
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
ipv6tools — IPv6Tools — это надежная модульная платформа, которая предоставляет возможность визуально аудировать сеть с поддержкой IPv6. | Kitploit
Инструменты/GitHubGitHub/apg-intel/ipv6tools
Картирование сетиАнализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеАнализ DNS
GitHubapg-intel/ipv6tools

ipv6tools

IPv6Tools — это надежная модульная платформа, которая предоставляет возможность визуально аудировать сеть с поддержкой IPv6.

Репозиторий
12619528 лет назадПроверено Kitploit
Поделиться

IPv6Tools

Фреймворк IPv6Tools представляет собой надежный набор модулей и плагинов, позволяющий пользователю проводить аудит сети с поддержкой IPv6. Встроенные модули поддерживают перечисление функций IPv6, таких как ICMPv6 и Multicast Listener Discovery (MLD). Кроме того, фреймворк также поддерживает перечисление протоколов верхнего уровня (ULP), таких как multicast DNS (mDNS) и Link-Local Multicast Name Resolution (LLMNR). Пользователи могут легко расширить возможности фреймворка, создавая плагины и модули на языке Python.

Разбор

Чтобы узнать больше о том, как этот проект был реализован и как создать приложение с использованием тех же технологий, перейдите по ссылкам ниже!

  • Нет места лучше, чем ::1 — перечисление локальных IPv6-сетей
  • За контентом, связанным с разработкой, безопасностью, DevOps, ИИ и т.д., обращайтесь на SecDevOps.AI!

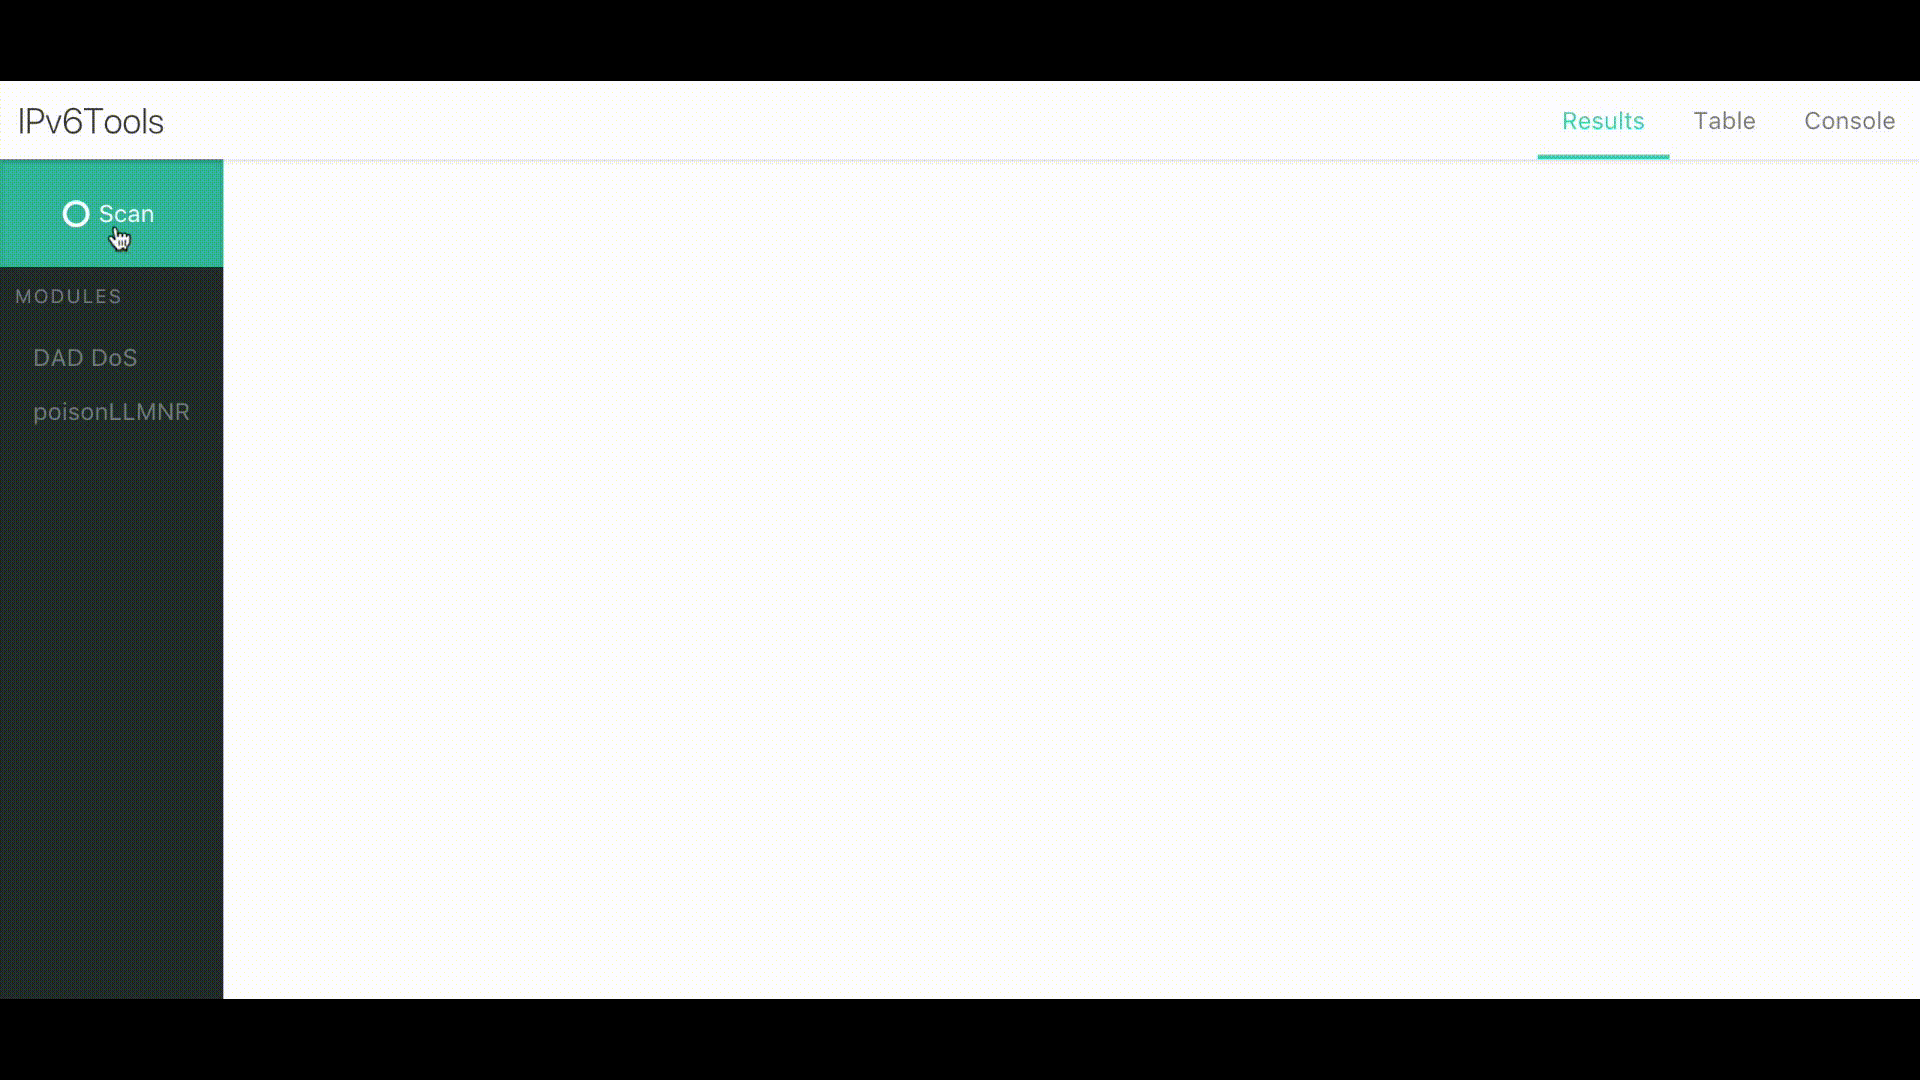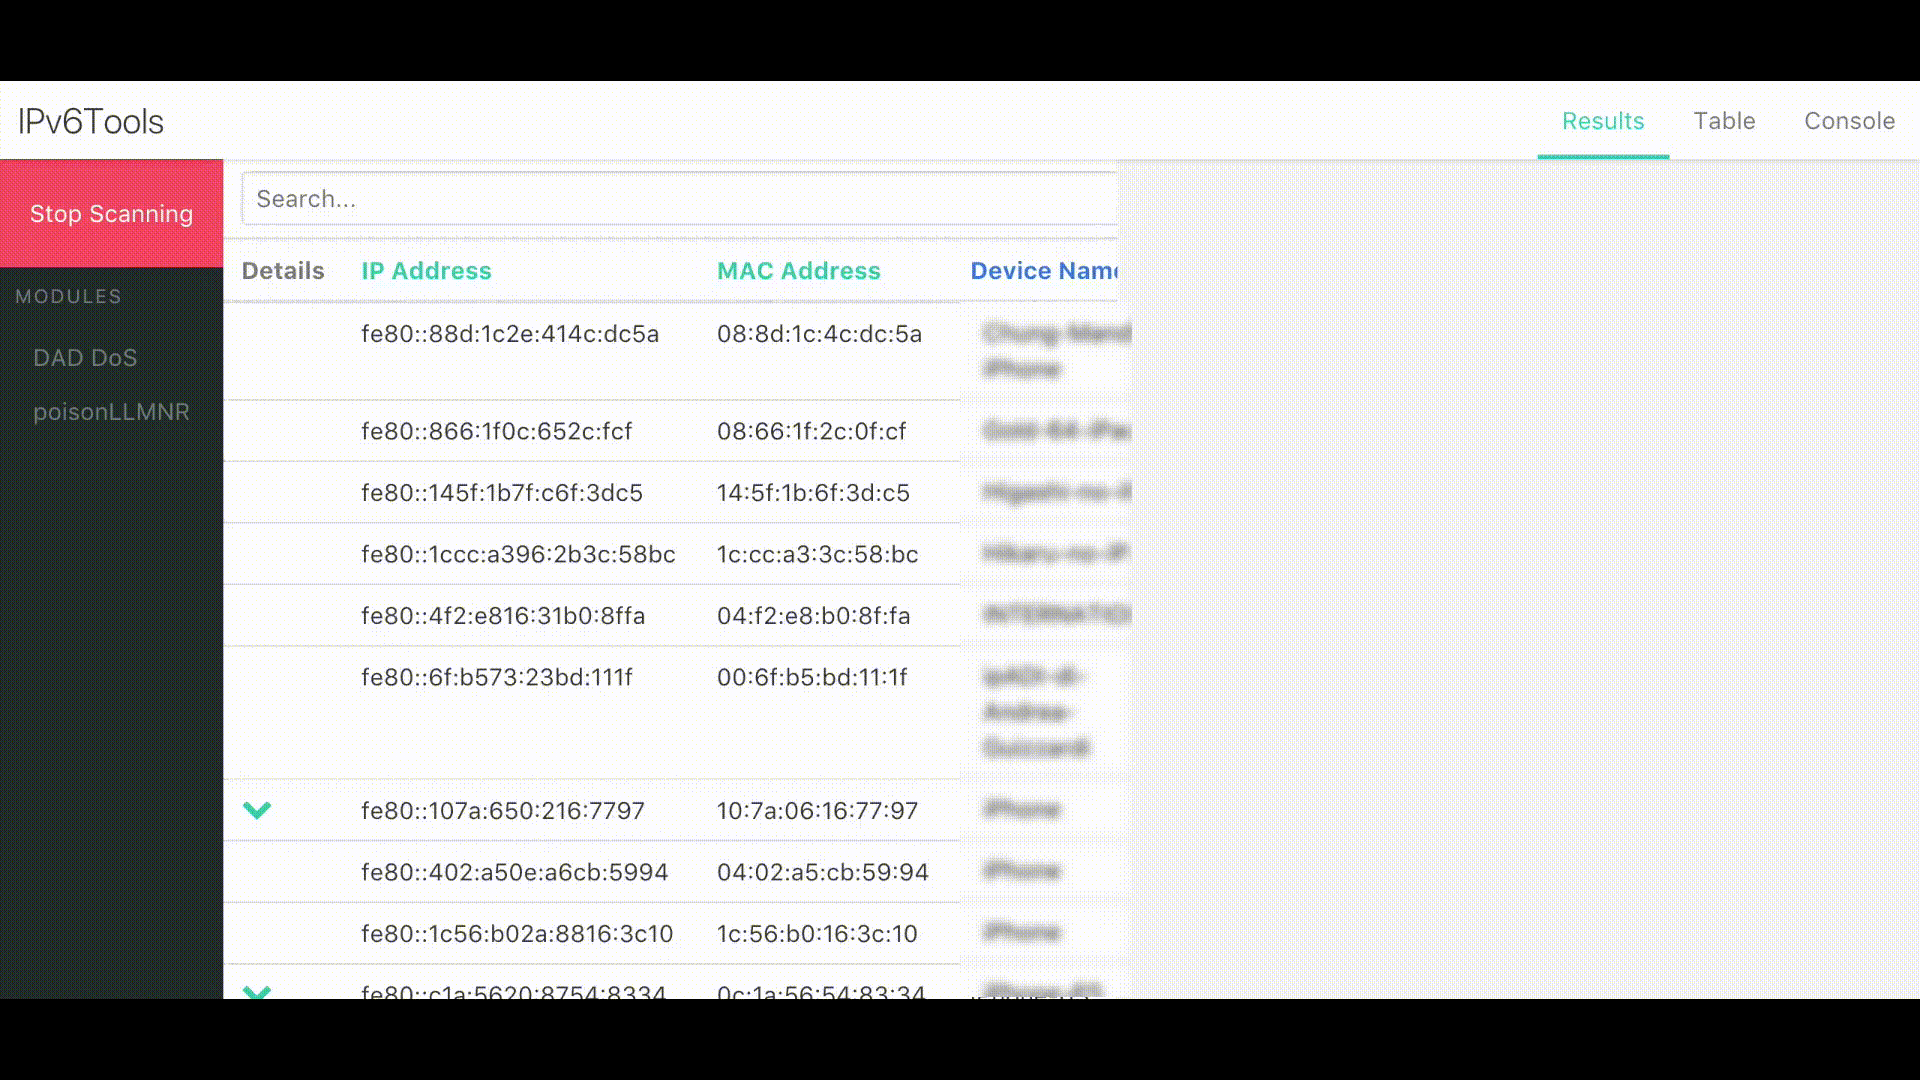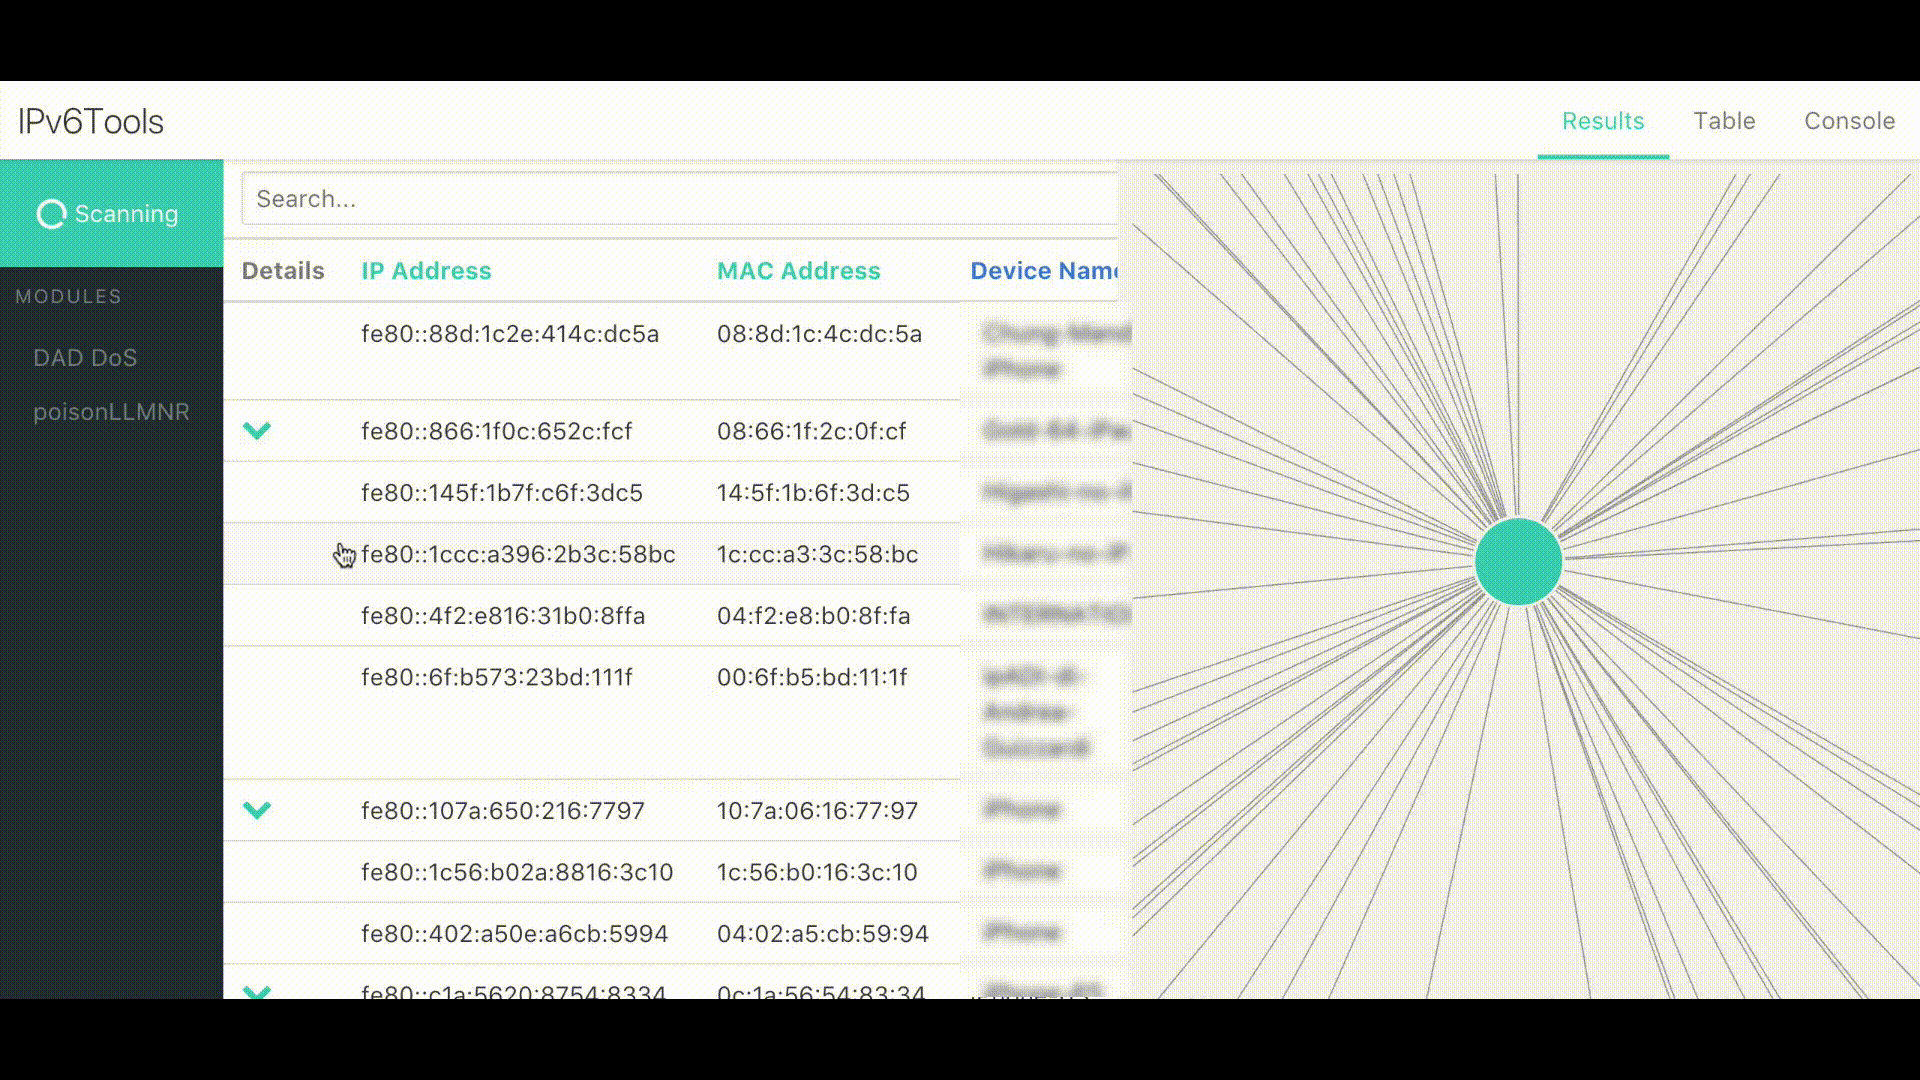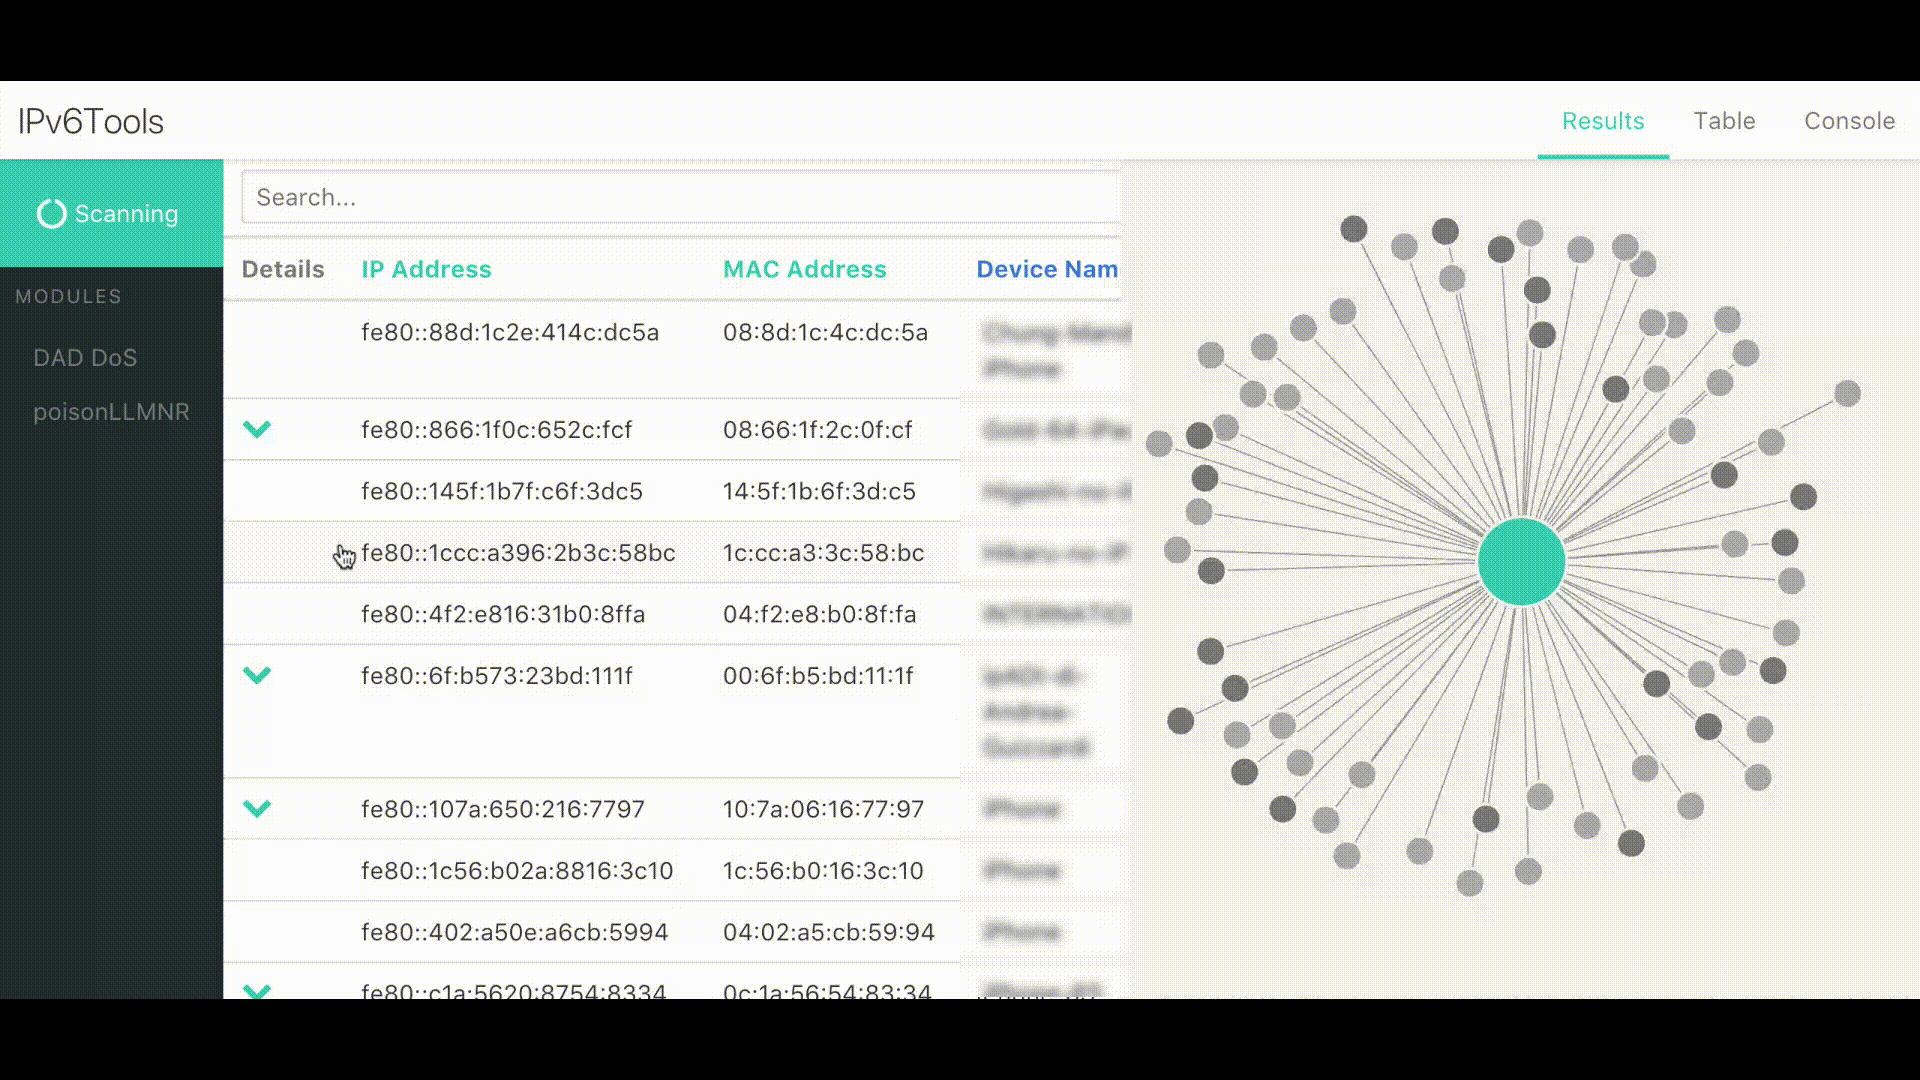
IPv6Tools сканирует сеть

  • Требования
  • Установка
  • Использование
  • Модули
  • Известные проблемы

Требования

  • python 2.7
  • pip
  • npm [только для разработки]

Установка

Стандартная

[Опционально] Используйте virtualenv для установки: virtualenv venv && source venv/bin/activate

  1. git clone http://github.com/apg-intel/ipv6tools.git
  2. sudo pip install -r requirements.txt

Разработка

  1. git clone http://github.com/apg-intel/ipv6tools.git
  2. git checkout dev
  3. npm run setup

Использование

Стандартный

  1. sudo python app.py
  2. Перейдите по адресу http://localhost:8080 в веб-браузере

Разработка

  1. Выполните $ npm run serve
  2. В отдельном терминале выполните npm run dev
  3. Перейдите по адресу http://localhost:8081 в веб-браузере

CLI

TODO

Модули

Модули — это классы, которые позволяют взаимодействовать с отдельными узлами или всеми узлами. Они отображаются как опция правого клика на каждом узле или как кнопка под графом.

Включенные модули

В проект включены несколько модулей, помогающих проверить вашу сеть, а также используемых в качестве примеров для ваших собственных модулей.

  • poisonLLMNR — Link-Local Multicast Name Resolution является преемником NBT-NS, который позволяет локальным узлам разрешать имена и IP-адреса. Включение этого модуля отравляет LLMNR-запросы ко всем узлам на локальной линии.
  • CVE-2016-1879 — следующий CVE является уязвимостью в SCTP, которая затрагивает FreeBSD 9.3, 10.1 и 10.2. Включение этого модуля отправит специально сформированный ICMPv6-пакет и может вызвать DoS (отказ утверждения или разыменование нулевого указателя и панику ядра) на одном узле.

Пользовательские модули

Все модули находятся в /modules и автоматически загружаются при запуске сервера. В /modules включен файл template.py. Этот файл содержит класс, который все модули должны расширить, чтобы правильно отображаться и взаимодействовать с веб-страницей.

Используйте этот шаблон для создания пользовательского модуля

from template import Template

class IPv6Module(Template):

  def __init__(self, socketio, namespace):
    super(IPv6Module, self).__init__(socketio, namespace)
    self.modname = "CVE-2016-1879"
    self.menu_text = "FreeBSD IPv6 DoS"
    self.actions = [
      {
        "title": "FreeBSD IPv6 DoS", #name that's displayed on the buttons/menu
        "action": "action", #method name to call
        "target": True #set this to true to display it in the right-click menu
      }
    ]

  def action(self, target=None):
    # send a log msg
    self.socket_log('Running DoS on '+target['ip'])
    
    # do stuff, etc

    # merge results with main result set
    listOfDicts = [{ip: '::1', device_name: 'test'}]
    self.module_merge(listOfDicts)

Известные проблемы

  • Не тестировалось на больших сетях
  • Любые стектрейсы, упоминающие dnet или dumbnet — следуйте инструкциям ниже.
  • Некоторые операционные системы могут требовать заголовки libpcap. См. примечания ниже.

Установка libdnet

git clone https://github.com/dugsong/libdnet.git
cd libdnet
./configure && make
sudo make install
cd python
python setup.py install

Заголовки libpcap в Ubuntu

sudo apt install libpcap-dev

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






