
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-55182-Exploit-extension — Расширение Chrome для обнаружения уязвимостей React2Shell (CVE-2025-55182 и CVE-2025-66478) в веб-приложениях | Kitploit
Инструменты/GitHubGitHub/anuththara2007-w/cve-2025-55182-exploit-extension
РазведкаАнализ уязвимостейСбор информацииВеб-безопасностьОбучение и Образование
GitHubanuththara2007-w/cve-2025-55182-exploit-extension

CVE-2025-55182-Exploit-extension

Расширение Chrome для обнаружения уязвимостей React2Shell (CVE-2025-55182 и CVE-2025-66478) в веб-приложениях

Поделиться
Репозиторий
31285 месяцев назадЕщё не проверено

Детектор отпечатков RSC

Расширение Chrome для обнаружения отпечатков React Server Components (RSC) и Next.js App Router на веб-страницах.

⚠️ Важное уведомление

Это расширение предназначено только для образовательных целей и исследований в области безопасности. Оно включает функциональность, которая может быть использована для проверки потенциальных уязвимостей. Используйте его только на системах, которыми вы владеете или для тестирования которых у вас есть явное разрешение. Несанкционированное использование может быть незаконным и неэтичным.

Возможности

🔍 Пассивное обнаружение

  • Автоматически сканирует страницы на наличие индикаторов RSC
  • Обнаруживает поведение Next.js App Router
  • Отслеживает содержимое страницы на наличие специфических маркеров RSC
  • Обновляет значок расширения при обнаружении RSC

🎯 Активное зондирование

  • Отправляет контролируемые зондирующие запросы RSC
  • Анализирует ответы сервера на признаки RSC
  • Определяет заголовки Content-Type, связанные с RSC
  • Обнаруживает заголовки Vary, содержащие RSC

📊 Методы обнаружения

Расширение использует несколько взаимодополняющих техник:

  1. Анализ Content-Type – обнаруживает ответы типа text/x-component
  2. Сопоставление шаблонов – отмечает window.__next_f и другие шаблоны RSC
  3. Проверка заголовков – сканирует заголовки Vary на наличие индикаторов RSC
  4. Анализ структуры ответов – ищет сигнатуры протокола React Flight

Установка

Из исходного кода

  1. Клонируйте репозиторий:

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Загрузите расширение в Chrome:

    • Перейдите на chrome://extensions/
    • Включите Режим разработчика
    • Нажмите Загрузить распакованное
    • Выберите папку RSC_Detector

Использование

  1. Автоматическое обнаружение – расширение работает пассивно во время просмотра
  2. Ручное зондирование – нажмите на значок расширения и выберите Запустить зондирование отпечатков
  3. Просмотр результатов – всплывающее окно показывает статус обнаружения и технические детали

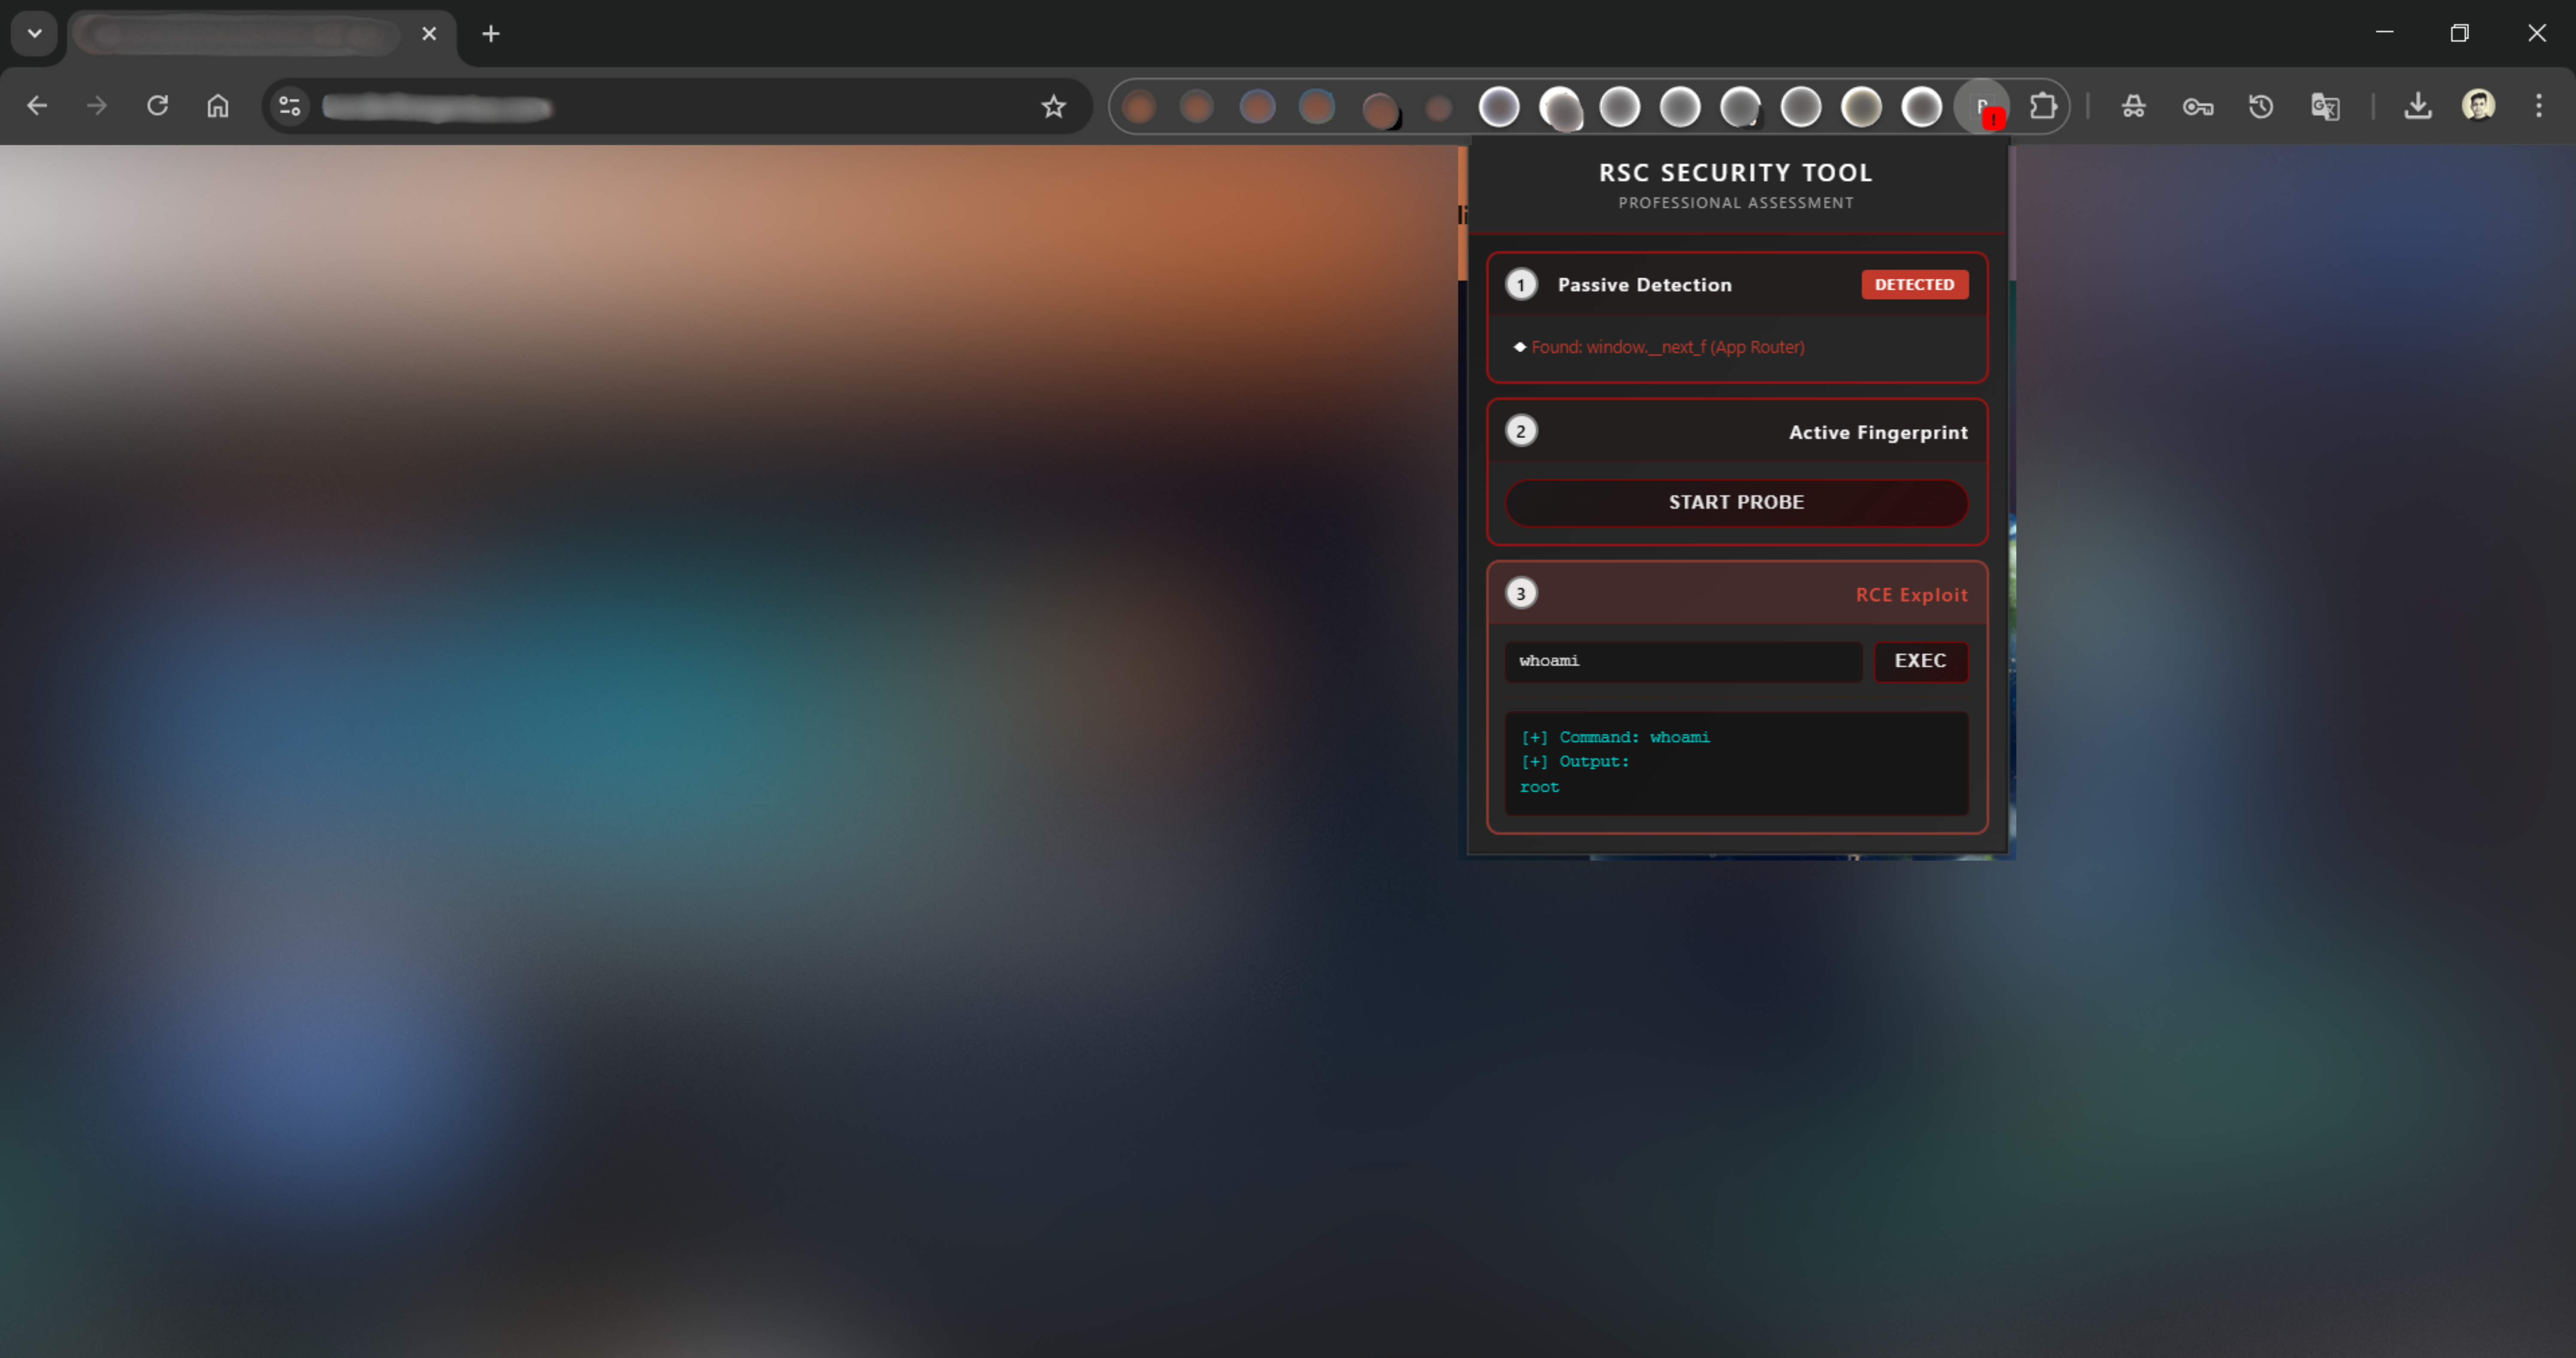
Скриншот

Расширение в действии

На скриншоте показано, как расширение обнаруживает использование RSC, включая пассивные индикаторы и результаты активного зондирования.

Структура файлов

RSC_Detector/
├── manifest.json          # Extension configuration
├── content.js             # Main detection logic
├── popup.html             # Popup UI
├── popup.js               # Popup logic
├── background.js          # Background worker
├── rules.json             # Network request rules
├── images/
│   └── img1.png           # Screenshot
├── README.md              # English documentation
└── README_cn.md           # Chinese documentation

Технические детали

Шаблоны обнаружения

Расширение ищет:

  • Content-Type: text/x-component
  • Глобальные переменные: window.__next_f
  • Ссылки на библиотеки: react-server-dom-webpack
  • Заголовки ответов: Vary: RSC
  • Шаблоны протоколов: формат ответов React Flight

Разрешения

Требуемые разрешения Chrome:

  • activeTab — доступ к содержимому текущей вкладки
  • scripting — выполнение скриптов на страницах
  • declarativeNetRequest — проверка/изменение сетевых запросов
  • <all_urls> — включение обнаружения на всех сайтах


Участие в разработке

Приветствуются любые вклады. Пожалуйста, убедитесь, что обновления:

  • Сохраняют образовательную/исследовательскую направленность в области безопасности
  • Включают четкую документацию
  • Следуют лучшим практикам создания расширений Chrome

Лицензия

Этот проект предоставляется строго для образовательных целей. Используйте ответственно и соблюдайте все применимые законы и нормативные акты.

Отказ от ответственности

Этот инструмент предназначен исключительно для легитимных исследований в области безопасности и образовательных целей. Вы несете ответственность за получение надлежащего разрешения перед тестированием любой системы. Авторы не несут ответственности за неправомерное использование.

Документация

  • English: README.md
  • 中文: README_cn.md

⚠️ Только для авторизованного тестирования безопасности.


Детектор отпечатков RSC

Расширение Chrome для обнаружения отпечатков React Server Components (RSC) и Next.js App Router на веб-страницах.

⚠️ Важное уведомление

Это расширение предназначено только для образовательных целей и исследований в области безопасности. Оно включает функциональность, которая может быть использована для проверки потенциальных уязвимостей. Используйте его только на системах, которыми вы владеете или для тестирования которых у вас есть явное разрешение. Несанкционированное использование может быть незаконным и неэтичным.

Возможности

🔍 Пассивное обнаружение

  • Автоматически сканирует страницы на наличие индикаторов RSC
  • Обнаруживает поведение Next.js App Router
  • Отслеживает содержимое страницы на наличие специфических маркеров RSC
  • Обновляет значок расширения при обнаружении RSC

🎯 Активное зондирование

  • Отправляет контролируемые зондирующие запросы RSC
  • Анализирует ответы сервера на признаки RSC
  • Определяет заголовки Content-Type, связанные с RSC
  • Обнаруживает заголовки Vary, содержащие RSC

📊 Методы обнаружения

Расширение использует несколько взаимодополняющих техник:

  1. Анализ Content-Type – обнаруживает ответы типа text/x-component
  2. Сопоставление шаблонов – отмечает window.__next_f и другие шаблоны RSC
  3. Проверка заголовков – сканирует заголовки Vary на наличие индикаторов RSC
  4. Анализ структуры ответов – ищет сигнатуры протокола React Flight

Установка

Из исходного кода

  1. Клонируйте репозиторий:

    git clone https://github.com/mrknow001/RSC_Detector.git
    cd RSC_Detector
    
  2. Загрузите расширение в Chrome:

    • Перейдите на chrome://extensions/
    • Включите Режим разработчика
    • Нажмите Загрузить распакованное
    • Выберите папку RSC_Detector

Использование

  1. Автоматическое обнаружение – расширение работает пассивно во время просмотра
  2. Ручное зондирование – нажмите на значок расширения и выберите Запустить зондирование отпечатков
  3. Просмотр результатов – всплывающее окно показывает статус обнаружения и технические детали

Скриншот

Расширение в действии

На скриншоте показано, как расширение обнаруживает использование RSC, включая пассивные индикаторы и результаты активного зондирования.

Структура файлов

RSC_Detector/
├── manifest.json          # Extension configuration
├── content.js             # Main detection logic
├── popup.html             # Popup UI
├── popup.js               # Popup logic
├── background.js          # Background worker
├── rules.json             # Network request rules
├── images/
│   └── img1.png           # Screenshot
├── README.md              # English documentation
└── README_cn.md           # Chinese documentation

Технические детали

Шаблоны обнаружения

Расширение ищет:

  • Content-Type: text/x-component
  • Глобальные переменные: window.__next_f
  • Ссылки на библиотеки: react-server-dom-webpack
  • Заголовки ответов: Vary: RSC
  • Шаблоны протоколов: формат ответов React Flight

Разрешения

Требуемые разрешения Chrome:

  • activeTab — доступ к содержимому текущей вкладки
  • scripting — выполнение скриптов на страницах
  • declarativeNetRequest — проверка/изменение сетевых запросов
  • <all_urls> — включение обнаружения на всех сайтах

Участие в разработке

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →