
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Pentest-Mapper — Расширение Burp Suite для пентестеров и баг-хантеров, позволяющее вести чек-листы, строить карты потоков, писать тестовые сценарии и отслеживать уязвимости. | Kitploit
Инструменты/GitHubGitHub/anof-cyber/pentest-mapper
Анализ уязвимостейВеб-безопасностьТестирование на Проникновение
GitHubanof-cyber/pentest-mapper

Pentest-Mapper

Расширение Burp Suite для пентестеров и баг-хантеров, позволяющее вести чек-листы, строить карты потоков, писать тестовые сценарии и отслеживать уязвимости.

РепозиторийСайт
11938433 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Pentest Mapper

Pentest Mapper — это расширение для Burp Suite, которое интегрирует логирование запросов Burp Suite с пользовательским чек-листом тестирования приложений. Расширение обеспечивает простой поток для тестирования приложений на проникновение. Оно включает функциональные возможности, позволяющие пользователям отображать поток приложения для пентеста, чтобы лучше анализировать приложение и его уязвимости. Вызовы API из каждого потока могут быть связаны с именем функции или потока. Расширение позволяет пользователям связывать каждый поток или API с уязвимостью с помощью пользовательского чек-листа.

Установка

  • Расширение доступно в Burp Suite BApp Store

Документация

https://anof-cyber.github.io/Pentest-Mapper/

Краткое описание функций

1. Чек-лист

Позволяет загрузить пользовательский чек-лист

2. API Mapper

Позволяет отслеживать каждый вызов API, поток и тестовые случаи для каждого вызова API.

3. Уязвимости

Позволяет отслеживать уязвимости, сопоставлять каждый параметр и вызов API с уязвимостью из чек-листа и уровнем серьезности

4. Конфигурация

Позволяет установить автосохранение данных проекта или расширения и автозагрузку чек-листа. Также импорт и экспорт всех данных одним нажатием

Функции

1. Чек-лист

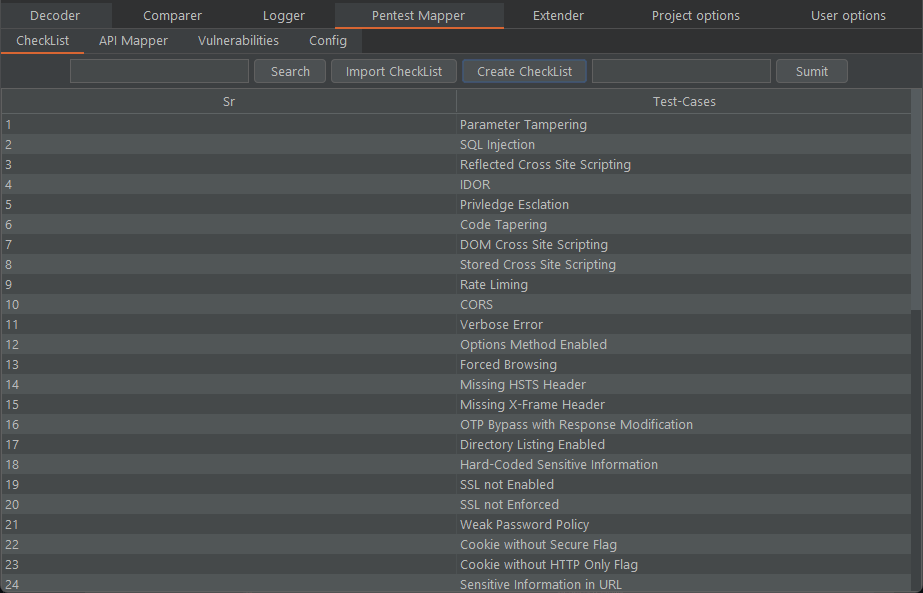
Чек-лист позволяет пользователям создавать или загружать пользовательский чек-лист для сопоставления каждого вызова API с уязвимостью из загруженного чек-листа.
picture

2. API Mapper

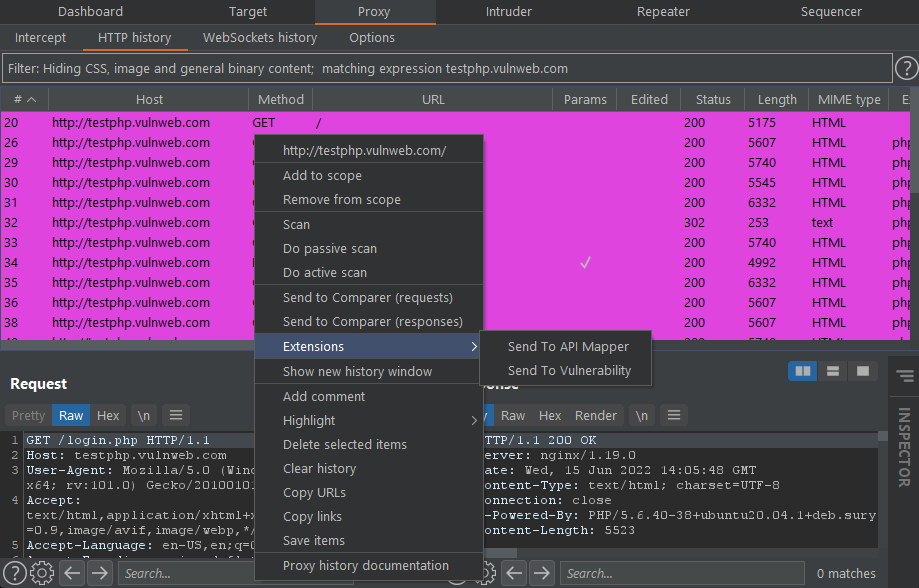
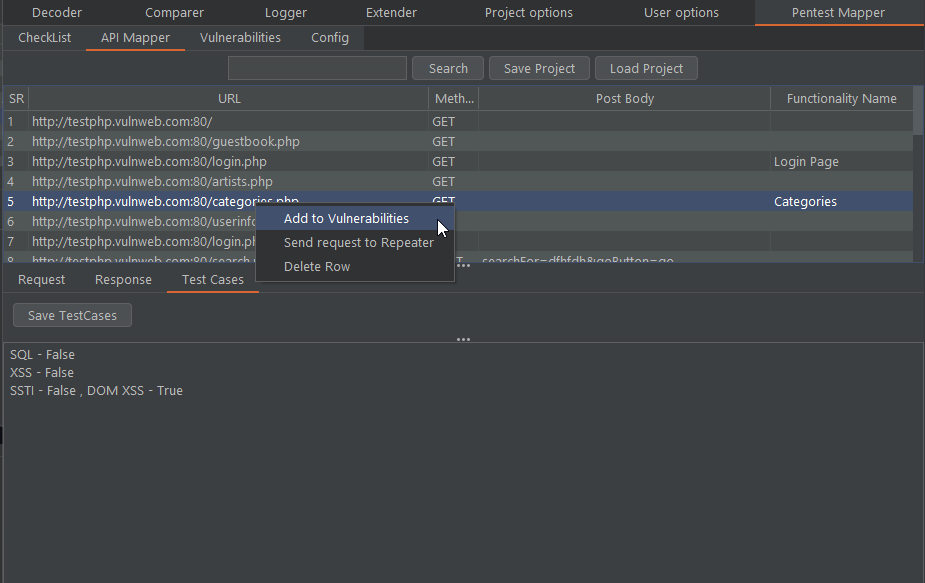
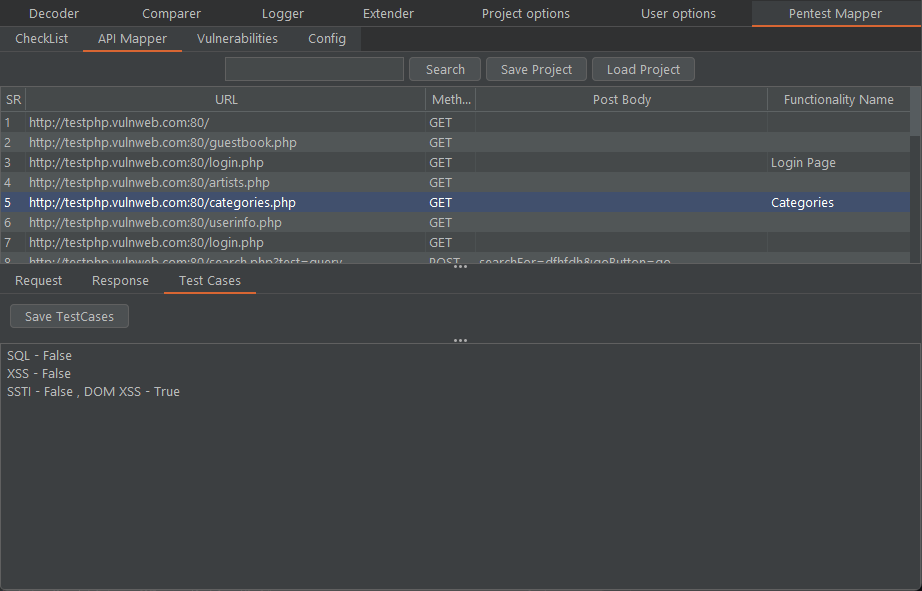
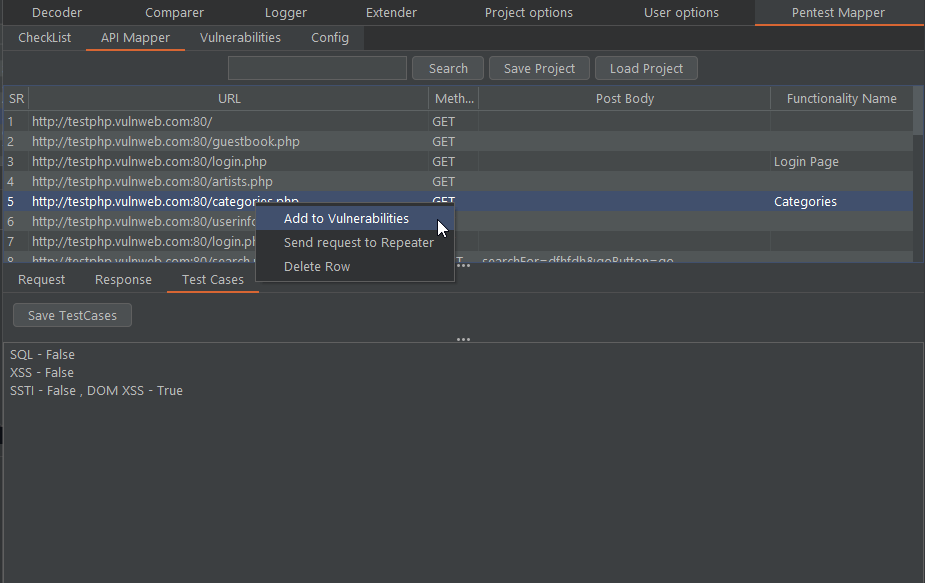
Вкладка API Mapper позволяет логировать HTTP-запросы из вкладки Proxy или Repeater и сопоставлять запрос с потоком, а также сортировать запросы по потоку. Кроме того, вкладка позволяет пользователям писать комментарии или тестовые случаи для каждого залогированного вызова API. Вкладка позволяет сопоставлять каждый API с уязвимостью из чек-листа.
picture

picture

3. Уязвимости

Вкладка хранит URL и параметры и позволяет пользователям сопоставлять выбранный API с уязвимостями.

picture picture

4. Конфигурация

Вкладка конфигурации позволяет вам установить время для автосохранения через определенный период времени и выбрать место вывода. Вы также можете установить автозагрузку файла чек-листа и импорт/экспорт данных одним нажатием. Вы также можете включать/выключать автосохранение и автоматическое логирование запросов из прокси для доменов в области видимости.

picture

Отправка запроса

picture


TBD

  • Однокнопочный импорт и экспорт
  • Автосохранение данных проекта
  • Автоматическое логирование API и запросов в области видимости с опциональным режимом
  • Опция поиска для всех 3 таблиц для управления длинными таблицами
  • Решение проблемы длинного выбора чек-листа из уязвимости
  • Автоматическое обновление файла чек-листа
  • Сопоставление уязвимостей с уровнем серьезности
  • Кастомная и стандартная генерация оценки CVSS
  • Множественный выбор строк в API Mapper
  • Включение/выключение автосохранения из конфигурации
  • Оптимизация кода
  • Возможность отмечать отдельные запросы как выполненные
  • Возможность запроса и ответа для уязвимости
Скачать инструмент