
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
xmlrpc-brute — Этот инструмент проверяет установки WordPress на наличие уязвимостей аутентификации XML-RPC. | Kitploit
Инструменты/GitHubGitHub/ankhcorp/xmlrpc-brute
Атаки на ПаролиАнализ уязвимостейВеб-безопасностьТестирование на Проникновение
GitHubankhcorp/xmlrpc-brute

xmlrpc-brute

Этот инструмент проверяет установки WordPress на наличие уязвимостей аутентификации XML-RPC.

Репозиторий
431 год назадЕщё не проверено
Поделиться

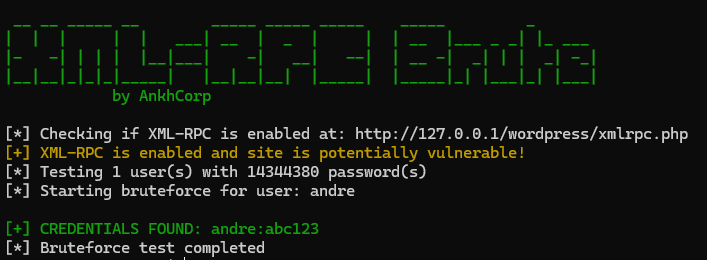
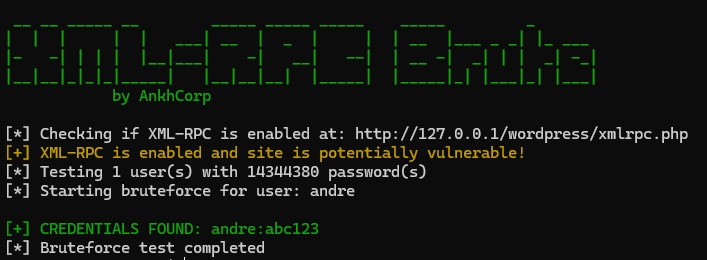
Инструмент для брутфорса XML-RPC WordPress

Image

Инструмент для тестирования сайтов WordPress на уязвимости XML-RPC путем подбора учетных данных пользователей через интерфейс XML-RPC.

Описание

Этот инструмент проверяет установки WordPress на уязвимости аутентификации XML-RPC. Он может выполнять стандартные атаки перебором или использовать system.multicall для проверки нескольких паролей в одном запросе, потенциально обходя некоторые ограничения скорости.

Возможности

  • Проверяет, включен ли XML-RPC на целевом сайте WordPress
  • Тестирует одно имя пользователя/пароль или списки учетных данных
  • Поддерживает system.multicall для более быстрого тестирования и возможного обхода ограничений скорости
  • Настраиваемая задержка между запросами
  • Цветной вывод для лучшей читаемости

Установка

git clone https://github.com/AnkhCorp/xmlrpc-brute.git
cd xmlrpc-brute
pip install -r requirements.txt

Использование

python3 xmlrpc-brute.py -t <target_url> -u <username> -P <password_list>

Параметры

OptionLong FormDescription
-t--targetЦелевой URL (например, https://example.com/)
-u--usernameОдно имя пользователя для проверки
-U--userlistФайл со списком имен пользователей
-p--passwordОдин пароль для проверки
-P--passlistФайл со списком паролей
-d--delayЗадержка между запросами в секундах (по умолчанию: 1.0)
-m--multicallИспользовать system.multicall для проверки нескольких паролей за раз
-b--batchРазмер пакета для multicall (по умолчанию: 3)
--max-passwordsМаксимальное количество паролей для проверки (0 = без ограничения)

Примеры

Проверка одного имени пользователя со списком паролей:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P wordlist.txt

Проверка нескольких имен пользователей со списком паролей с использованием multicall:

python3 xmlrpc-brute.py -t http://example.com/wordpress -U userlist.txt -P wordlist.txt -m

Проверка с задержкой в 2 секунды между запросами и ограничением в 1000 паролей:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P rockyou.txt -d 2 --max-passwords 1000

Правовое предупреждение

Этот инструмент предоставляется только для образовательных и тестовых целей. Используйте этот инструмент только на системах, которые вам принадлежат или на тестирование которых у вас есть явное разрешение. Несанкционированный доступ к компьютерным системам незаконен и неэтичен.

Лицензия

Этот проект лицензирован по лицензии MIT - подробности см. в файле LICENSE.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →