Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubanandjogawade/cve-2026-48849-roundcube-webmail-stored-xss

CVE-2026-48849-Roundcube-Webmail-Stored-XSS

CVE-2026-48849 — хранимый XSS, HTML- и CSS-инъекция в Roundcube Webmail (1.6.x/1.7.x) через несанитизированное поле темы черновика. Выполняется автоматически при входе. CVSS 4.4. Обнаружено Anand Jogawade.

РепозиторийСайт
1422 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🔓 CVE-2026-48849

Хранимый XSS, HTML-инъекция и CSS-инъекция в Roundcube Webmail

CVE CVSS CWE Roundcube Fixed

Несанитизированное поле темы при восстановлении черновика/сессии позволяет осуществлять хранимый XSS, HTML-инъекцию и CSS-инъекцию — выполняется автоматически при входе без взаимодействия с пользователем.

Обнаружено и передано Anand Jogawade (zazy)


📖 Содержание

  • Краткое описание уязвимости
  • Сценарий атаки
  • Воздействие
  • Затронутые версии
  • Шаги воспроизведения
  • Полезная нагрузка
  • Доказательство концепции
  • Видеодемонстрация
  • Хронология раскрытия
  • Меры защиты
  • Ссылки
  • Отказ от ответственности

🔍 Краткое описание уязвимости

ПолеДетали
CVE IDCVE-2026-48849
ТипХранимый XSS / HTML-инъекция / CSS-инъекция
CWECWE-79 — Ненадлежащая нейтрализация входных данных при генерации веб-страницы
CVSS v3.14.4 / Средний — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N
ПродуктRoundcube Webmail
Затронуты1.6.x до 1.6.16, 1.7.x до 1.7.1
Исправлено в1.6.16, 1.7.1
ОбнаружилAnand Jogawade (zazy)
GHSAGHSA-2m7q-4j9m-89vh

⚡ Сценарий атаки

                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN

💥 Воздействие

Успешная эксплуатация позволяет:

  • Выполнение произвольного JavaScript в сессии браузера аутентифицированного пользователя
  • Внедрение HTML-содержимого — фишинговые формы, поддельные страницы входа, оверлеи
  • Манипуляция интерфейсом на основе CSS — визуальная порча, скрытие легитимных элементов интерфейса
  • Манипуляция DOM — изменение содержимого страницы в реальном времени
  • Перенаправление на контролируемые злоумышленником веб-сайты
  • Кража токена сессии через эксфильтрацию document.cookie
  • Сохранение полезной нагрузки — хранится в данных черновика/сессии до явного удаления

Ключевой фактор серьёзности: Полезная нагрузка выполняется автоматически при восстановлении сессии после входа — без кликов, без ссылок, без дополнительного взаимодействия с пользователем.


📋 Затронутые версии

Диапазон версийСтатус
1.6.0 — 1.6.15❌ Уязвима
1.6.16✅ Исправлена
1.7.0❌ Уязвима
1.7.1✅ Исправлена
1.5.x и более ранние⚠️ Уязвима (проверено на 1.5.9)

🔬 Шаги воспроизведения

  1. Войдите в Roundcube Webmail
  2. Нажмите Compose, чтобы открыть новое письмо
  3. Вставьте полезную нагрузку (ниже) в поле Subject
  4. Запустите фоновое действие (например, прикрепите изображение) и перехватите запрос в Burp Repeater
  5. Отправьте исходный запрос и отрендерите ответ — отобразится изображение
  6. Аннулируйте сессию, изменив или удалив cookie roundcube_sessauth в Repeater, затем отправьте и отрендерите — отобразится страница входа
  7. Подтвердите истечение сессии, отправив тот же запрос с исходными (действительными) cookie — ответ по-прежнему показывает страницу входа (200 OK)
  8. Проверьте правый нижний угол: появляется сообщение "Your session is invalid or expired"
  9. Перезагрузите страницу — происходит перенаправление на вход
  10. Войдите снова с теми же учётными данными
  11. ✅ XSS срабатывает автоматически при восстановлении сессии + видимы внедрение CSS и внедрение HTML

🧪 Полезная нагрузка

'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--

Разбор полезной нагрузки:

КомпонентНазначение
'">Выход из контекста атрибута (одинарная кавычка, двойная кавычка, закрывающий тег)
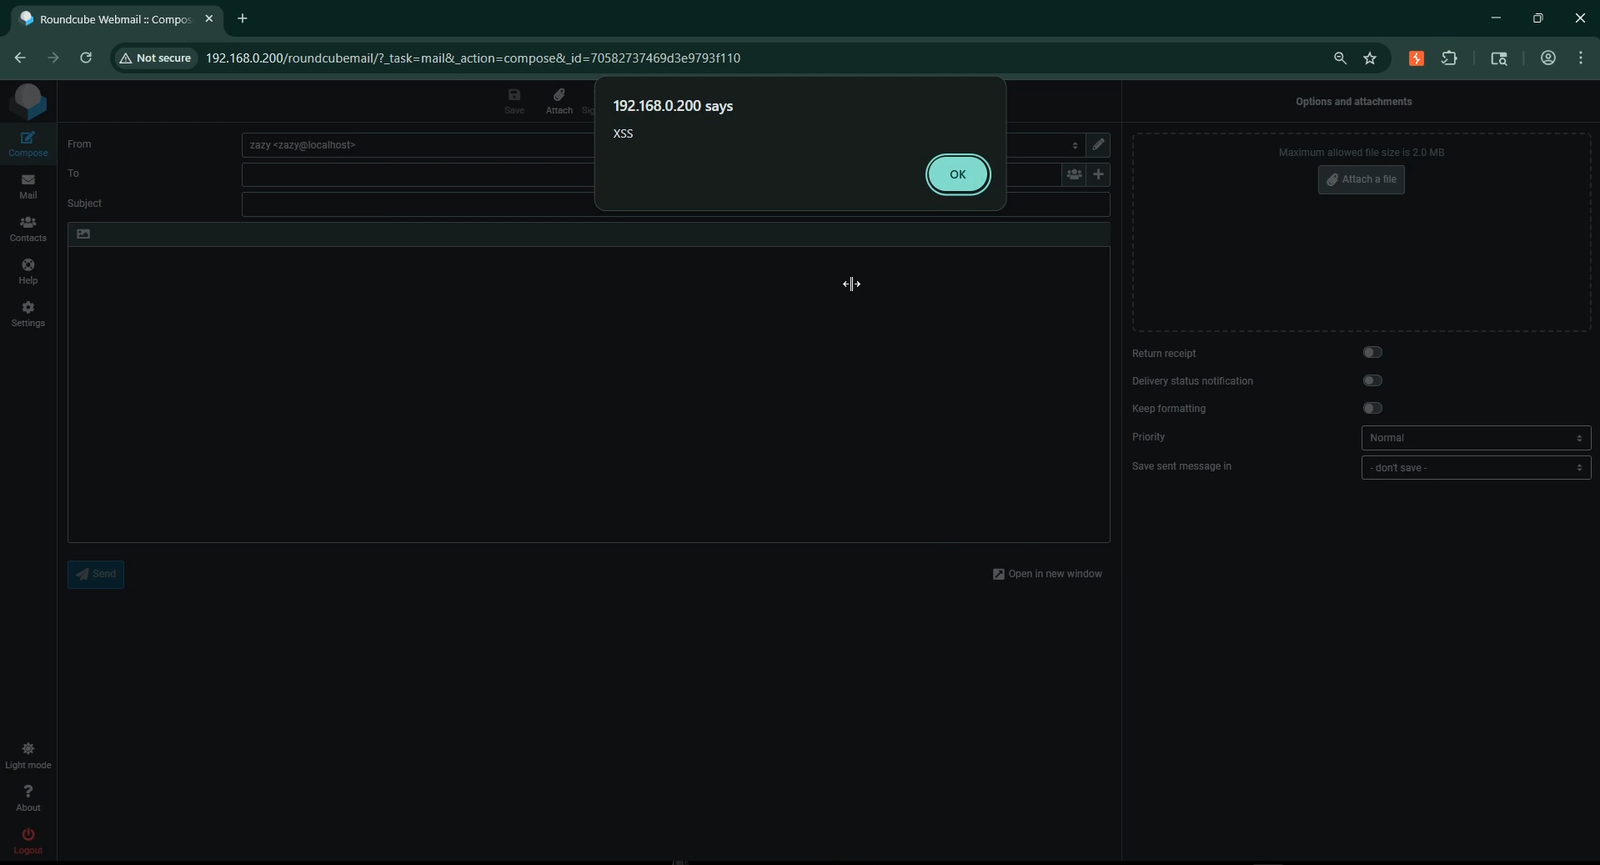
<script>alert("XSS")</script>Выполнение JavaScript — Stored XSS
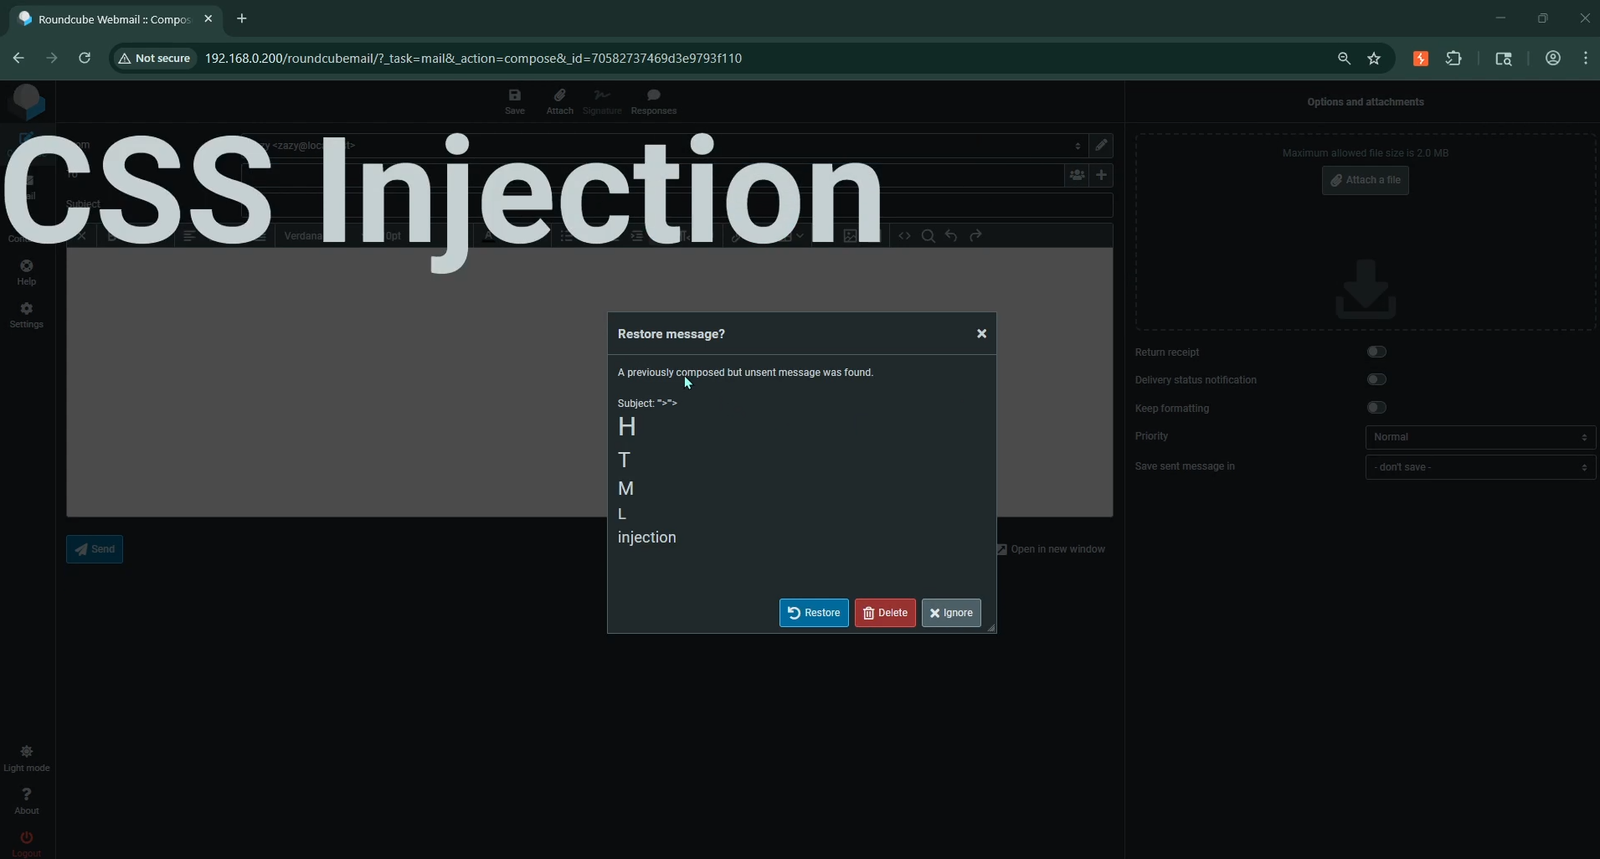
<h1>HTML</h1><h2>Injection</h2>HTML-инъекция — отображение произвольного HTML
<b/style=position:fixed;top:0;left:0;font-size:200px>CSS-инъекция — фиксированный оверлей, перекрывающий страницу
<!--HTML-комментарий для подавления отображения оставшегося содержимого страницы

📸 Доказательство концепции

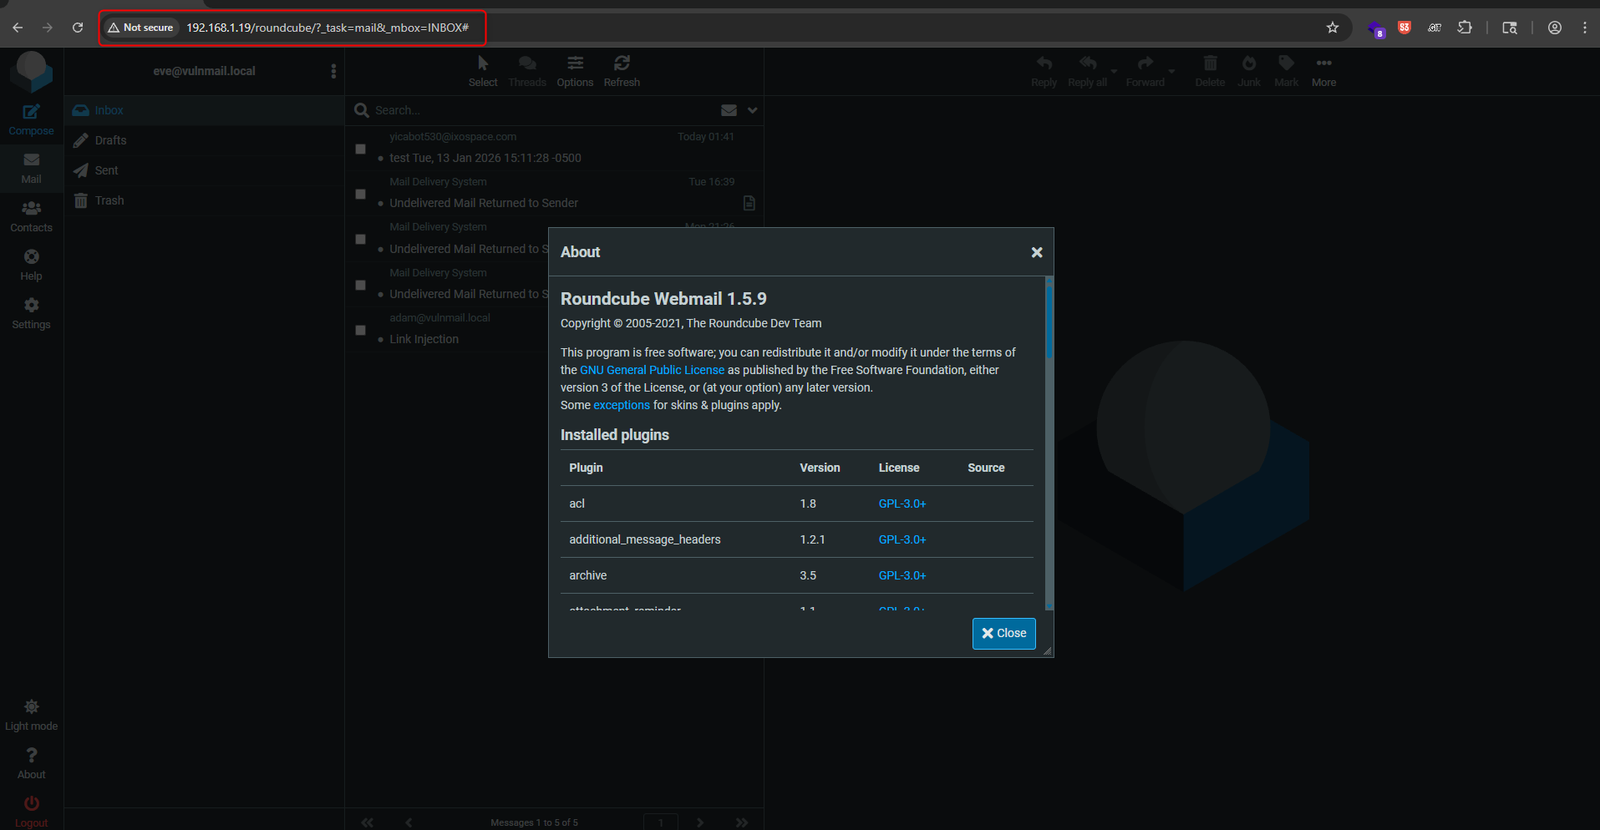
Протестировано на Roundcube 1.5.9

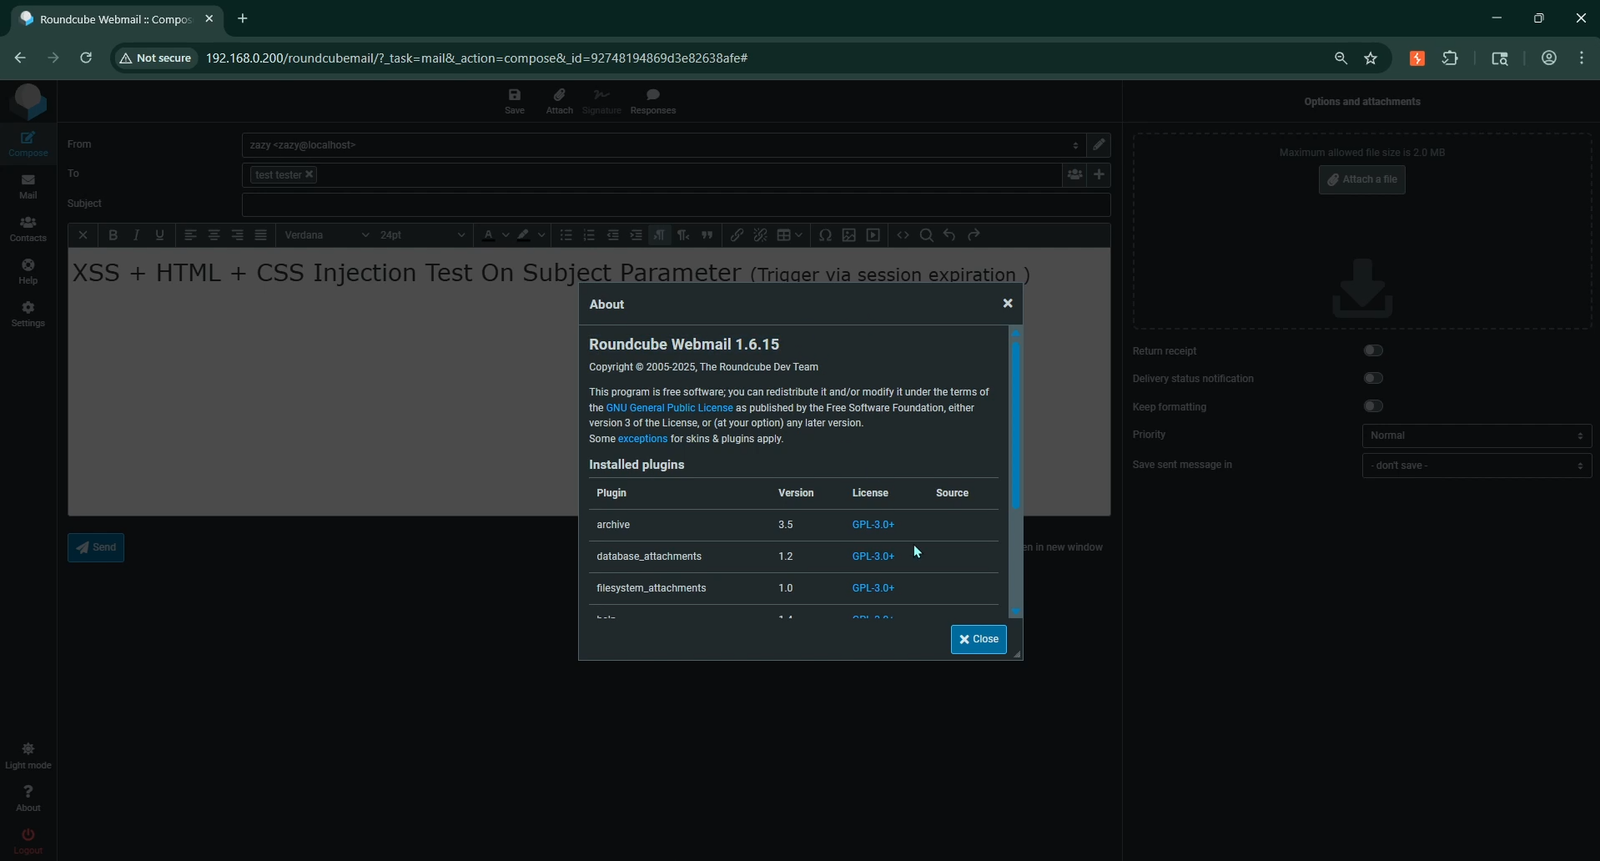
POC-0

Протестировано на Roundcube 1.6.15

POC-1

Stored XSS — выполнение JavaScript-алерта

POC-2

HTML + CSS-инъекция — оверлей интерфейса

POC-3


🎬 Видеодемонстрация

Скачать инструмент