
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/alejandro609x/jefazo-cve-2025-55182-checker
РазведкаСтатический анализСканеры уязвимостейСбор информацииВеб-безопасностьОбучение и Образование
GitHubalejandro609x/jefazo-cve-2025-55182-checker

JEFAZO-CVE-2025-55182-Checker

Описание

Пассивный сканер безопасности для CVE-2025-55182, который выявляет публичные индикаторы, связанные с Next.js и React Server Components. Выполняет безопасные проверки, анализирует заголовки и пути, а также предоставляет оценку подверженности риску на основе доказательств без эксплуатации.

Репозиторий
1325 месяцев назадЕщё не проверено
Поделиться

JEFAZO-CVE-2025-55182-Checker

Развертывание

Развертывание

Описание

JEFAZO-CVE-2025-55182-Checker — это инструмент пассивного анализа, предназначенный для выявления индикаторов, связанных с CVE-2025-55182, в приложениях, разработанных с использованием Next.js и React Server Components (RSC).

Инструмент выполняет безопасные и ненавязчивые проверки, не пытаясь эксплуатировать уязвимость или выполнять код на целевой системе.


Особенности

  • Пассивный анализ подверженности.
  • Обнаружение индикаторов Next.js.
  • Обнаружение React Server Components (RSC).
  • Анализ HTTP-заголовков.
  • Проверка типичных путей фреймворка.
  • Система оценки на основе улик.
  • Цветной вывод в терминале.
  • Не выполняет эксплуатацию или модификации.

Для чего это нужно?

Этот инструмент помогает администраторам, разработчикам и аналитикам безопасности выявлять возможные индикаторы подверженности, связанные с CVE-2025-55182.

Он позволяет быстро провести первичную оценку перед более глубокими аудитами или ручной проверкой конфигураций и версий.


Как это работает?

Сканер выполняет следующие проверки:

  1. Получает HTTP-заголовки целевого сайта.

  2. Ищет индикаторы, такие как:

    • RSC
    • Next-Router-State-Tree
    • Next-Router-Prefetch
    • Next-Router-Segment-Prefetch
    • X-Powered-By: Next.js
  3. Анализирует HTML-контент на наличие публичных артефактов Next.js.

  4. Проверяет стандартные пути, используемые фреймворком.

  5. Вычисляет оценку на основе найденных индикаторов.

  6. Формирует оценку уверенности (Низкая, Средняя или Высокая).


Установка

Клонировать репозиторий:

git clone https://github.com/Alejandro609x/JEFAZO-CVE-2025-55182-Checker.git
cd JEFAZO-CVE-2025-55182-Checker

Установить зависимости:

pip install -r requirements.txt

Или вручную:

pip install requests colorama urllib3

Использование

Запустить программу:

python3 can_cve_2025_55182.py

Ввести URL, когда будет запрошено:

Введите целевой URL: https://ejemplo.com

Интерпретация результатов

Без явных признаков

Не найдено достаточных улик, чтобы связать цель с соответствующими индикаторами Next.js или React Server Components.

Умеренные признаки

Обнаружены некоторые индикаторы, указывающие на возможное присутствие потенциально связанных технологий.

Возможно, подвержено

Обнаружено несколько индикаторов, совместимых с Next.js и React Server Components.

Важно: Этот результат не подтверждает наличие эксплуатируемой уязвимости. Рекомендуется проверить версии, конфигурации и применить соответствующие исправления.


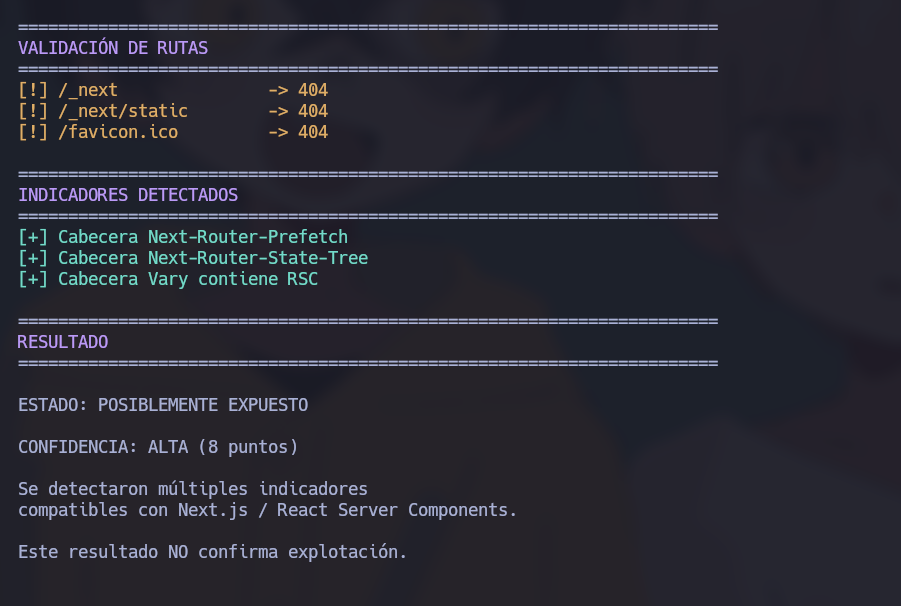
Пример вывода

======================================================
РЕЗУЛЬТАТ
======================================================

СТАТУС: ВОЗМОЖНО, ПОДВЕРЖЕНО

УВЕРЕННОСТЬ: ВЫСОКАЯ (10 баллов)

Обнаружено несколько индикаторов, совместимых
с Next.js и React Server Components.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →