
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-34474 — Clario до 2024-04-11 для Windows Desktop имеет слабые разрешения для %PROGRAMDATA%\Clario и пытается загружать DLL оттуда с правами SYSTEM. | Kitploit
Инструменты/GitHubGitHub/alaatk/cve-2024-34474
Повышение привилегийАнализ уязвимостейЭксплуатацияНеправильная Конфигурация
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Clario до 2024-04-11 для Windows Desktop имеет слабые разрешения для %PROGRAMDATA%\Clario и пытается загружать DLL оттуда с правами SYSTEM.

Репозиторий
1125 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-34474

Clario вплоть до версии от 2024-04-11 для Windows Desktop имеет слабые разрешения для %PROGRAMDATA%\Clario и пытается загружать DLL-файлы оттуда с правами SYSTEM.

Описание:

Настольное приложение Clario для Windows пытается загрузить несуществующие библиотеки DLL из C:\ProgramData\Clario\ и C:\ProgramData\Clario\Engines, когда пользователь выполняет антивирусную проверку. Файлы DLL не существуют, и этот процесс запускается с привилегиями SYSTEM, даже если его выполняет пользователь без прав администратора. По умолчанию в системах Windows любой прошедший проверку подлинности пользователь может создавать файлы и папки по пути c:\ProgramData\Clario. Пользователь с низкими привилегиями может создать файлы DLL в C:\ProgramData\Clario\ и C:\ProgramData\Clario\Engines\ для выполнения произвольного кода по своему выбору, что приводит к повышению привилегий до прав SYSTEM.

Уязвимые версии

Версии Clario вплоть до 2024-04-11

Затронутые службы

Небезопасные папки: C:\ProgramData\Clario\ и C:\ProgramData\Clario\Engines\

Служба: ClarioService.exe
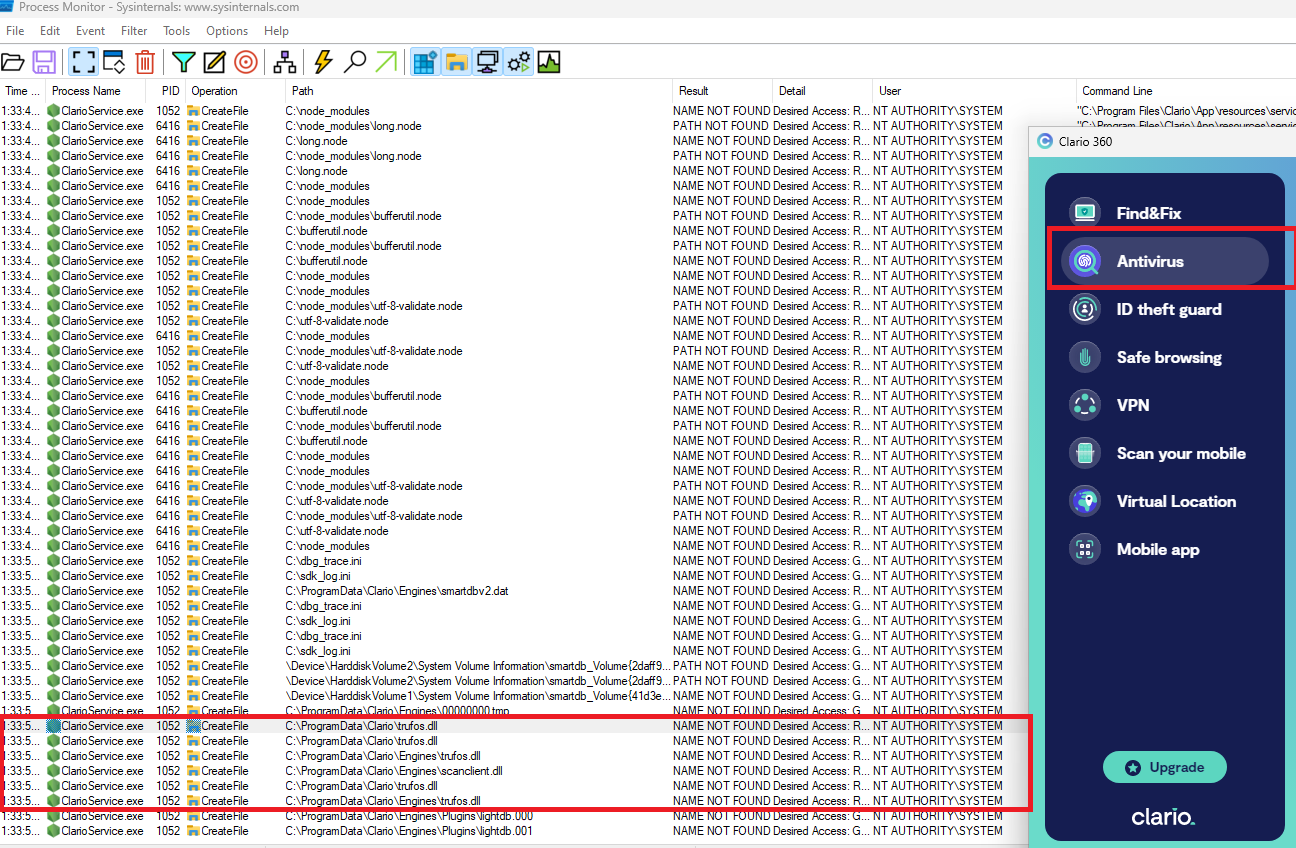
DLL, загружаемая из каталога, доступного для записи всем пользователям

Alt text

Обнаружено:

Alaa Kachouh.

Скачать инструмент