Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-54880 — CVE-2024-54880 | Kitploit
Инструменты/GitHubGitHub/ailenye/cve-2024-54880
Анализ уязвимостейЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияОбучение и Образование
GitHubailenye/cve-2024-54880

CVE-2024-54880

CVE-2024-54880

Репозиторий
731 год назадЕщё не проверено
Поделиться

一、Обзор проекта

ПунктСодержаниеПримечание
Разрешённая область тестированияhttp://192.168.88.141/Локальное тестирование
Скачать исходный кодhttps://www.seacms.net/SeaCMS_V13.1_install_f.zipПроект с открытым исходным кодом
Область уязвимостиSeaCMS_V13.1

一、Описание уязвимости

1、Логическая уязвимость - Массовая регистрация аккаунтов

КатегорияСодержаниеПримечание
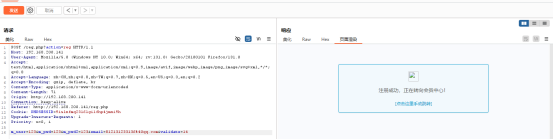
Местонахождение уязвимости (URL)http://192.168.200.141/reg.php?action=reg
Тип уязвимостиЛогическая ошибка
Описание уязвимостиSeaCMS имеет логическую ошибку, которая может быть использована злоумышленником для массовой регистрации аккаунтов любым пользователем

Посетите страницу регистрации и нажмите «Зарегистрироваться», чтобы захватить пакет (это фото добавлено позже)
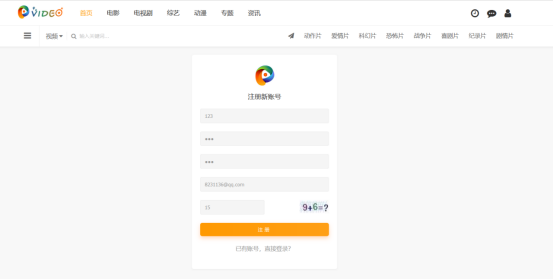
image-20241228231116461

*Код проверки здесь: 14*

image-20241228231126473

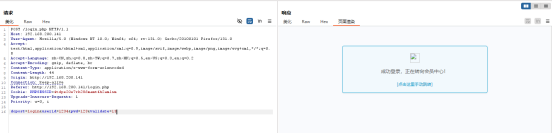
*Измените номер аккаунта и адрес электронной почты*

image-20241228231135449

*Попробуйте войти в первый аккаунт здесь*
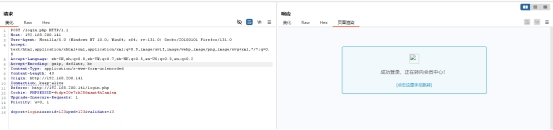
img

*Попробуйте войти во второй аккаунт*

image-20241228231151045

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →