
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ailenye/cve-2024-54879
Анализ уязвимостейЭксплуатация веб-приложенийТестирование на ПроникновениеНеправильная КонфигурацияОбучение и Образование
GitHubailenye/cve-2024-54879

CVE-2024-54879

CVE-2024-54879

Репозиторий
251 год назадЕщё не проверено
Поделиться

1. Обзор проекта

ПунктСодержаниеПримечание
Диапазон авторизованного проникновенияhttp://192.168.88.141/Локальный тест
Скачать исходный кодhttps://www.seacms.net/SeaCMS_V13.1_install_f.zipПроект с открытым исходным кодом
Область уязвимостиSeaCMS_V13.1

2. Описание уязвимости

1. Логическая ошибка - неограниченное пополнение участников

КатегорияСодержаниеПримечание
Местонахождение уязвимости (URL)http://192.168.200.141/member.php?action=hyz&gid=3&mon=1
Тип уязвимостиЛогическая проблема
Описание уязвимостиSeaCMS имеет логическую ошибку, которая может быть использована злоумышленником для того, чтобы позволить любому пользователю неограниченно пополнять членство

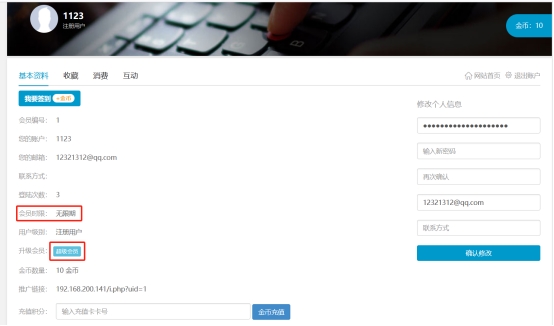
*Посетите центр и нажмите на Супер Участник*
img

*Нажмите на «100 золотых в месяц» и захватите пакет*

image-20241228233046755

*Если параметр gid изменен на 1, система возвращает сообщение об успешном пополнении*
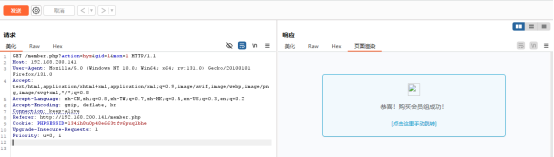
image-20241228233155449

*Обновите страницу личного кабинета, успешно добавлено один месяц членства*
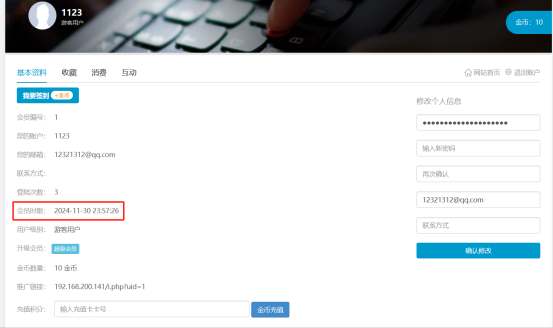
image-20241228233211064

*Многократные пакеты, снова обновите страницу личного кабинета, вы увидите, что время увеличилось*


image-20241228233238238

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






