Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-36537-EXPLOIT — CVE-2022-36537 | Kitploit
Инструменты/GitHubGitHub/agnihackers/cve-2022-36537-exploit
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubagnihackers/cve-2022-36537-exploit

CVE-2022-36537-EXPLOIT

Поделиться

CVE-2022-36537

РепозиторийСайт
92383 лет назадЕщё не проверено

CVE-2022-36537

Краткое описание

R1Soft Server Backup Manager использует ZK framework в качестве основного фреймворка. Его безопасность требует, чтобы все участники Web3-проектов уделяли больше внимания уязвимостям безопасности различных инфраструктур Web3 и своевременно их исправляли, чтобы избежать потенциальных рисков безопасности и потерь цифровых активов. Мы будем своевременно выявлять и отслеживать различные угрозы безопасности в web3, а также предоставлять ведущие решения по обеспечению безопасности, чтобы гарантировать безопасность цепочки web3 и офчейна.

Предисловие

ZK — это ведущий Java-фреймворк с открытым исходным кодом для создания корпоративных веб-приложений. Более 2 000 000 загрузок ZK используются самыми разными компаниями и учреждениями — от малых предприятий до компаний из списка Fortune Global 500 во многих отраслях.

R1Soft Server Backup Manager (SBM) предоставляет поставщикам услуг гибкое, удобное для серверов решение, устраняющее хлопоты, связанные с традиционным резервным копированием. Пользователи могут запускать резервное копирование каждые 15 минут без ущерба для производительности сервера. Почти 1800 поставщиков услуг используют его для защиты 250 000 серверов.

Затронутые версии

ZK Framework v9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 and 8.6.4.1.

ConnectWise Recover v2.9.7 и более ранние версии затронуты.

R1Soft Server Backup Manager v6.16.3 и более ранние версии затронуты.
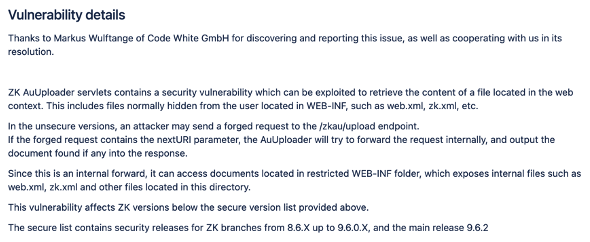
Обход аутентификации ZK Framework

ZK ZK-5150

Из описания уязвимости: если маршрут /zkau/upload содержит параметр nextURI, сервлет ZK AuUploader перенаправит forward-запрос, что позволяет обойти аутентификацию и получить доступ к файлам в веб-контексте, например, к web.xml, zk-страницам, applicationContext-security.xml и т.д.

Установка

You need python3, pip3, git.

git clone https://github.com/agnihackers/CVE-2022-36537-EXPLOIT.git
cd CVE-2022-36537-EXPLOIT
pip3 install -r requirements.txt
chmod +x mysql-connector-java-5.1.48.jar
python3 CVE-2022-36537.py
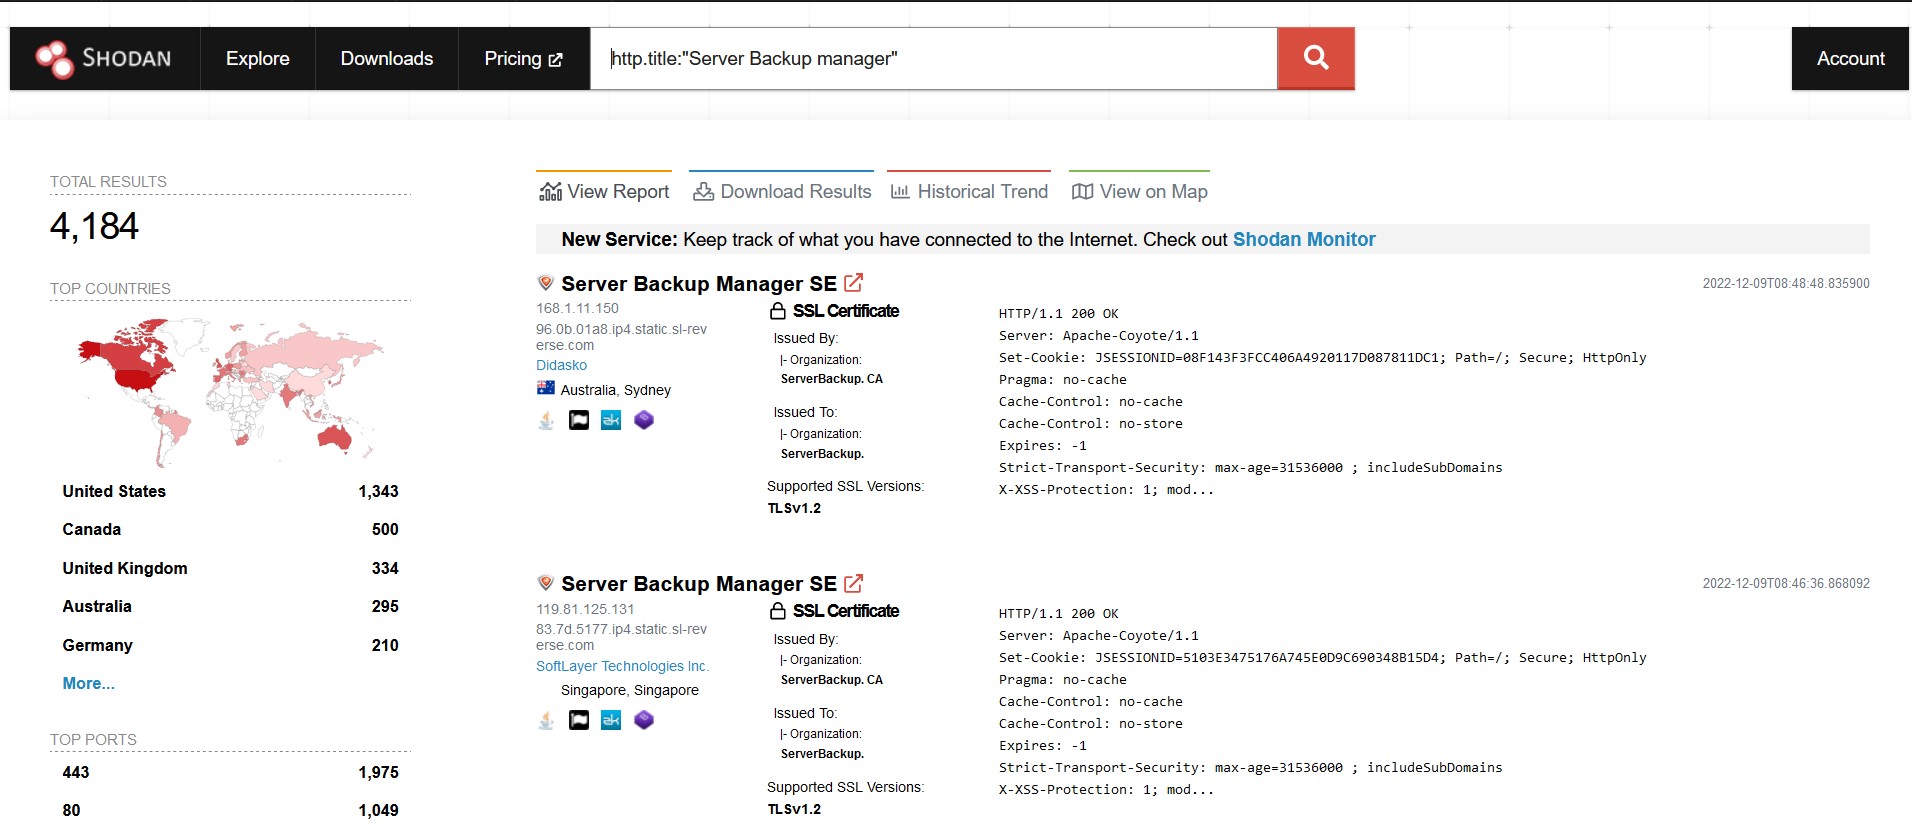
Shodan Dork

shodan

Подробнее об уязвимости CVE-2022–36537

https://twitter.com/AGNIHACKERS1/status/1601162549084696579?s=20&t=ncMMG7XNNZDns4Wn5CfPoA

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →