
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2017-10952 — Демонстрирует локальную эксплуатацию выполнения кода в Foxit PDF Reader через PDF-файлы на основе XFA, с пошаговым воспроизведением атаки и расширением на связанные CVE. | Kitploit
Инструменты/GitHubGitHub/afbase/cve-2017-10952
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubafbase/cve-2017-10952

CVE-2017-10952

Демонстрирует локальную эксплуатацию выполнения кода в Foxit PDF Reader через PDF-файлы на основе XFA, с пошаговым воспроизведением атаки и расширением на связанные CVE.

Репозиторий
12146 лет назадЕщё не проверено
Поделиться

CVE-2017-10952

Итак, это высокоуровневый пример атаки с локальным выполнением кода на Foxit PDF reader. Подробности этой атаки можно найти здесь [1]. Я скопировал текстовое описание этой уязвимости по ссылке [1] сюда, чтобы сохранить описание с течением времени — описание было написано автором Root на vulners.com.

Установка Foxit

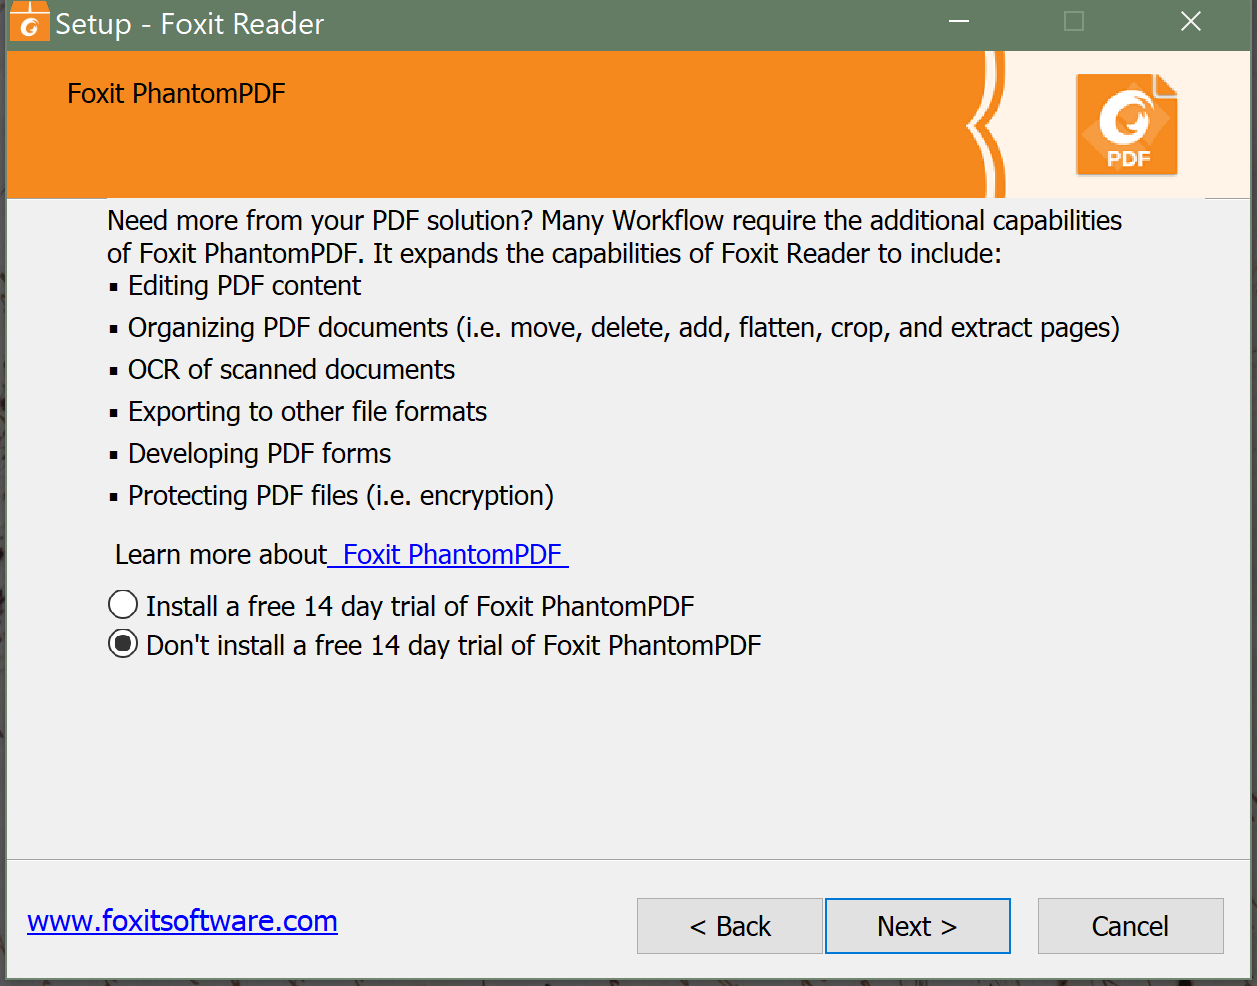
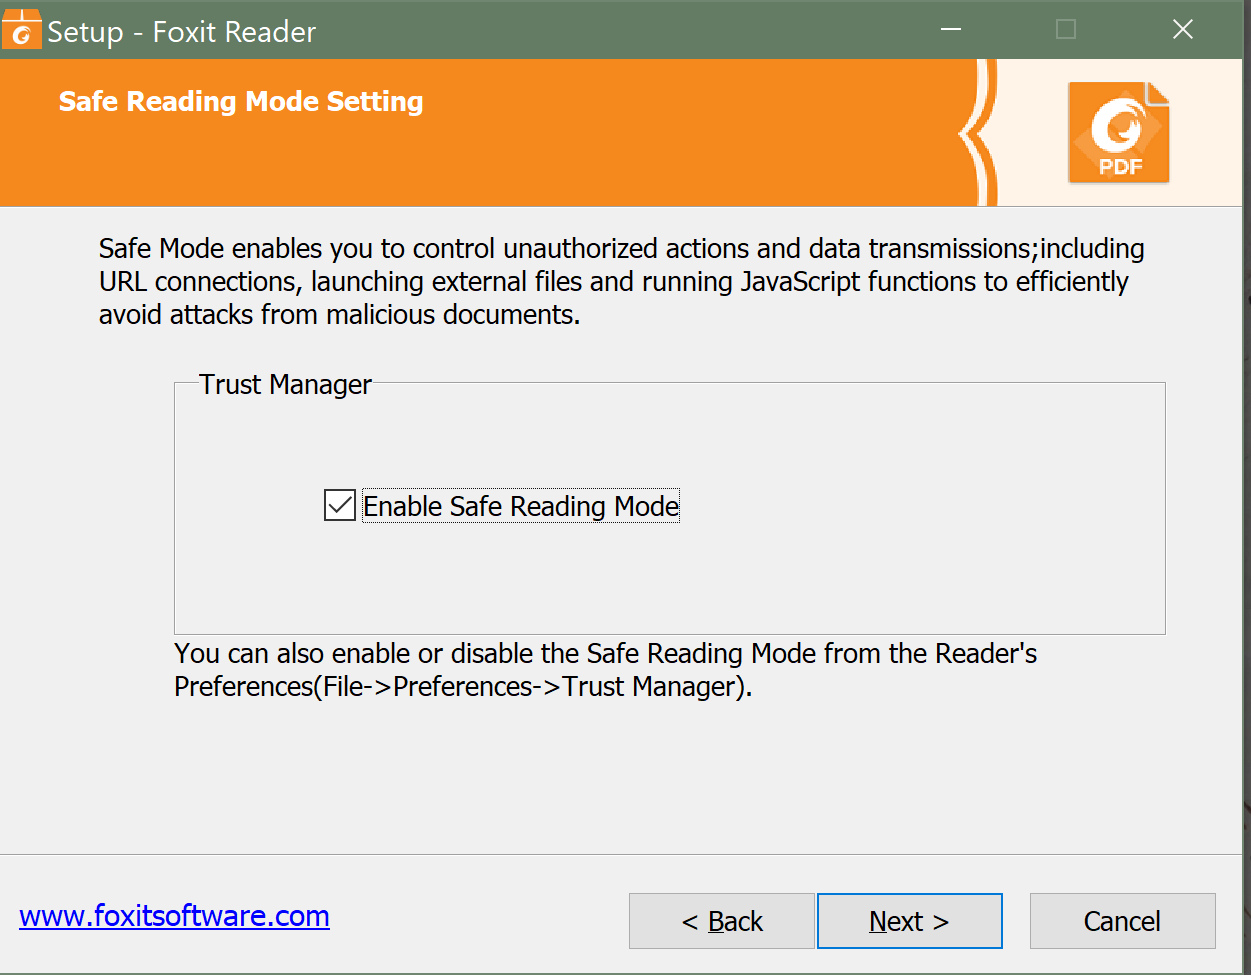
Установите Foxit_Reader_v8.3.0.14878.exe. Пройдите по шагам установки. Поскольку это всего лишь высокоуровневая демонстрация того, как эксплуатировать эту версию Foxit PDF reader, нет необходимости изменять настройки браузера или настройки Windows по умолчанию для открытия PDF-файлов; ниже приведены несколько скриншотов установки, которые помогут определить настройки установки:

Демонстрация атаки

  1. После установки Foxit Reader откройте приложение.
  2. Откройте проводник в этом каталоге с файлами "document.pdf" и "document2.pdf"
  3. Перетащите "document.pdf" в Foxit Reader. Должно появиться окно печати. Закройте окно печати и закройте документ в Foxit.
  4. Затем перетащите "document2.pdf" в Foxit Reader. Должно запуститься приложение calc.exe.

Что происходит?

В обоих случаях атак используется формат XFA для PDF-файлов; пример этого показан corkami здесь. Более подробное объяснение этой эксплуатации можно найти в ссылке выше в разделе "[+] Fixed: Safe-Reading mode bypass".

[1] - https://vulners.com/seebug/SSV:96369 [2] - https://github.com/corkami/pics [3] - https://raw.githubusercontent.com/corkami/pocs/master/pdf/formevent_js.pdf

CVE-2017-10951

Нажмите здесь, чтобы узнать, как мы расширяем эксплойт CVE-2017-10952 до CVE-2017-10951.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →