Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
How-to-Patch-CVE-2025-32709 — Реальный рабочий процесс патча для CVE-2025-32709. От установки горячего исправления до проверки оповещений SIEM — этот репозиторий документирует каждый шаг со скриншотами, командами и логикой обнаружения. | Kitploit
Инструменты/GitHubGitHub/adnansiyat/how-to-patch-cve-2025-32709
Анализ уязвимостейАудит конфигурацииОбнаружение ВторженийОбучение и ОбразованиеРеагирование на ИнцидентыАнализ Журналов
GitHubadnansiyat/how-to-patch-cve-2025-32709

How-to-Patch-CVE-2025-32709

Реальный рабочий процесс патча для CVE-2025-32709. От установки горячего исправления до проверки оповещений SIEM — этот репозиторий документирует каждый шаг со скриншотами, командами и логикой обнаружения.

Репозиторий
381 год назадЕщё не проверено
Поделиться

Как исправить уязвимость CVE-2025-327091

Реальный рабочий процесс исправления для CVE-2025-32709. От установки исправления до проверки оповещений SIEM — этот репозиторий документирует каждый шаг со скриншотами, командами и логикой обнаружения.
IMG_5389

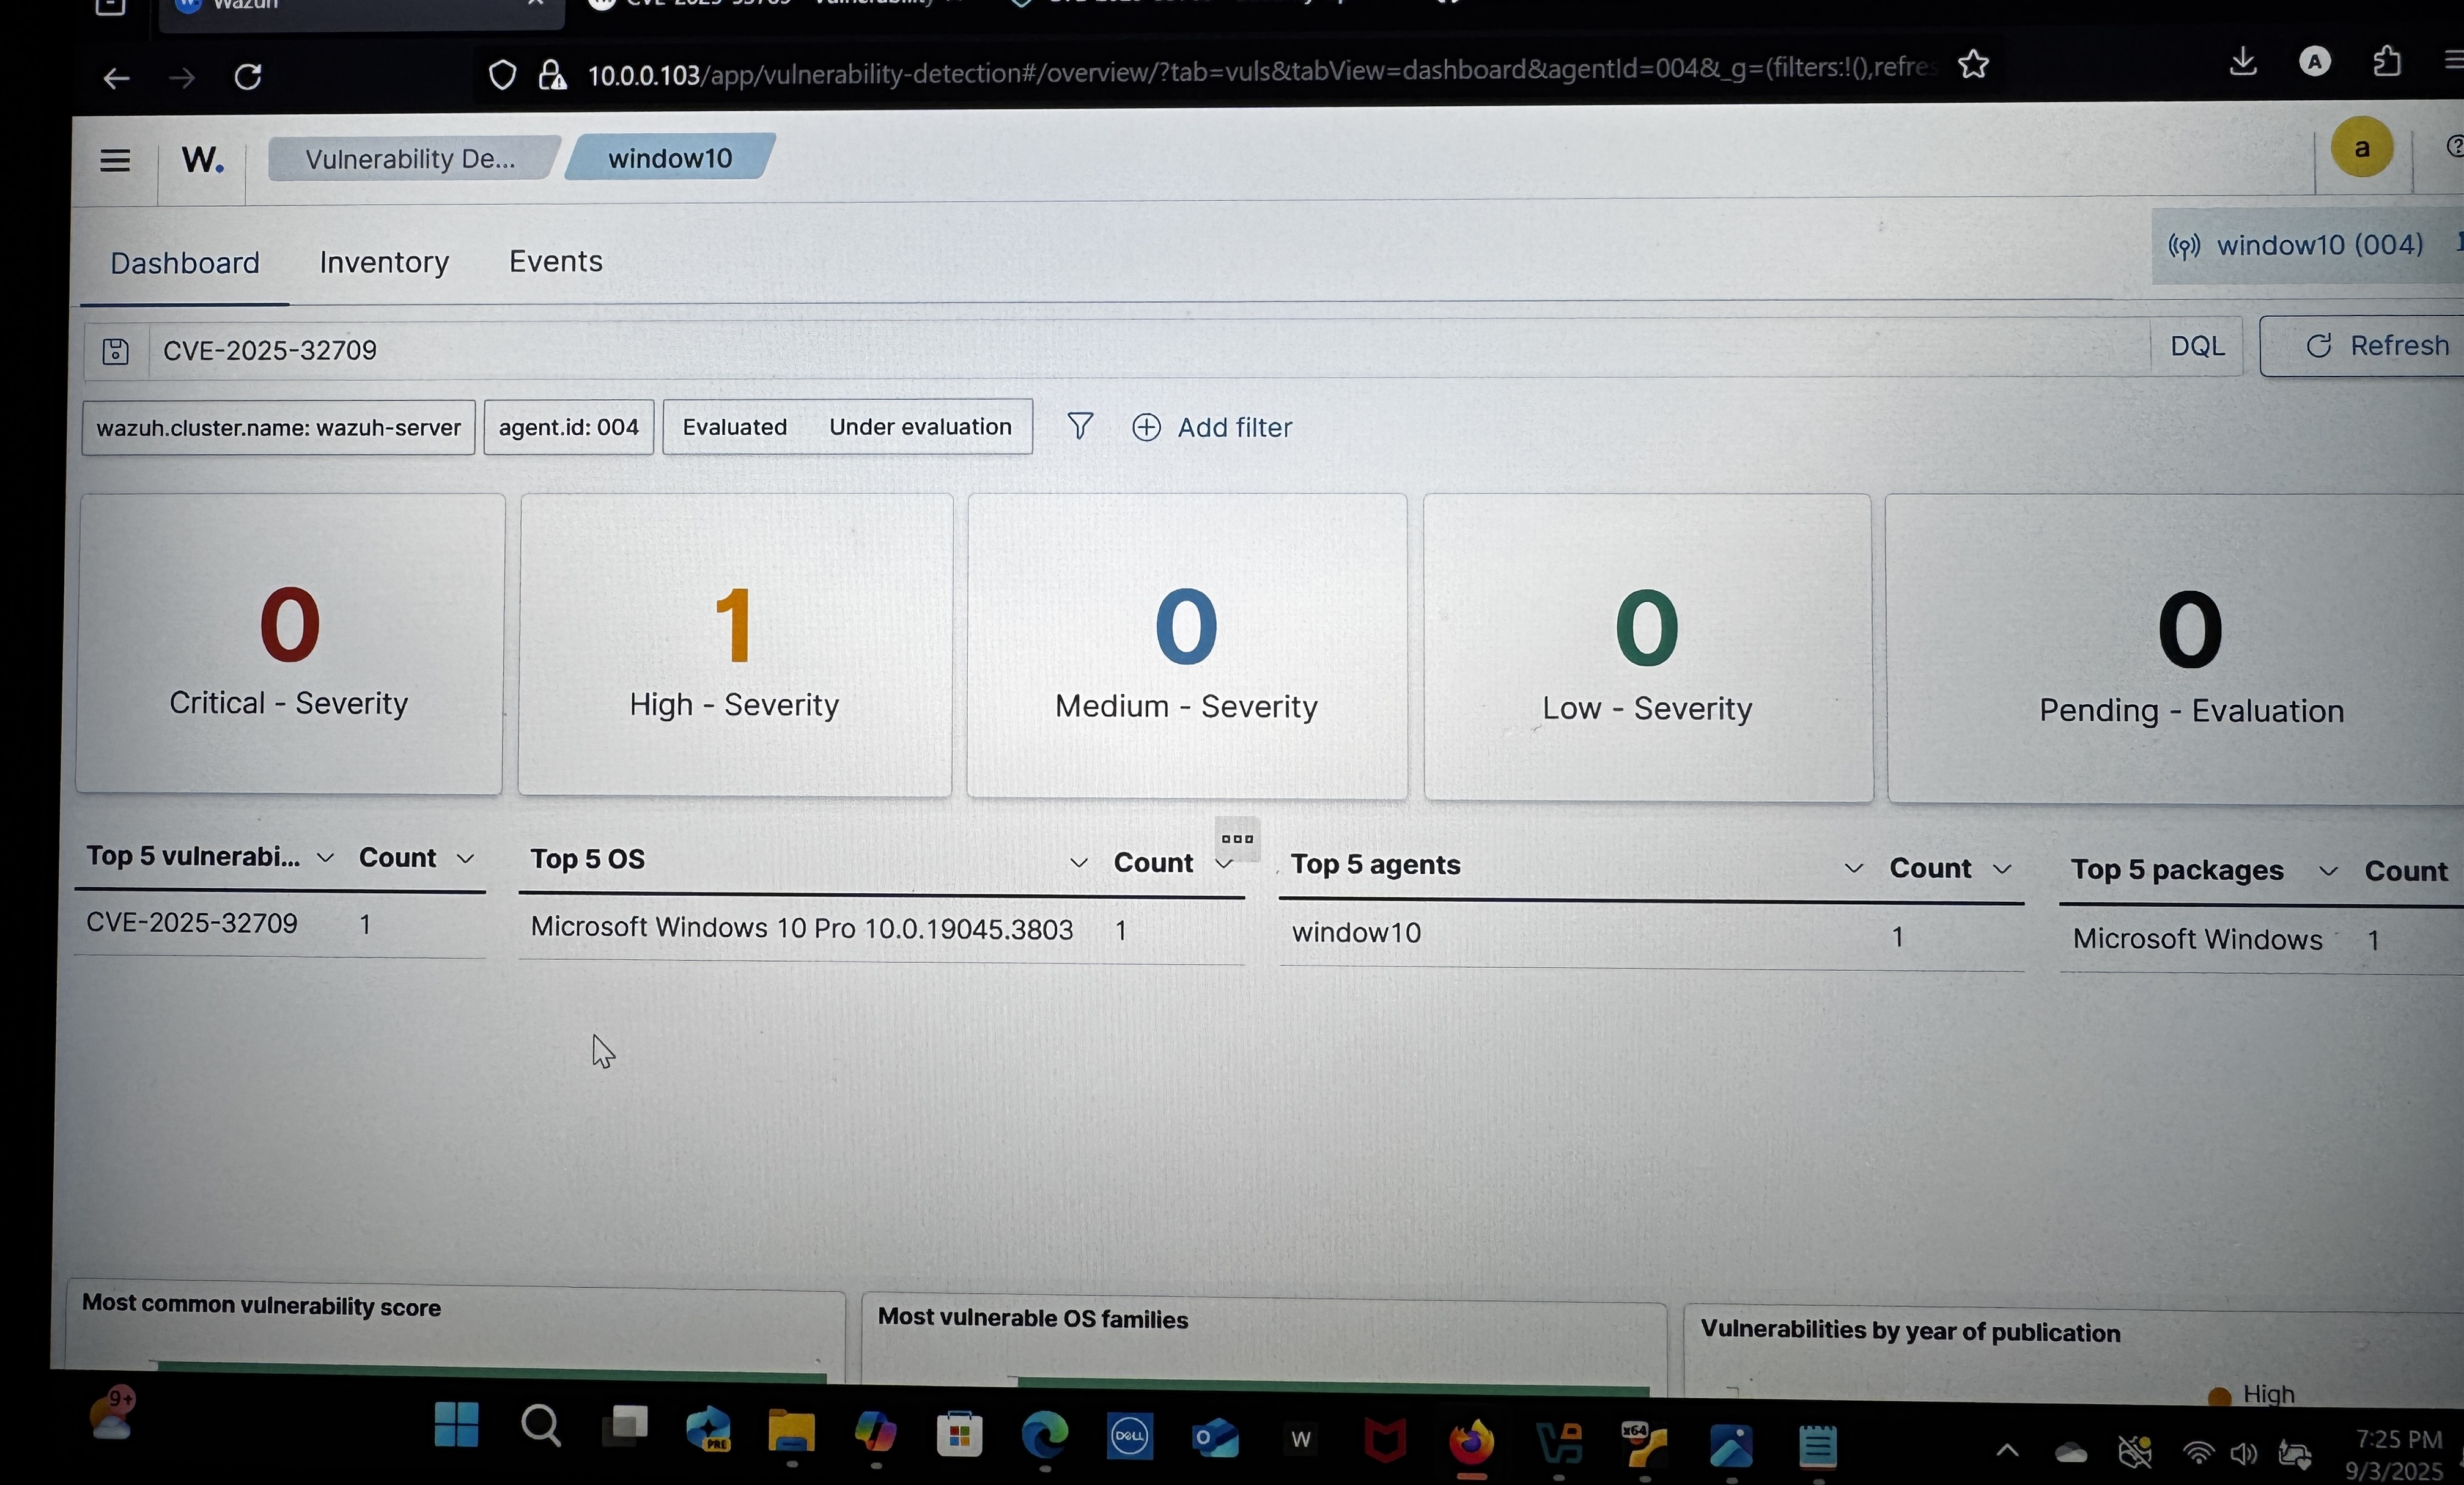
Скриншот панели обнаружения уязвимостей Wazuh, показывающий CVE-2025-32709, отмеченный как уязвимость высокой степени серьезности на конечной точке Windows 10 Pro. Агент window10 (004) сообщает об одной проблеме высокой степени серьезности, подтверждая, что система в настоящее время уязвима. Это изображение служит базой до исправления для проверки шагов по устранению.

#1 Шаг: Установите накопительное обновление за май 2025 года Microsoft выпустила исправление для CVE-2025-32709 в обновлении Patch Tuesday за май 2025 года. Исправление включено в KB5058379 для Windows 10. Чтобы установить его вручную:
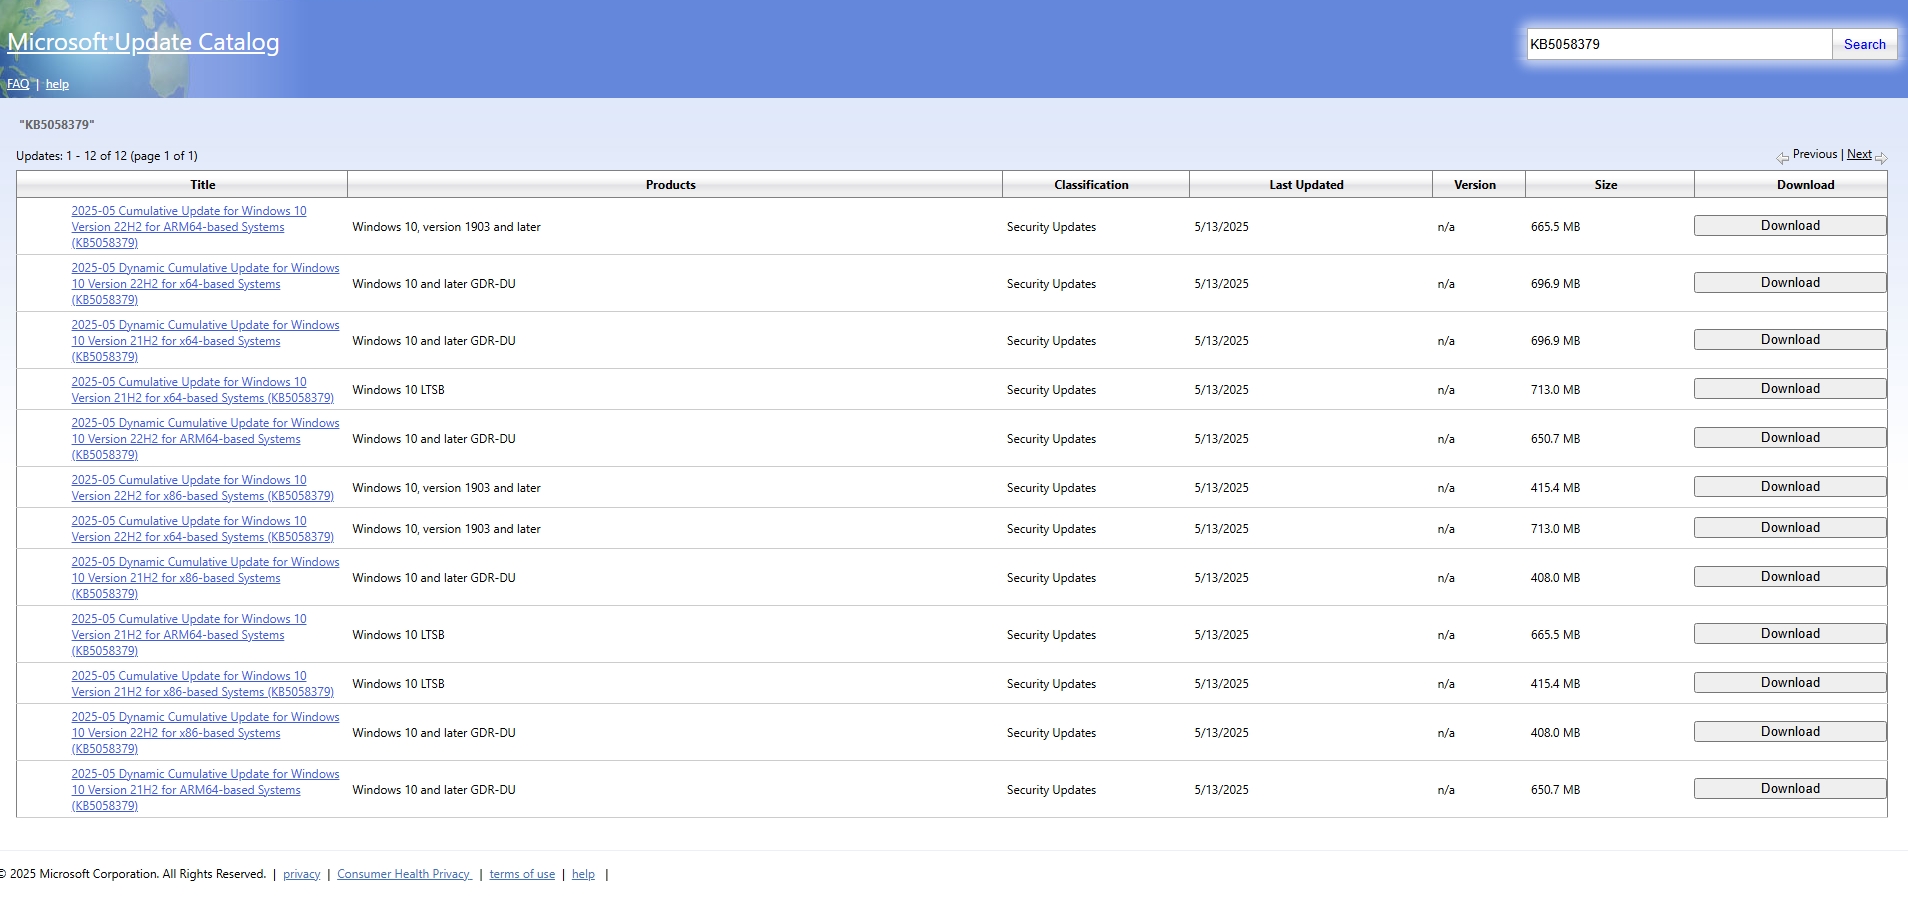
  • Перейдите в каталог обновлений Microsoft
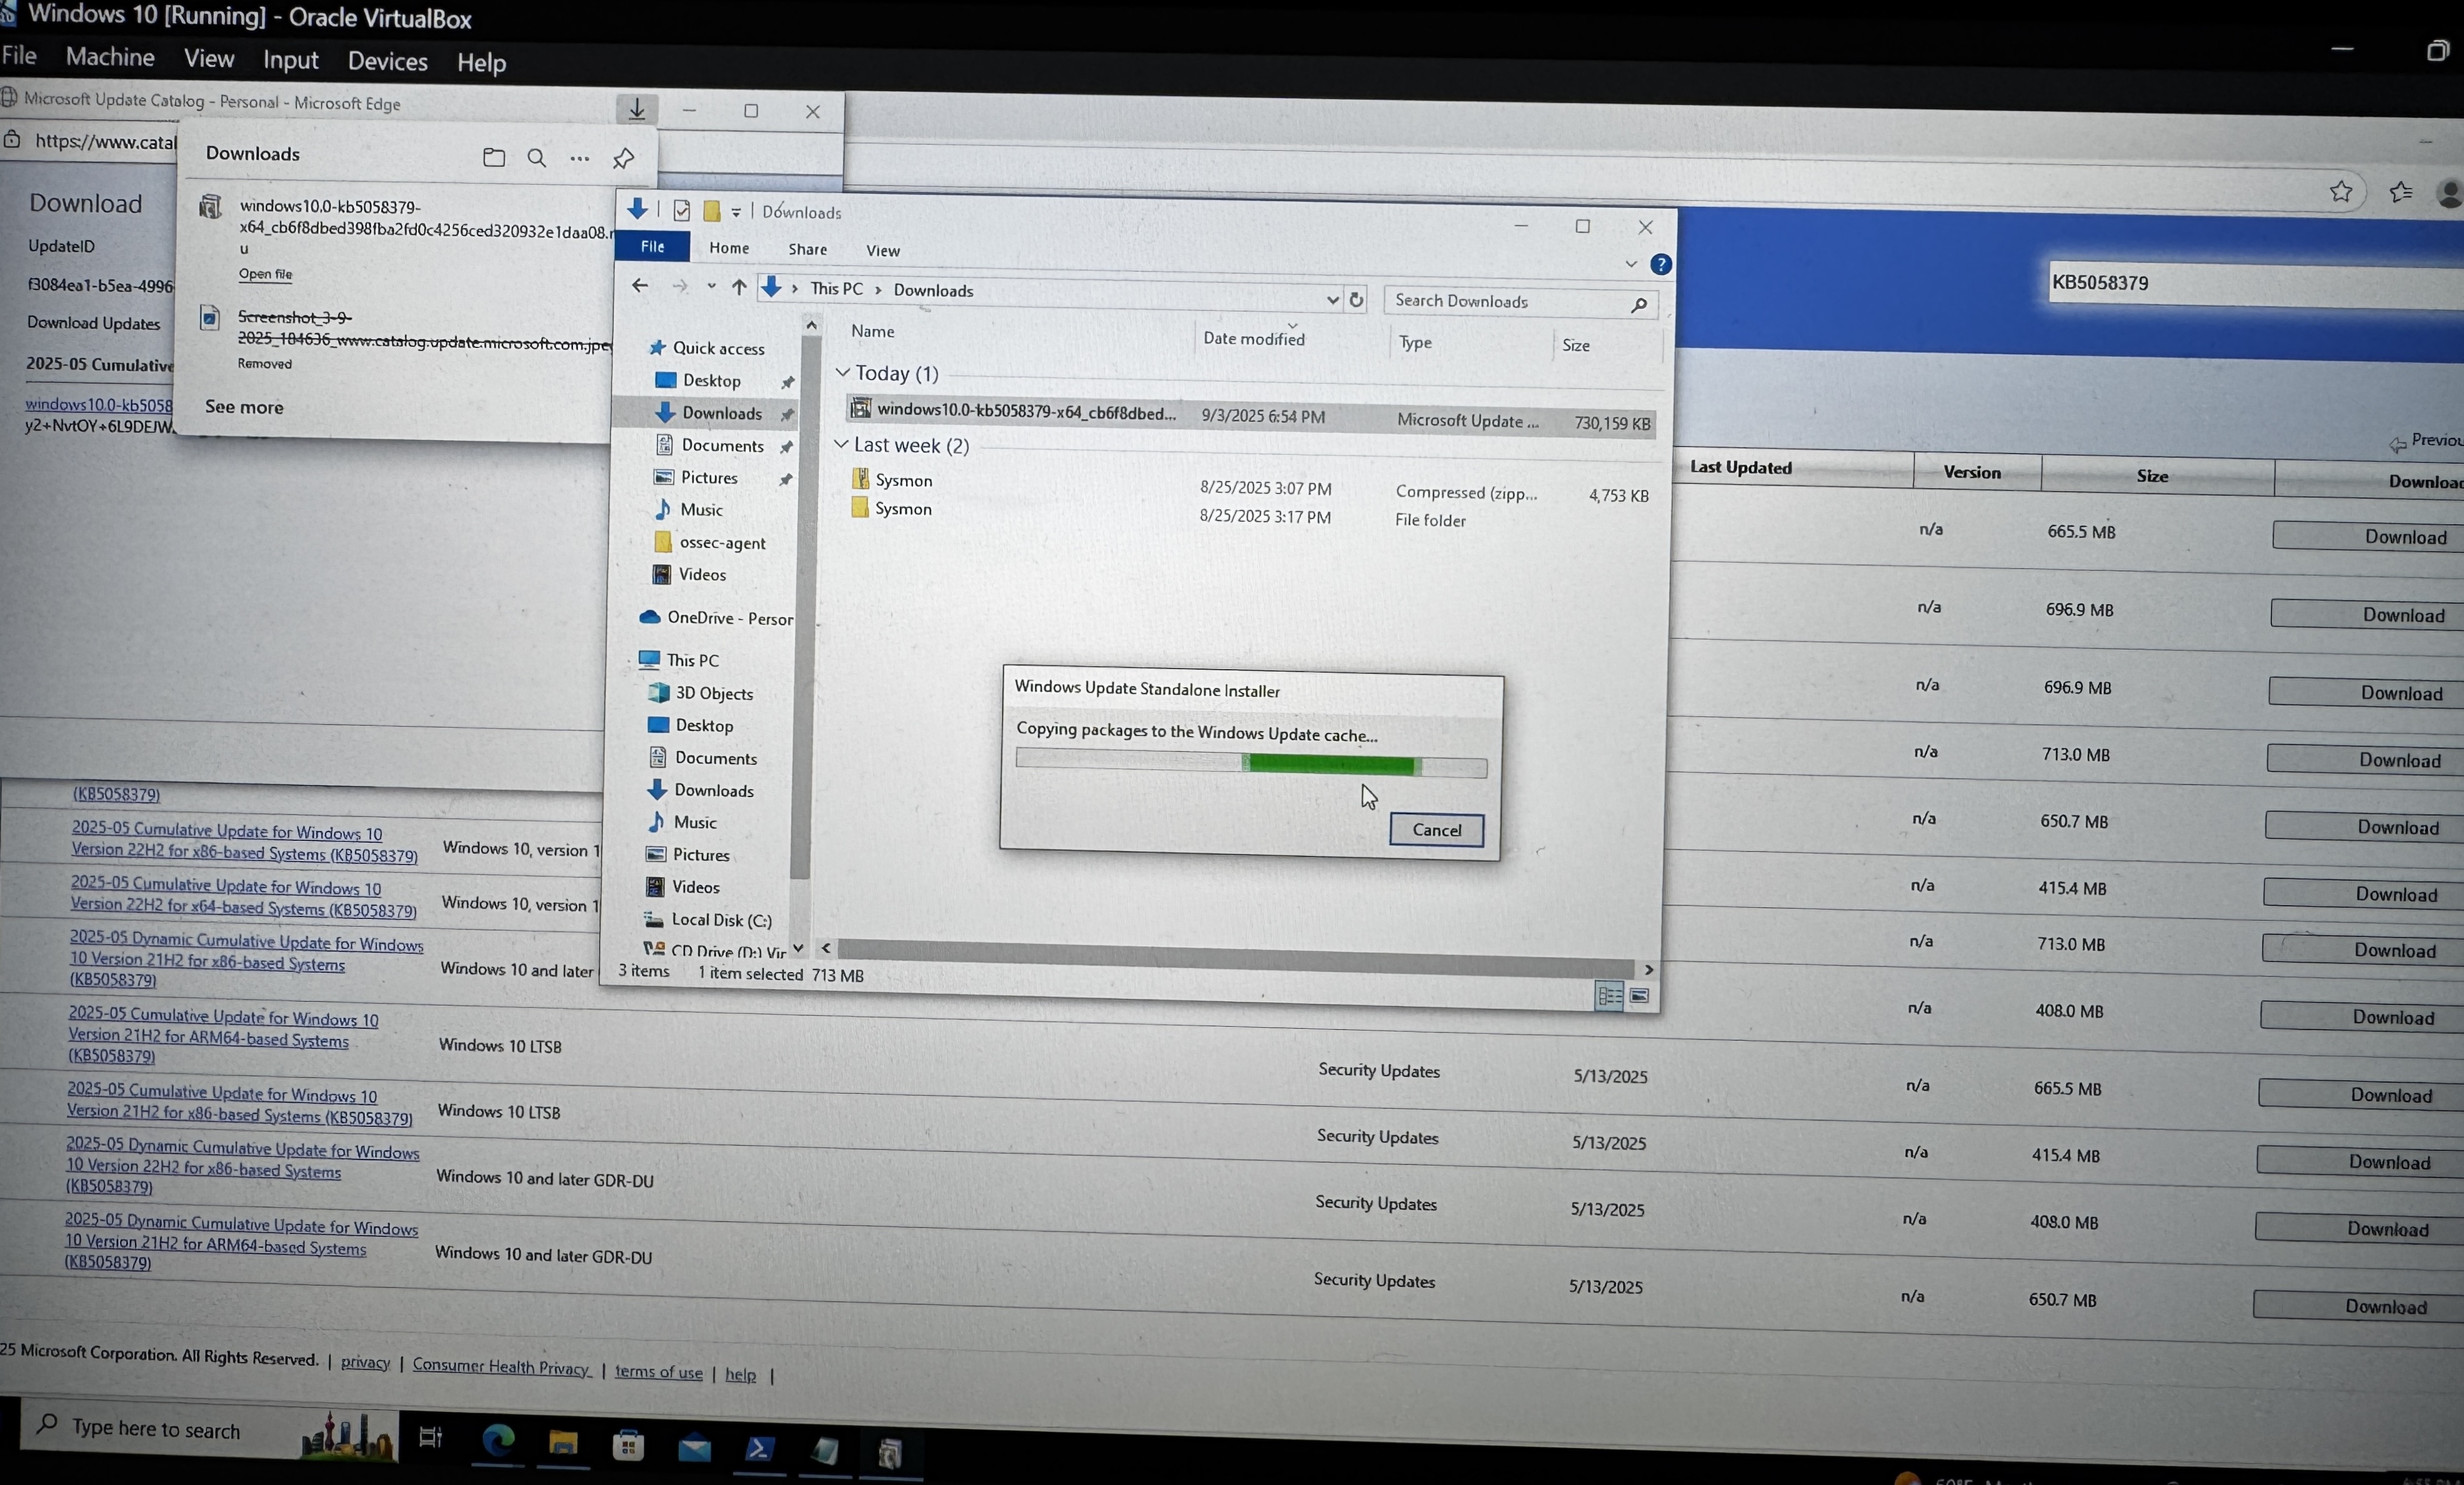
  • Найдите KB5058379 Screenshot_3-9-2025_202237_www catalog update microsoft com #2 Шаг: Загрузите правильную версию для вашей сборки Windows 10 (системы на x64) IMG_5384
  • Запустите установщик .msu и перезагрузите систему
  • Нажмите «Проверить наличие обновлений»
  • Установите накопительное обновление за май 2025 года
  • Перезагрузите систему IMG_5388 IMG_5386

#3 Шаг: Вернитесь на панель обнаружения уязвимостей Wazuh и найдите уязвимость «CVE-2025-32709» — теперь должно отображаться сообщение «No results match your search criteria», потому что мы исправили уязвимость!!!!! IMG_5393

Мой LinkedIn: https://www.linkedin.com/in/adnan-siyat-439542309/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →