Анализ инцидента SOC по эксплуатации CVE-2024-49138, включающий перебор учётных данных, выполнение PowerShell, анализ вредоносной полезной нагрузки, повышение привилегий и реагирование на инциденты.

Платформа: Учебная среда LetsDefend SOC
Оповещение: SOC335 — Обнаружена эксплуатация CVE-2024-49138
Категория: Повышение привилегий | Анализ вредоносного ПО | Реагирование на инциденты
Статус: Расследование завершено ✅
В ходе этого расследования я работал с оповещением о предполагаемой эксплуатации CVE-2024-49138 на конечной точке Windows.
Изначально оповещение указывало на подозрительную активность, связанную с процессом svohost.exe. Вместо того чтобы полагаться только на оповещение, я начал с изучения деталей процесса, родительского процесса, командной строки, расположения файла, хэша и активности вокруг затронутого хоста.
В процессе расследования я нашёл дополнительные доказательства, которые помогли мне определить, была ли активность действительно вредоносной. Это включало проверку хэша файла по данным threat intelligence, анализ активности аутентификации и изучение того, что происходило в момент срабатывания оповещения.
Цель заключалась не просто в закрытии оповещения, а в понимании того, что произошло, определении масштаба воздействия и решении, какие действия потребуются для сдерживания и устранения угрозы.
Расследование было сосредоточено на:
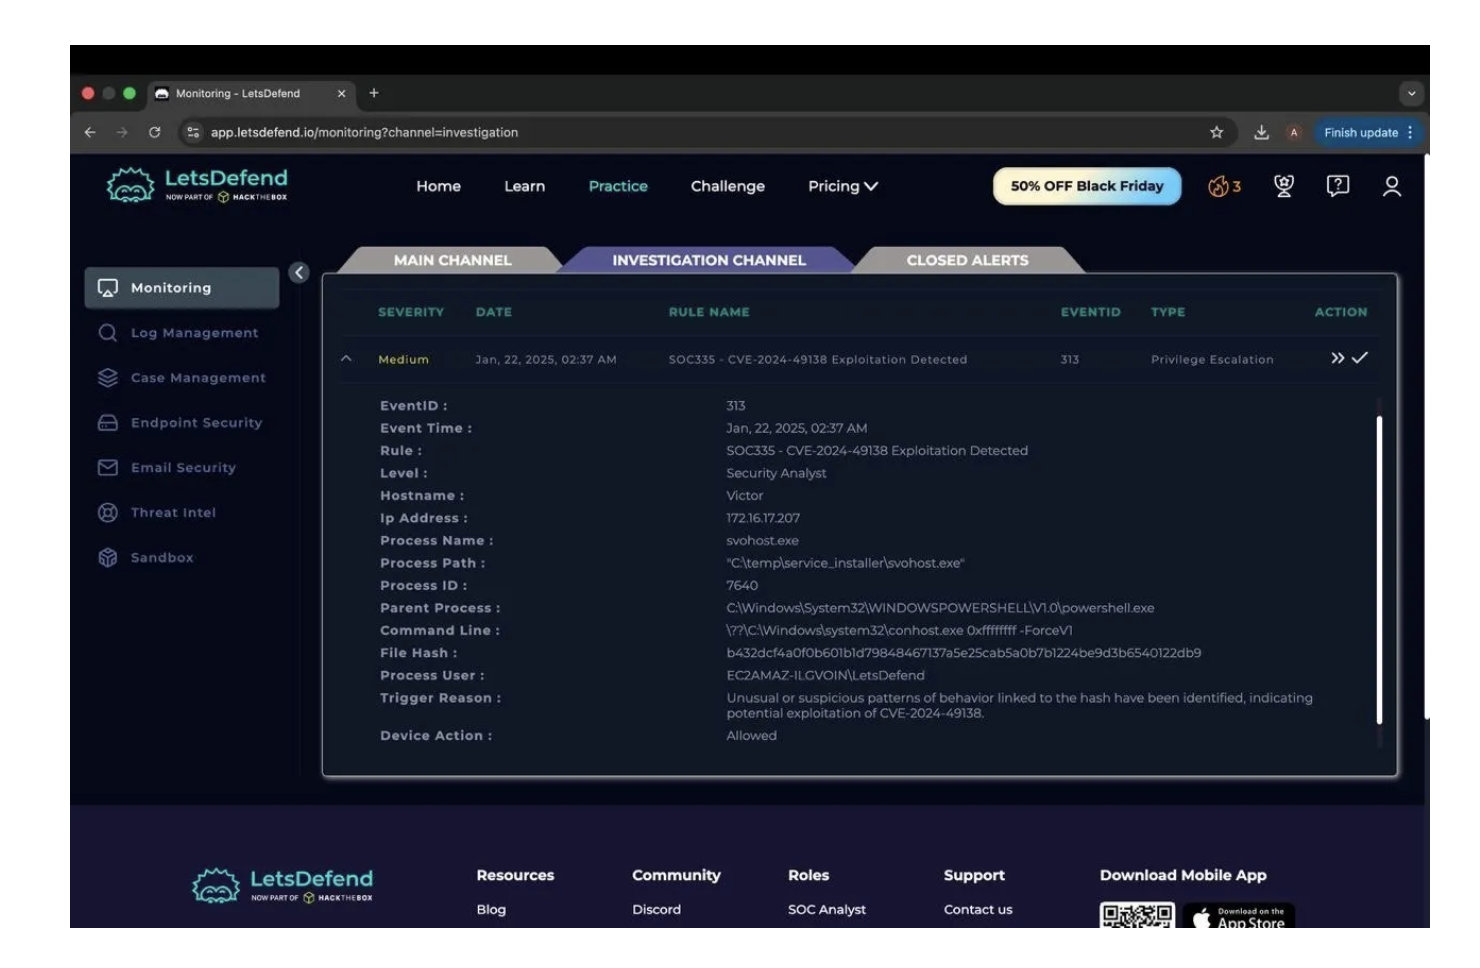
Расследование началось с оповещения LetsDefend SOC335 — Обнаружена эксплуатация CVE-2024-49138, которое было классифицировано как оповещение о повышении привилегий.
Оповещение содержало несколько фрагментов информации, которые сразу потребовали дальнейшего расследования:
| Поле | Детали |
|---|---|
| Критичность | Средняя |
| Имя хоста | Victor |
| IP-адрес | 172.16.17.207 |
| Процесс | svohost.exe |
| Путь к процессу | C:\temp\service_installer\svohost.exe |
| Идентификатор процесса | 7640 |
| Родительский процесс | powershell.exe |
| Действие устройства | Разрешено |
Первое, что привлекло моё внимание, — имя процесса svohost.exe. Оно очень похоже на легитимный процесс Windows svchost.exe, но имя отличается.
Файл также запускался из C:\temp\service_installer\, а его родительским процессом был PowerShell. В совокупности этих причин было достаточно, чтобы продолжить расследование, а не рассматривать оповещение как ложное срабатывание.
На скриншоте ниже показано исходное оповещение и информация, доступная на момент начала расследования.
Следующим шагом было более детальное изучение процесса, вызвавшего оповещение.
Процесс назывался svohost.exe и запускался из:
C:\temp\service_installer\svohost.exe
Одним из первых моментов, которые я заметил, было то, насколько имя похоже на легитимный процесс Windows svchost.exe. Небольшое отличие в имени процесса само по себе не делает его вредоносным, но в сочетании с необычным расположением файла и родительским процессом PowerShell это делало активность более подозрительной.
Оповещение также содержало SHA-256 хэш исполняемого файла. Я использовал этот хэш, чтобы проверить, был ли файл уже идентифицирован поставщиками средств безопасности.
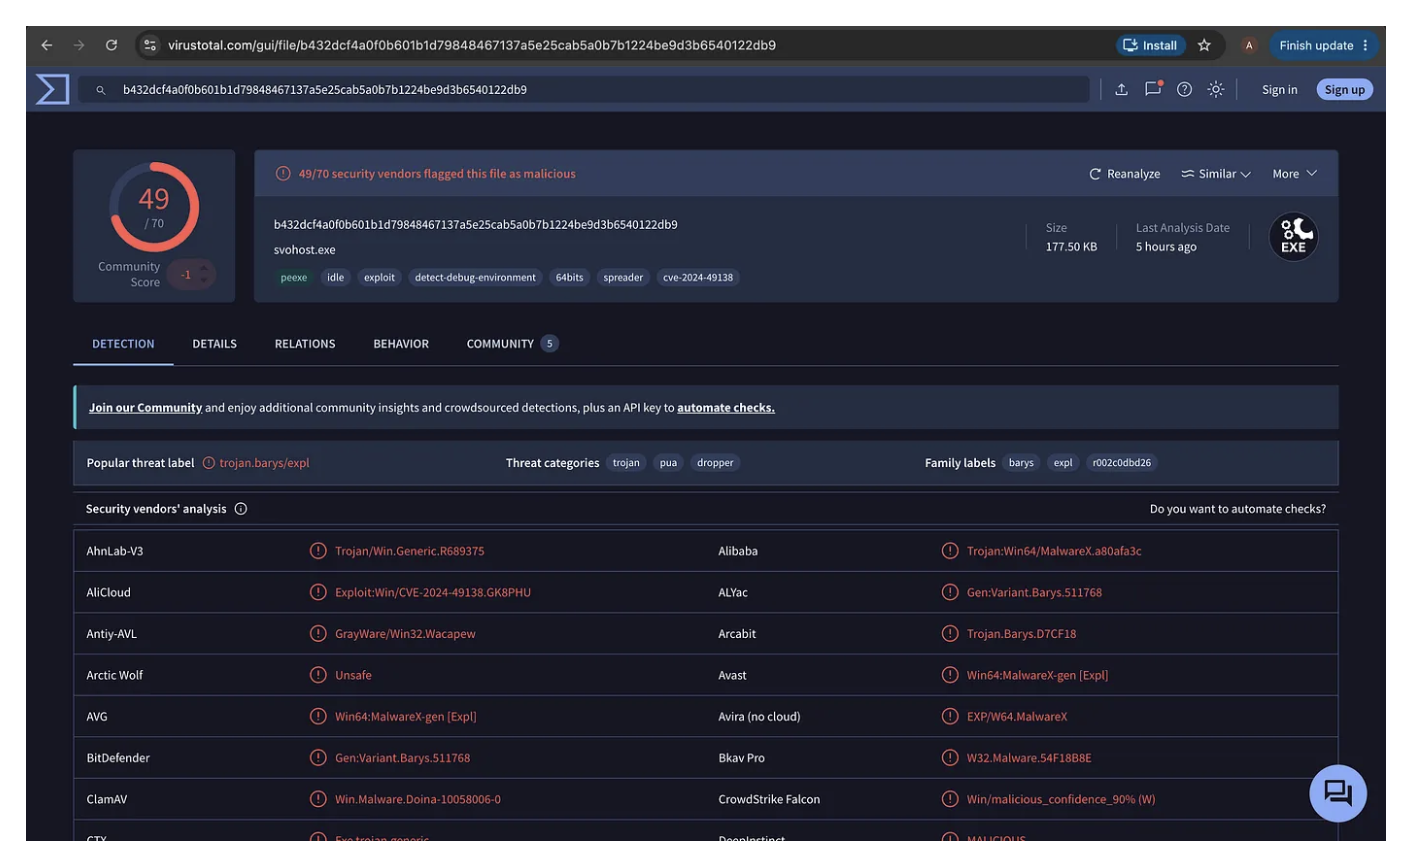
Я выполнил поиск по хэшу файла в VirusTotal, чтобы получить дополнительный контекст об исполняемом файле.
VirusTotal показал, что 49 из 70 поставщиков средств безопасности обнаружили файл как вредоносный. Некоторые детекции также связывали образец с активностью эксплуатации, связанной с CVE-2024-49138.
Это дало мне более веские доказательства того, что я имею дело не с обычным исполняемым файлом Windows. Однако я не использовал результат VirusTotal как единственное основание для окончательного решения. Я рассматривал его вместе с именем процесса, расположением файла, родительским процессом PowerShell и другой активностью, наблюдаемой на хосте.
После подтверждения того, что исполняемый файл подозрителен, я продолжил изучение активности, связанной с инцидентом, вместо того чтобы остановиться на обнаружении вредоносного ПО.
В ходе расследования я обнаружил событие неудачного входа в Windows с участием учётной записи admin.
Событие показало:
| Поле | Детали |
|---|---|
| Идентификатор события | 4625 |
| Учётная запись | admin |
| Результат | Неудачный вход |
| Код ошибки | 0xC000006D |
| Исходный IP-адрес | 185.107.56.141 |
Событие с идентификатором 4625 представляет собой неудачную попытку входа в Windows. В данном случае неудачная активность аутентификации дала мне ещё одно событие для корреляции с уже выявленной подозрительной активностью на конечной точке.
Я рассматривал это как подтверждающее доказательство и продолжил анализ инцидента в целом, а не предполагал, что единственный неудачный вход доказывает компрометацию.
После анализа доступных доказательств я классифицировал оповещение как истинное срабатывание.
Моё решение основывалось на нескольких выводах, а не на одном индикаторе:
svohost.exe был запущен из временного каталога.Victor (172.16.17.207).На этом этапе у меня было достаточно доказательств, чтобы рассматривать инцидент как вредоносный и перейти от расследования к сдерживанию и устранению угрозы.
После того как я определил, что оповещение является истинным срабатыванием, приоритет сместился с расследования на ограничение воздействия и удаление вредоносной активности.
На основе расследования действия по реагированию, задокументированные в деле, были следующими:
185.107.56.141.Victor, чтобы предотвратить дальнейшую вредоносную активность или связь.203.160.68.12, выявленный в ходе расследования.C:\temp\service_installer\svohost.exe
Эти действия были направлены на прекращение дальнейшей активности злоумышленника, изоляцию затронутой системы и удаление вредоносного файла, ответственного за оповещение.
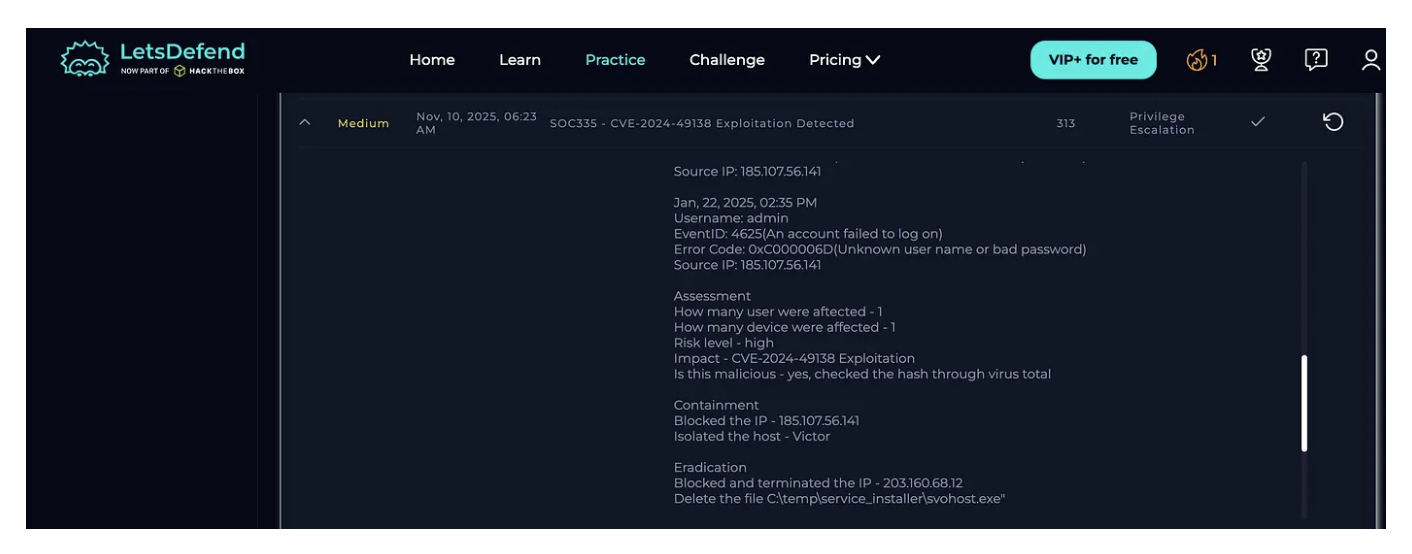
К концу расследования мне удалось связать несколько фрагментов доказательств, а не полагаться только на исходное оповещение.
Основные выводы были следующими:

