Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
nim-loader — WIP загрузчик шелл-кода на Nim с методами обхода EDR | Kitploit
Инструменты/GitHubGitHub/adamsvoboda/nim-loader
ЭксплуатацияШелл-кодОбучение и ОбразованиеRed TeamingГенерация ШеллкодаРазработка Полезной Нагрузки
GitHubadamsvoboda/nim-loader

nim-loader

WIP загрузчик шелл-кода на Nim с методами обхода EDR

Репозиторий
21734394 лет назадПроверено Kitploit
Поделиться

nim-loader

очень грубое, незавершённое приключение в изучение Nim путём сборки разрозненных ресурсов для создания загрузчика шелл-кода, реализующего распространённые техники обхода EDR/AV.

Это бардак и предназначено только для исследовательских целей! Пожалуйста, не ожидайте, что он скомпилируется и будет работать без ваших собственных изменений.

Инструкции

  • Замените массив байтов в loader.nim на свой собственный x64 шелл-код
  • Скомпилируйте EXE и запустите его: nim c -d:danger -d:strip --opt:size "loader.nim"
  • Вероятно, вам потребуется настроить процесс, в который вы хотите внедряться, просматривая .nim файлы в используемой папке метода инъекции...

Реализованные функции

  • Прямые системные вызовы, динамически разрешённые из NTDLL (спасибо @ShitSecure)
  • Патчинг AMSI и ETW (спасибо @byt3bl33d3r)
  • Отключение перехвата NTDLL (спасибо @MrUn1k0d3r)
  • Инъекция CreateRemoteThread (спасибо @byt3bl33d3r, @ShitSecure)

Функции в разработке

  • Техника Process Hollowing (спасибо @snovvcrash)
  • Шифрование/дешифрование шелл-кода с помощью [AES в режиме CTR](https://en.wikipedia.org/wiki/Block_cipher_mode_of_operation#Counter_(CTR) (спасибо @snovvcrash)
  • Замена всех совместимых API-вызовов на системные вызовы
  • Добавление генератора шаблонов и компилятора, аргументов командной строки для шелл-кода, методов инъекции, путей процессов и т.д.

Обфускация

  • Рассмотрите возможность использования denim от @LittleJoeTables для поддержки компиляции Nim с obfuscator-llvm!

Ссылки и вдохновение

  • OffensiveNim от Marcello Salvati (@byt3bl33d3r)
  • NimlineWhispers2 от Alfie Champion (@ajpc500)
  • SysWhispers3 от klezVirus (@KlezVirus)
  • NimPackt-v1 от Cas van Cooten (@chvancooten)
  • unhook_bof.c от Mr. Un1k0d3r (@MrUn1k0d3r)
  • NimGetSyscallStub от S3cur3Th1sSh1t (@ShitSecure)
  • NimHollow от snovvcrash (@snovvcrash)

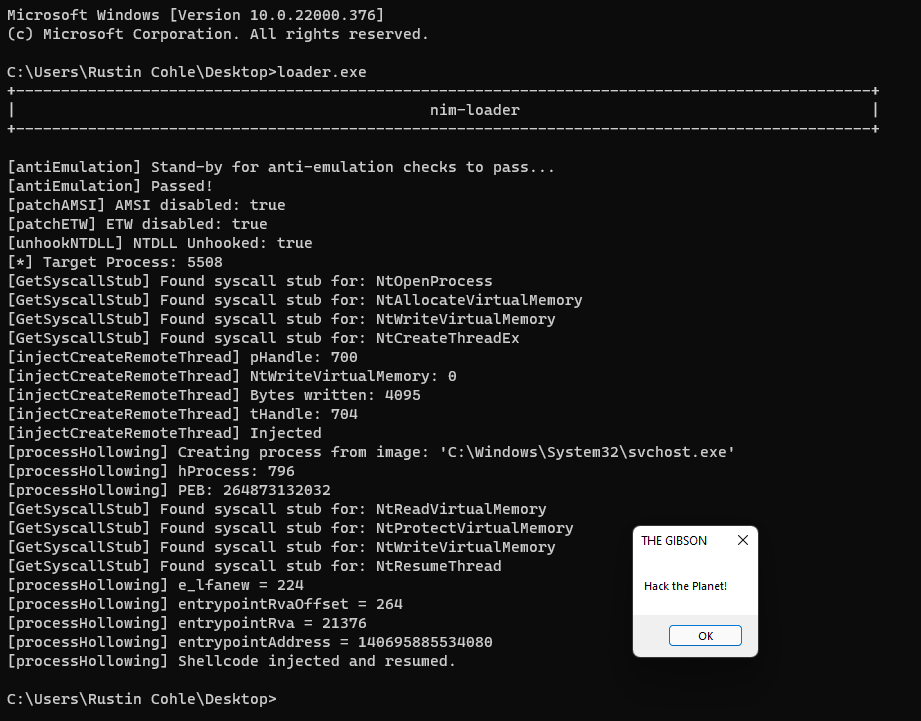
Примеры
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →









