
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/649/memcrashed-ddos-exploit
OSINT (Разведка открытых источников)ЭксплуатацияСбор информации
GitHub649/memcrashed-ddos-exploit

Memcrashed-DDoS-Exploit

Инструмент для DDoS-атак, отправляющий поддельные UDP-пакеты на уязвимые серверы Memcached, полученные с помощью API Shodan

Репозиторий
1.4k465407 лет назадПроверено Kitploit
Поделиться

MEMCRASHED DDOS EXPLOIT TOOL

  • Автор: @037

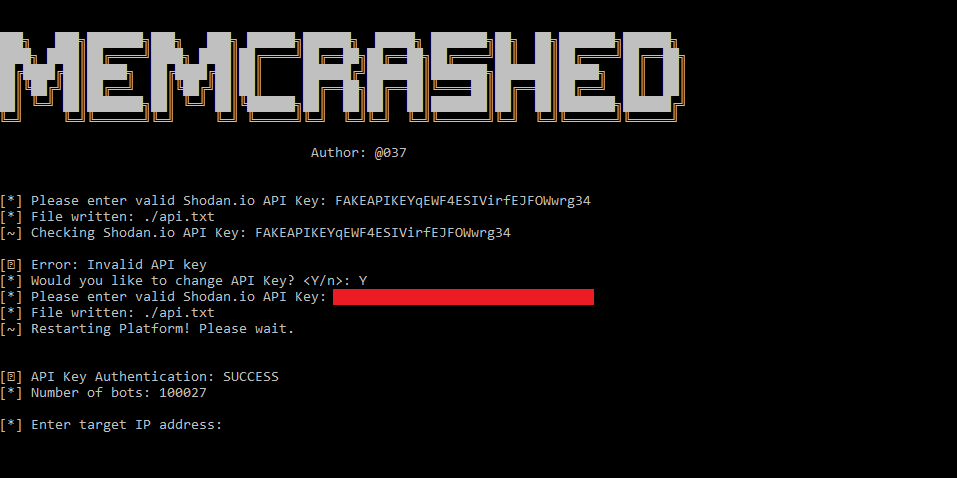
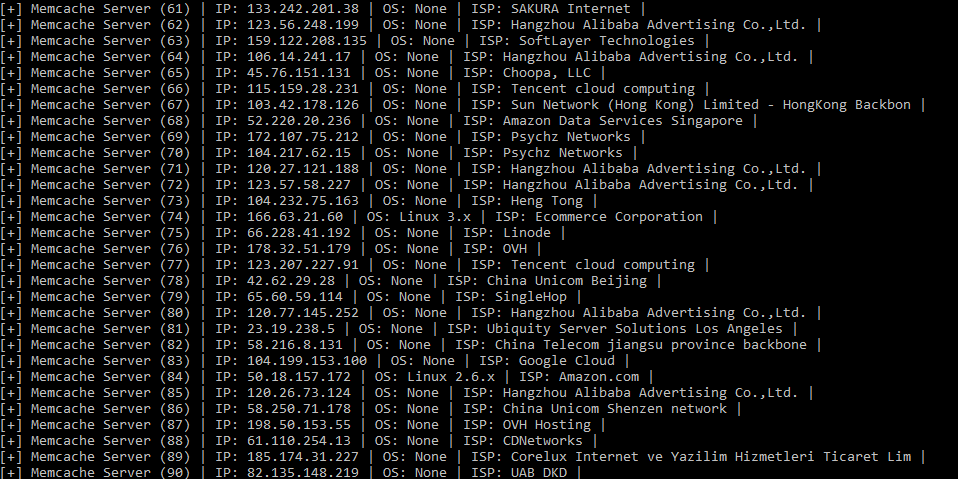
Этот инструмент позволяет отправлять поддельные UDP-пакеты на серверы Memcached, полученные с Shodan.io.

Предварительные требования

Единственное, что вам нужно установить — это Python 3.x

apt-get install python3

Также требуется установить модули Scapy и Shodan.

pip install scapy
pip install shodan

Использование Shodan API

Этот инструмент требует наличия обновлённого Shodan API.

Вы можете получить его бесплатно на Shodan, если зарегистрируетесь с использованием .edu электронной почты.
альтернативный текст альтернативный текст альтернативный текст альтернативный текст

Использование Docker

Демо

Вы можете развернуть этот инструмент в облаке, используя лёгкий образ Alpine Docker.

Примечание: Убедитесь, что вводите 'y' или 'n' в интерактивном запросе.

git clone https://github.com/649/Memcrashed-DDoS-Exploit.git
cd Memcrashed-DDoS-Exploit
echo "SHODAN_KEY" > api.txt
docker build -t memcrashed .
docker run -it memcrashed


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →