Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BeaconHunter — Обнаружение и реагирование на маяки Cobalt Strike с помощью ETW. | Kitploit

Инструменты/GitHubGitHub/3lp4tr0n/beaconhunter
Оборонительные ИнструментыАнализ вредоносных программРазведка угрозРеагирование на Инциденты
GitHub3lp4tr0n/beaconhunter

BeaconHunter

Обнаружение и реагирование на маяки Cobalt Strike с помощью ETW.

Репозиторий
51649374 лет назадПроверено Kitploit
Поделиться

BeaconHunter

Инструмент мониторинга и поиска на основе поведения, написанный на C# с использованием трассировки ETW. Синие команды могут использовать этот инструмент для обнаружения и реагирования на потенциальные маяки Cobalt Strike. Красные команды могут использовать этот инструмент для исследования обходов ETW и обнаружения новых процессов, ведущих себя как маяки.

Автор: Andrew Oliveau (@AndrewOliveau)
image

TL;DR

Импланты маяков, внедренные в безвредный процесс, живут в потоке с состоянием Wait:DelayExecution (вероятно, связанным с sleep Cobalt Strike). Найдите все процессы, содержащие поток в состоянии Wait:DelayExecution. Затем используйте трассировку ETW для конкретного мониторинга подозрительной активности потоков:

  • HTTP/HTTPS обратные вызовы
  • DNS-запросы
  • Файловая система (cd,ls,upload,rm)
  • Завершение процессов (kill)
  • Команды оболочки (run,execute)

Оценивайте подозрительное поведение. Регистрируйте, отображайте и предпринимайте действия против них.

Сборка / Установка

Предварительно скомпилированная

Релиз

или выполните git clone и перейдите в папку Release.

Версия .NET Framework

4.5

NuGet пакеты:

Инструменты -> Диспетчер пакетов NuGet -> Консоль диспетчера пакетов

  • Install-Package ConsoleTables -Version 2.4.2
  • Install-Package Microsoft.Diagnostics.Tracing.TraceEvent -Version 2.0.64
  • Install-Package System.Runtime.InteropServices.RuntimeInformation -Version 4.3.0

Запуск BeaconHunter

  • Откройте PowerShell или CMD от имени администратора
  • .\BeaconHunter.exe

МОНИТОРИНГ

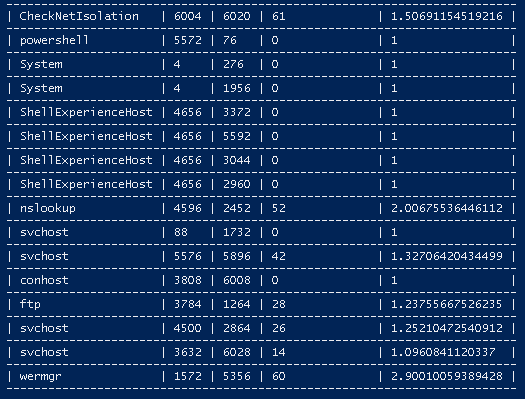
Сетевой рейтинг маяка
  • Оценка определяется вычислением разницы во времени между обратными вызовами маяка (дельта), затем вычислением первой производной дельты и подстановкой результата в обратную функцию 100/x, где x — первая производная дельты. (Примечание: вероятно, есть способ лучше, но это работает)
image

Статистика IP и портов

image

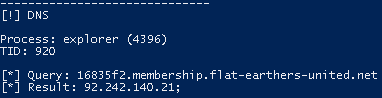
DNS-запросы

  • Полезно для обнаружения DNS-маяков.

image

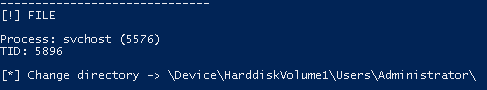
Смена директории

image

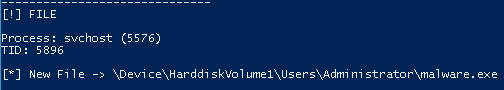
Новые загруженные файлы

image

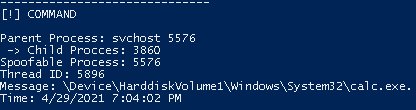
Команды оболочки

  • Обнаруживает подмену PPID

image

ДЕЙСТВИЕ

Приостановить поток по ID - Вручную

image

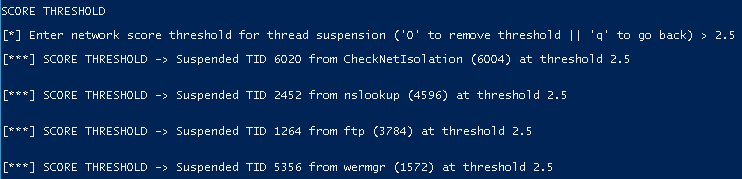
Приостановить поток по ID - Автоматически

  • Установите порог оценки. Если сетевая оценка маяка превышает порог, BeaconHunter автоматически приостановит поток.

image

Ссылки

  • ETW Providers: https://gist.github.com/guitarrapc/35a94b908bad677a7310#file-providerlist-md
  • ETW Events: https://github.com/jdu2600/Windows10EtwEvents
  • TraceEvent Library Guide: https://github.com/microsoft/perfview/blob/main/documentation/TraceEvent/TraceEventProgrammersGuide.md
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →