
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/12345qwert123456/cve-2010-1240
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеСоциальная инженерияОбучение и ОбразованиеArchived
GitHub12345qwert123456/cve-2010-1240

CVE-2010-1240

Python-инструмент для исследования CVE-2010-1240 — создает вредоносные PDF-файлы, использующие Launch Actions в Adobe Reader

Репозиторий
451 год назадЕщё не проверено
Поделиться

CVE-2010-1240 Инструмент для исследования PDF Launch Action

Python License Platform CVE PoC

Образовательный исследовательский инструмент, демонстрирующий уязвимость CVE-2010-1240 в Adobe Reader с помощью вредоносных PDF Launch Actions.

⚠️ Отказ от ответственности

Этот инструмент создан строго для образовательных целей и исследований безопасности для демонстрации уязвимости CVE-2010-1240. Его следует использовать только в контролируемых средах для изучения механизмов безопасности PDF и исследования уязвимостей.

Не используйте этот инструмент в злонамеренных целях.

📋 Описание

Этот проект демонстрирует CVE-2010-1240, критическую уязвимость в Adobe Reader, которая позволяет выполнять произвольный код через вредоносные PDF Launch Actions. Уязвимость затрагивает версии Adobe Reader и Acrobat до 9.3.3 и 8.2.3.

Детали CVE-2010-1240

  • CVSS Score: 9.3 (Критический)
  • Затронутые версии: Adobe Reader/Acrobat < 9.3.3, < 8.2.3
  • Вектор атаки: Вредоносный PDF с Launch Action
  • Последствия: Выполнение произвольного кода, компрометация системы
  • Раскрытие: Июнь 2010

🚀 Быстрый старт

Установка

git clone https://github.com/12345qwert123456/cve-2010-1240.git
cd cve-2010-1240

Базовое использование

# Create a basic CVE-2010-1240 demonstration PDF
python pdf_generator.py

# Create PDF with custom PowerShell payload
python pdf_generator.py -c "Write-Host 'CVE-2010-1240 Demo'; pause"

# Specify output filename
python pdf_generator.py -o cve_demo.pdf

🎯 Демонстрация PoC

Диалог Launch Action CVE-2010-1240

Когда вредоносный PDF открывается в уязвимой версии Adobe Reader, Launch Action вызывает диалог безопасности:

Диалог Adobe Reader Launch

Предупреждение безопасности Adobe Reader, показывающее попытку Launch Action выполнить PowerShell

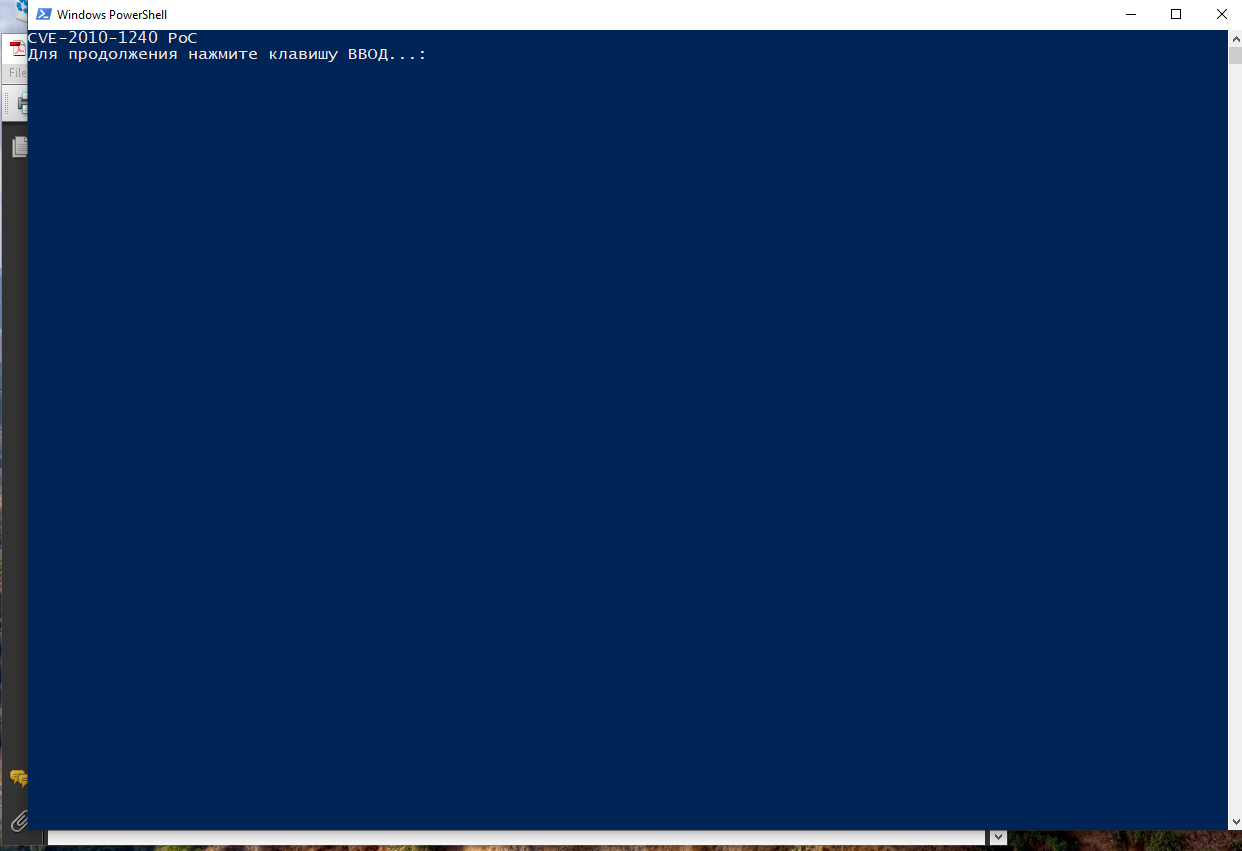
Выполнение PowerShell

После обхода диалога безопасности эксплойт CVE-2010-1240 успешно выполняет полезную нагрузку PowerShell:
Выполнение PowerShell

Окно PowerShell, открытое эксплойтом PDF Launch Action, показывающее успешное выполнение кода

Техника социальной инженерии

Продвинутые злоумышленники могут использовать переносы строк и форматирование, чтобы скрыть фактически выполняемую команду:

Хак социальной инженерии

Демонстрация того, как злоумышленники могут манипулировать диалогом Launch Action, показывая безобидный текст, но выполняя вредоносные команды

Эта техника эксплуатирует психологию пользователя, показывая безобидный текст в диалоге, в то время как фактическая вредоносная команда скрыта с помощью тщательного форматирования и переносов строк.

Пример полезной нагрузки:

pdf_generator.py -o poc.pdf -c "Write-Host \"'CVE-2010-1240 PoC'; pause\"\n\n\n\n\n\n\n# Press Open Button"

Параметры командной строки

usage: pdf_generator.py [-h] [-o OUTPUT] [-c COMMAND]

CVE-2010-1240 PDF Launch Action Research Tool

опции:
  -h, --help            показать это справочное сообщение и выйти
  -o OUTPUT, --output OUTPUT
                        Имя выходного PDF-файла (по умолчанию: cve_2010_1240_demo.pdf)
  -c COMMAND, --command COMMAND
                        Команда PowerShell для выполнения

🔧 Технические детали

Уязвимость CVE-2010-1240

CVE-2010-1240 — это критическая уязвимость, затрагивающая Adobe Reader и Acrobat из-за неправильной обработки Launch Actions в PDF-документах. Уязвимость позволяет удаленным злоумышленникам выполнять произвольный код, создавая вредоносные PDF-файлы, которые злоупотребляют механизмом Launch Action.

Структура PDF

Сгенерированный PDF использует CVE-2010-1240 через:

  • PDF Header: Спецификация версии 1.4 для совместимости
  • Catalog Object: Корневой объект со вредоносной ссылкой OpenAction
  • Pages Object: Минимальная структура дерева страниц
  • Page Object: Определение одной страницы
  • Malicious Launch Action: Директива выполнения PowerShell (CVE-2010-1240)
  • Cross-Reference Table: Сопоставление позиций объектов
  • Trailer: Маркер конца файла

Уязвимые версии

❌ Уязвимые:

  • Adobe Reader 9.x < 9.3.3
  • Adobe Reader 8.x < 8.2.3
  • Adobe Acrobat 9.x < 9.3.3
  • Adobe Acrobat 8.x < 8.2.3

✅ Исправленные:

  • Adobe Reader 9.3.3+
  • Adobe Reader 8.2.3+
  • Современные PDF-просмотрщики с ограничениями Launch Action

🔗 Ссылки

  • Побег из PDF
  • Модуль Metasploit
  • NIST NVD CVE-2010-1240
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






