
 0xreadingsteiner/cisco-security-research
Независимые исследования безопасности продуктов Cisco — CUCM, Expressway, FTD, ISE

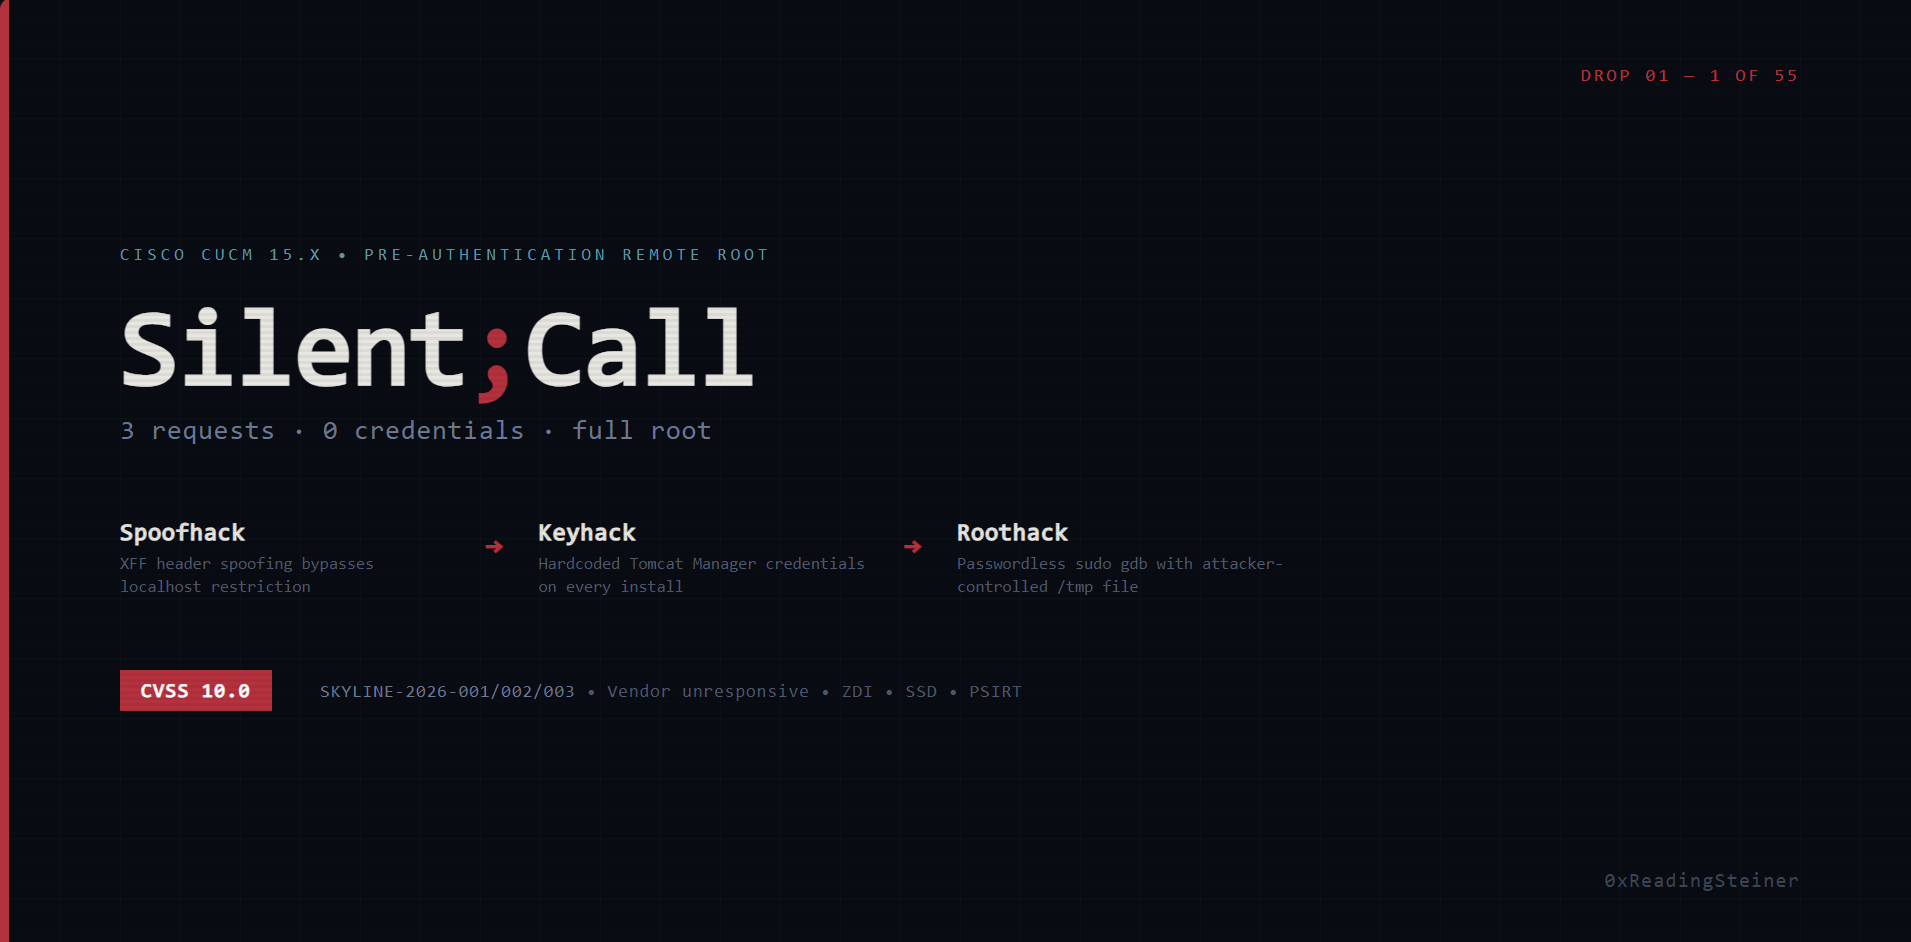
Исследователь: 0xReadingSteiner Контакт: [email protected] Производитель: Cisco Systems, Inc. Производитель уведомлён: 2026-08-04 (Cisco PSIRT, ZDI, SSD) Ответ производителя: Отсутствует
Независимое исследование безопасности коммерчески доступных продуктов Cisco выявило критические уязвимости в нескольких продуктовых линейках — включая системы, на которые предприятия полагаются для голосовой связи, совместной работы и сетевой безопасности.
До публикации было предпринято несколько попыток координации:
Отказ Cisco от взаимодействия оставляет корпоративных защитников в неведении. Эти рекомендации существуют для того, чтобы организации, эксплуатирующие инфраструктуру Cisco, могли оценить собственный риск и принять защитные меры.
| Продукт | Роль | Статус |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | Корпоративная обработка голосовых вызовов | Активно — выявлено 55+ уязвимостей, опубликованы 3 kill chain (вкл. межпродуктовый False;Relay) |
| Cisco Expressway X14.x / X15.x | Пограничный узел совместной работы / прокси обхода | Активно — опубликованы Blind;Wire (pre-auth SIP-контрабанда) + False;Relay (цепочка коридора MRA) + Null;Tone (pre-auth насыщение шины компонентов, C и E) |
| Cisco Firepower Threat Defense (FTD) | Межсетевой экран нового поколения / IPS | Предстоит |
Каждая рекомендация объединяет несколько уязвимостей в целостный сценарий атаки.
| # | Название | Компоненты | Краткое описание | CVSSv3.1 | Дата |
|---|---|---|---|---|---|
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | Удалённый root до аутентификации — 3 HTTP-запроса, ноль учётных данных | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | Pre-auth RCE через Apache Axis AdminService эпохи 2006 года + JNDI-инъекция в WebDialer — переживает смену учётных данных Tomcat Manager | 10.0 | 2026-08-10 |
| # | Название | Компоненты | Краткое описание | CVSSv3.1 | Дата |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | Контрабанда SIP-запросов до аутентификации — Content-Length: 2³² переполняется до 0, превращая пограничный прокси в туннель, слепой к политикам | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | Pre-auth отключение шины компонентов XCP на обеих платформах C и E — захват имени любого component id + Θ(n²) depth-bomb (лимиты жёстко заданы 0/0, без операторской настройки) насыщает оба ядра при ~10 КБ/с устойчиво; :7400 не покрыт fail2ban; проверено вживую 2026-10-05 на двух устройствах production-версии (ΔCPU +218.6 с / +92 с, пробы 0.00 с→18.18 с, чистое восстановление с непрерывностью pid) | 8.2 | 2026-10-05 |
| # | Название | Компоненты | Краткое описание | CVSSv3.1 | Дата |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corridor → Badgehack (+ Splithack / Wraphack / Namehack) | Злоупотребление коридором MRA — пограничный шлюз только для presence + засев relay-учётных данных без аутентификации + подделка идентичности по ключу кластера: данные CUCM из интернета до аутентификации (200 живых UDS XML) и приём SSO-сессий с поддельным Bearer, доказано вживую end-to-end как на засеянном пути, так и на пути с чисто реальными учётными данными. Расширение 2026-09-28: шлюз пользовательских ресурсов UDS вскрыт — поддельный токен с совпадающим sub читает запись любого пользователя и записывает его PIN/учётные данные из интернета (204, подтверждено базой данных); захват учётной записи отдельного пользователя, тихо, все ответы 2xx. Ноль срабатываний fail2ban на пути успеха. | 10.0 (составная) / 8.5 (одна учётная запись MRA) | 2026-09-28 |
Дополнительные kill chains будут публиковаться на постоянной основе.
Каждая kill chain состоит из отдельных уязвимостей, документированных отдельно для отслеживания CVE.
| ID | Название | Заголовок | CWE | Используется в |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | Доверие к заголовку X-Forwarded-For без ограничений | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | Захардкоженные учётные данные Tomcat Manager | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | Множественные неограниченные пути повышения привилегий через sudo | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Развёртывание произвольных классов через Apache Axis AdminService | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | JNDI-инъекция через развёрнутый SOAP-сервис | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | Принятие поддельного Bearer access-токена через подделку идентичности по кластерному ключу | CWE-287 | False;Relay |






