Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
poc-cve-xss-encoded-wp-inventory-manager-plugin — PoC для CVE-2023-2123 | Kitploit
Инструменты/GitHubGitHub/0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииВеб-безопасностьТестирование на Проникновение
GitHub0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin

poc-cve-xss-encoded-wp-inventory-manager-plugin

PoC для CVE-2023-2123

РепозиторийСайт
2223 лет назадЕщё не проверено
Поделиться

Обновление - 5/10/2023

Идентификатор CVE-2023-2123 был зарезервирован, а PoC опубликован на сайте WPScan: https://wpscan.com/vulnerability/44448888-cd5d-482e-859e-123e442ce5c1

Подробности

Название: Неаутентифицированная отражённая межсайтовая сценарий (XSS) в плагине WP Inventory Manager для CMS WordPress
Дата: 2023-04-15
Автор: Danilo Albuquerque
Сайт разработчика: https://wordpress.org
Ссылка на ПО: https://wordpress.org/download
Версия: WordPress 6.2
Название и версия плагина: WP Inventory Manager 2.1.0.12
Протестировано на: Brave (Версия 1.50.119 Chromium: 112.0.5615.121 (Официальная версия) 64 бита)

PoC для уязвимости Reflected XSS в WP Inventory Manager 2.1.0.12

  1. Перейдите на страницу, содержащую элементы инвентаря;
  2. Откройте нужный элемент;
  3. Заполните форму в разделе "Reserve This Item" на странице и нажмите кнопку "Reserve";
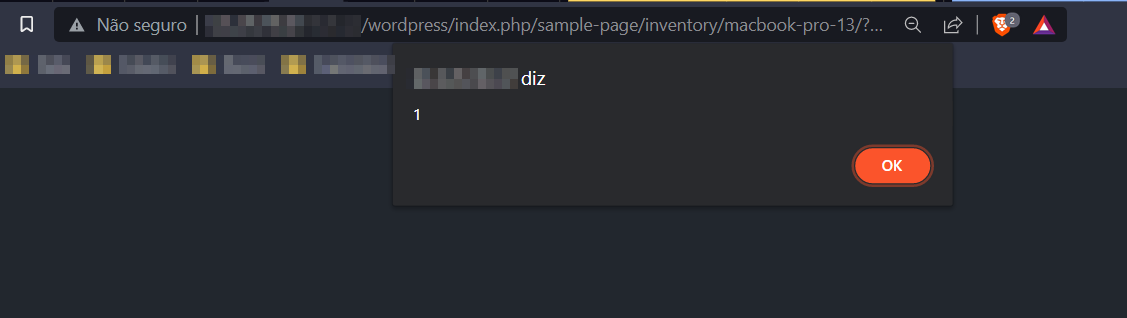
  4. После перенаправления на страницу "Your reservation has been submited" добавьте ЗАКОДИРОВАННУЮ нагрузку %3Cscript%3Ealert%281%29%3C%2Fscript%3E в параметр message в URL;
  5. Нажмите Enter, чтобы выполнить запрос, и готово.

Когда вы выполните все эти действия и обновите текущую страницу, появится всплывающее окно предупреждения с сообщением.

Скриншоты ниже

  1. Перейдите на страницу, содержащую элементы инвентаря:
    image

  2. Откройте нужный элемент:
    image

  3. Заполните форму в разделе "Reserve This Item" на странице и нажмите кнопку "Reserve":
    image

  4. После перенаправления на страницу "Your reservation has been submited" добавьте ЗАКОДИРОВАННУЮ нагрузку %3Cscript%3Ealert%281%29%3C%2Fscript%3E в параметр message в URL:
    image

  5. Всплывающее окно предупреждения: image

Бонус

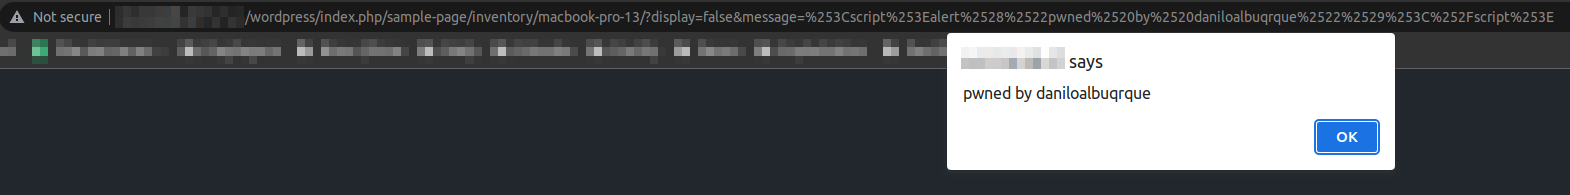
Вы также можете добавить ДВАЖДЫ ЗАКОДИРОВАННУЮ вредоносную нагрузку, и атакующий сможет обойти некоторые механизмы защиты, например, не принимать кавычки.

Использованная мной нагрузка: %253Cscript%253Ealert%2528%2522pwned%2520by%2520daniloalbuqrque%2522%2529%253C%252Fscript%253E

Скриншот ниже:
image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →