
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-34077 — PoC для перехвата сессии администратора без аутентификации - Pie Register Plugin (≤ 3.7.1.4) | Kitploit
Инструменты/GitHubGitHub/0xgh057r3c0n/cve-2025-34077
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHub0xgh057r3c0n/cve-2025-34077

CVE-2025-34077

PoC для перехвата сессии администратора без аутентификации - Pie Register Plugin (≤ 3.7.1.4)

Репозиторий
3331 год назадЕщё не проверено
Поделиться

Логотип WordPress

CVE-2025-34077

Неаутентифицированный перехват сессии администратора — плагин Pie Register (≤ 3.7.1.4)


📌 Описание

Эта эксплойт нацелен на уязвимость в плагине Pie Register для WordPress (версии ≤ 3.7.1.4), позволяющую неаутентифицированный перехват сессии административных учётных записей.

🛡️ Этот инструмент предназначен только для авторизованного тестирования и исследований. Не используйте его на системах, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.
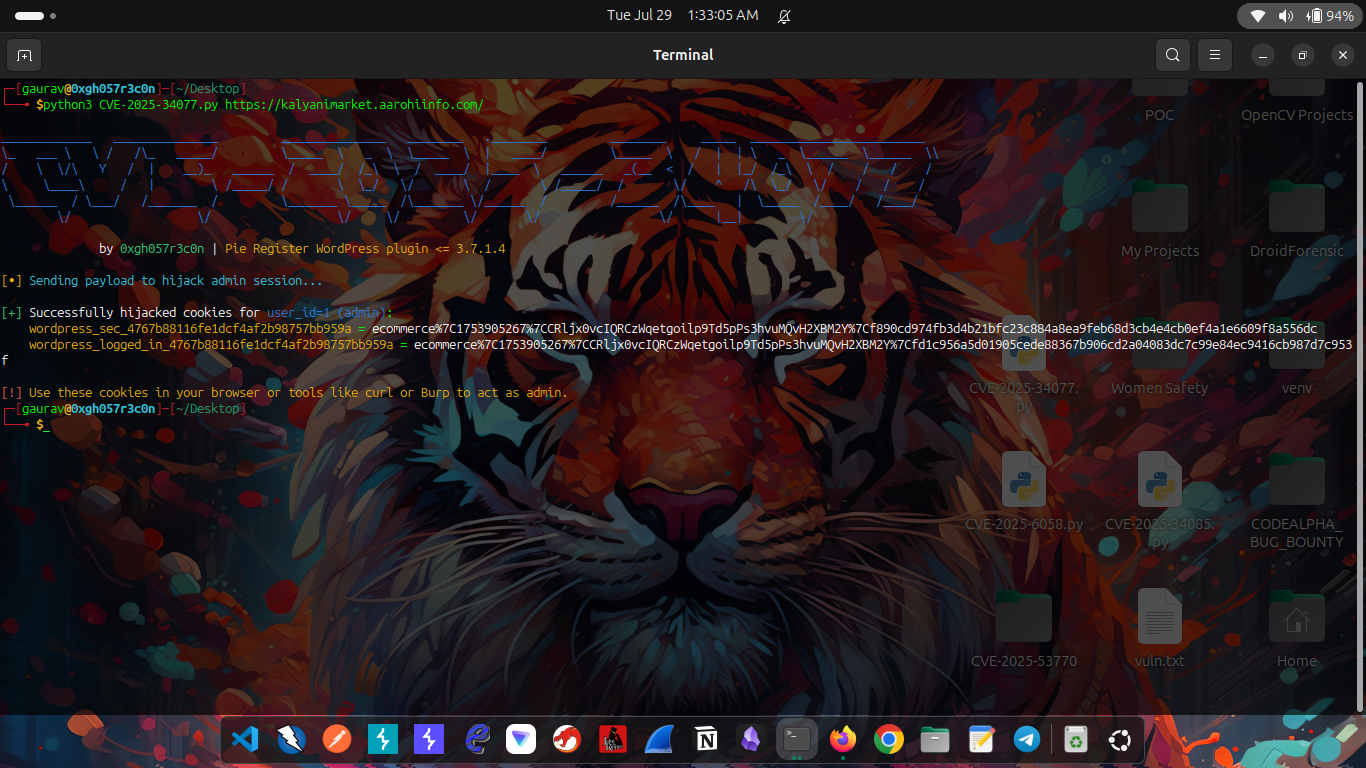

🧪 Доказательство концепции

Скриншот PoC

---

🚀 Использование

python3 CVE-2025-34077.py http://target.site

Пример:

python3 CVE-2025-34077.py http://example.com

✅ Возможности

  • Отправляет специально сформированный POST-запрос на целевой сайт
  • Извлекает валидные значения Set-Cookie из неаутентифицированного ответа
  • Подтверждает успех эксплуатации с деталями cookie
  • Работает с инструментами, такими как Burp Suite или инструменты разработчика браузера

🧠 Технические детали

  • Тип уязвимости: Обход аутентификации / Перехват сессии
  • Плагин: Pie Register для WordPress
  • Затронутые версии: ≤ 3.7.1.4
  • Вектор: Специально сформированный POST-запрос к конечной точке входа
  • Воздействие: Злоумышленник получает доступ на уровне администратора через перехваченные cookie

⚠️ Отказ от ответственности

Этот скрипт предоставлен для:

  • Образовательных целей
  • Авторизованного тестирования на проникновение
  • Исследований в области безопасности

Вы несёте полную ответственность за любое неправомерное использование. Неавторизованное использование этого инструмента может нарушать законы.


👤 Автор

  • Handle: 0xgh057r3c0n
  • GitHub: github.com/0xgh057r3c0n/CVE-2025-34077

📄 Лицензия

Этот проект лицензирован по лицензии MIT.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





