
 0xblackash/cve-2026-83844
Документация по рекомендациям для CVE-2026-83844 — RCE, вызванной чтением за пределами границ в Windows Paint (CVSS 8.1), включая сведения о затронутых версиях, команды обнаружения и проверку исправлений.




Исследование безопасности | Анализ уязвимостей | Защитное расследование
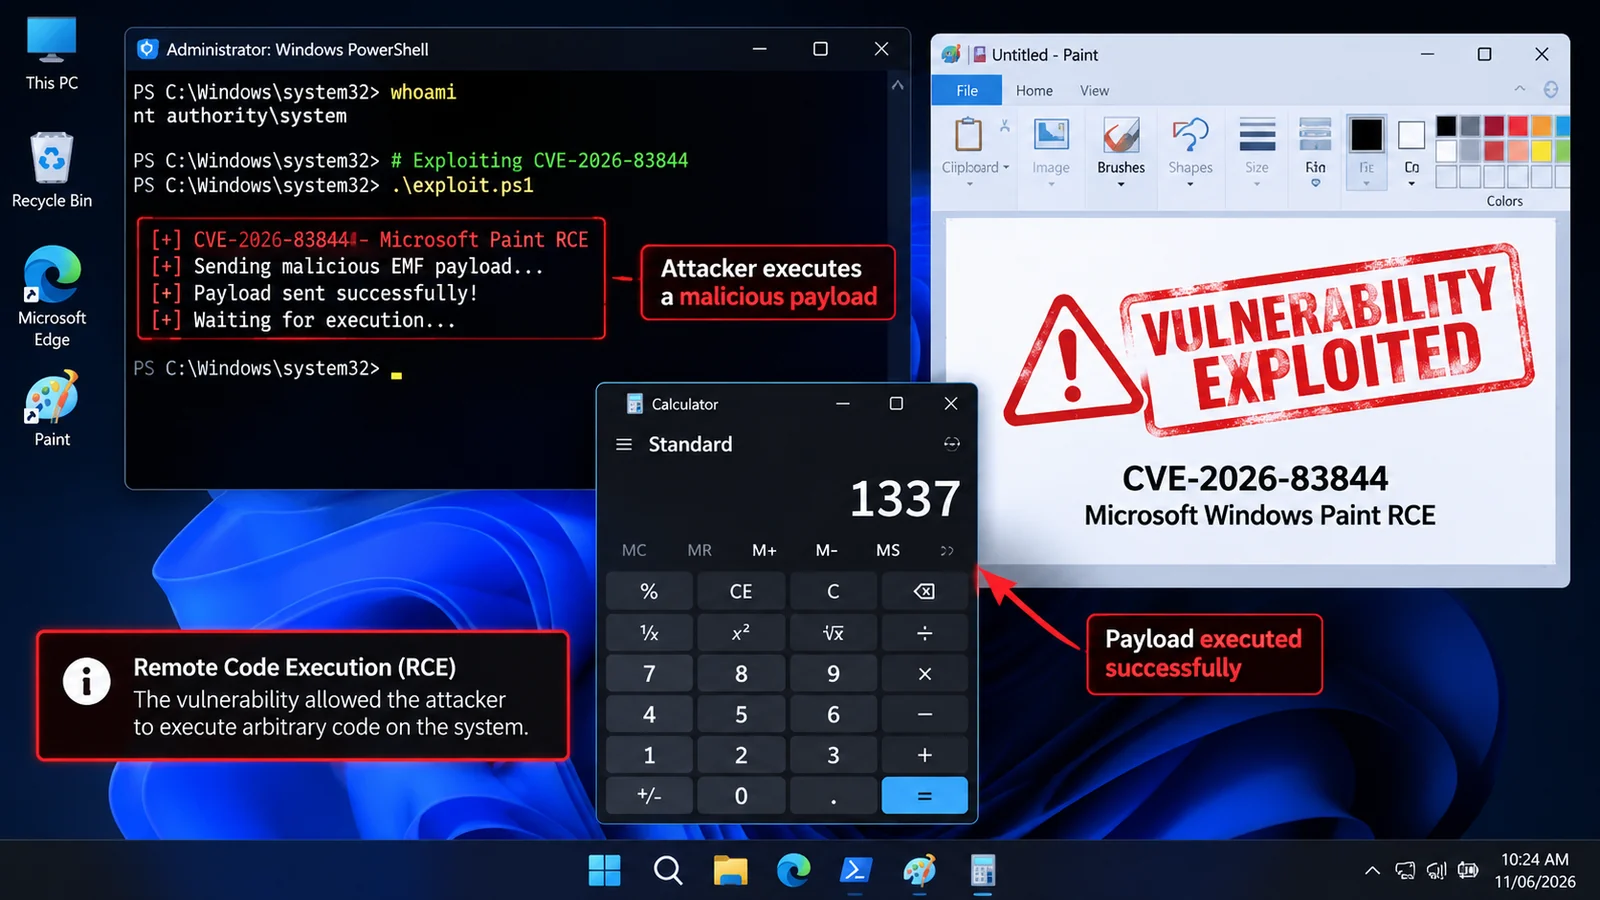
CVE-2026-83844 — это уязвимость удалённого выполнения кода (RCE) высокой степени опасности, затрагивающая Microsoft Windows Paint.
Уязвимость вызвана чтением за границами буфера (Out-of-Bounds Read, CWE-125), которое может позволить неавторизованному злоумышленнику выполнить код по сети.
Успешная эксплуатация может потенциально скомпрометировать конфиденциальность, целостность и доступность затронутой системы.
| Атрибут | Детали |
|---|---|
| CVE ID | CVE-2026-83844 |
| Производитель | Microsoft |
| Продукт | Microsoft Paint |
| Тип уязвимости | Чтение за границами буфера |
| CWE | CWE-125 |
| Категория атаки | Удалённое выполнение кода |
| Версия CVSS | 3.1 |
| Оценка CVSS | 8.1 |
| Степень опасности | HIGH |
| Вектор атаки | Сеть |
| Дата публикации | 13 октября 2026 г. |
| Тип исследования | Анализ уязвимости |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| Метрика | Значение |
|---|---|
| Вектор атаки (AV) | Сеть |
| Сложность атаки (AC) | Высокая |
| Требуемые привилегии (PR) | Нет |
| Взаимодействие с пользователем (UI) | Нет |
| Область действия (S) | Неизменная |
| Конфиденциальность (C) | Высокая |
| Целостность (I) | Высокая |
| Доступность (A) | Высокая |
Производитель: Microsoft
Продукт: Microsoft Paint
В исходной записи CVE указан следующий диапазон затронутых версий:
| Версия | Статус |
|---|---|
| 11.0.0.0 | Затронута |
| Ранее 11.2605.91.0 | Затронута |
| 11.2605.91.0 и позднее | Граница, указанная в исходной записи CVE |
Важное уточнение по версиям: В последующих сообщениях от 6 ноября 2026 года в качестве доступной исправленной сборки Microsoft Paint указана версия 11.2609.401.0. Согласно сообщениям, первоначально указанная сборка 11.2605.91.0 так и не появилась в публичном каталоге Store.
Для устранения уязвимости установите последнее обновление Microsoft Paint через Microsoft Store и убедитесь, что установленная версия не ниже 11.2609.401.0.
CVE-2026-83844 классифицируется как:
CWE-125 — чтение за границами буфера
Чтение за границами буфера происходит, когда приложение пытается получить доступ к памяти за пределами выделенного буфера.
Возможные последствия включают:
Сообщаемая уязвимость имеет следующие потенциальные последствия для безопасности:
| Влияние | Описание |
|---|---|
| Конфиденциальность | Потенциальный несанкционированный доступ к информации |
| Целостность | Потенциальное несанкционированное изменение информации |
| Доступность | Потенциальное нарушение работы системы или приложения |
| Удалённое выполнение кода | Microsoft указывает удалённое выполнение кода как последствие уязвимости |
Техническое ограничение: Общедоступное описание CVE не содержит достаточных деталей реализации, чтобы установить точный уязвимый путь в коде или воспроизводимую процедуру эксплуатации.
Уязвимость отнесена к категории сетевых.
Опубликованный вектор CVSS указывает на:
Эти метрики описывают оценённые характеристики уязвимости. Они не устанавливают подтверждённую последовательность эксплуатации и не доказывают, что каждая установка Paint напрямую доступна по сети.
Откройте PowerShell и выполните:
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
Проверьте версию установленного пакета.
Вы также можете проверить версию вручную:
Откройте Microsoft Store:
Рекомендуемые меры защиты:
11.2609.401.0 или более поздняя.Приоритет: системы с уязвимыми версиями Paint следует обновить как можно скорее.
На основе доступной информации об обогащении данных об уязвимости:
| Оценка | Статус |
|---|---|
| Известная эксплуатация | Не сообщалось |
| Публичный эксплойт | Не установлен |
| Автоматизируемость | Нет |
| Техническое воздействие | Полное |
| Включение в CISA KEV | Не выявлено в указанных данных |
Отсутствие сообщений об эксплуатации не означает, что уязвимость безвредна.
Этот репозиторий документирует рабочий процесс защитного исследования:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md






