
 0xblackash/cve-2026-72018
Технический анализ CVE-2026-72018 — записи за границами буфера в ядре Linux в DIBS/ISM loopback: первопричина, затронутые версии, обнаружение и меры защиты.

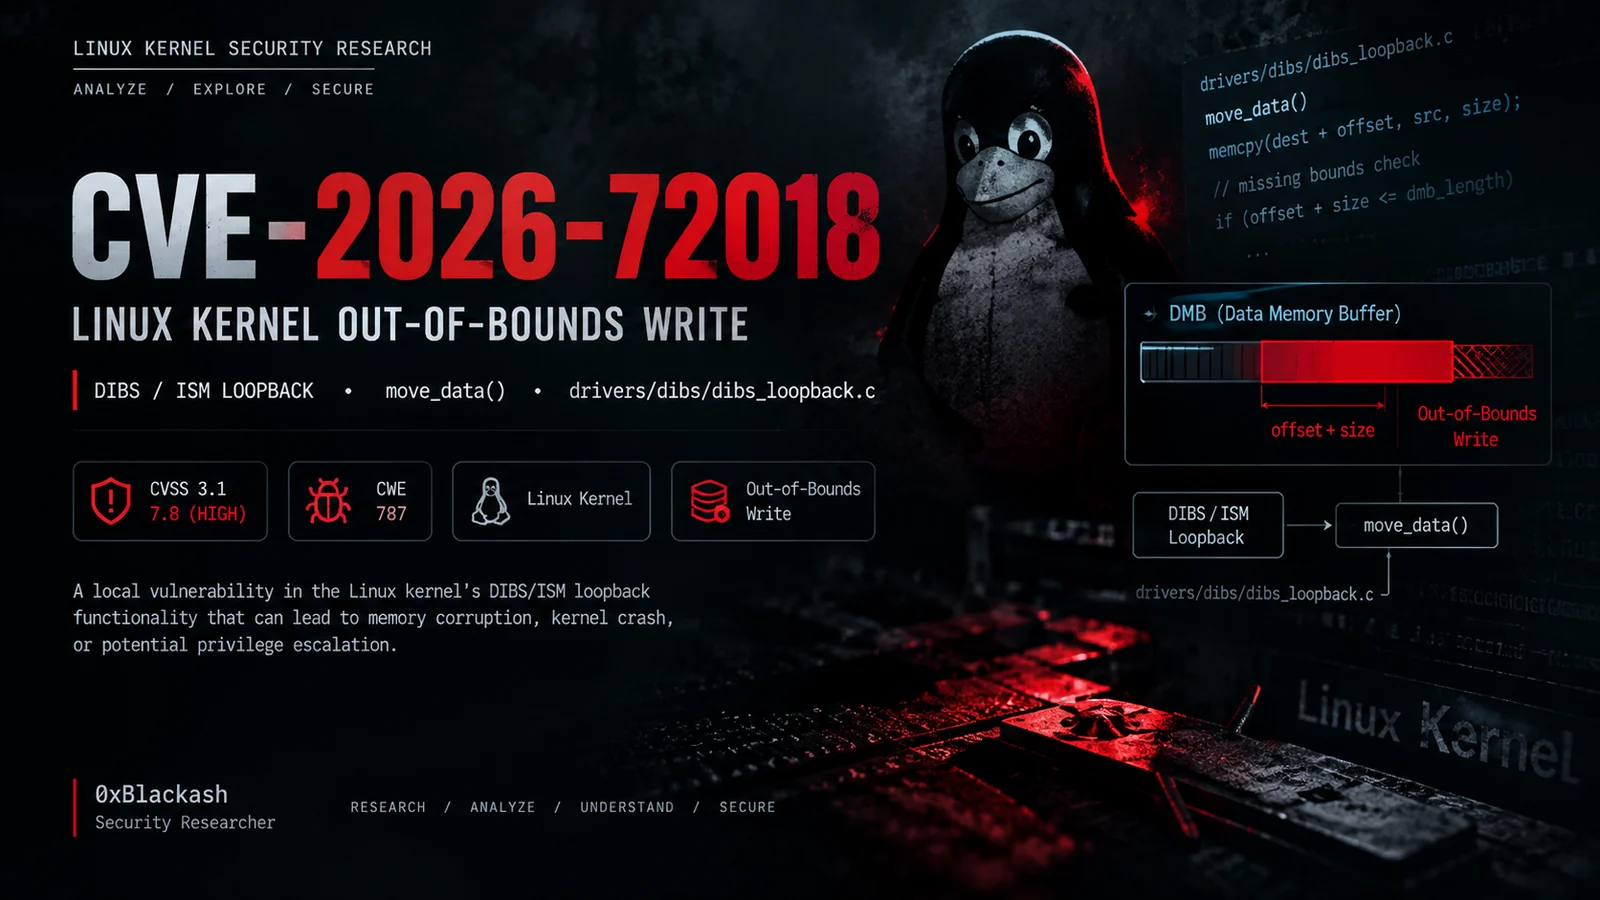
Ядро Linux • DIBS Loopback • запись за границами буфера
Исследование безопасности и технический анализ CVE-2026-72018.
01 — ОбзорCVE-2026-72018 — это уязвимость записи за границами буфера в ядре Linux, затрагивающая функциональность DIBS/ISM loopback.
Уязвимость связана с обработкой данных, передаваемых в зарегистрированный DMB (Data Memory Buffer).
Затронутая реализация не выполняет достаточной проверки соотношения между переданным смещением, размером передачи и фактическими границами DMB перед выполнением операции с памятью.
| Свойство | Значение |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — запись за границами буфера |
| CVSS v3.1 | 7.8 — высокий |
| Вектор атаки | Локальный |
| Требуемые привилегии | Низкие |
| Взаимодействие с пользователем | Отсутствует |
| Конфиденциальность | Высокая |
| Целостность | Высокая |
| Доступность | Высокая |
| Компонент | Ядро Linux |
| Область | DIBS / ISM Loopback |
02 — Техническое резюмеУязвимый путь кода включает:
drivers/dibs/dibs_loopback.c
и функцию:
move_data()
Концептуально проблемную операцию можно представить как:
memcpy(destination + offset, source, size);
Граница безопасности, которая должна соблюдаться:
offset + size <= DMB_length
Если это соотношение не обеспечивается должным образом, результирующая операция с памятью может выйти за пределы допустимой области DMB.
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Допустимая область памяти     │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              Проверка границ
                    │
          ┌─────────┴─────────┐
          │                   │
       ДОПУСТИМО           НЕДОПУСТИМО
          │                   │
          ▼                   ▼
       memcpy()        Запись за границами буфера
03 — ПервопричинаОсновная проблема — недостаточная проверка границ перед копированием данных в целевой DMB.
Безопасная реализация должна гарантировать, что:
offset <= dmb_length
и:
size <= dmb_length - offset
перед выполнением копирования.
Использование вычитания для второй проверки также позволяет избежать сравнения, подверженного целочисленному переполнению, такого как:
offset + size <= dmb_length
при работе с контролируемыми злоумышленником целочисленными значениями.
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
Только после этих проверок следует выполнять операцию с памятью.
04 — Влияние на безопасностьЗапись за границами буфера в пространстве ядра потенциально может привести к:
Контролируемые пользователем данные
        │
        ▼
Недостаточная проверка границ
        │
        ▼
Запись за границами памяти
        │
        ├──► Повреждение памяти ядра
        │
        ├──► Падение ядра / DoS
        │
        └──► Потенциальное повышение привилегий
Фактическая эксплуатируемость и последствия зависят от конфигурации ядра, раскладки памяти, достижимых путей кода, механизмов защиты и конфигурации системы.
Важно: CVSS описывает потенциальную серьёзность уязвимости; сам по себе он не демонстрирует работающий эксплойт для повышения привилегий или выполнения кода.
05 — Затронутый кодdrivers/
└── dibs/
└── dibs_loopback.c
Соответствующая функция:
move_data()
Уязвимость связана с взаимодействием между:
DIBS
 │
 └── ISM Loopback
       │
       └── DMB
            │
            └── Передача данных в память
06 — Затронутые версииВсегда проверяйте статус для используемого вами дистрибутива ядра, поскольку дистрибутивы Linux могут переносить исправления безопасности в более старые версии.
Сообщаемые затронутые диапазоны включают:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
Сообщаемые исправленные версии включают:
6.12.97
6.18.40
7.1.5
Ветки разработки могут содержать исправление на разных точках ревизий.
uname -r
Дополнительная информация:
uname -a
Информация о пакетах конкретного дистрибутива:
cat /etc/os-release
07 — Проверка в лабораторииЭтот репозиторий предназначен для авторизованных исследований безопасности и защитного тестирования.
Рекомендуемый порядок действий:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
Для анализа исходного кода:
grep -R "move_data" drivers/dibs/ 2>/dev/null
Доступные команды зависят от исходного кода ядра и конфигурации дистрибутива.
08 — Методология исследованияПолезный порядок анализа:
       ┌──────────────────┐
       │ Определить ядро  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Найти компонент  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Изучить поток    │
       │ данных           │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Найти проверку   │
       │ границ           │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Сравнить         │
       │ исправленную и   │
       │ уязвимую         │
       │ реализации       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Проверить в      │
       │ изолированной    │
       │ лаборатории      │
       └──────────────────┘
09 — Защитный анализПри исследовании потенциально затронутой системы:
uname -r
cat /etc/os-release
Используйте рекомендации по безопасности, предоставленные вашим дистрибутивом Linux, а не полагайтесь только на версию ядра из upstream.
Установите обновление безопасности, предоставленное дистрибутивом.






